
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/aiyakami/cve-2021-21974
تحليل الثغرات الأمنيةالاستغلالCTFالتعلم والتعليمأداة الوصول عن بعداستغلال الملفات الثنائية
GitHubaiyakami/cve-2021-21974

CVE-2021-21974

POC تم تطويره ذاتيًا لاستغلال تجاوز سعة المكدس لـ ESXI (CVE-2021-21974)، يدعم فقط الأهداف والبيئة المقدمة من المشروع، للاستخدام في التعلم والبحث.

عرض المستودع
447منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-21974

إثبات المفهوم (PoC) لتنفيذ التعليمات البرمجية عن بعد عبر تجاوز سعة الكومة في OpenSLP لـ VMware ESXi

المؤلف: Aiyakami

نظرة عامة

CVE-2021-21974 هي ثغرة أمنية من نوع تجاوز سعة الكومة (Heap Overflow) موجودة في خدمة OpenSLP في VMware ESXi. يمكن للمهاجم إرسال حزم بيانات مصممة خصيصًا إلى خدمة SLP (المنفذ الافتراضي 427) على مضيف ESXi المستهدف دون مصادقة، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بعد (RCE).

يحتوي هذا المستودع على إثبات مفهوم (PoC) بلغة Python في ملف واحد يمكنه إعادة إنتاج الثغرة بشكل موثوق على بيئة ESXi 6.7 حقيقية. يتم الاختراق عبر الشبكة بالكامل، ولا حاجة لبيانات اعتماد محلية أو وصول SSH لتنفيذ الأوامر.

بيئة الاختبار

العنصرالمعلومات
النظام المستهدفVMware ESXi 6.7.0 Update03
رقم البناء14320388
الخدمة الثغرةOpenSLP (slpd)، المنفذ 427
معدل النجاح100%

تنزيل الصورة المستهدفة

صورة ISO الرسمية لـ VMware-VMvisor-Installer 6.7.0 update03 build-14320388:

https://dn711004.ca.archive.org/0/items/vmware-installer-6.7.0-update-03/VMware-VMvisor-Installer-6.7.0.update03-14320388.x86_64.iso

هذه الصورة هي صورة التثبيت الأصلية المستخدمة في بيئة الاختبار المذكورة أعلاه، ويمكنها إعادة إنتاج نجاح إثبات المفهوم هذا بنسبة 100%.

نتائج الاختبار

توضح لقطتا الشاشة التاليتان النتائج الفعلية لتشغيل إثبات المفهوم هذا على ESXi 6.7 build-14320388:
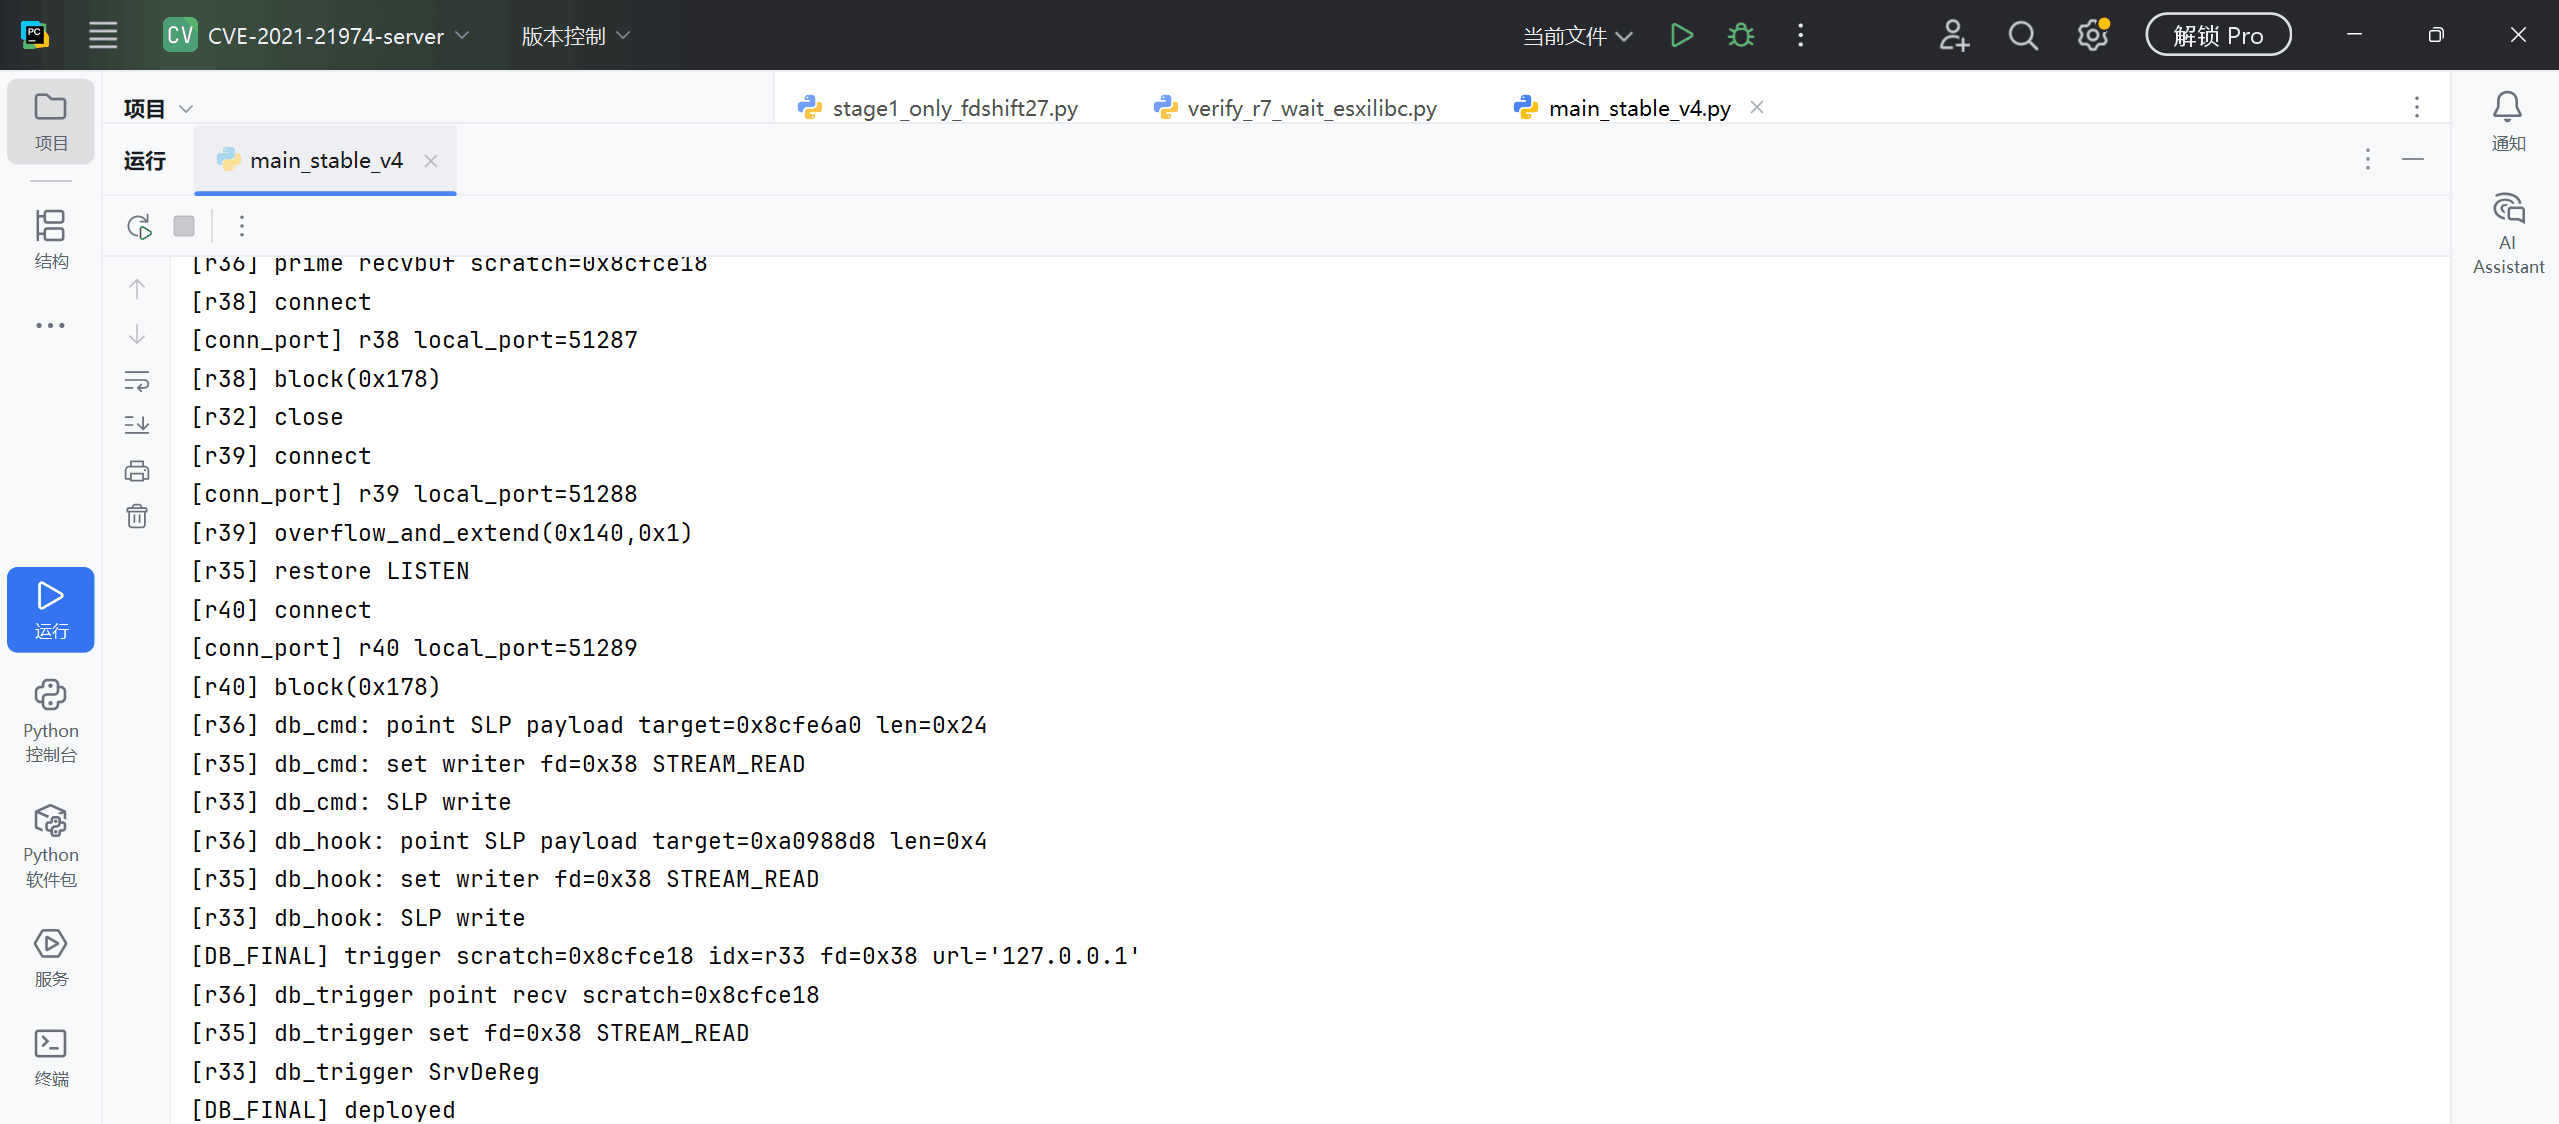
نتيجة الاختبار 1

test result 1

نتيجة الاختبار 2

test result 2

تعليمات الاستخدام

# يجب أن تكون خدمة slpd قيد التشغيل على مضيف ESXi الهدف (المنفذ الافتراضي 427)
python CVE-2021-21974.py

عند تشغيل السكريبت، سيطبع اسم المؤلف، ثم ينفذ سلسلة الاستغلال الكاملة: تسريب المعلومات في المرحلة 1 → قراءة عنوان عشوائي → تسريب عنوان قاعدة libc → تحديد موقع المخزن المؤقت DB → تغيير __free_hook إلى system → تشغيل SrvDeReg لتنفيذ الأمر.

الأمر الافتراضي COMMAND هو:

echo PWNED_BY_CVE_2021_21974>/tmp/p

بعد النجاح، يمكن رؤية PWNED_BY_CVE_2021_21974 في /tmp/p على المضيف الهدف.

ملاحظة: يعتمد إثبات المفهوم هذا على معاملات تخطيط كومة ثابتة، ويعتمد على إصدارات slpd / glibc الخاصة بـ ESXi 6.7 build-14320388. عند تغيير البيئة، يجب تعديل معاملات fd / size / pacing وفقًا لذلك.

إخلاء مسؤولية

يُستخدم هذا المشروع فقط في أبحاث الأمن المصرح بها وسيناريوهات التدريس CTF / AWD، ويتم التحقق منه في بيئة صندوق رمل معزولة. يُرجى عدم استخدامه على أنظمة حقيقية غير مصرح بها. يتحمل المستخدم كامل المسؤولية القانونية الناتجة عن ذلك.


شكر وتقدير

  • المؤلف: Aiyakami
تنزيل الأداة




