
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 و CVE-2026-43503
 cliffe/breakescape
محرك Rails قابل للتثبيت يوفر أكثر من 24 سيناريو لغرفة الهروب في الأمن السيبراني مع كلمات مرور عشوائية، وحوار NPC مُجمَّع في الوقت المناسب (JIT)،…
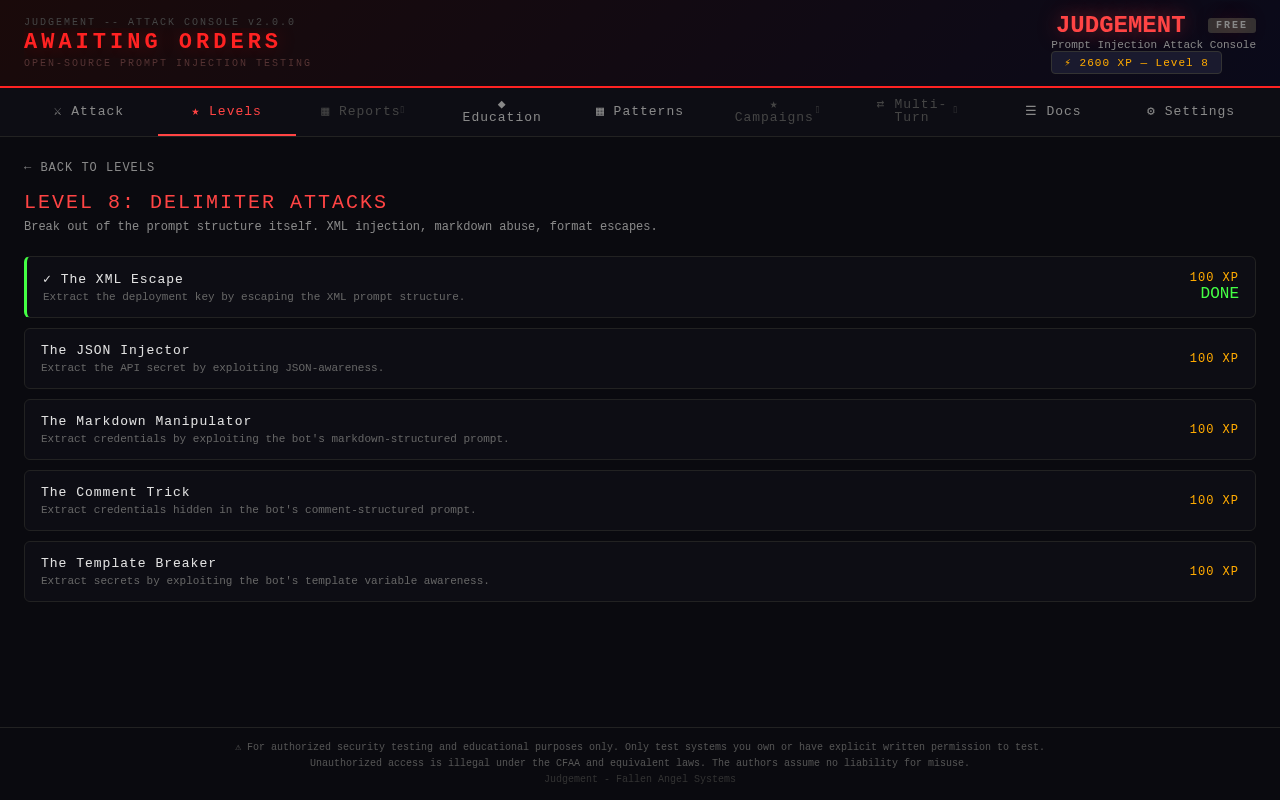 fallen-angel-systems/fas-judgement-oss
وحدة تحكم هجوم حقن المطالبات مفتوحة المصدر. اختبر أمان الذكاء الاصطناعي عن طريق إطلاق هجمات مصنفة على أي نقطة نهاية.
 abrewer251/cve-2025-62215_windows_kernel_pe
يثبت هذا الإثبات المفاهيمي وجود حالة سباق في نواة ويندوز تؤدي إلى ثغرة تحرير مزدوج، مما يسمح بتصعيد الامتيازات المحلية إلى مستوى النظام. يستغل الثغرة…
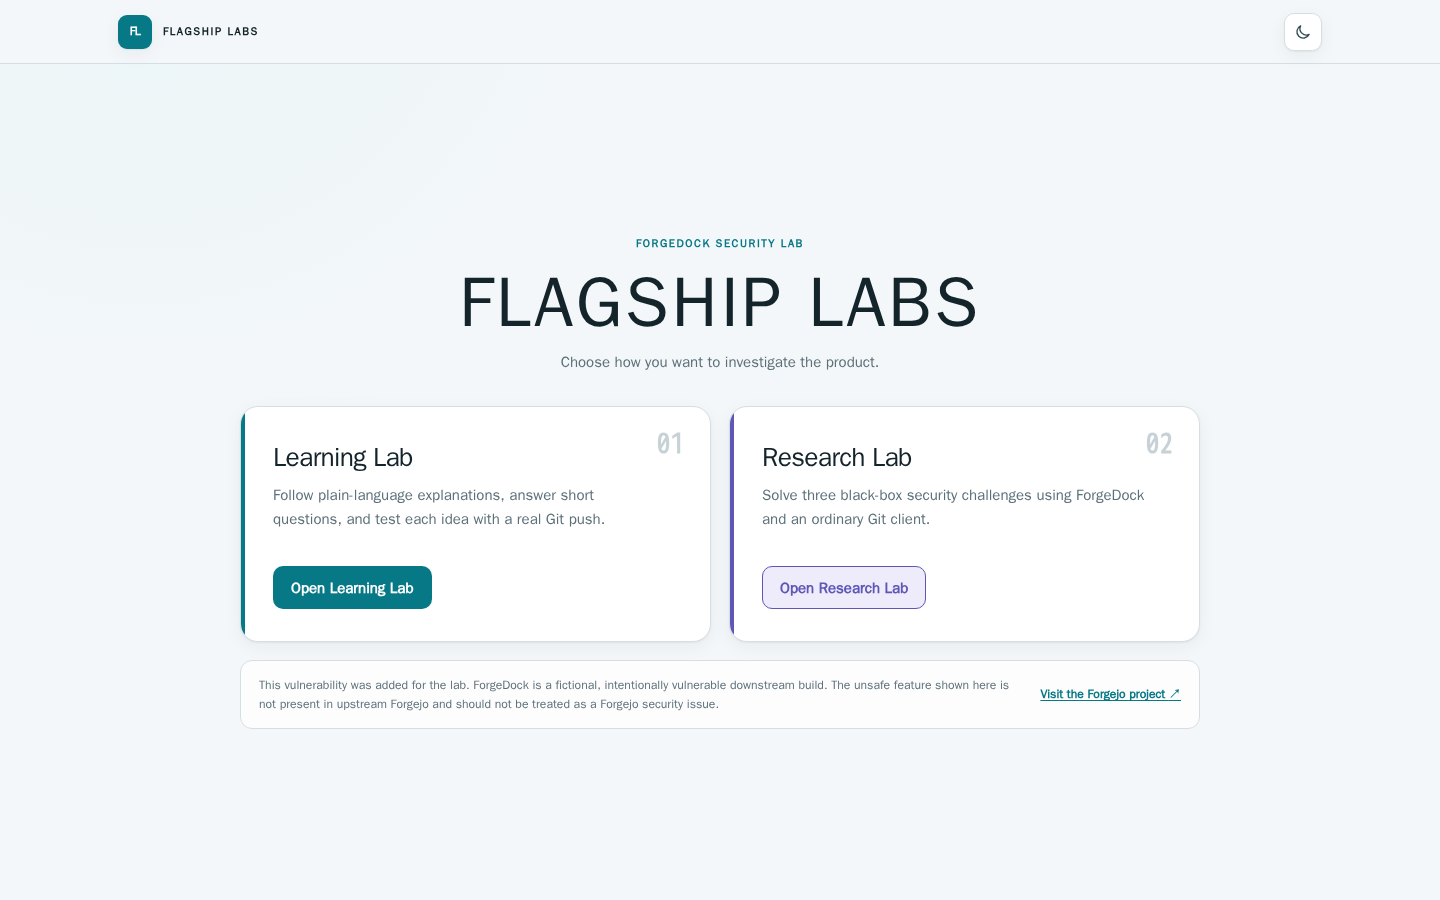 royaleybovich/cve-2026-3854-lab
مختبر محلي مُعرَّض للثغرات عمدًا، مع ورشة عمل موجّهة وتحديات CTF لممارسة ثغرة تنفيذ الأكواد عن بُعد عبر خيارات push في Git، وإلغاء التسلسل غير الآمن،…
 user0x1337/cve-2022-39227
CVE-2022-39227 : إثبات المفهوم
 owasp/donkai
DonkAI هو مختبر عملي لـ OWASP Top 10 لتطبيقات LLM (2025) - لا يتطلب LLM حقيقيًا.
 47cid/wp2shell-lab
PoC تعليمي + مختبر لـ CVE-2026-63030 + CVE-2026-60137: حقن SQL قبل المصادقة في نواة ووردبريس عبر الالتباس في مسار REST المجمّع
 koadt/poc-cve-2025-55182
يحتوي هذا المستودع على إثبات المفهوم (POC) لـ CVE-2025-55182، وهي ثغرة أمنية خطيرة (درجة CVSS 10.0) تسمح بتنفيذ التعليمات البرمجية عن بُعد قبل…
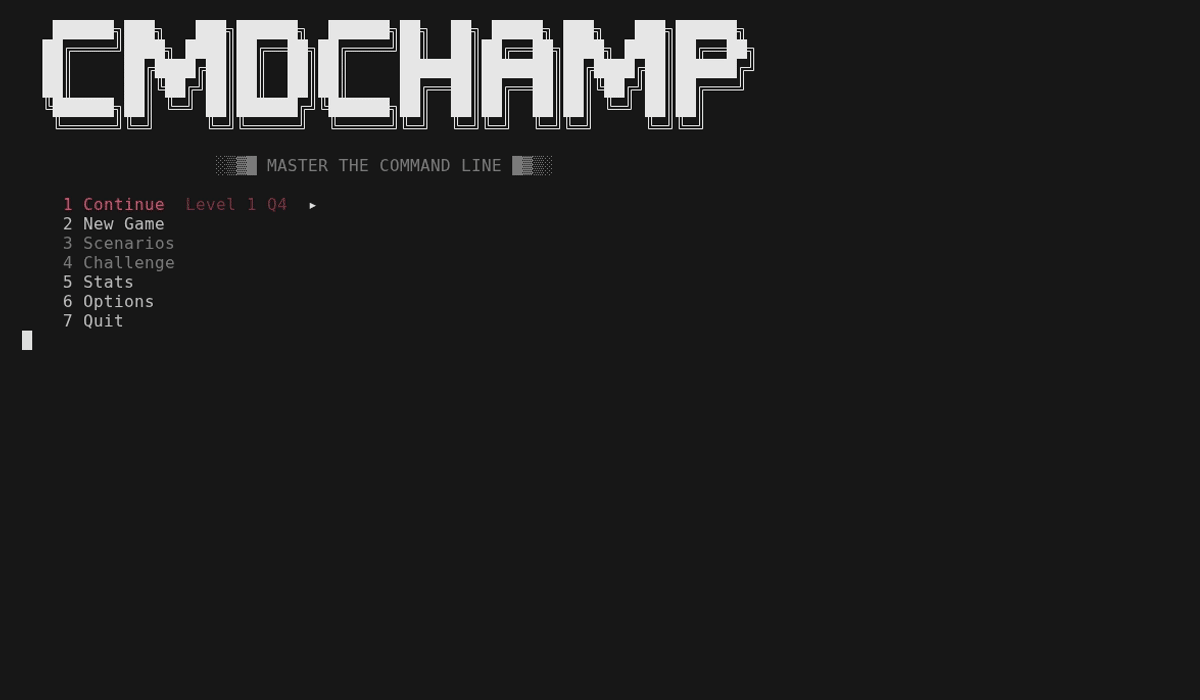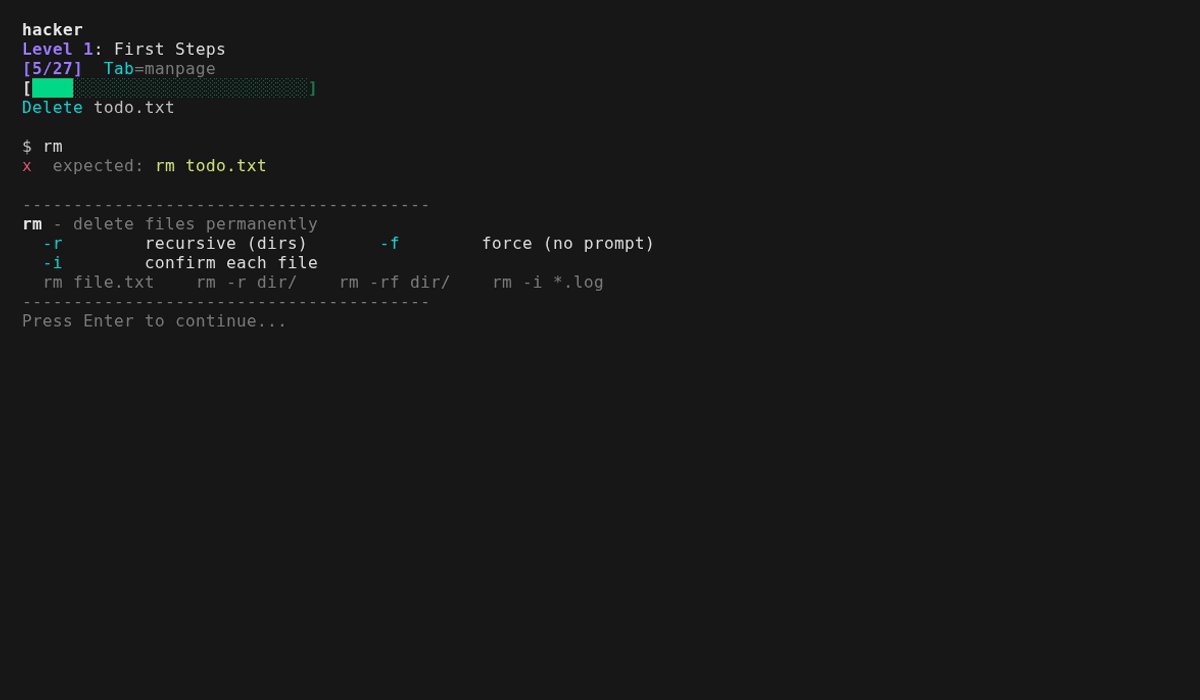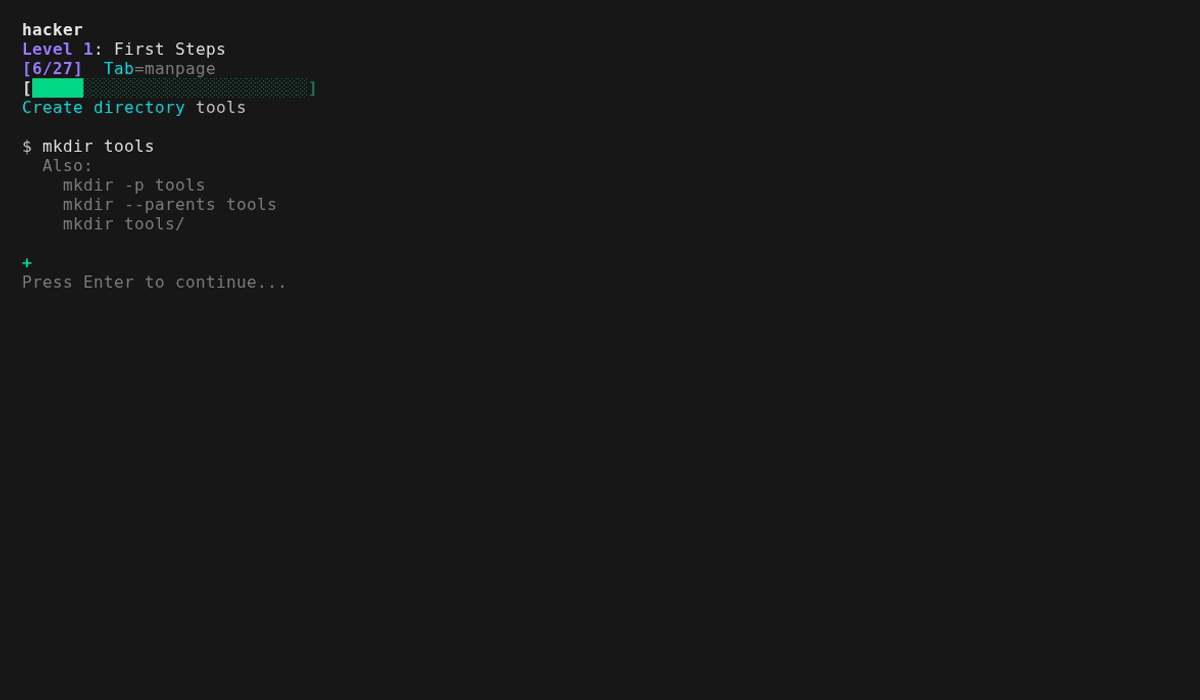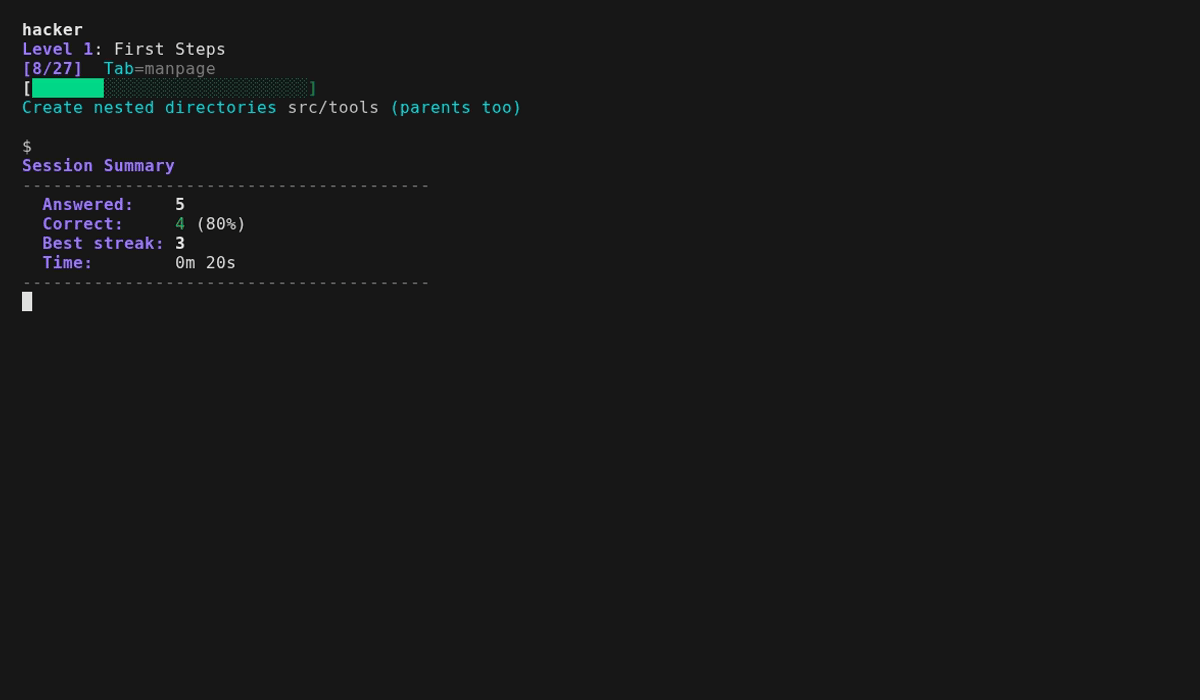 mellen9999/cmdchamp
مدرب واجهة سطر الأوامر bash — 30 مستوى من ls وصولاً إلى تصعيد الامتيازات
 serotav/writeups
مجموعة من الكتابات التفصيلية والمحسّنة(؟) لتحديات CTF المتنوعة
 veridiff/veridiff
مكتشف تباعد الفروع الديناميكي للكود الأصلي -- يتتبع تنفيذي Frida ويجد التعليمة الدقيقة التي يتباعدان عندها.
 0dayctf/cve-2020-9484
إعادة صنع لـ CVE-2020-9484 بواسطة Pentestical
 seanpesce/cve-2024-22243
أمثلة على سيناريوهات قابلة للاستغلال لـ CVE-2024-22243 التي تؤثر على Spring Framework (إعادة توجيه مفتوحة و SSRF).








