#1
 xib3rr4dar/wannarace
تطبيق ويب تم جعله عرضة عن قصد لحالة السباق (Race Condition) للتدرب عليها.
 jeanpeyremesmots/osx-password-dumper
أداة لتفريغ ملفات .plist الخاصة بالمستخدمين على نظام Mac OS وتحويلها إلى تجزئة قابلة للاختراق
 hasherezade/flareon2024
حلول وكتابات تفصيلية لتحديات Flare-On 11 CTF، تعرض تقنيات الهندسة العكسية، وتحليل الملفات الثنائية، وتحليل البرمجيات الخبيثة مع كود مصدري مشروح.
 r3tr074/exploits
مجموعة شخصية من الثغرات الاستغلالية تشمل ثغرات n-days و0-days وCTFs وثغرات النواة والمتصفح لأغراض البحث الأمني واختبار الاختراق.
 hyp3rlinx/pstrojanfile
إثبات مفهوم تنفيذ الأكواد عبر اسم ملف في Windows PowerShell غير مُصحح
 owasp/vulnerable-container-hub
VULCONHUB يوفر إمكانية الوصول إلى الملفات لبناء صورة حاوية ضعيفة بنفسك بهدف تعلم وممارسة الأمن.
 zinja-coder/damn-vulnerable-android-components
تطبيق أندرويد ضعيف عمداً لإظهار نقاط الضعف المختلفة التي تنشأ في مكونات أندرويد.
 psycostea/pi-zero-2w-bad-usb
قم بتكوين Pi Zero 2W الخاص بك ليكون BadUSB
 anvbis/browser_ctf
مجموعة من تحديات وحلول CTF الخاصة بمتصفحات الويب.
 ameetsaahu/kernel-exploitation
ملاحظات وسكربتات تطوير استغلال نواة لينكس لتحديات CTF، تغطي استخراج initramfs، وإساءة استخدام msg_msg/ldt_struct، وتقنيات استغلال تطبيقية لتصعيد…
 owasp/ai-vulnerabilities-playground
منصة مختبر أمن ذكاء اصطناعي عملي تضم أكثر من 50 سيناريو عبر حقن المطالبات، استغلال الأنظمة الوكيلة، التلاعب بالنماذج، وهجمات حدود الثقة لـ MCP.…
 thecybergeek/cve-2026-4480-poc
استغلال إثبات المفهوم لـ CVE-2026-4480، تنفيذ أوامر عن بُعد غير مصادق عليه في نظام الطباعة في Samba عبر حقن %J. يتضمن أوضاع القشرة العكسية وتنفيذ…
 owasp/wrongsecrets-binaries
الكود المصدري للملفات الثنائية الخاصة بـ OWASP WrongSecrets
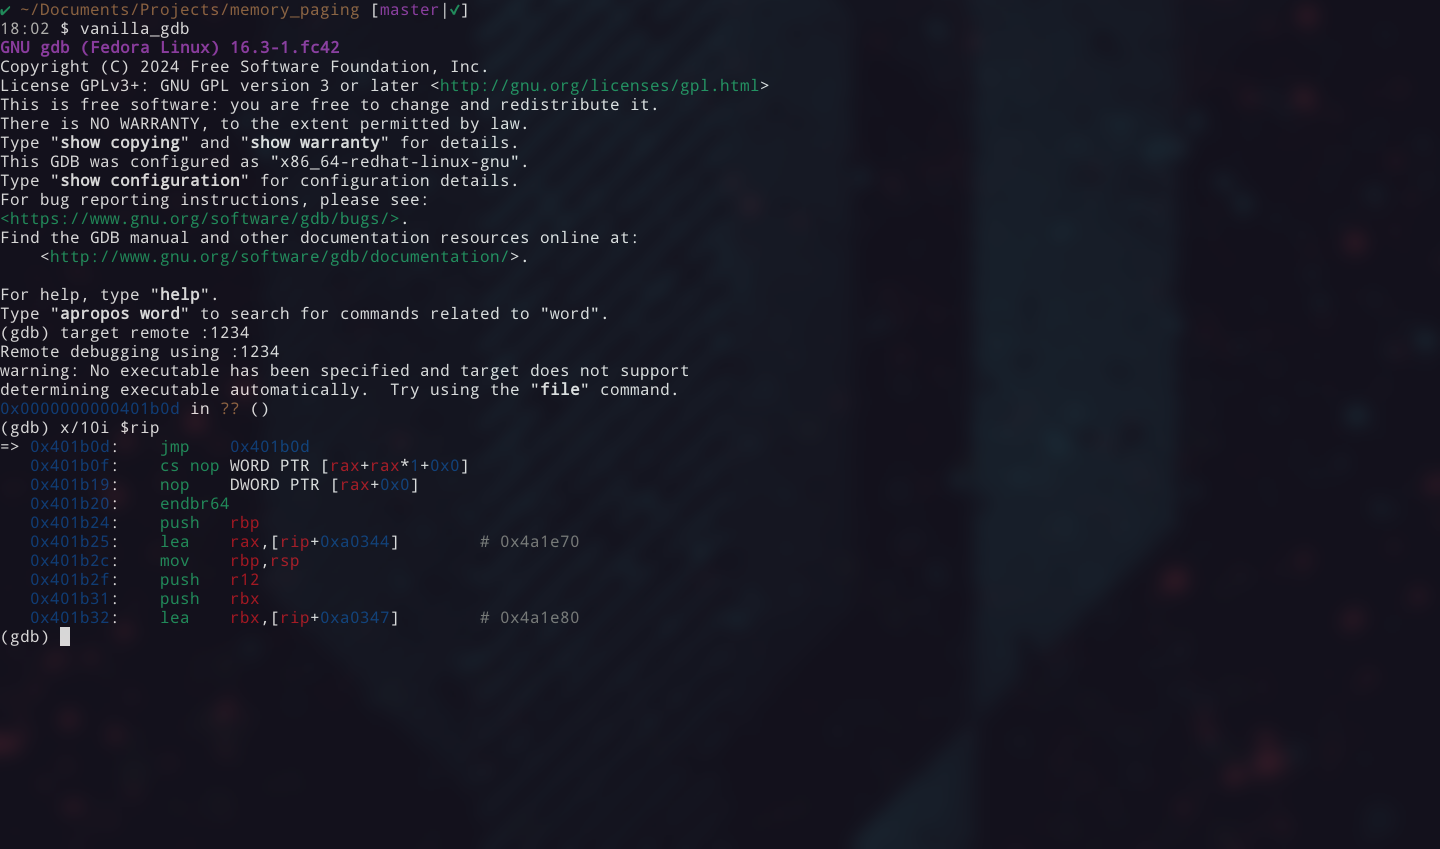 jazho76/page_table_walk
تجول في جداول الصفحات x86-64 يدويًا في qemu و gdb. حلل عنوانًا افتراضيًا، اتبع سجل cr3 عبر جميع مستويات الذاكرة الفعلية، واستخرج علمًا من البايتات…
 agampreet-singh/redroot
RedRoot is a Python-based, CLI-driven offensive security framework that brings essential red teaming tools into one unified terminal environment.…
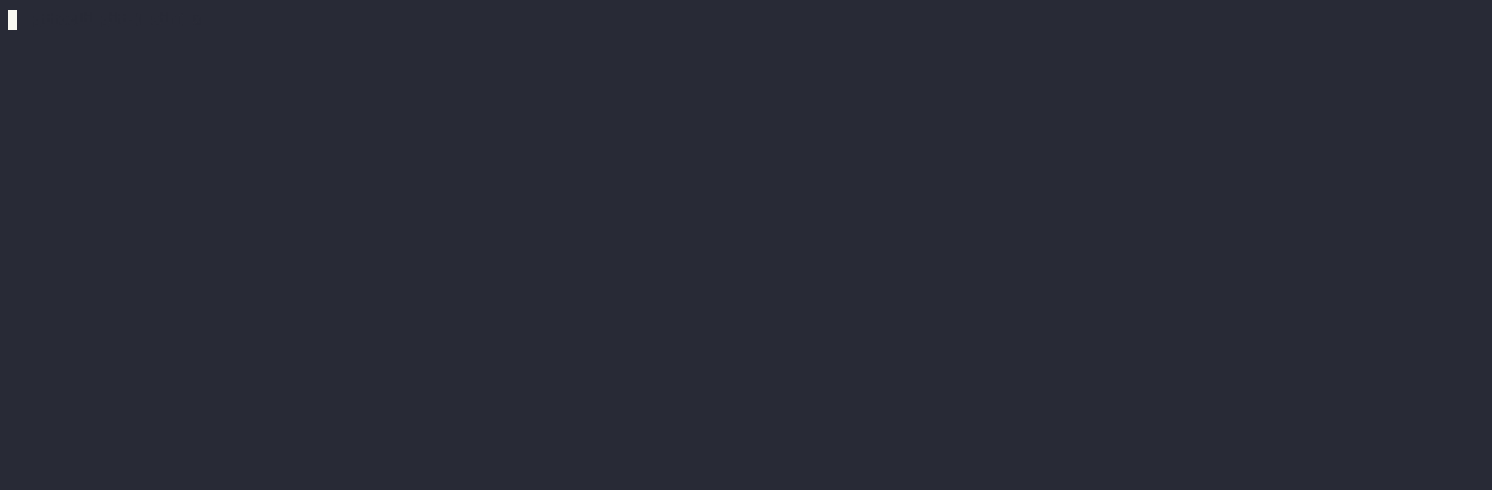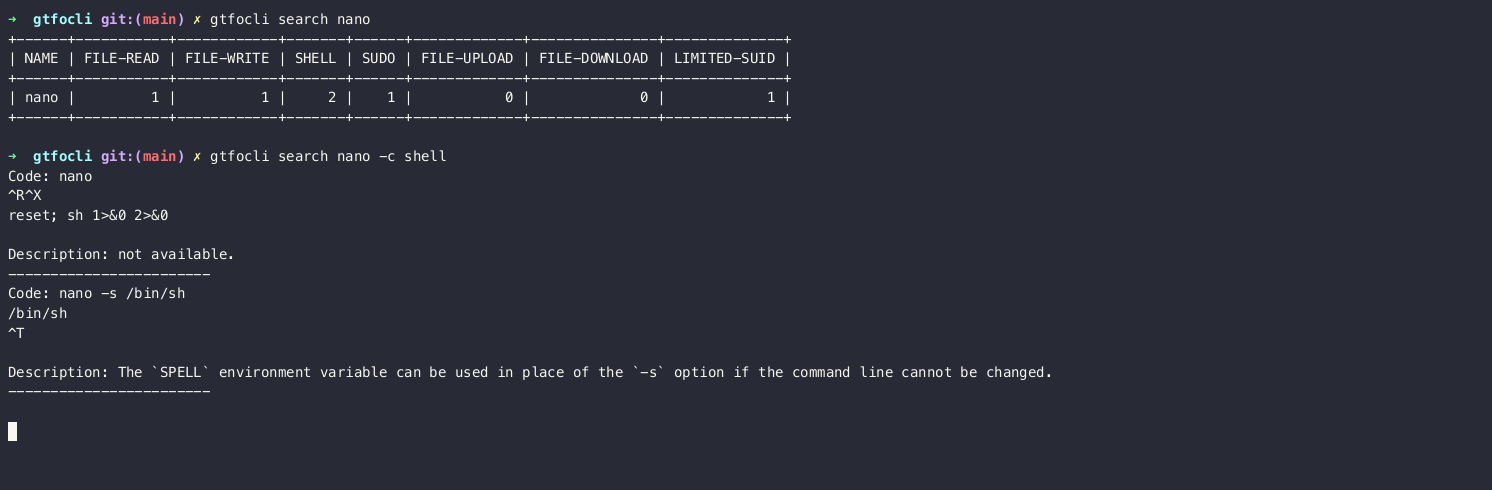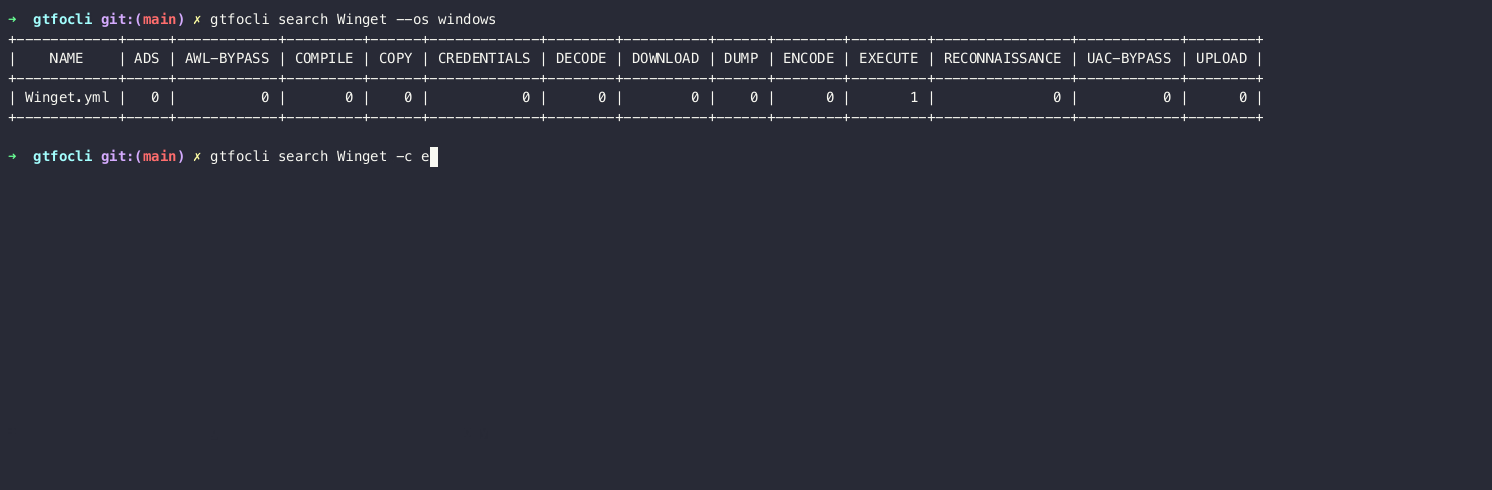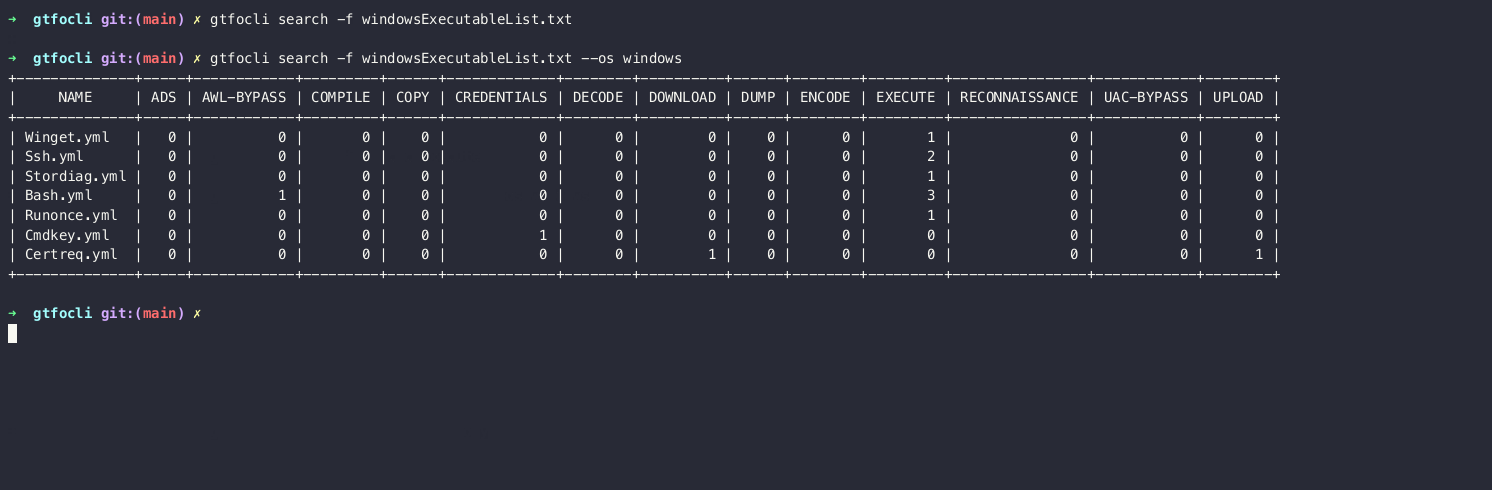 cmd-tools/gtfocli
GTFO واجهة سطر الأوامر للبحث السهل عن أوامر الثنائيات التي يمكن استخدامها لتجاوز قيود الأمان المحلية في الأنظمة غير المهيأة بشكل صحيح.