
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 sonuoffsec/dvap
منصة ضعيفة عن قصد متوافقة مع OWASP لتعلم واختبار أمان AI، LLM، RAG، MCP، وAgentic AI.
 ph4l4nx/ctf-s-tools
مستودع لفهرسة الأدوات المفيدة لمسابقات CTF
 nccgroup/binja_sensei
إضافة توفر موارد للمبتدئين لتعلّم الهندسة العكسية باستخدام Binary Ninja. تقوم بتثبيت العديد من الإضافات الأخرى تلقائيًا، وتوفر أمثلة تعرض ميزات هذه…
 portswigger/research-labs
يحتوي هذا المستودع على عدد من التطبيقات غير الآمنة المستضافَة ذاتيًا والتي تتيح لمهندسي الأمن المهتمين اختبار الثغرات الأمنية التي اكتشفها فريق أبحاث…
 pray77/cve-2023-3640
SCTF 2023 kernel pwn && CVE-2023-3640
 tianstcht/cve-2023-4427
استغلال لـ CVE-2023-4427 يستهدف V8 في Chrome 117، باستخدام العديد من إطارات iframe عبر المصادر (cross-origin) لكسر ASLR بالقوة الغاشمة وتحقيق تنفيذ…
 mirchr/cve-2025-32463-sudo-chwoot
PoC لـ CVE-2025-32463 - ثغرة رفع الامتيازات في Sudo chroot
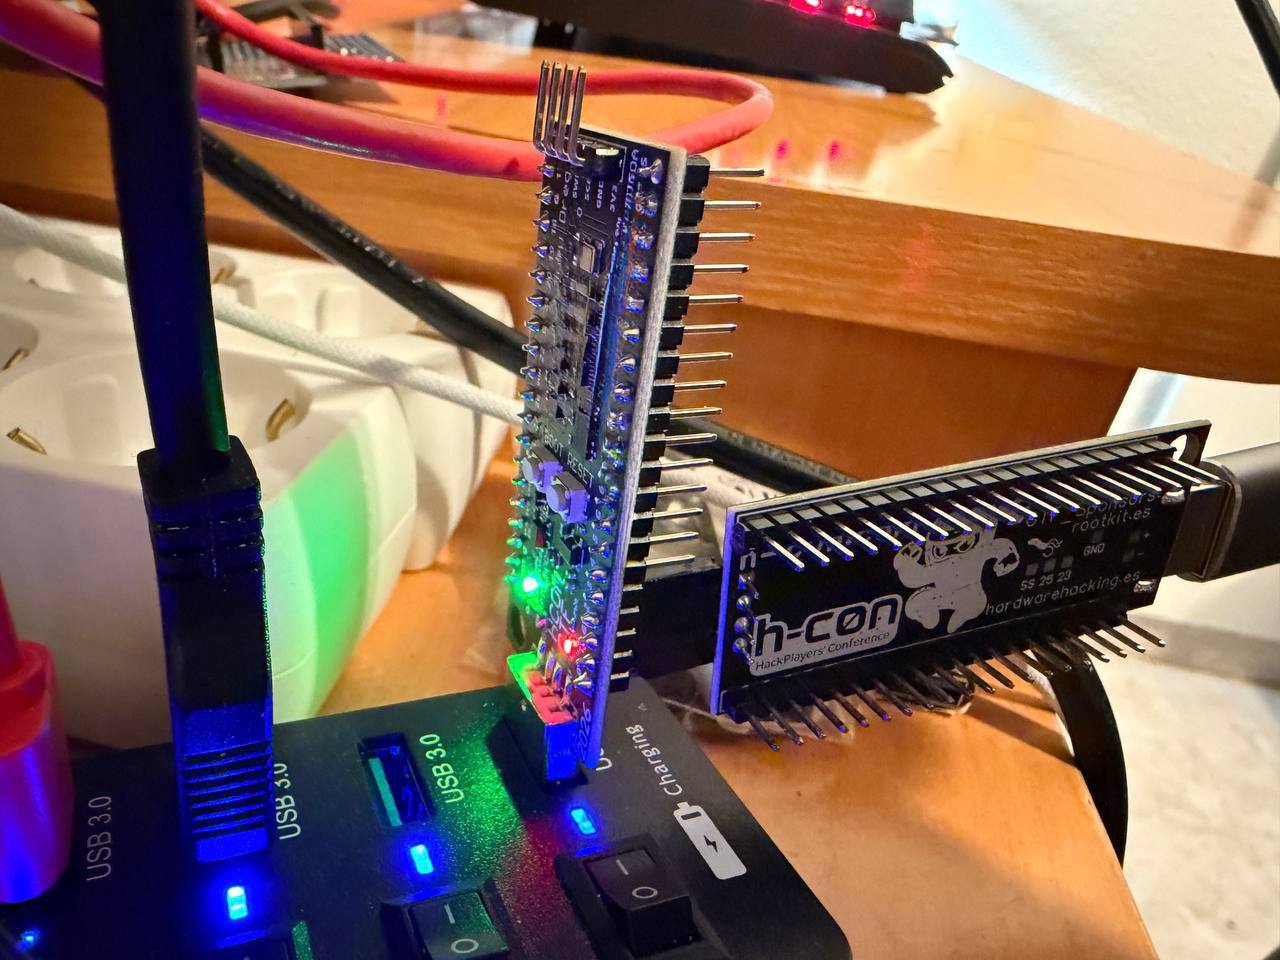 therealdreg/hcon2026hwctf
اختراق الأجهزة CTF hcon2026hwctf - استغلال RISCV Hazard3 (@Wren6991) بواسطة @b1n4ri0 @antoniovazquezblanco و @therealdreg
 y5neko/cve-2026-8461-exp
استغلال إثبات المفهوم لـ CVE-2026-8461، وهي كتابة خارج الحدود في الكومة في مفكك شفرة MagicYUV الخاص بـ FFmpeg، مما يحقق تنفيذ التعليمات البرمجية عن…
 owasp/owasp-learning-gateway
مشروع OWASP Learning Gateway
 ciscocxsecurity/cve-2015-5119_walkthrough
أرشيف من المقال CVE-2015-5119 Flash ByteArray UaF: دليل مبتدئين
 hasherezade/flareon2023
حلول بشفرة المصدر لتحديات الهندسة العكسية في Flare-On 10، تعرض تقنيات تحليل الملفات الثنائية والبرمجيات الخبيثة لمهام الهندسة العكسية بأسلوب CTF.
 r3n3r0/cve-2026-20700
PoC يوضح dyld كأوراكل توقيع PAC عبر إصلاحات سلسلة Mach-O مصممة يدويًا على arm64e، مما يحقق كتابة مؤشرات صالحة لـ PAC وتنفيذ استدعاءات الإرسال على iOS.
 star-sg/challenges
تقويم مجيء CTF بموضوع عيد الميلاد مع 12 تحديًا منظمًا عبر استغلال الثنائيات، التشفير، الهندسة العكسية، الطب الشرعي، OSINT، واستغلال الويب، مصمم لبناء…
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10








