 zinja-coder/damn-vulnerable-android-components
تطبيق أندرويد ضعيف عمداً لإظهار نقاط الضعف المختلفة التي تنشأ في مكونات أندرويد.


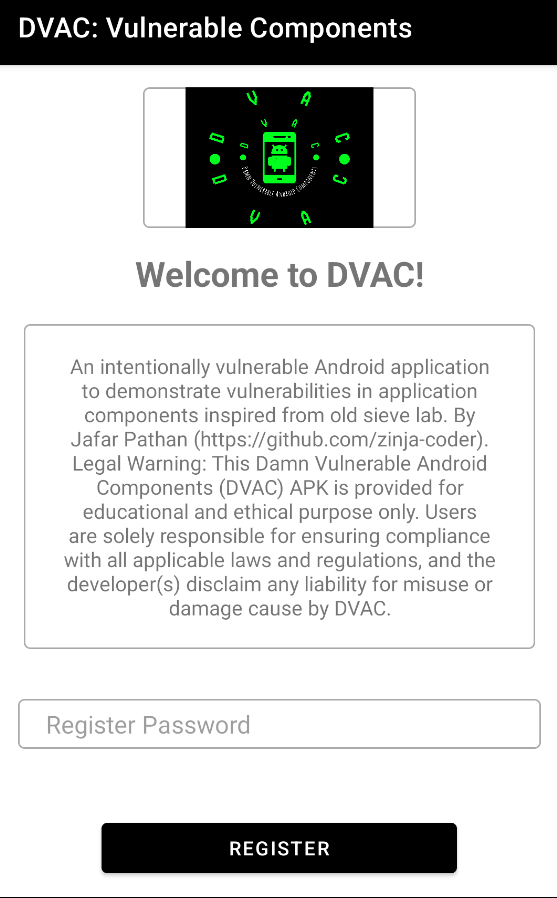
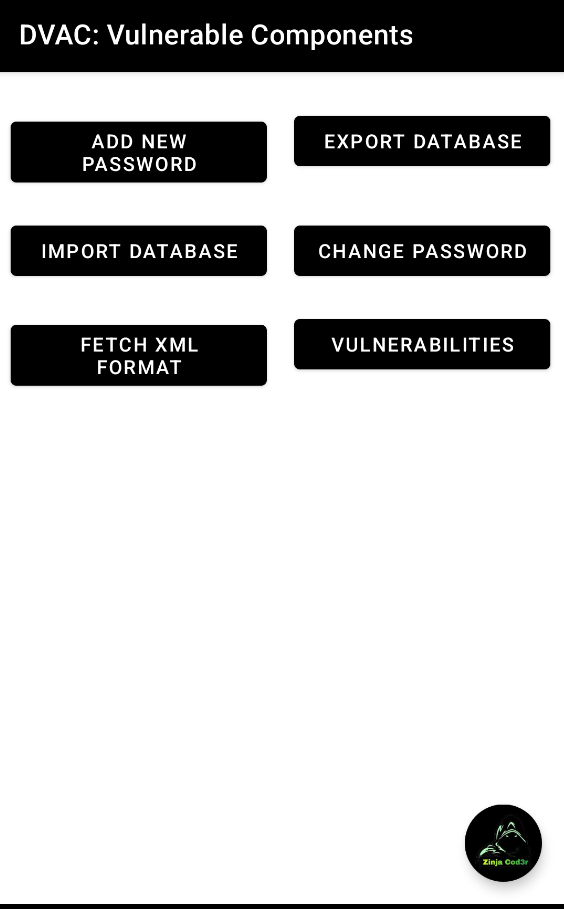
تطبيق مكونات أندرويد الضعيفة الخطيرة (DVAC) هو تطبيق أندرويد تعليمي صُمم عمدًا لكشف وإظهار الثغرات المتعلقة بمكونات أندرويد المختلفة مثل الأنشطة (Activities) والنوايا (Intents) وموفّري المحتوى (Content Providers) ومستقبلات البث (Broadcast Receivers). وهو مُنظّم كتطبيق لإدارة كلمات المرور لتخزينها وإدارتها بشكل آمن (ههه).
مستوحى من العمل الرائد لتطبيق Sieve الذي ركز على ثغرات مماثلة ولكنه الآن قديم وغير متوافق مع إصدارات أندرويد الأحدث، يهدف DVAC إلى سد الفجوة بتوفير منصة حديثة ومُحدّثة لتعلم أمن أندرويد. يوفر DVAC تجربة تعلم عملية للمبتدئين في اختبار اختراق أندرويد والأمن السيبراني، وقد تم تطويره مع مراعاة المبتدئين الذين يجدون صعوبة في الحصول على معمل مناسب لتعلم اختبار اختراق أندرويد.
🇮🇳 مُصنَّع يدويًا في الهند
يوجد إجمالي 14 ثغرة في مكونات أندرويد الضعيفة الخطيرة:
اقرأ الشرح الرسمي - https://medium.com/@zinjacoder/the-dvac-damn-vulnerable-android-components-the-sieve-apk-reborn-writeup-e096600ec27d
تطوّر DVAC مستوحى من تطبيق Sieve APK، وهو تطبيق آخر ضعيف يركز على ثغرات مكونات أندرويد. لكن Sieve قديم ولا يعمل بشكل صحيح على الإصدارات الأحدث من أندرويد. يهدف DVAC إلى توفير وظائف مماثلة مع العمل على إصدارات أندرويد الحديثة.
adb install DVACv1.apk

المساهمات في DVAC مرحب بها ومشجعة! يمكنك المساهمة في المشروع بالطرق التالية:
الإبلاغ عن الأخطاء: إذا واجهت أي أخطاء أو مشكلات أثناء استخدام DVAC، يرجى فتح مشكلة (Issue) على GitHub. يساعدنا ذلك في تحديد المشكلات وإصلاحها بسرعة.
إصلاح المشكلات: إذا كنت مطورًا، فكر في إصلاح المشكلات المفتوحة في المستودع. يمكن لمساهماتك تحسين الجودة العامة لـ DVAC.
التحسينات: يمكنك اقتراح تحسينات أو ميزات جديدة عن طريق إنشاء مشكلة على GitHub. نحن نقدر مدخلاتك وأفكارك لجعل DVAC أفضل.
الملاحظات: شارك ملاحظاتك واقتراحاتك لتحسين DVAC. تساعدنا مدخلاتك في فهم كيفية استخدام المستخدمين للتطبيق وكيف يمكننا جعله أكثر فائدة.
نشر الكلمة: ساعدنا في الوصول إلى المزيد من الأشخاص من خلال مشاركة DVAC على وسائل التواصل الاجتماعي، مع أصدقائك وزملائك، وفي المجتمعات المهتمة باختبار اختراق أندرويد والأمن السيبراني.
المساهمات سهلة للغاية وبنفس الأهمية. كل ما عليك فعله هو:
قم بتقييم المستودع بنجمة (Star)
إذا وجدت DVAC مفيدًا، فكر في تقييم مستودع GitHub بنجمة. يساعد هذا الإجراء البسيط في رفع الوعي بالمشروع بين مختبرَي اختراق أندرويد والمطورين والمتحمسين الآخرين.
شاركه مع الآخرين
شارك DVAC مع أصدقائك وزملائك وعلى منصات التواصل الاجتماعي. انشر الكلمة حول هذه الأداة التعليمية لمساعدة المزيد من الأشخاص على تعلم اختبار اختراق أندرويد والأمن السيبراني.
اكتب تقارير ودروسًا تعليمية
يمكن أن تكون التقارير والدروس التعليمية حول تجاربك مع DVAC قيمة للغاية. شارك أفكارك ونصائحك وحيلك لاستخدام التطبيق بفعالية. تساعد هذه الموارد الآخرين على فهم الثغرات بشكل أفضل وتعلم كيفية التخفيف منها.
اجعل حضوره معروفًا على وسائل التواصل الاجتماعي
شارك DVAC على منصات التواصل الاجتماعي مثل تويتر ولينكد إن وغيرها. استخدم وسمات (hashtags) متعلقة بالأمن السيبراني وتطوير أندرويد واختبار الاختراق للوصول إلى جمهور أوسع. يمكن لمنشوراتك أن تشجع الآخرين على استكشاف التطبيق والمساهمة في تطويره.
المساهمة في DVAC سهلة ويمكن القيام بها بعدة طرق. دعمك ومساهماتك موضع تقدير كبير وتساعد في جعل DVAC مصدر تعلم أفضل للجميع.
تم تصميم هذا التطبيق ليكون أداة تعليمية ويجب استخدامه فقط للأغراض التعليمية والأخلاقية. إنه ليس مخصصًا لأي أنشطة ضارة أو غير قانونية. المستخدمون مسؤولون وحدهم عن ضمان أن استخدامهم للتطبيق يتوافق مع جميع القوانين واللوائح المعمول بها. يخلي مطورو هذا التطبيق مسؤوليتهم عن أي إساءة استخدام أو ضرر يسببه التطبيق.
DVAC مرخص بموجب رخصة GNU العامة (GPL)، مما يعني أنه برنامج مفتوح المصدر ويمكن لأي شخص استخدامه وتعديله وتوزيعه بحرية. يمكنك العثور على النص الكامل للرخصة في ملف LICENSE في المستودع.
إذا كان لديك أي أسئلة أو اقتراحات أو ملاحظات، فلا تتردد في التواصل معي عبر:
LinkedIn: jafar-pathan Twitter: @zinja_coder Threads: jafar.khan.pathan_
The Browser Bruter: أول أداة لاختبار اختراق تطبيقات الويب تعمل من خلال المتصفح على الإطلاق!








