
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit

 ggfuchsi-oss/spectrida-reverse_engineering_stack
تحليل ثنائي متوازٍ باستخدام IDA Pro مع تسمية وظائف مدعومة بالذكاء الاصطناعي، ورسم بياني معرفي من Neo4j، ومحرك محاكاة/ربط/تشويش phantomrt للهندسة…
 nirvanaon/now
NØW هي أداة ترميز وإخفاء لـ shellcode تعتمد على الكلمات، إذ تحوّل بايتات shellcode الخام إلى نثر إنجليزي يبدو طبيعيًا.
 owasp/owaspbugbounty
هذه حاوية لتطبيقات الويب التي تعمل مع OWASP Bug Bounty for Projects
 cipherspy/cve-2026-42945-poc
استغلال لـ CVE-2026-42945
 brnpl/flutter-reverse-engineering-labs
تحديات عملية لتعلم كيفية الهندسة العكسية لتطبيقات Flutter.
 hac01/owasp-top-10-k8s-2025
معمل عملي من نوع "التقط العلم" لتصنيف OWASP Kubernetes Top 10 (2025). استغل 11 ثغرة حقيقية في المجموعات، التقط الأعلام، ثم طبق الإصلاحات وتحقق منها…
 duriantaco/ravage
الأدلة أولاً على اختبار أمن الويب المستقل للأهداف الخاضعة للرقابة والمصرح بها. مع مختبرات قابلة للتكرار، ومسارات التدقيق، والتقارير، واختبارات مقارنة…
 ruia-ruia/cve-2022-29582-exploit
استغلال لـ CVE-2022-29582 يستهدف Google's Kernel CTF
 securelayer7/promptpurify
حاجز حقن الاستعلامات (Prompt injection) لتطبيقات LLM. نموذج مضغوط يتفوق على الحواجز مفتوحة المصدر الأكبر. لا تعبيرات نمطية (regex)، ولا توقيعات.…
 kali-mx/cve-2023-38408
PoC للثغرة الحرجة الأخيرة التي تؤثر على إصدارات OpenSSH الأقل من 9.3p2
 kaist-hacking/cve-2023-6702
ثغرة RCE من نوع 1day في Chrome Renderer عبر Type Confusion في Async Stack Trace (مشاركة v8ctf)
 th3xace/offport_killer
تهدف هذه الأداة إلى أتمتة تحديد الخدمات المحتملة التي تعمل خلف المنافذ المحددة يدويًا إما من خلال المسح اليدوي أو الخدمات التي تعمل محليًا. تكون…
 gmh5225/awesome-web3-security
قائمة منتقاة من مواد وموارد أمن Web3 لمختبري الاختراق وصائدي الثغرات.
 sobri3195/pegasus-pentest-arsenal
مجموعة شاملة لاختبار أمان تطبيقات الويب تجمع 10 ميزات قوية لاختبار الاختراق في أداة واحدة.
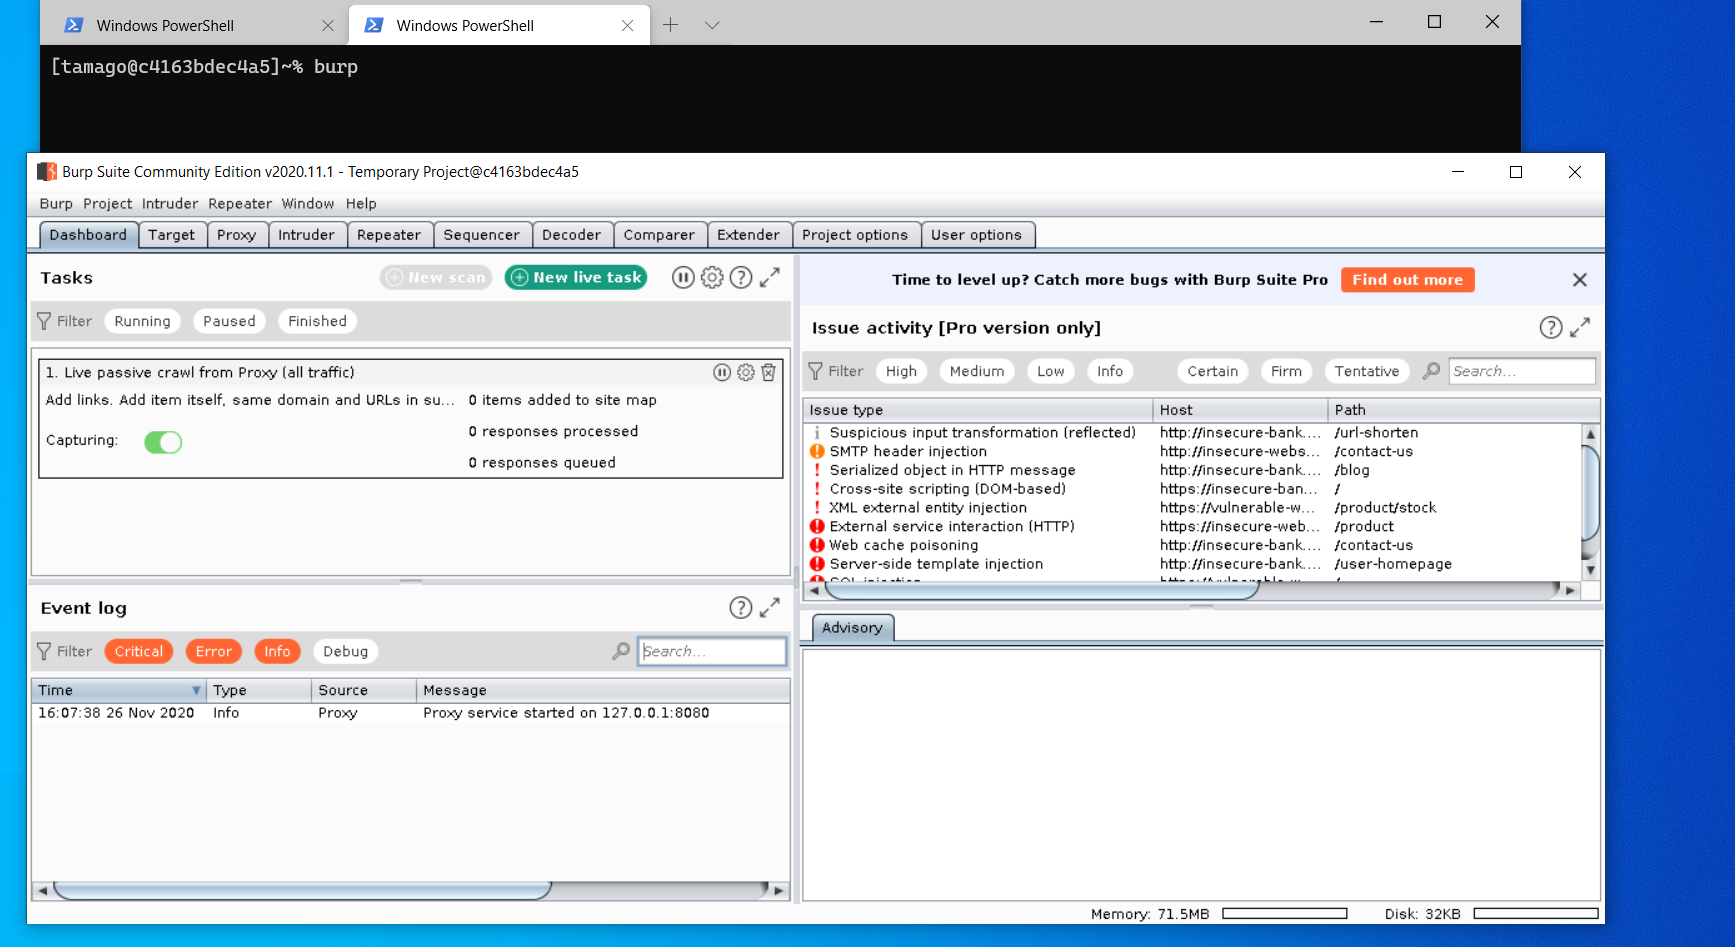 himazawa/bento
Bento Toolkit هي حاوية خفيفة مبنية على فيدورا لاختبارات الاختراق وCTF مع إضافة جميلة لتطبيقات GUI.
 spyboy-productions/spyboy-productions
روبوت ديسكورد يوفر أدوات الأمن السيبراني، وجمع المعلومات، وموارد مدفوعة بالمجتمع لعشاق الأمن والمشاركين في مسابقات CTF.
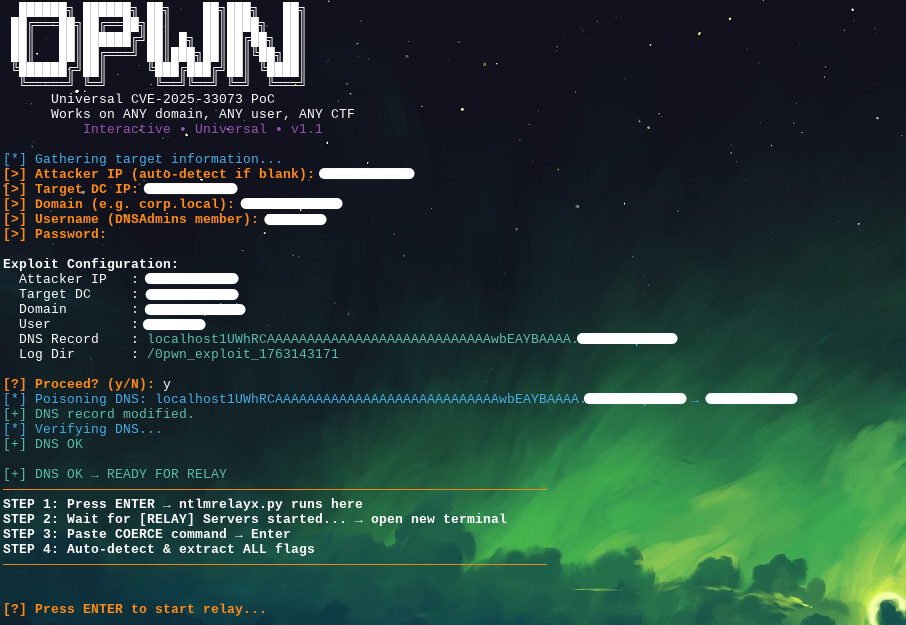 uziii2208/cve-2025-33073
أداة استغلال شاملة لثغرة CVE-2025-33073 تستهدف وحدات تحكم المجال في Windows ذات صلاحيات DNSAdmins مع تمكين WinRM.








