

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CrackMeZ3S-CTF-CrackMe-Tutorial — كيفية كتابة CrackMe لمسابقة CTF. الكود المصدري، الشرح التقني، حيل مكافحة التصحيح ومكافحة الهندسة العكسية. | Kitploit
أدوات/GitHubGitHub/pelock/crackmez3s-ctf-crackme-tutorial
الاستغلالالهندسة العكسيةCTFتحليل الملفات الثنائيةالتعلم والتعليم
GitHubpelock/crackmez3s-ctf-crackme-tutorial

CrackMeZ3S-CTF-CrackMe-Tutorial

كيفية كتابة CrackMe لمسابقة CTF. الكود المصدري، الشرح التقني، حيل مكافحة التصحيح ومكافحة الهندسة العكسية.

عرض المستودع
مشاركة
الموقع الإلكتروني
481295منذ 3 سنواتتمت المراجعة من قبل Kitploit

كيفية كتابة CrackMe لمسابقة CTF

مع تزايد شعبية مسابقات CTF (التقاط العلم)، والأداء الممتاز للفرق البولندية مثل Dragon Sector في هذا المجال، اعتقدت أنه سيكون من المثير للاهتمام توضيح بناء CrackMe بسيط، باستخدام بعض التقنيات الإبداعية التي تجعل من الصعب كسره وتحليله.
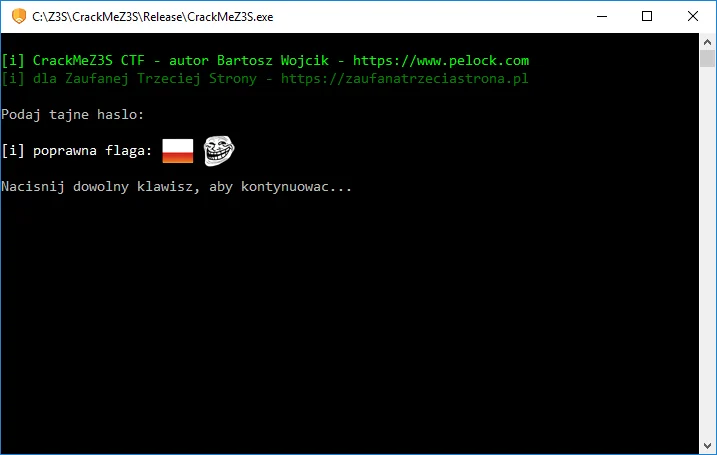
هل يمكنك العثور على العلم؟

إذا كنت قد تساءلت يوماً عن الهندسة العكسية، أو دخلت مسابقة CTF، أو أردت إنشاء CrackMe خاص بك وإصابة المتسابقين الآخرين بالجنون، فهذا المقال لك.

المقال الكامل باللغة الإنجليزية

يمكنك العثور على مقال حول الـ crackme مع وصف تقني مفصل وتعليقات على الكود المصدري (باللغة الإنجليزية) على:

https://www.pelock.com/articles/how-to-write-a-crackme-for-a-ctf-competition

المقال الأصلي باللغة البولندية لموقع Zaufana Trzecia Strona

https://zaufanatrzeciastrona.pl/post/jak-napisac-ciekawe-crackme-na-ctf-instrukcja-krok-po-kroku/

CrackMe مُجمّع

إذا كنت تمتلك بالفعل بعض مهارات الهندسة العكسية، وترغب في تجربة حظك مع الـ CrackMe الذي سأصفه بالتفصيل، ضع هذا المقال جانباً، واحصل على الملف التنفيذي المُجمّع، وحاول العثور على العلم!
استمع إلى السيد بيرنز

بمجرد أن تبذل قصارى جهدك في محاولتك، يمكنك العودة إلى المقال ومقارنة ما اكتشفته بالقصة الكاملة. يتميز هذا الـ CrackMe بمستوى متوسط من الصعوبة.

https://www.pelock.com/download/CrackMeZ3S.zip

لتشغيل الملف التنفيذي للـ CrackMe قد تحتاج إلى حزم Visual C++ القابلة لإعادة التوزيع لـ Visual Studio 2013.

حصلت على الـ CrackMe؟ لا تغش بقراءة المزيد - ابدأ الكسر! ;)

خلاف ذلك، إذا كنت تريد تعلم كيفية بناء CrackMe خاص بك، أدعوك لمواصلة القراءة...

Bartosz Wójcik

  • قم بزيارة موقعي على — https://www.pelock.com
  • تويتر — https://twitter.com/PELock
  • جيت هاب — https://github.com/PELock
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





