Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
bento — Bento Toolkit هي حاوية خفيفة مبنية على فيدورا لاختبارات الاختراق وCTF مع إضافة جميلة لتطبيقات GUI. | Kitploit
أدوات/GitHubGitHub/himazawa/bento
أمن الحاوياتالاستغلالالهندسة العكسيةجمع المعلوماتأمن الويبCTFاختبار الاختراق
GitHubhimazawa/bento

bento

Bento Toolkit هي حاوية خفيفة مبنية على فيدورا لاختبارات الاختراق وCTF مع إضافة جميلة لتطبيقات GUI.

عرض المستودع
76647منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

هذا البرنامج تجريبي لكننا نقبل الاقتراحات والمساهمات

مجموعة أدوات بنتو لاختبار الاختراق ومسابقات CTF

بنتو (弁当، bentō) هي وجبة يابانية أحادية الحصة تُؤخذ كوجبة جاهزة أو تُحضّر في المنزل.

مجموعة أدوات بنتو هي حاوية دوكر بسيطة وخفيفة لمختبرّي الاختراق ومشاركي CTF.

تمتلك قابلية نقل دوكر مع إضافة X، لذا يمكنك أيضاً تشغيل تطبيقات واجهة المستخدم الرسومية (مثل بورب).

المتطلبات الأساسية

لتشغيل بنتو تحتاج إلى Docker وخادم Xorg على جهازك المضيف. على ويندوز يمكنك استخدام vcxsrv، xming، cygwin.

لقد اختبرنا هذا الإعداد مع vcxsrv و cygwin.

  • vcxsrv: فقط ابدأ XLaunch واتبع الإعداد
  • cygwin: عليك أولاً تثبيت xorg، ثم ابدأ XLaunch.

التثبيت باستخدام دوكر

  • git clone https://github.com/higatowa/bento && cd ./bento
  • قم بإنشاء زوج مفاتيح وضع authorized_keys، الذي يحتوي على مفتاحك العام، في ./keys.
  • docker build -t bento .
  • بما أننا بحاجة إلى تمرير X إلى جهازنا، يجب أولاً الحصول على عنوان IP الخاص به، ثم تنفيذ: docker run --cap-add=NET_ADMIN --device /dev/net/tun --sysctl net.ipv6.conf.all.disable_ipv6=0 -p 22:22 -d bento
  • اتصل عبر SSH بجهاز الدوكر وقم بتمرير المنفذ 6000 (Xorg) باستخدام ssh -R 6000:localhost:6000 -L 8080:localhost:8080 tamago@bentoip
  • عند تسجيل الدخول الأول، سيُطلب منك تغيير كلمة المرور.

بالنسبة للأدوات ذات الواجهة الرسومية، فقط قم بتشغيلها من الطرفية:
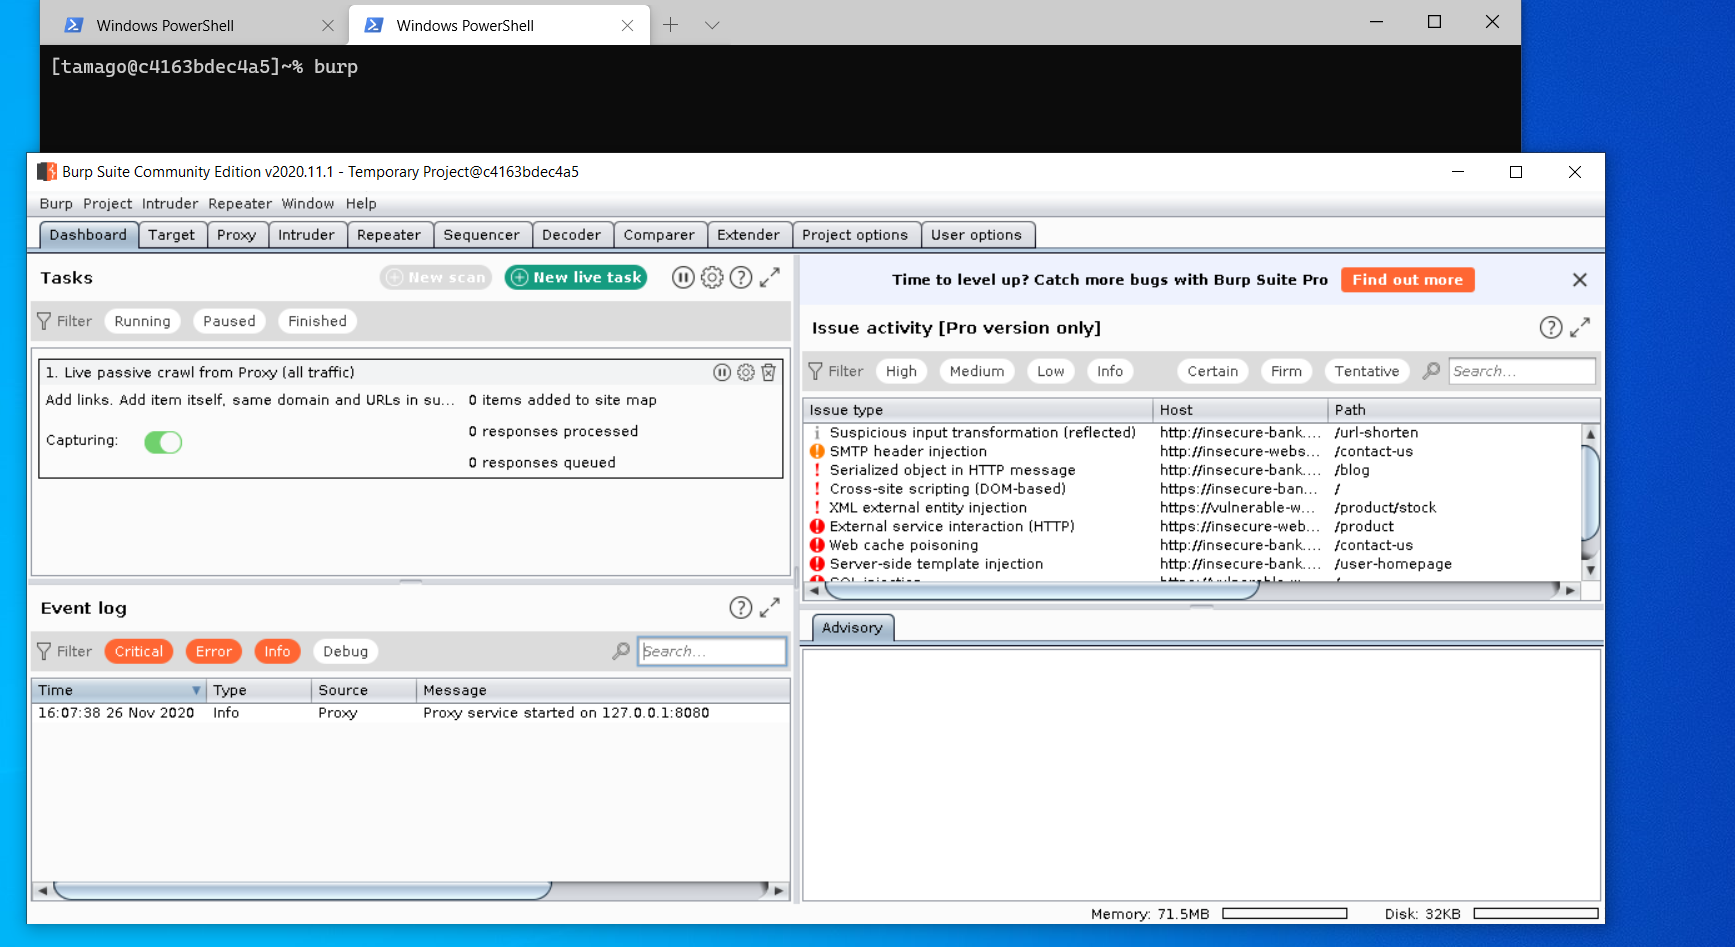
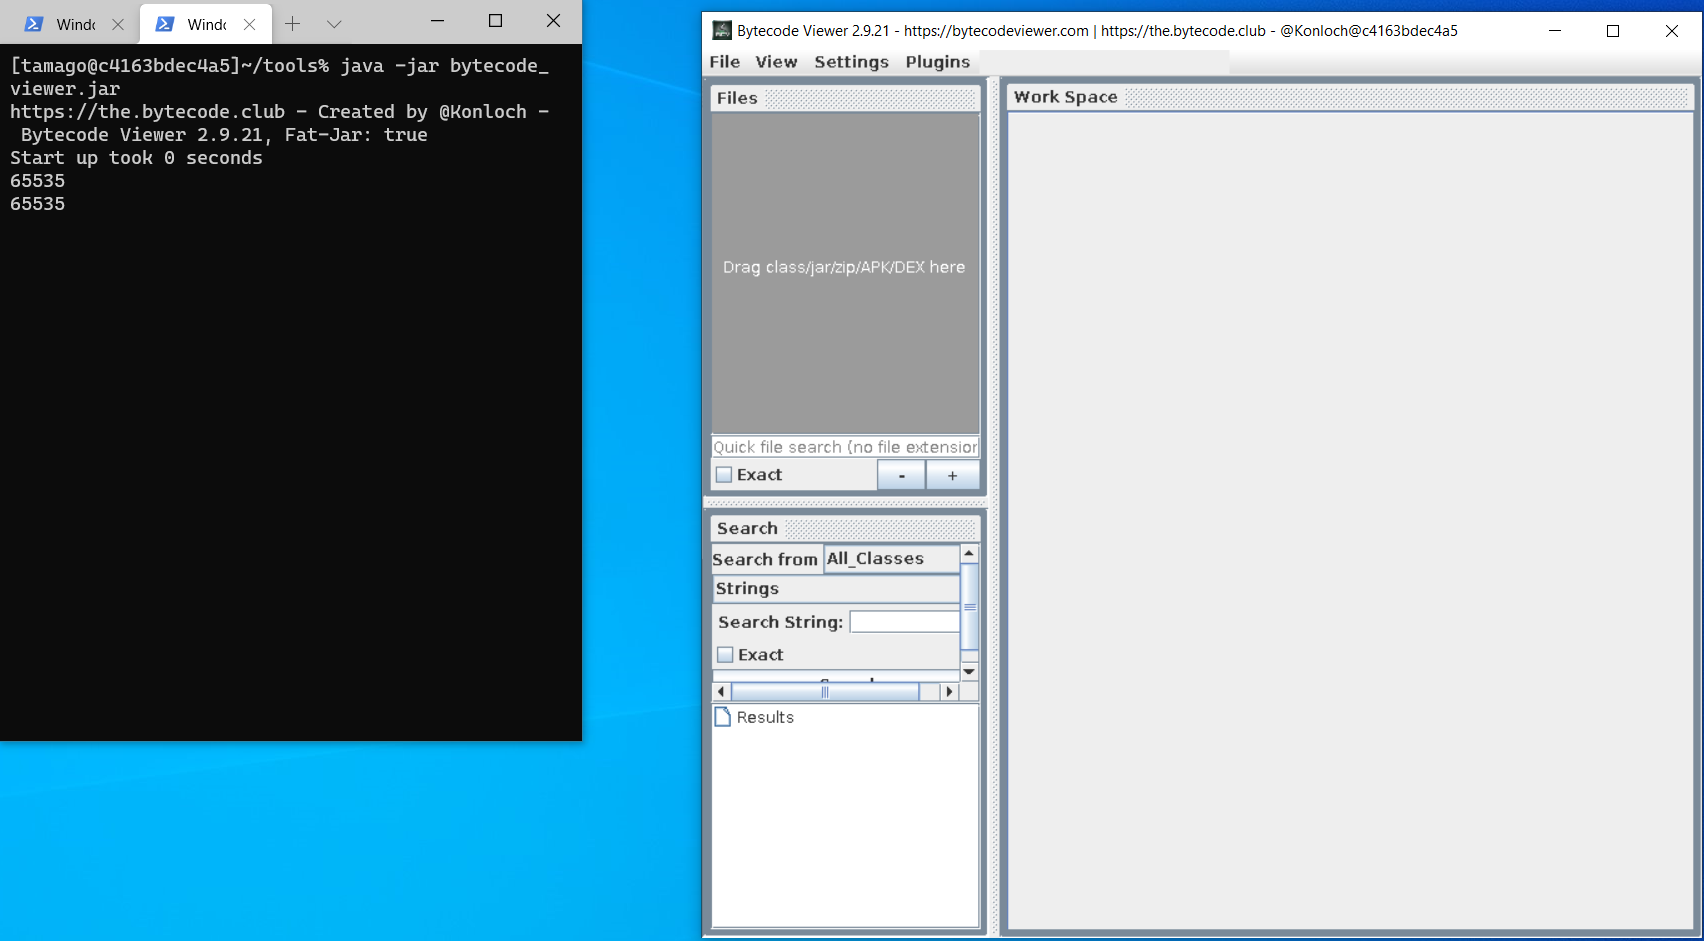
brup

bytecode vierwer

التثبيت باستخدام دوكر كومبوز

لتتمكن من نشر عدة نسخ من بنتو بسرعة، قررنا كتابة ملف docker-compose.

هذا ليس فقط من أجل الشكل بل أضفنا أيضاً لوحة تعاونية، codimd.

أثناء عملنا نحتاج إلى مشاركة المعلومات حول الهدف، لذا قررنا تنفيذ الحل الذي نستخدمه يومياً في بنتو.

اللوحة مُعرضة بشكل افتراضي على المنفذ 3000.
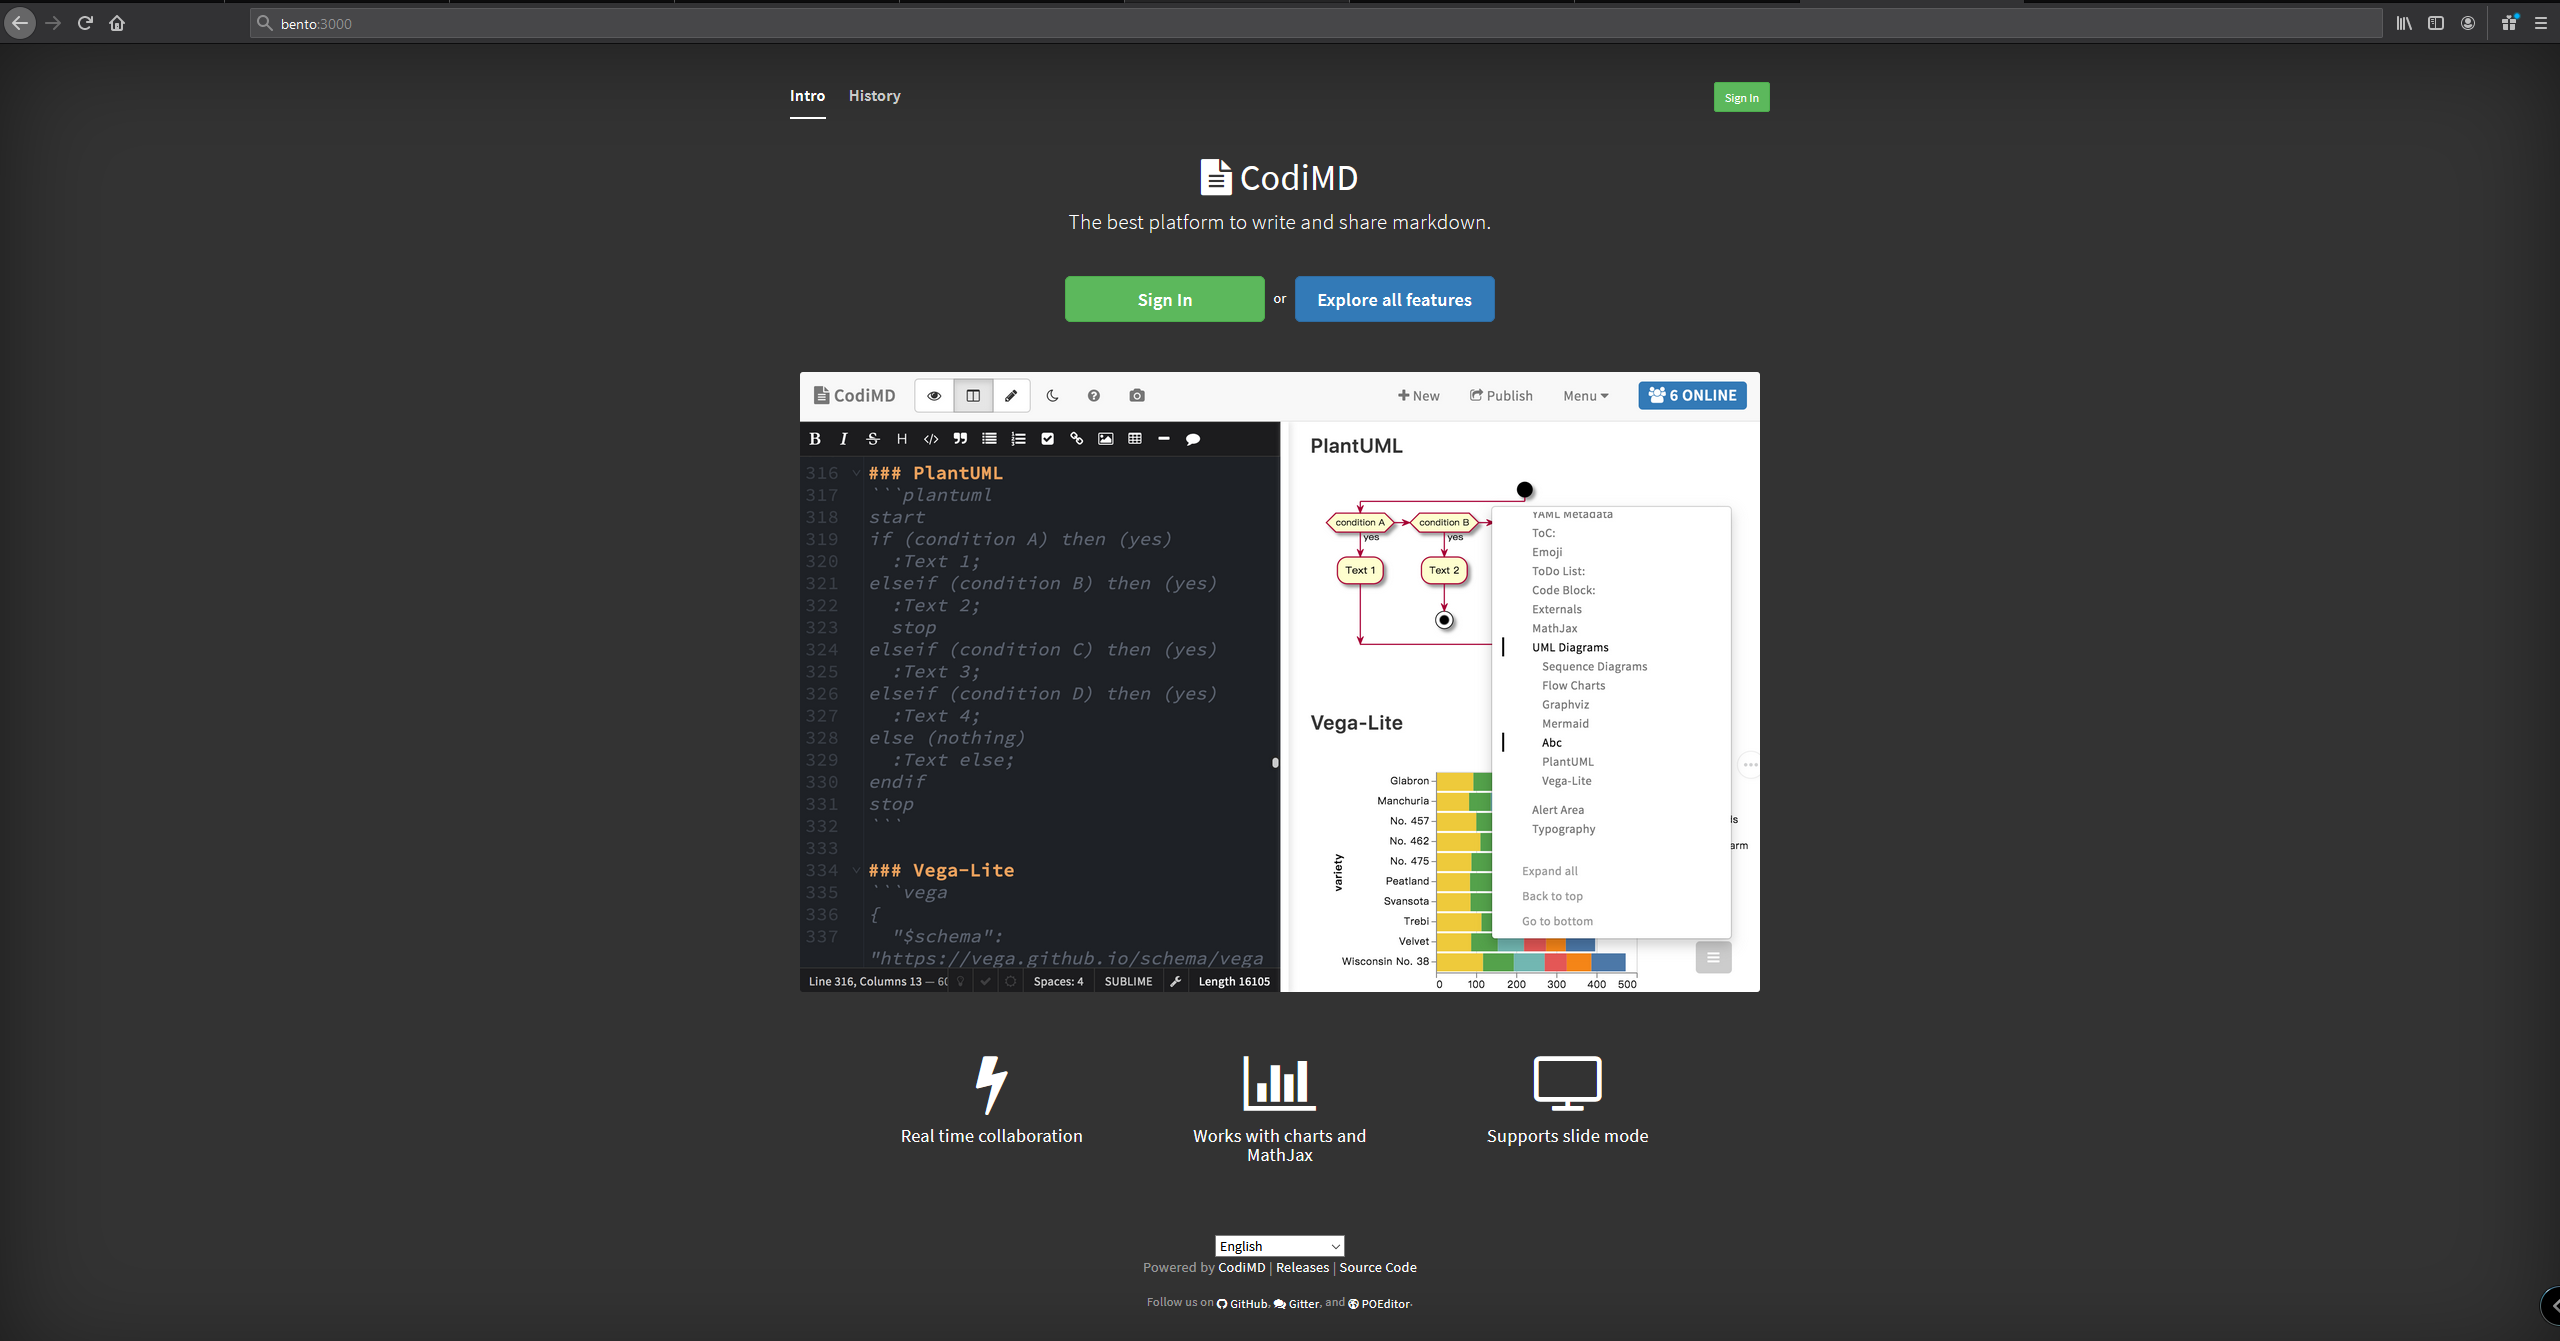
codimd

استبدل الخطوتين 3 و 4 من فصل Installation with Docker بـ:

docker-compose build و docker-compose up

في دليل المشروع.

إذا كنت ترغب في نشر bento فقط بدون codimd:

docker-compose up bento

المشكلات المعروفة

  • متصفح بورب المدمج لا يعمل إذا تم تشغيله كمستخدم. لقد تناولنا هذا في المشكلة #3. وجدنا المشكلة وبينما ننتظر فريق Portswigger لإصلاحها، كتبنا حلاً بديلاً صغيراً، فقط قم بتشغيل /home/tamago/burp_fix/burp_fix.sh كـ root وسيتم إصلاحها.

الأدوات والمرافق الحالية

نحن لا نحب التوزيعات الممتلئة لذلك نحافظ على هذه الحاوية بأقل قدر ممكن، ونضيف فقط الأدوات المفيدة لاختبار الاختراق للويب والبنية التحتية ومسابقات CTF، لكن تذكر، نحن دائماً منفتحون على الاقتراحات.

فيما يلي قائمة بالأدوات والمرافق:

  • codimd
  • Burp Suite
  • gobuster
  • SecLists
  • odat
  • impacket
  • sqlmap
  • sqlplus,
  • mysql-client
  • openvpn
  • bytecode-viewer
  • ghidra
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →