#1

 dopaminauta/onetwoseven-writeup
شرح كامل لـ HTB OneTwoSeven: بيانات اعتماد حتمية، هروب عبر الروابط الرمزية في chroot، تجاوز قاعدة إعادة الكتابة لتنفيذ الأوامر عن بُعد، CVE-2024-1086…
 softdeadlock/voron-crypto
مكتبة Voron للتشفير/البروتوكول للمراسلة (X3DH-lite + Double Ratchet, group sender-keys, onion transport) — طلب مراجعة خارجية
 looky243/cve-2025-24071-poc
CVE-2025-24071 إثبات المفهوم
 lva/infineon-cve-2017-15361
نص برمجي بسيط بلغة PowerShell للتحقق مما إذا كان الكمبيوتر يستخدم شريحة TPM من Infineon معرضة لـ CVE-2017-15361.
 gardeniawhite/fuzzing
اختبار fuzzing باستخدام libFuzzer، ويشمل openssl heartbleed (CVE-2014-0160)
 insider77circle/ai-password-testing-agent
كيف يحوّل الذكاء الاصطناعي هجمات كلمات المرور من تعداد أعمى إلى حملات تكيفية - وقواعد الكشف والتدابير المضادة التي توقفها. بحث ودفاعات، دون شيفرة…
 laplace1002/tamarinagent
واجهة مستخدم بمشاركة بشرية تحوّل أوصاف البروتوكولات المكتوبة باللغة الطبيعية أو بلغة C/C++ إلى Protocol IR قابل للمراجعة، ثم تولّد نماذج…
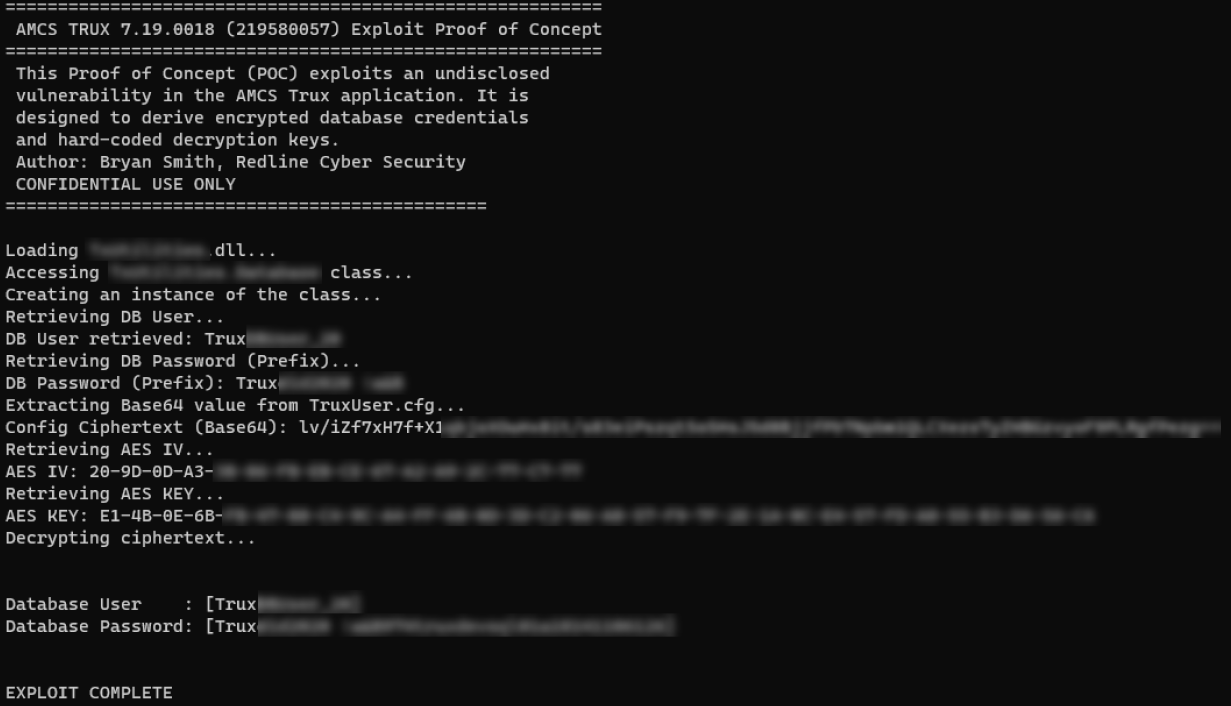 securekomodo/cve-2024-22734
استغلال POC لـ CVE-2024-22734 الذي يؤثر على برنامج AMCS Trux
 gmikisilva/cve-2024-33901-proofofconcept
برنامج قصير يوضح الثغرة CVE-2024-33901 في KeePassXC الإصدار 2.7.7
 thanhuutuan/cve_2019_18935
هذا المشروع يخص CVE-2019-18935
 yanghaoi/cve-2020-0601
إثبات المفهوم لـ CVE-2020-0601 - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 okymi-x/cve-2021-43798
مجموعة أدوات بايثون للاختبار المصرح به لـ CVE-2021-43798 اجتياز المسار في Grafana، مع إثبات المفهوم (PoC) لقراءة ملفات عشوائية، وفك تشفير الأسرار،…
 kkirsche/slae
اختبار SecurityTube لخبير تجميع لينكس x86
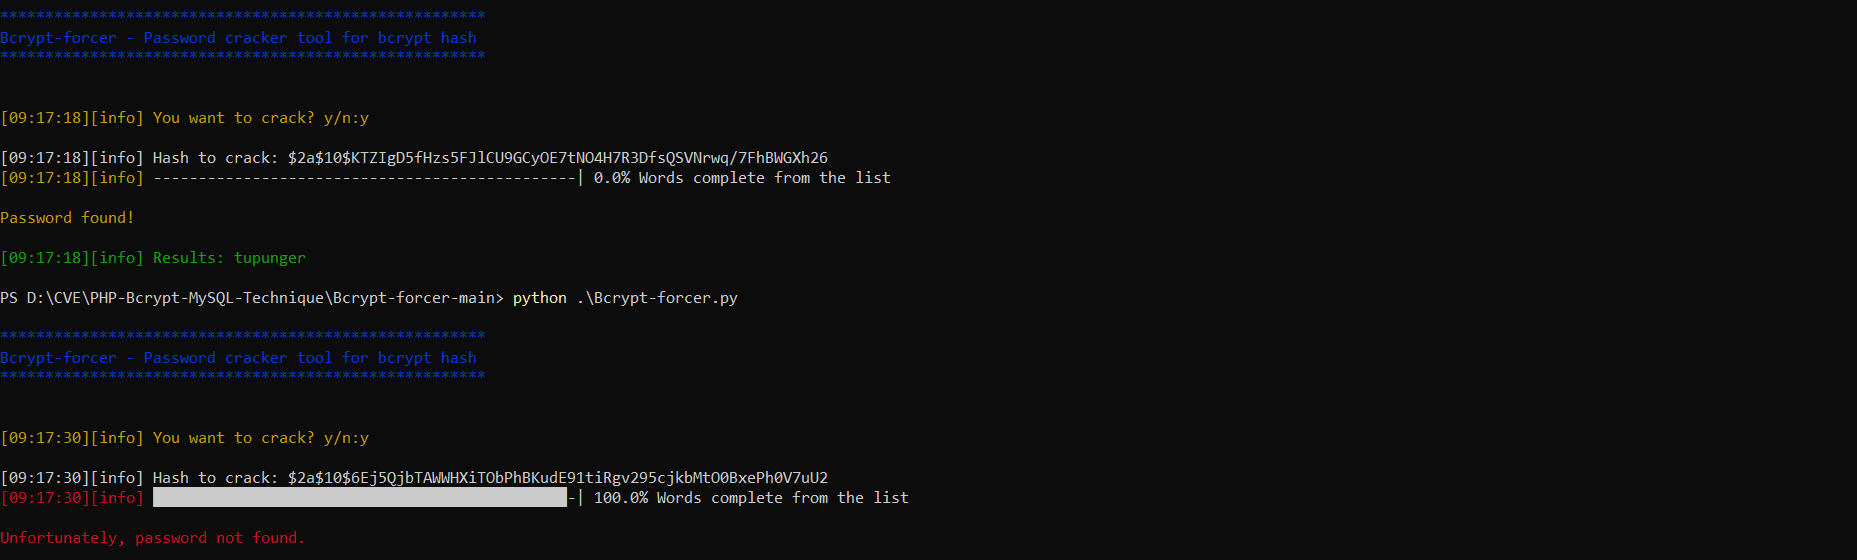 nu11secur1ty/bcrypt-forcer
أداة كسر تجزئة Bcrypt لاختبار الاختراق واستعادة كلمات المرور. يفك تشفير تجزئات Bcrypt باستخدام طرق القاموس أو القوة الغاشمة.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
مجموعة أدوات استغلال كاملة لـ CVE-2026-3180 - ثغرة حقن SQL في إضافة معرض المسابقات لووردبريس. تشمل استخراج بيانات آلي، تجاوز WAF، شيل عكسي، تكامل مع…
 ibm/pgp-client-checker-cve-2021-33560
أداة للتحقق مما إذا كان عميل PGP متأثرًا بـ CVE-2021-33560
 jmiettinen/cve-2022-21449-vuln-test
أداة اختبار مبنية على Java لثغرة التحقق من التوقيعات ECDSA CVE-2022-21449. تفحص JVM بحثًا عن خلل التوقيعات النفسية (Psychic Signatures) وتُبلغ عن…