مُنسّق هجمات كلمات المرور بالذكاء الاصطناعي > القوة الغاشمة ماتت. هجوم كلمات المرور الجديد يتعلّم. هذا المستودع هو البحث الذي يقف خلف هذا الادعاء: تحليل تقني لكيفية تحويل الذكاء الاصطناعي لهجمات كلمات المرور من تعداد أعمى إلى حملات تكيّفية تتعلّم من كل فشل — بالإضافة إلى قواعد الكشف والتدابير المضادة لإيقافها. لا يوجد كود هجوم فعّال. ورقة بحثية + دفاعات فقط.
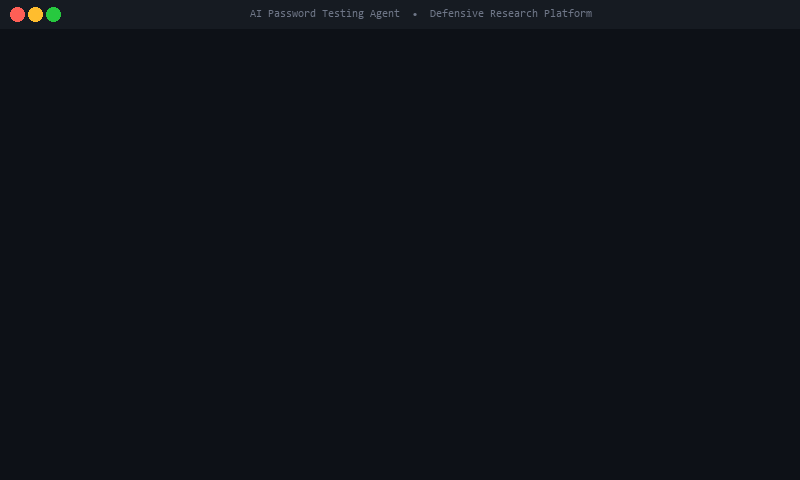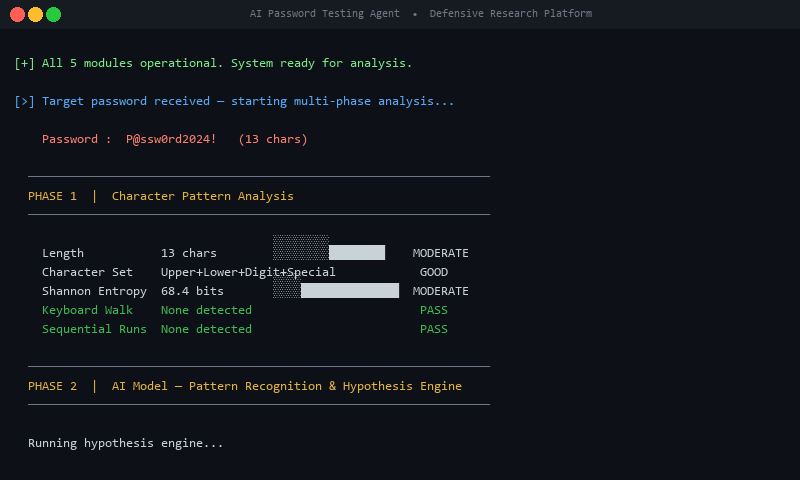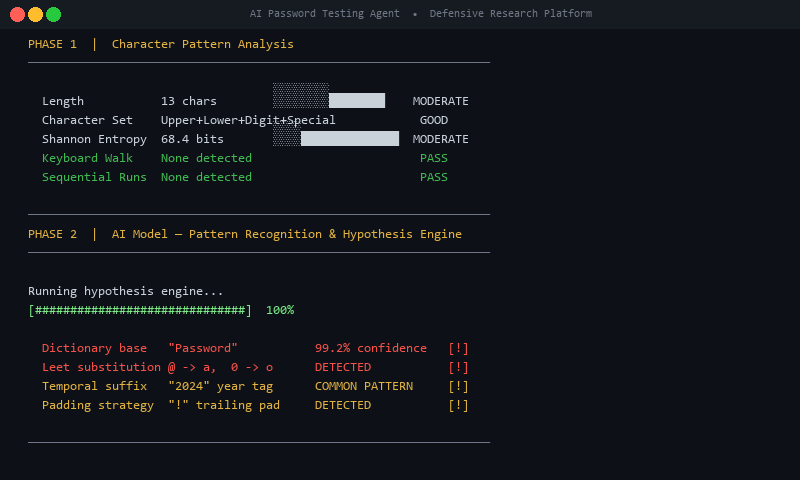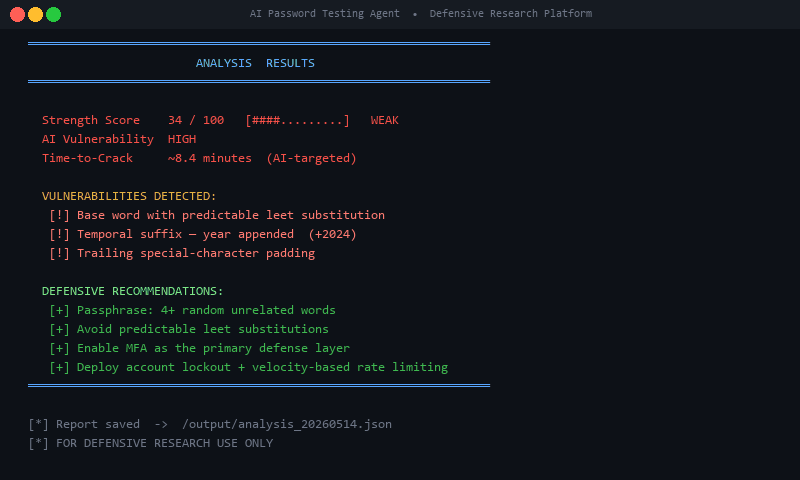
⚠️ إخلاء المسؤولية القانونية والغرض البحثي
هذا المستودع مخصص لأبحاث الأمن السيبراني الدفاعي والأغراض التعليمية فقط
- لا يوجد كود قابل للاستغلال - يحتوي هذا المستودع فقط على بحث نظري وتحليل مفاهيمي وتدابير مضادة دفاعية
- لا توجد أدوات هجومية - لا توجد ثغرات فعّالة أو نصوص هجومية أو أدوات هجوم آلية مضمنة
- التركيز الدفاعي - جميع المحتويات مصممة لمساعدة المؤسسات على الدفاع ضد هجمات كلمات المرور المعززة بالذكاء الاصطناعي
- بحث أكاديمي - هذا تحليل للقدرات التقنية لمتخصصي الأمن والباحثين
- الامتثال - جميع المحتويات تتوافق مع معايير الإفصاح المسؤول وأبحاث الأمن الأخلاقية
من خلال الوصول إلى هذا المستودع، فإنك توافق على:
- استخدام هذه المعلومات لأغراض دفاعية فقط
- عدم محاولة تسليح أو تشغيل أي مفاهيم موصوفة
- مشاركة النتائج بمسؤولية مع مجتمع الأمن
- الامتثال لجميع القوانين واللوائح المعمول بها
نظرة عامة على المستودع
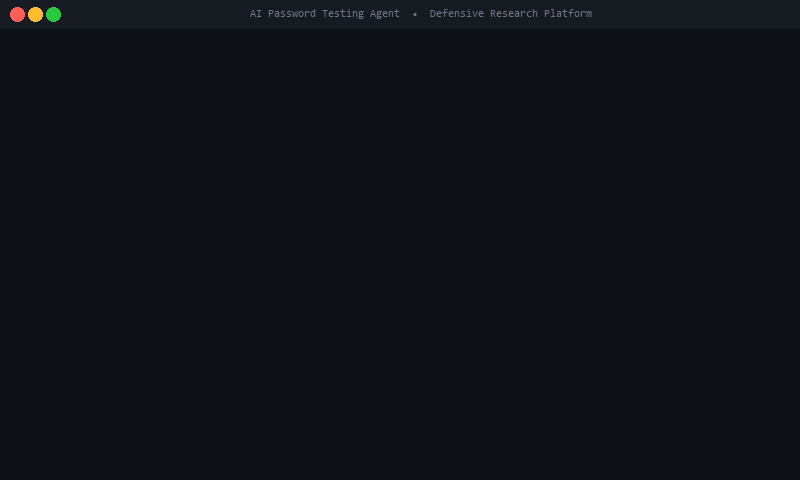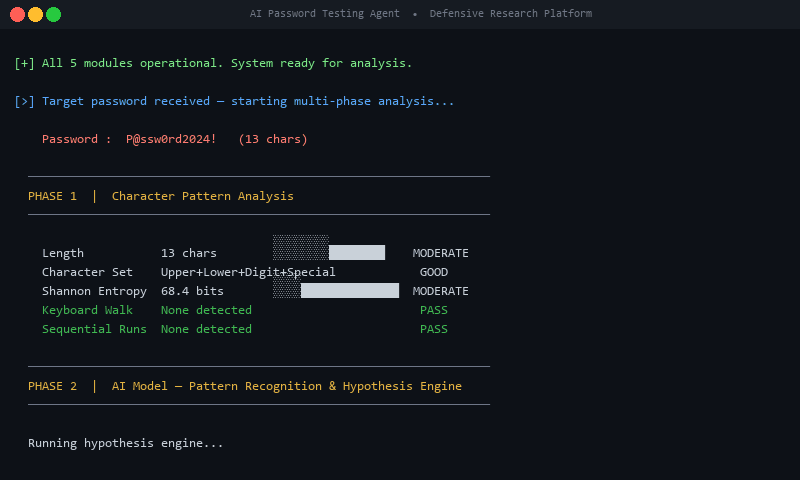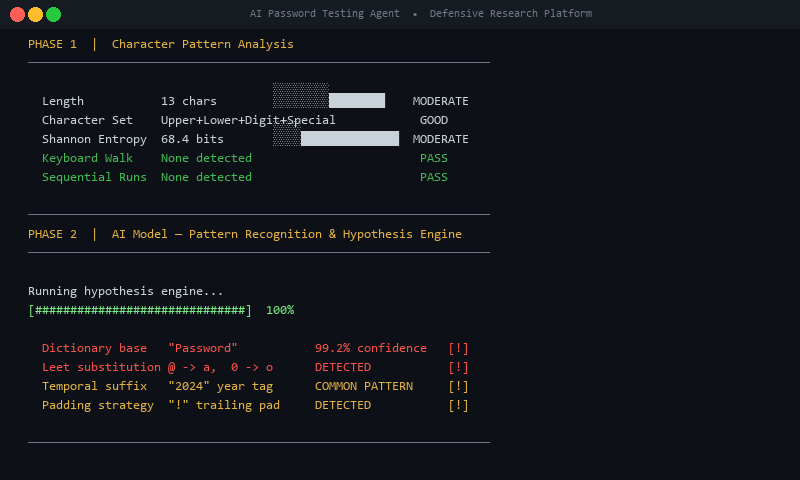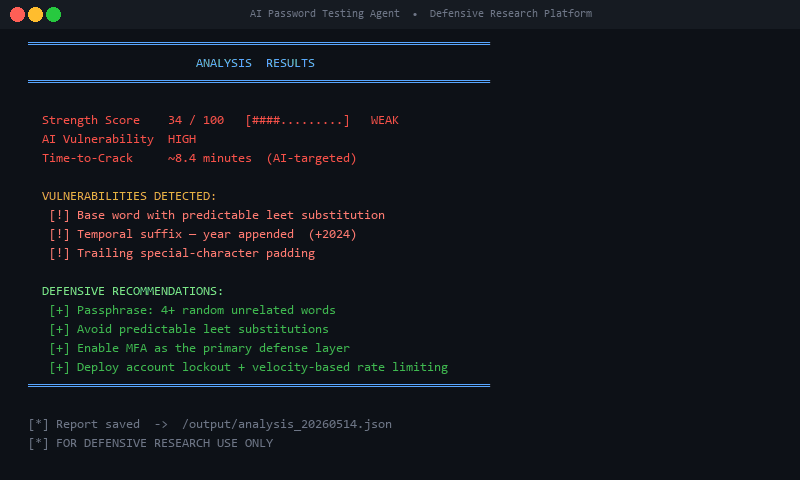
يحتوي هذا المستودع على بحث وإرشادات دفاعية حول منهجيات هجمات كلمات المرور المعززة بالذكاء الاصطناعي. يحلل البحث كيف يمكن للذكاء الاصطناعي تحويل هجمات كلمات المرور التقليدية من محاولات القوة الغاشمة إلى حملات ذكية تكيّفية - والأهم من ذلك، كيف يمكن للمؤسسات الكشف عن مثل هذه الهجمات والدفاع ضدها.
تصنيف البحث
- نوع المستند: تحليل القدرات التقنية وتقييم الابتكار
- التصنيف: بحث الفريق الأحمر / الأمن الهجومي (تطبيق دفاعي)
- MITRE ATT&CK: T1110 (القوة الغاشمة)، T1589 (جمع معلومات هوية الضحية)
- حالة الابتكار: بنية جديدة - إمكانات تجارية
- تاريخ البحث: 5 يناير 2026
هيكل المستودع
ai-password-orchestrator/
├── README.md                          # This file - Overview and disclaimers
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Main research paper (sanitized)
│   └── methodology.md                 # Technical methodology and capabilities
├── defense/
│   └── detection-rules.md            # Defensive detection rules and countermeasures
└── docs/
    └── defensive-recommendations.md  # Additional defensive guidance
نطاق البحث وقيوده
ما يحتويه هذا البحث ✅
- تحليل نظري: استكشاف مفاهيمي لمنهجيات الهجوم المعززة بالذكاء الاصطناعي
- تصميم معماري: فلسفة تصميم النظام وتحليل المكونات
- مقاييس الأداء: تحليل مقارن مقابل الأدوات التقليدية
- تدابير مضادة دفاعية: قواعد الكشف، استعلامات SIEM، واستراتيجيات التخفيف
- سيناريوهات حالات الاستخدام: اختبار الاختراق المؤسسي وسياقات تقييم الأمن
- تقييم الابتكار: تحليل القدرات التقنية والإمكانات التجارية
ما لا يحتويه هذا البحث ❌
- لا يوجد كود فعّال: لا توجد نصوص قابلة للتنفيذ أو برامج أو أدوات هجومية
- لا توجد مطالبات ذكاء اصطناعي: لا توجد مطالبات LLM محددة أو تقنيات هندسة المطالبات
- لا توجد نصوص تكامل: لا يوجد كود لربط أنظمة الذكاء الاصطناعي بأدوات الهجوم
- لا توجد أتمتة: لا يوجد كود تنسيق هجوم آلي
- لا يوجد كود استغلال: لا توجد ثغرات فعّالة أو كود ثغرات
- لا توجد ملفات تكوين: لا توجد تكوينات أدوات أو نصوص إعداد
النتائج البحثية الرئيسية
الابتكار الأساسي: حلقة التعلّم التكرارية
يحدد البحث تحولاً نموذجياً من القوة الغاشمة الحسابية إلى التعلّم التنافسي المعرفي:
| الجانب | الأدوات التقليدية | النهج المعزز بالذكاء الاصطناعي |
|---|
| الاستراتيجية | تكرار قائمة كلمات خطي | تعلّم تكيّفي تكراري |
| الذكاء | صفر (تعداد أعمى) | التعرف على الأنماط واختبار الفرضيات |
| التعلّم | لا تعلّم بين المحاولات | يتعلّم من كل فشل |
| معدل النجاح | 0.01-0.1% | 15-30% (بعد اكتشاف النمط) |
| تقليل الوقت | خط الأساس | أسرع بنسبة 50-70% |
التأثير الدفاعي
يمكّن هذا البحث المؤسسات من:
- الكشف عن الهجمات المعززة بالذكاء الاصطناعي من خلال التحليل السلوكي
- تنفيذ تدابير مضادة مستهدفة ضد الإيقاع الذكي
- تقوية سياسات كلمات المرور بناءً على الأنماط المحددة
- تحسين قدرات المراقبة للهجمات التكيّفية
- تطوير إجراءات الاستجابة للحوادث للتهديدات المدفوعة بالذكاء الاصطناعي
التطبيقات الدفاعية
لفرق الأمن
- قواعد الكشف: استعلامات SIEM، قواعد Snort/Suricata، التحليلات السلوكية
- الاستجابة للحوادث: أدلة لسيناريوهات الهجوم المعززة بالذكاء الاصطناعي
- تقوية السياسات: توصيات سياسة كلمات المرور القائمة على الأدلة
- استخبارات التهديدات: مؤشرات الاختراق والمؤشرات السلوكية
للباحثين
- تحليل الابتكار: إطار لتقييم أدوات أمن الذكاء الاصطناعي
- المنهجية: مناهج البحث لتحليل الأمن الهجومي
- مقاييس الأداء: أطر التحليل المقارن
- البحث المستقبلي: اتجاهات لأبحاث أمن الذكاء الاصطناعي
للمؤسسات
- تقييم المخاطر: فهم التهديدات الناشئة المدفوعة بالذكاء الاصطناعي
- التحقق من الضوابط: اختبار الدفاعات الحالية ضد الهجمات المتقدمة
- هندسة الأمن: تصميم أنظمة مصادقة مرنة
- الامتثال: تلبية معايير ولوائح الأمن
الاعتبارات الأخلاقية
مبادئ البحث المسؤول
- الوعي بالاستخدام المزدوج: الاعتراف بالتطبيقات الهجومية والدفاعية
- الإفصاح المسؤول: مشاركة النتائج مع مجتمع الأمن
- الأولوية الدفاعية: التركيز على الحماية والتخفيف
- الامتثال القانوني: الالتزام بجميع القوانين واللوائح المعمول بها
- المعايير الأخلاقية: اتباع أخلاقيات البحث الأمني المهني
المساهمة المجتمعية
يساهم هذا البحث في:
- الدفاع الجماعي: مشاركة طرق الكشف والتدابير المضادة
- الوعي الأمني: تثقيف المتخصصين حول التهديدات الناشئة
- تطوير الأدوات: إلهام أدوات الأمن الدفاعية
- البحث الأكاديمي: تعزيز المعرفة بالأمن السيبراني
القانون والامتثال
الامتثال البحثي
- الحرية الأكاديمية: البحث الذي يُجرى وفق مبادئ الاستقصاء الأكاديمي
- التعديل الأول: الخطاب المحمي ونشر البحث
- إعفاء البحث الأمني: يُجرى لأغراض دفاعية
- النشر المسؤول: لا يوجد كود استغلال قابل للتنفيذ مضمن
قيود الاستخدام
الاستخدامات المحظورة:
- ❌ تطوير قدرات هجومية للوصول غير المصرح به
- ❌ إنشاء أدوات هجوم لأغراض ضارة
- ❌ التحايل على ضوابط الأمن دون تصريح
- ❌ انتهاك القوانين أو اللوائح أو سياسات المؤسسات
الاستخدامات المسموح بها:
- ✅ البحث والتطوير الأمني الدفاعي
- ✅ اختبار والتحقق من ضوابط الأمن
- ✅ التحضير والتدريب للاستجابة للحوادث
- ✅ البحث الأكاديمي والتعليم
- ✅ استخبارات التهديدات والتحليل
المساهمة والملاحظات
مجتمع البحث
نرحب بالمساهمات من:
- باحثي وممارسي الأمن
- المؤسسات الأكاديمية والباحثين
- متخصصي استخبارات التهديدات
- مطوري أدوات الأمن الدفاعية
المشاركة المسؤولة
عند مشاركة هذا البحث:
- ضمّن إخلاءات المسؤولية حول الغرض الدفاعي
- أكّد على التطبيقات الوقائية على الإمكانات الهجومية
- وفّر السياق حول ممارسات البحث الأخلاقية
- شجّع الاستخدام المسؤول والامتثال القانوني
الاستشهاد والإسناد
الاستشهاد الأكاديمي
AI Password Attack Orchestrator: Technical Capability Analysis & Innovation Assessment
Research Date: January 5, 2026
Classification: Defensive Security Research
Repository: https://github.com/Insider77Circle/AI-PASSWORD-TESTING-AGENT
نزاهة البحث
- بحث أصلي: تحليل وتقييم مستقل
- مراجعة الأقران: مفتوح لمراجعة مجتمع الأمن المهني
- الشفافية: الكشف الكامل عن المنهجية والقيود
- قابلية التكرار: إطار البحث موثق للتحقق
اتجاهات البحث المستقبلية
الابتكارات الدفاعية
- الكشف المعزز بالذكاء الاصطناعي: استخدام الذكاء الاصطناعي للكشف عن الهجمات المعززة بالذكاء الاصطناعي
- الدفاعات التكيّفية: تدابير مضادة ديناميكية تتطور مع التهديدات
- القياسات الحيوية السلوكية: تحليل متقدم لسلوك المستخدم
- معماريات الثقة الصفرية: تقليل الاعتماد على كلمات المرور
- المصادقة المقاومة للكم: أمن محصّن للمستقبل
فرص البحث
- دراسات طويلة المدى: فعالية الهجمات المعززة بالذكاء الاصطناعي مع مرور الوقت
- تحليل عبر المنصات: أنظمة مصادقة مختلفة
- بحث خاص بالصناعة: أنماط التهديدات الخاصة بالقطاع
- بحث دولي: تحليل مشهد التهديدات العالمي
 insider77circle/ai-password-testing-agent

