
 laremontada12/cve-2026-39987-marimo-preauth-rce
البحث الأمني والتحقيق في مركز العمليات الأمنية (SOC) لـ CVE-2026-39987 باستخدام Docker وNginx ومراقبة عمليات Linux وSplunk SIEM وقواعد الكشف SPL.

بحث أمني وتحقق تجريبي من CVE-2026-39987، وهي ثغرة نقص في المصادقة تؤثر على نقطة نهاية WebSocket الطرفية في Marimo.
يوثّق هذا المشروع السبب الجذري للثغرة، ونتائج إعادة الإنتاج المحلية، والتصحيح الأمني الرسمي، واختبار الانحدار في بيئات Docker خاضعة للتحكم.
| الحقل | التفاصيل |
|---|---|
| CVE | CVE-2026-39987 |
| المنتج | Marimo |
| نوع الثغرة | نقص في المصادقة / RCE قبل المصادقة |
| CWE | CWE-306 |
| الخطورة | حرجة |
| الإصدار المتأثر الذي تم اختباره | 0.20.4 |
| الإصدار المُصحَّح الذي تم اختباره | 0.23.0 |
| نقطة النهاية المتأثرة | /terminal/ws |
| الاستشارة الأمنية | GHSA-2679-6mx9-h9xc |
تنشأ الثغرة من غياب التحقق من المصادقة في نقطة نهاية WebSocket الطرفية في Marimo.
في التنفيذ المتأثر، يتم التحقق من توفر الطرفية ووضع التطبيق دون التحقق بشكل صحيح من هوية العميل المتصل.
قد يؤدي ذلك إلى كشف وظائف الطرفية من جانب الخادم للعملاء غير المصادَق عليهم في ظل إعدادات معرّضة للخطر.
ركّز المشروع على:
| المكوّن | التكوين |
|---|---|
| نظام التشغيل المضيف | Windows 11 |
| منصة الحاويات | Docker Desktop |
| البيئة المتأثرة | Marimo 0.20.4 |
| البيئة المُصحَّحة | Marimo 0.23.0 |
| Python في الحاوية | Python 3.12 |
| اختبار الانحدار | Python 3.13، pytest |
| نطاق الشبكة | Localhost فقط |
تم نشر نسختي Marimo في بيئتي Docker منفصلتين.
أُجري البحث على أنظمة محلية خاضعة للتحكم.
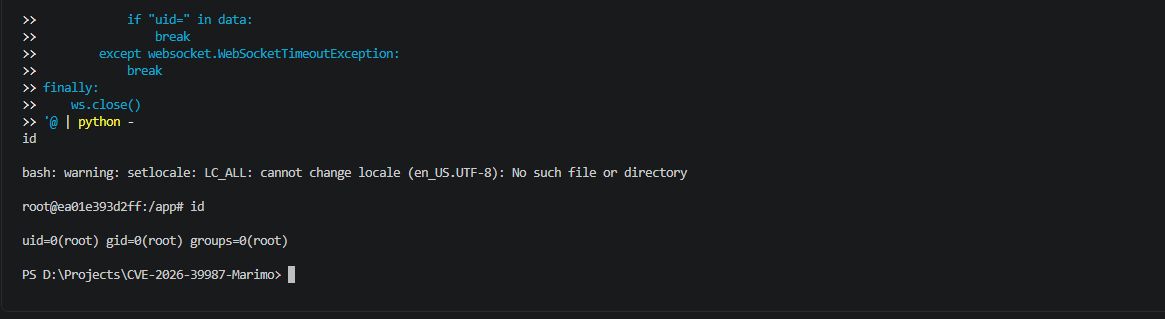
أُجريت تجربة محلية ضد نقطة نهاية WebSocket الطرفية المتأثرة دون تقديم بيانات اعتماد المصادقة.
أنتجت التجربة المسجّلة مخرجات أوامر من جانب الخادم داخل حاوية Docker المتأثرة.
سياق التنفيذ الملاحَظ:
uid=0(root) gid=0(root) groups=0(root)
كشفت ملاحظات إضافية عن اسم مضيف الحاوية ودليل العمل الخاص بها.
تتوافق هذه النتائج مع إعادة إنتاج ناجحة لثغرة RCE قبل المصادقة المُبلَّغ عنها في المختبر المعزول.
اقتصرت صلاحيات الجذر الملاحَظة على بيئة تنفيذ الحاوية. وهي لا تُثبت تصعيد الصلاحيات أو اختراق مضيف Windows.
الأدلة التجريبية:
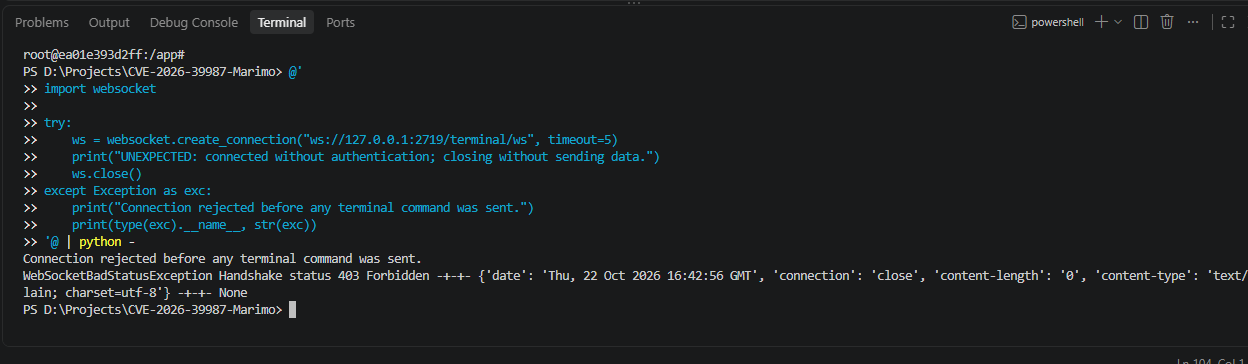
تم إجراء محاولة اتصال يدوية دون مصادقة ضد نقطة نهاية WebSocket الطرفية المُرقَّعة.
النتيجة الملاحَظة:
WebSocketBadStatusException
Handshake status 403 Forbidden
رفض الخادم الاتصال أثناء مصافحة WebSocket.
الدليل التجريبي:
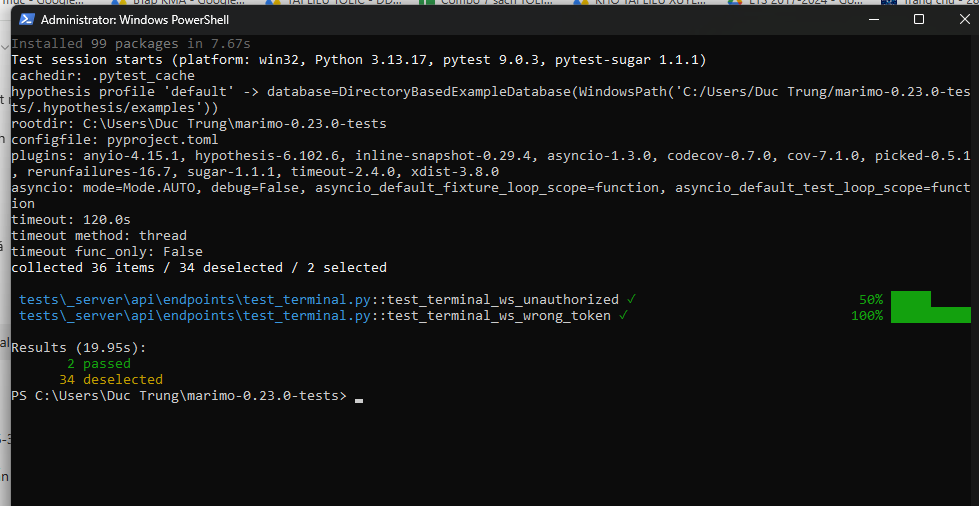
تم تنفيذ اختبارَي انحدار رسميَّين لمصادقة Marimo على الشيفرة المصدرية لـ Marimo 0.23.0.
| اختبار الأمان | النتيجة |
|---|---|
test_terminal_ws_unauthorized | PASSED |
test_terminal_ws_wrong_token | PASSED |
ملخص Pytest:
2 passed
34 deselected
تتحقق هذه الاختبارات من سلوك رفض المصادقة المتوقع في بيئة الاختبار.
استخدمت الاختبارات الآلية TestClient الخاص بـ Starlette وتم تشغيلها بشكل منفصل عن التحقق اليدوي القائم على Docker.
الأدلة:
كان نقطة نهاية WebSocket الطرفية في Marimo 0.20.4 المتأثرة تفتقر إلى التحقق من المصادقة الذي أدخله التصحيح الأمني الرسمي.
يضيف التصحيح فحصًا للمصادقة قبل السماح بمعالجة WebSocket الطرفية عند تفعيل المصادقة.
تناول البحث ما يلي:
terminal.py.test_terminal.py.التصحيح الرسمي: Marimo PR #9098
| المستند | الوصف |
|---|---|
| نظرة عامة على Marimo | خلفية التطبيق والثغرة الأمنية |
| تحليل السبب الجذري | غياب التحقق من المصادقة |
| تحليل تدفق WebSocket | مخططات تدفق الاتصال |
| تحليل فرق التصحيح | تحليل التصحيح الأمني الرسمي |
| التحقق الأمني | التجارب اليدوية واختبار الانحدار |
| تقرير البحث الأمني | النتائج التقنية الموحدة |
| التخفيف والتوصيات | المعالجة والتدابير الدفاعية |
المعالجة الموصى بها هي ترقية إصدارات Marimo المتأثرة إلى الإصدار 0.23.0 أو إصدار أحدث مدعوم.
تشمل التوصيات الدفاعية الإضافية ما يلي:
راجع mitigation.md للحصول على التفاصيل.
أُجري هذا المشروع لأغراض تعليمية وللبحث الأمني المصرح به.
اقتصر الاختبار على بيئات localhost معزولة.
سُجلت النتائج التجريبية للإصدار المتأثر محليًا ولم يُعِد إنتاجها باحث مستقل منفصل.
لم يُظهر البحث اختراق نظام التشغيل المضيف أو تصعيد الصلاحيات بما يتجاوز الصلاحيات الحالية لعملية الحاوية.
نُفذ اختباران فقط من اختبارات الانحدار الرسمية المختارة. لم تُشغَّل مجموعة اختبارات Marimo الكاملة.
محور البحث: تحليل الثغرات الأمنية، والتحقق التجريبي المُتحكَّم به، ومصادقة WebSocket، ومراجعة الشيفرة المصدرية، والتحقق من التصحيح الأمني.






