#1
 nicholasjackson/cnitch
Container Snitch يتحقق من العمليات الجارية تحت محرك Docker وينبه إذا تم العثور على أي منها يعمل كـ root.
 synacktiv/shh
مساعد تحصين Systemd - نسخة مرآة من https://github.com/desbma/shh
 nccgroup/s3_objects_check
تقييم بأسلوب الصندوق الأبيض للأذونات الفعّالة لكائنات S3، لتحديد الملفات المتاحة للوصول العام.
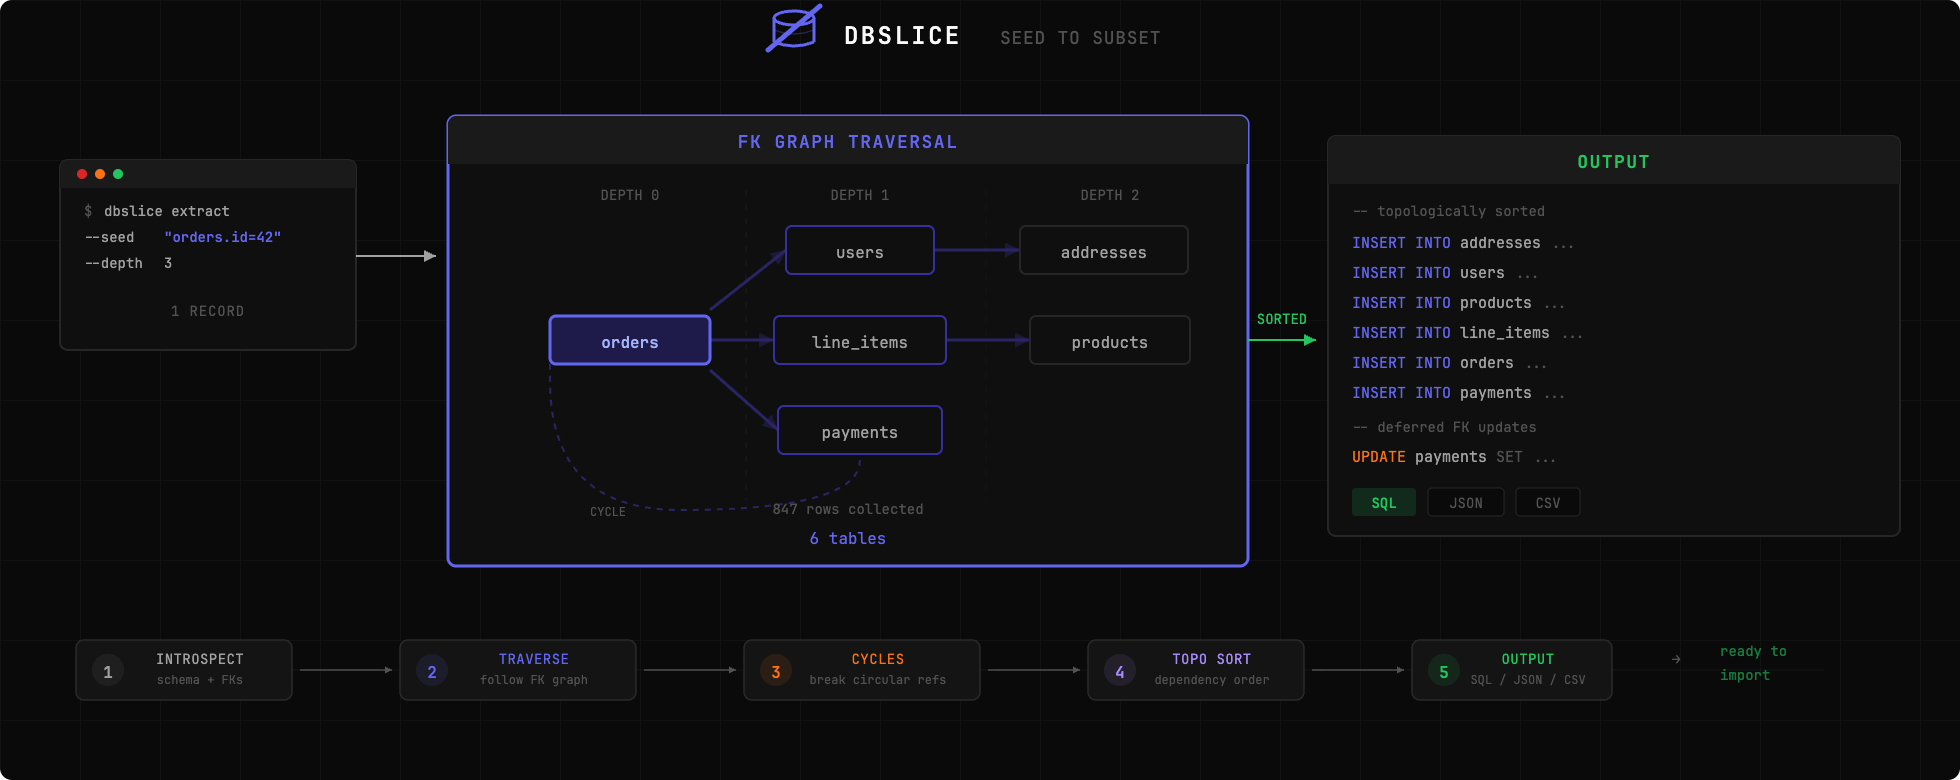 nabroleonx/dbslice
استخرج شريحة من قاعدة بيانات الإنتاج الخاصة بك لإعادة إنتاج الأخطاء محليًا. وجّه dbslice إلى سجل معين، حيث يتبع المفاتيح الخارجية ويعطيك مجموعة فرعية…
 karimhabush/cis-vsphere
أداة لتقييم توافق بيئة VMware vSphere مع معيار CIS Benchmark.
 dev-sec/mysql-baseline
DevSec MySQL Baseline - InSpec Profile
 deadjakk/reg1c1de
أداة فحص أذونات السجل مكتوبة بلغة C# لاكتشاف سبل تصعيد الامتيازات المحتملة داخل السجل
 connectedlucy/plague
كشوفات افتراضية لـ EDR
 intrinsec/comission
ماسح أمني لنظام إدارة المحتوى (CMS) من نوع الصندوق الأبيض (White-box) يدقّق إصدارات النواة والإضافات والقوالب، ويكتشف التعديلات غير المصرح بها،…
 farenhytee/database-sentinel
تدقيق أمني مفتوح المصدر لـ Supabase: خادم MCP للقراءة فقط، وعميل CLI، ومهارة Claude. يكتشف الأخطاء في إعدادات RLS، والمفاتيح المكشوفة، والدوال…
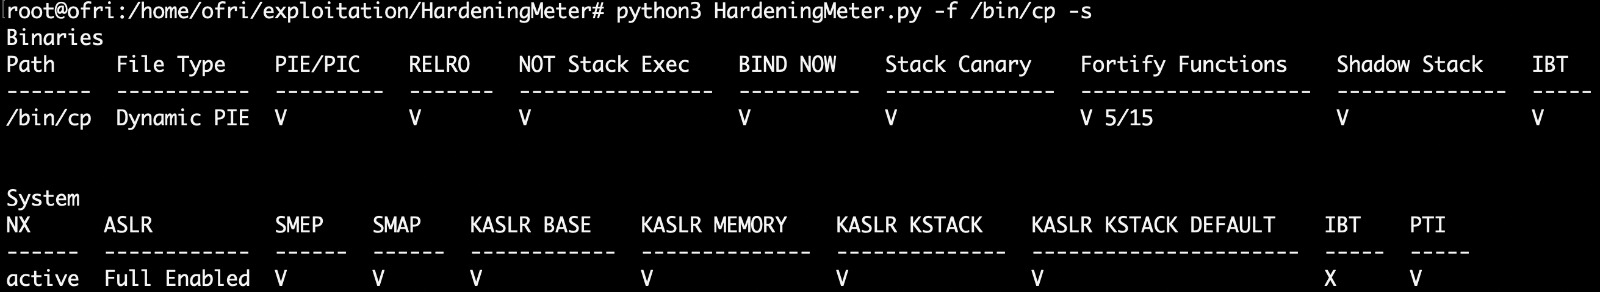 ofriouzan/hardeningmeter
HardeningMeter هي أداة مفتوحة المصدر بلغة Python مصممة بعناية لتقييم تعزيز أمان الثنائيات والأنظمة بشكل شامل.
 olafhartong/mde-auditcheck
يعتمد MDE على تمكين بعض إعدادات التدقيق
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
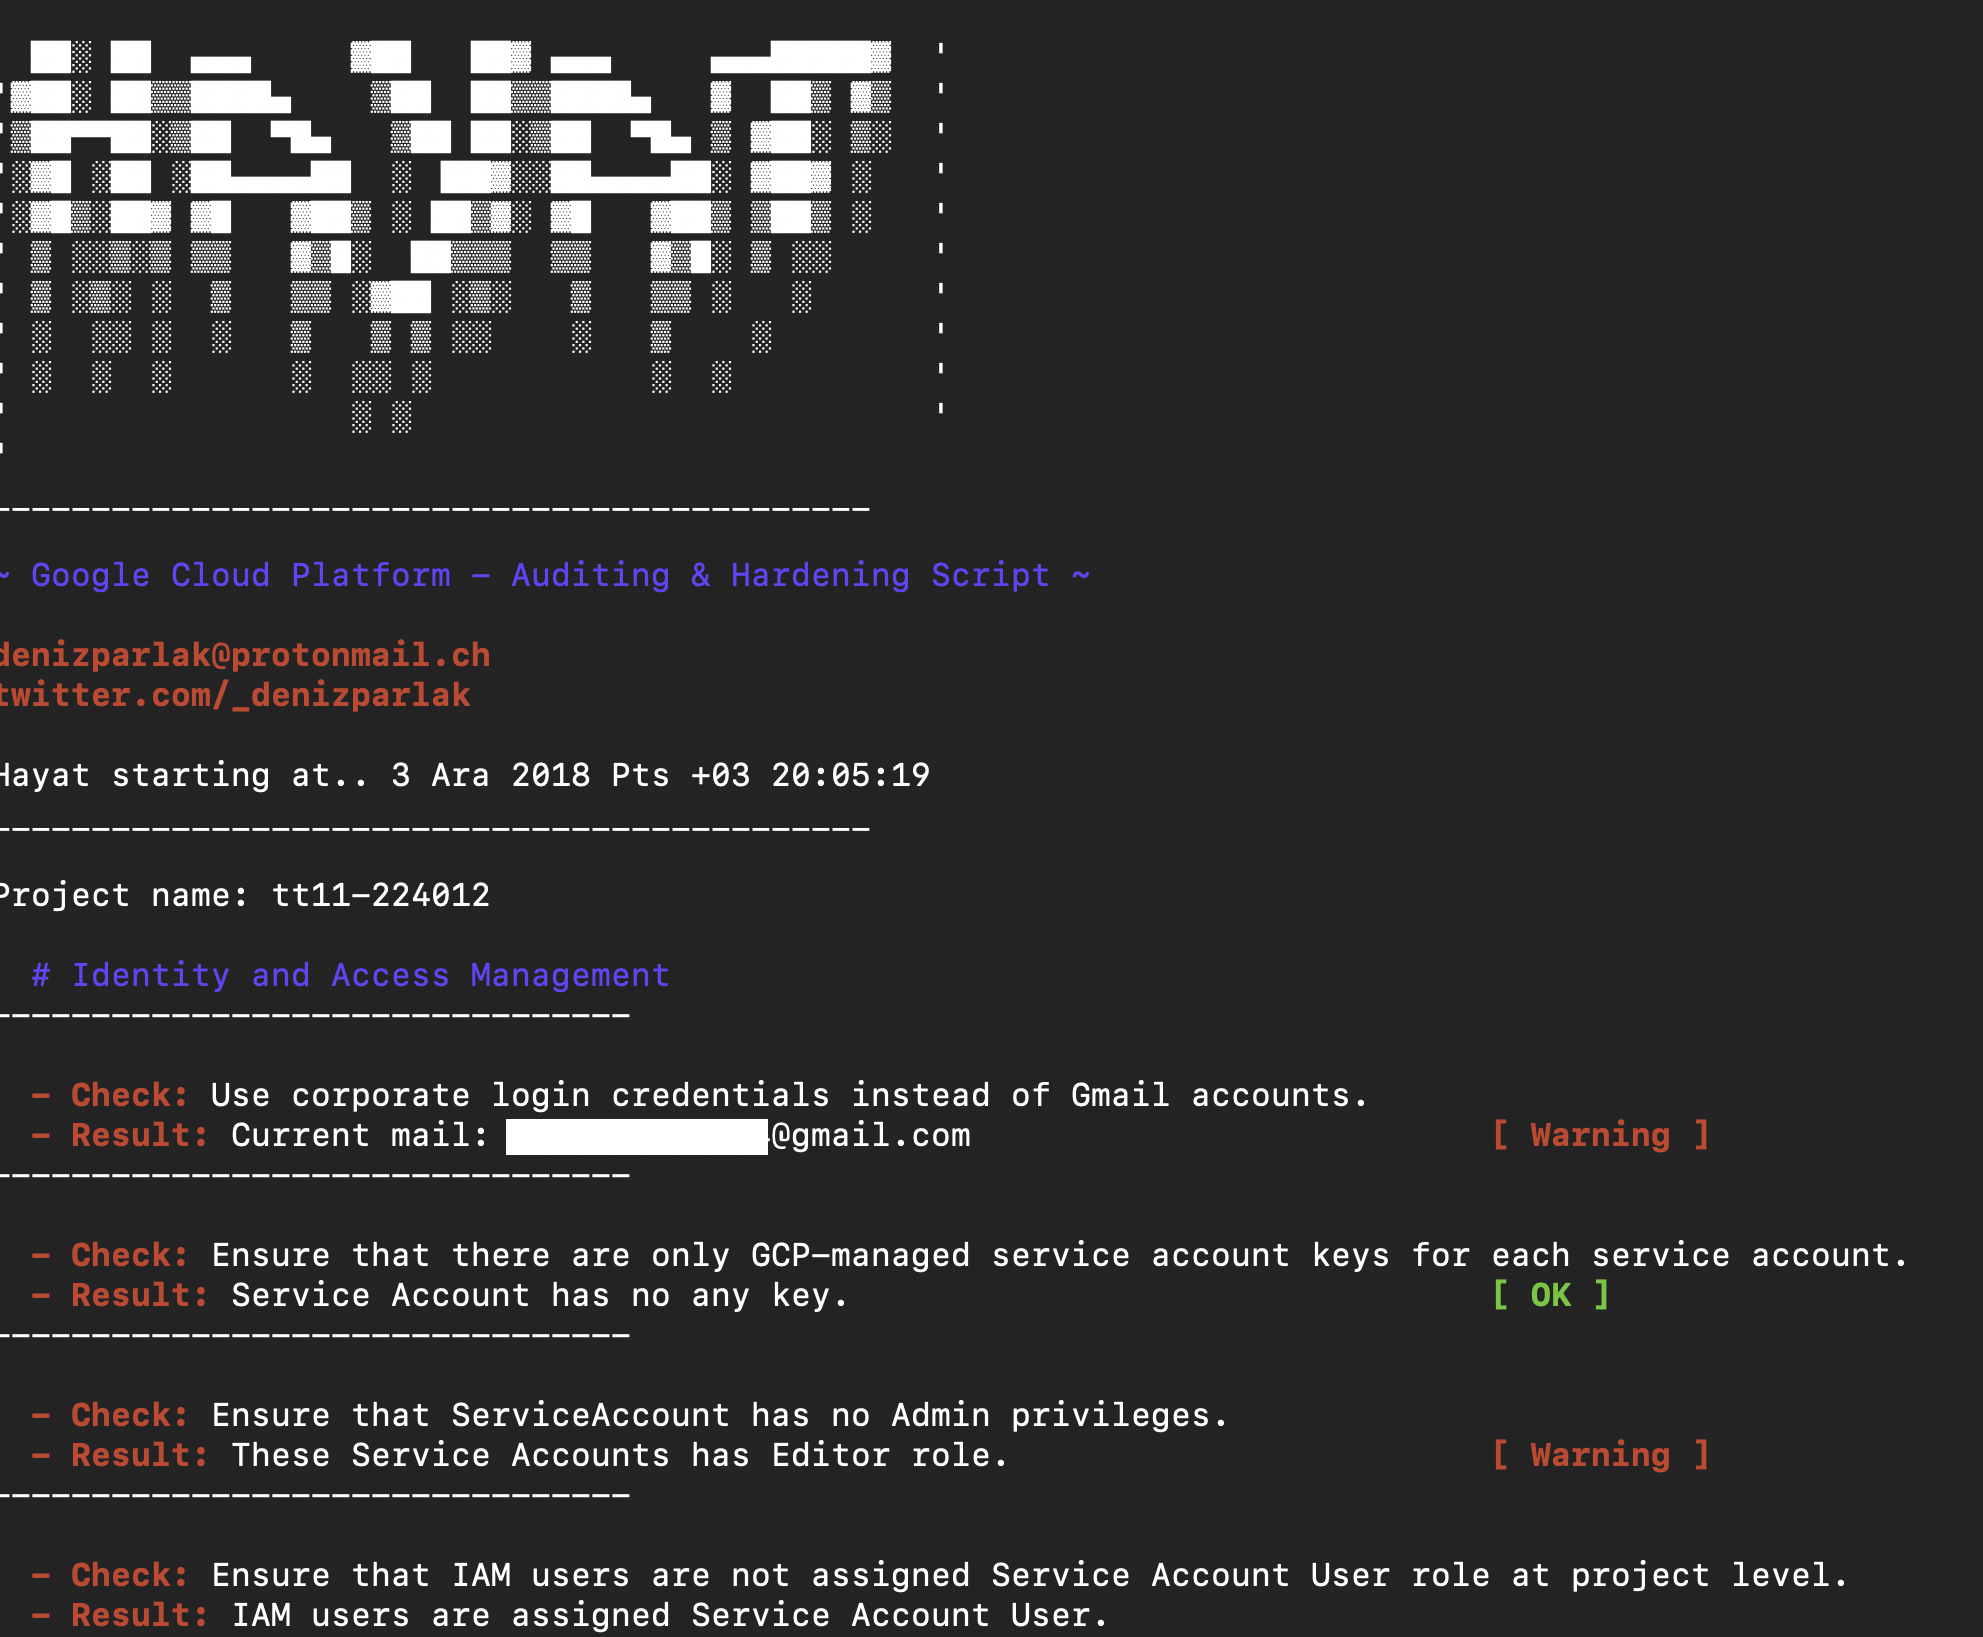 denizparlak/hayat
هايات هو سكربت لتقديم التقارير وتحليل موارد منصة Google Cloud.
 armourbird/csf
ArmourBird CSF - إطار أمان الحاويات
 anvilsecure/dawgmon
dawg the hallway monitor - مراقبة تغييرات نظام التشغيل وتحليل سطح الهجوم المُقدَّم عند تثبيت البرامج