
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 nocoderrandom/sunsetscan
تدقيق أمان الشبكة المحلية مع EOL و CVE وهوية الأجهزة وتقارير HTML
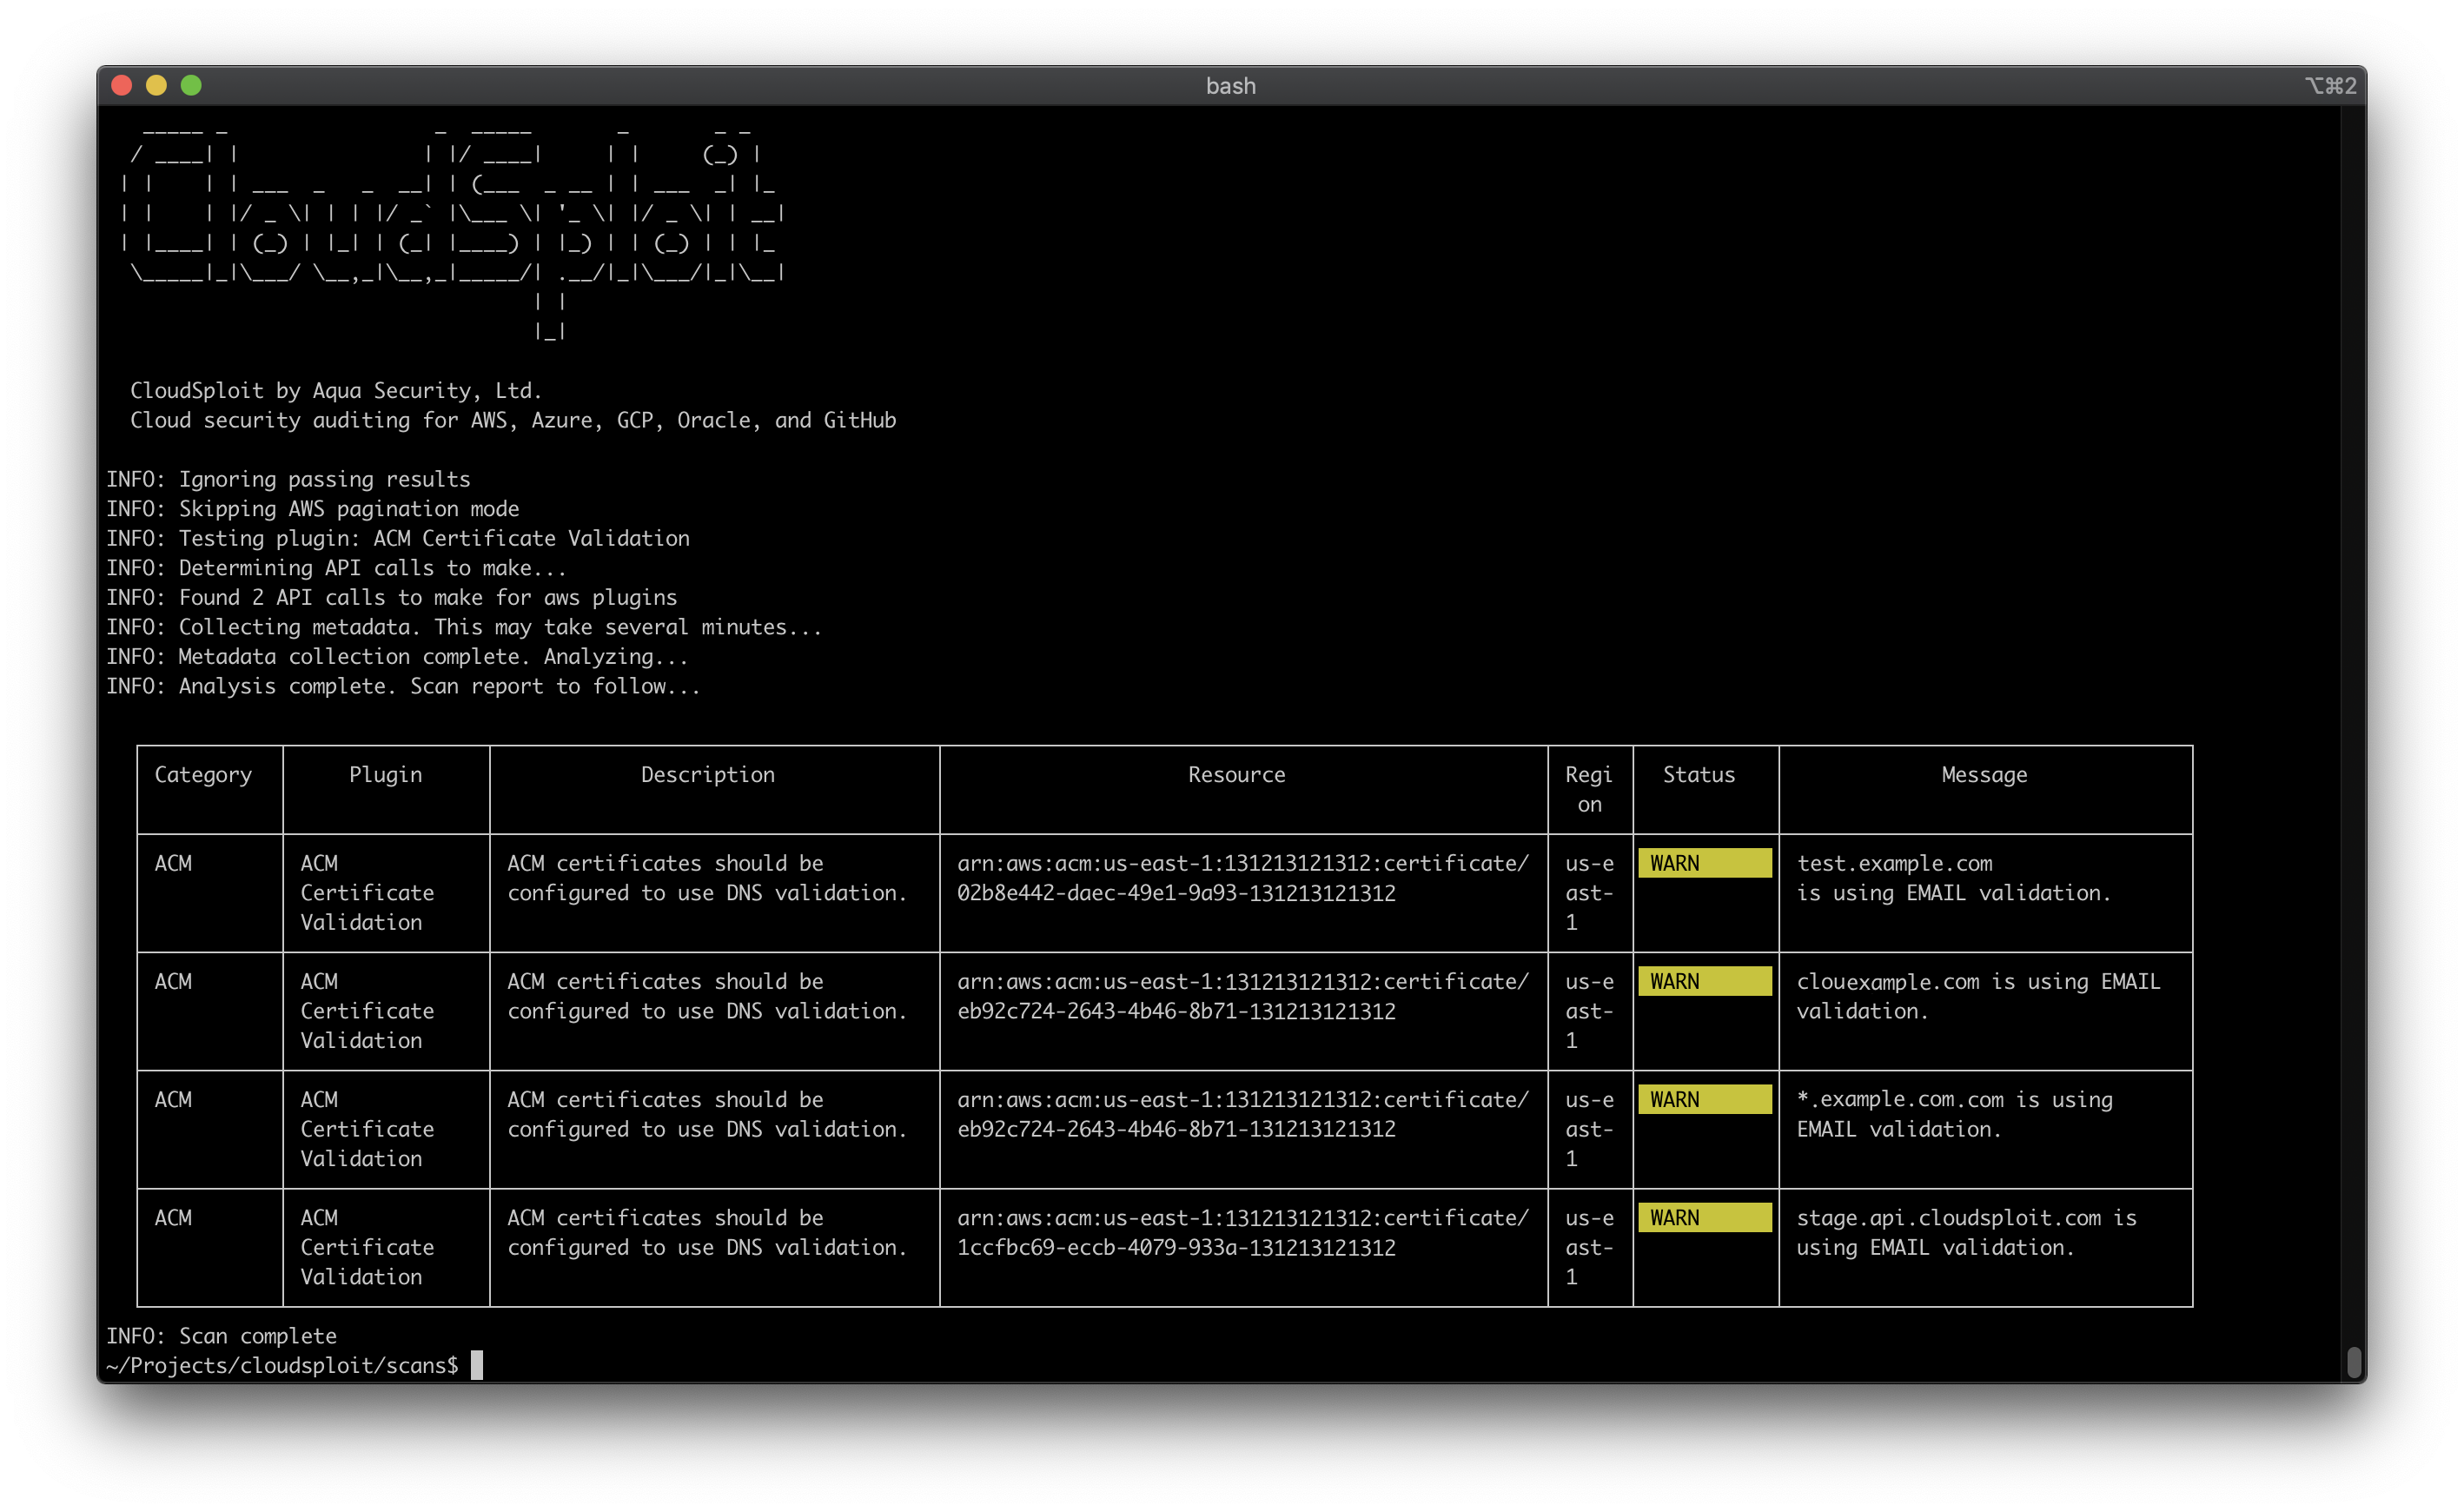 aquasecurity/cloudsploit
أداة مسح أمني متعددة السحابات تقوم بتدقيق AWS و Azure و GCP و OCI لاكتشاف التكوينات الخاطئة وانتهاكات الامتثال (HIPAA و PCI و CIS) والمخاطر الأمنية…
 nationwide-group-oss/cryptoptic
ماسح ضوئي يعتمد على CodeQL يقوم بجرد استدعاءات الدوال التشفيرية عبر المستودعات ومؤسسات GitHub، منتجًا قائمة مكونات تشفيرية (CBOM) بصيغة SARIF.
 atomburstofficial/geiger
واجهة سطر أوامر للقراءة فقط تُجري جردًا لوكلاء الذكاء الاصطناعي وخوادم MCP والإضافات والملحقات على الجهاز، وتُبلّغ عن قدراتها ومدى تعرّضها مع إرشادات…
 abhishek2512mishra/claude-code-security-audit
ماسح أمني لتدقيق بيئات Claude Code بحثًا عن التنفيذ المسبق للثقة CVE-2026-21852، واختطاف الخطافات، وتقييد eBPF.
 mindsflee/winflesher
إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات،…
 a13xp0p0v/kernel-hardening-checker
أداة للتحقق من خيارات تعزيز الأمان في نواة لينكس
 adarsh14734/aegis-releases
وكيل Sandbox وMCP يحجب وكلاء البرمجة بالذكاء الاصطناعي من قراءة مفاتيح SSH وبيانات اعتماد AWS وملفات .env، مع سياسة الرفض افتراضيًا وسجلات تدقيق…
 xiaoqimikko/netty-http-check
أداة Java دون اتصال بالإنترنت تفحص ملفات JAR الخاصة بالتطبيقات لتحديد مدى تعرضها لـ 14 ثغرة CVE في Netty codec-http، وتحدد الإصدار المُصحَّح الدقيق…
 xiaoqimikko/jetty-line-check
CVE-2026-2332 و4 ثغرات Jetty أخرى لعام 2026: أيّها يصيب إصدار Jetty (أو Spring Boot) لديك، وهل النسخة المُصلَّحة التي تسمّيها Jetty موجودة أصلًا على…
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) عبارة عن مجموعة أدوات IOC لـ Magento Open Source وAdobe Commerce. اكتشف المتاجر المخترقة، والبرمجيات الخبيثة المكتوبة…
 fauxrougee/smartscanner-source
ماسح ضعف ويب مبني باستخدام C++17 وQt 6، يتميز بواجهة رسومية وواجهة سطر أوامر وزحف قابل للتكوين وتقارير JSON. أُعيد بناؤه لأغراض تعليمية.
 dev-sec/linux-baseline
ملف امتثال يعتمد على InSpec لتدقيق تعزيز أمان أنظمة Linux مقابل خطوط الأساس الأمنية، مما يضمن تكوينًا متسقًا عبر البنية التحتية.
 eugexo/security-baseline-ubuntu
دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
 nu11secur1ty/windows
مجموعة منسقة من الحيل والاختراقات الخاصة بنظام ويندوز، والنصائح، والبرامج النصية الموجهة للأمان لتكوين النظام، والأتمتة، والتدقيق.
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 fdjy1234/cve-2022-41404-dos-protection
دليل تنفيذ حدود موارد Apache Tomcat على Windows للحماية من ثغرة حجب الخدمة CVE-2022-41404
 ustayready/thunderstorm
محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…








