
 #1

 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
استغلال لتشغيل RCE لـ CVE-2018-16763 على FuelCMS <= 1.4.1 وغلاف تفاعلي
 0x20c/cve-2024-23692-exp
استغلال CVE-2024-23692
 catatonicprime/tospovirus
دودة تصيب WiFi Pineapple.
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
استخدام Burp للكشف التلقائي عن ثغرة RCE في Next.js CVE-2025-55182
 rev-code/androidclient
عميل إدارة عن بُعد لأندرويد
 xyplex3/redteamcoin
Red Team Coin لعمليات تعدين العملات الرقمية.
 watchtowrlabs/watchtowr-vs-fortisiem-cve-2025-25256
مولد عناصر الكشف لثغرة تنفيذ الأوامر عن بُعد غير المصادق عليها في FortiSIEM CVE-2025-25256. يرسل حزمًا مصممة للتحقق من قابلية الاستغلال ويساعد في…
 n1et/cve-2026-46529
استغلال RCE لـ Evince/xreader/Atril لثغرة CVE-2026-46529
 darksh3llru/dark-doh
أداة نقل ملفات سرية عبر DNS-over-HTTPS: ترمّز أجزاء الحمولة في سجلات TXT، وتطبّق إخفاءً عبر XOR، ويمكنها تنفيذ shellcode لاختبارات الفريق الأحمر أو…
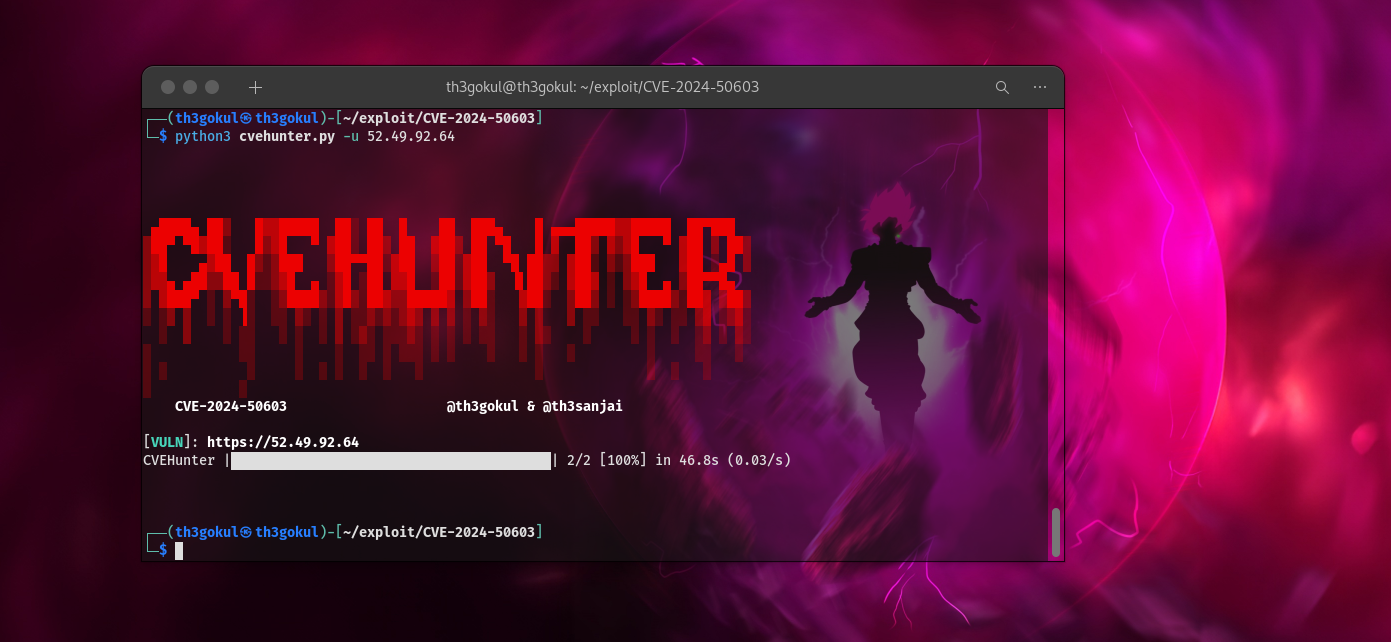 th3gokul/cve-2024-50603
CVE-2024-50603: حقن أوامر غير مصادق عليه في Aviatrix Controller
 lorddemon/drupalgeddon2
استغلال تنفيذ الأوامر عن بُعد لـ Drupal CVE-2018-7600 (Drupalgeddon2) مع حقن الأوامر عبر طلبات HTTP.
 cfielding-r7/poc-cve-2023-2868
استغلال إثبات المفهوم (PoC) مبني على روبي لثغرة حقن الأوامر CVE-2023-2868 في Barracuda ESG، يقوم بتوصيل شل عكسي لاختبار الاختراق المستهدف.
 blue0x1/rosemary
Rosemary: تنقّل (Pivoting) على مستوى النواة عبر منصات متعددة باستخدام QUIC. بدون TUN/TAP. بدون proxychains. بدون إعدادات وكيل.
 elizarfish/cve-2023-21823
إثبات المفهوم لـ CVE-2023-21823
 mackleadmire/cve-2018-3191-rce-exploit
استغلال لـ CVE-2018-3191 يستهدف خوادم Oracle WebLogic. يُنشئ حمولة ضارة عبر RMI، وينشر فئات شل عكسي على خادم HTTP، ويُشغل تنفيذ الأوامر عن بُعد…
 jax7sec/cve-2022-22954
توفير فحص جماعي لعناوين URL وتنفيذ الأوامر. ثغرة حقن القوالب في Workspace ONE Access، تمكن من تنفيذ أكواد عشوائية.
 iveresk/cve-2022-26134
مجرد PoC بسيط لاستغلال Atlassian Jira. يتيح تنفيذ الأكواد لمستخدم غير مصرح له على الخادم.









