
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…
 imnotcha0s/cve-2024-10914
استغلال ثغرة مبني على بايثون لـ CVE-2024-10914 يستهدف حقن الأوامر في أجهزة NAS من D-Link طرازات DNS-320 وDNS-320LW وDNS-325 وDNS-340L.
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
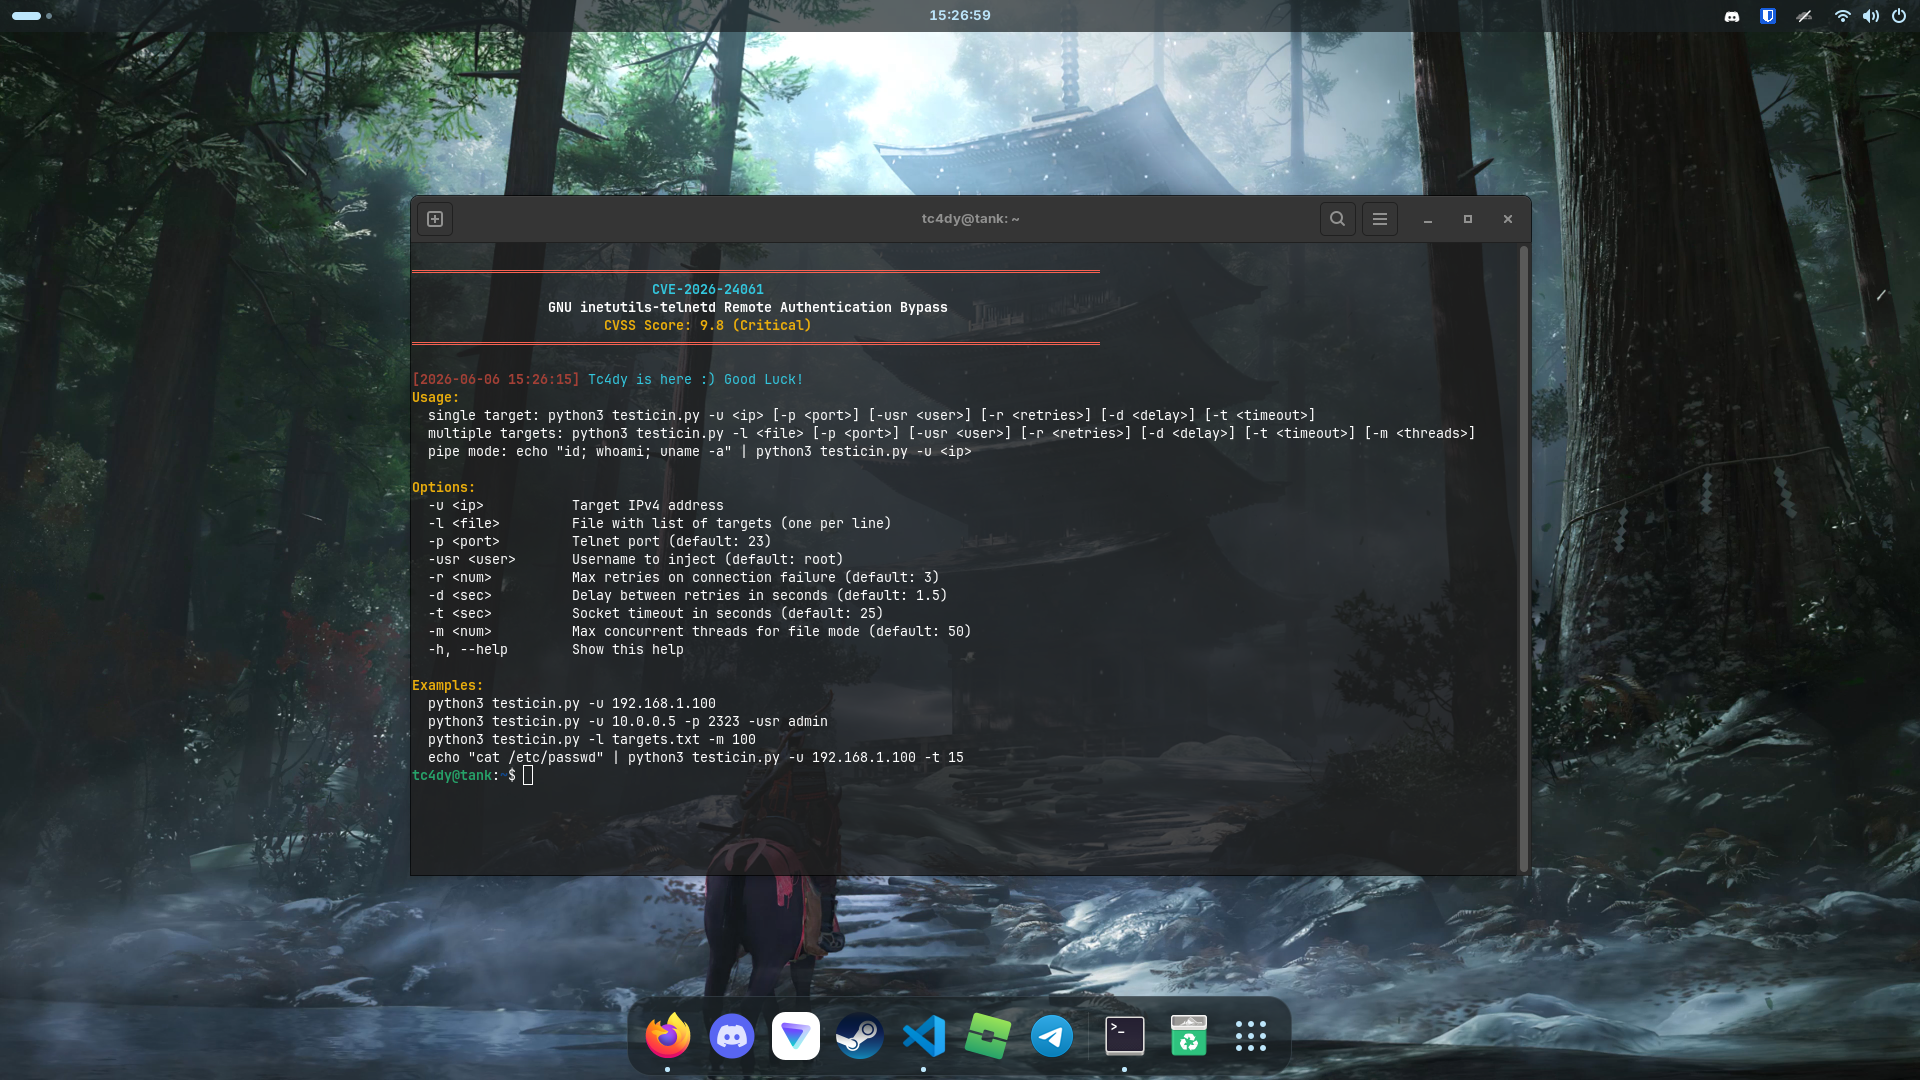 tc4dy/cve-2026-24061-poc-exploit
استغلال لتجاوز المصادقة عن بُعد لـ GNU inetutils-telnetd (CVE-2026-24061) باستخدام حقن CRLF للحصول على شل جذر فوري. يدعم الاستغلال الفردي/الجماعي،…
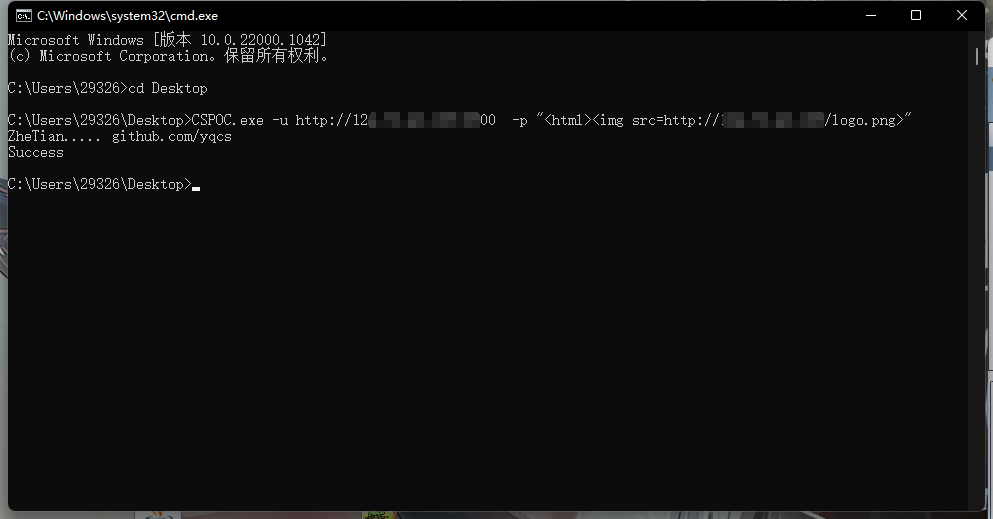 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
أدوات تعداد الشبكة والتنفيذ عن بُعد المكتوبة بلغة Nim النقية، مخصصة لتقييمات الأمان المصرح بها. تدعم SMB وLDAP وKerberos وWinRM وعملاء قواعد البيانات…
 grisuno/cve-2022-22077
# إطار عمل BYOVD لاستغلال CVE-2022-22077 المستهدف لـ RTCore64.sys يُظهر سرقة رموز النواة، ورفع الامتيازات إلى SYSTEM، وتكامل إشارات C2 لعمليات…
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: RCE ورفع امتيازات مسؤول المجال لـ Mailcow
 sobri3195/pegasus-gram
أداة مراقبة وتسجيل ضغطات لوحة مفاتيح مبنية على بايثون مع قيادة وتحكم (C2) عبر تيليغرام، تلتقط ضغطات المفاتيح، لقطات الشاشة، كاميرا الويب، الصوت،…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 استغلال PoC
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
تحليل ساكن واستخراج الحمولة لـ NWH Stealer. يتضمن نظرة معمّقة على التنفيذ عديم الملفات عبر Bun JavaScript Runtime، وسرقة صور الحافظة من الذاكرة…
 keven1z/cve-2021-22205
نص برمجي لاستغلال الثغرة CVE-2021-22205 (RCE في GitLab) مع إمكانية تنفيذ الأوامر وإنشاء قشرة عكسية (reverse shell). يدعم الحصول على شل (getshell)…
 k3rwin/spring-cloud-gateway-rce
استغلال بايثون لثغرة CVE-2022-22947 (Spring Cloud Gateway RCE) مع تنفيذ الأوامر، وشل عكسي، واكتشاف الثغرات عبر حقن SpEL في واجهة برمجة تطبيقات…
 0sm0s1z/invoke-selfsignedwebrequest
يوجد هذا المستودع كترسانة سريعة ومرتجلة من الأساليب والسكربتات للالتفاف على التحقق من شهادات SSL/TLS الخاصة بـ .NET في PowerShell والمضي قدمًا في…
 jssngc/ontheedge
أداة إثبات مفهوم بحثية لنظام Windows بلغة C تقوم بفحص ذاكرة عملية Microsoft Edge بحثًا عن بيانات مرتبطة ببيانات الاعتماد، مع ملف تنفيذي مستقل ونسخة…
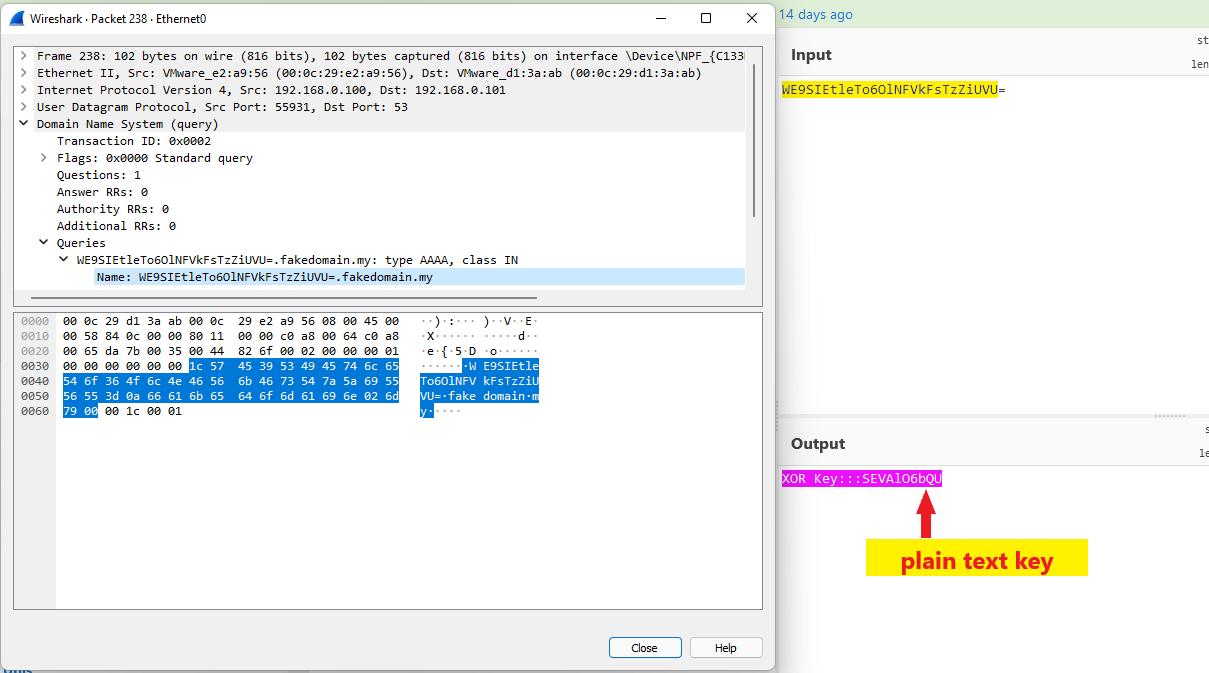 aniqfakhrul/sharpdnsexfil
أداة بلغة C# لتهريب الملفات عبر DNS باستخدام تشفير XOR والتشفير غير المتماثل، مصممة لعمليات الفريق الأحمر مع اتصالات صادرة مقيدة.
 akefallonitis/larac2shell
قشرة تفاعلية عبر الأنظمة الأساسية لـ Microsoft Defender for Endpoint Live Response
 bigb0x/cve-2024-29973
POC لـ CVE-2024-29973








