
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 roostercoopllc/flipper-mcp
خادم MCP مدعوم بالذكاء الاصطناعي لـ Flipper Zero. تحكم في SubGHz وNFC وRFID وIR وBLE وGPIO والمزيد عبر WiFi باستخدام Claude أو أي عميل MCP.
 oyesanyf/oshoosiclaw
وكيل أمني لنقاط النهاية مكتوب بلغة Rust ومستقل، يجمع بين برنامج تشغيل Windows من الحلقة Ring-0 والحجب قبل التنفيذ عبر eBPF في Linux، وكشف YARA، وربط…
 iss4cf0ng/openshell
خادم إدارة شل عكسي خفيف الوزن يعتمد على Go مع واجهة ويب رسومية لجلسات الشل التفاعلية، وإدارة الجلسات، ودعم طرفية متعددة الألسنة عبر WebSocket و…
 st3rven/fronthunter
FrontHunter هي أداة لاختبار قوائم كبيرة من النطاقات لتحديد المرشحين للانتحال النطاقي.
 r00k5a58/pyc2
c2 بسيط مكتوب بلغة بايثون لتوضيح مفاهيم الأمان
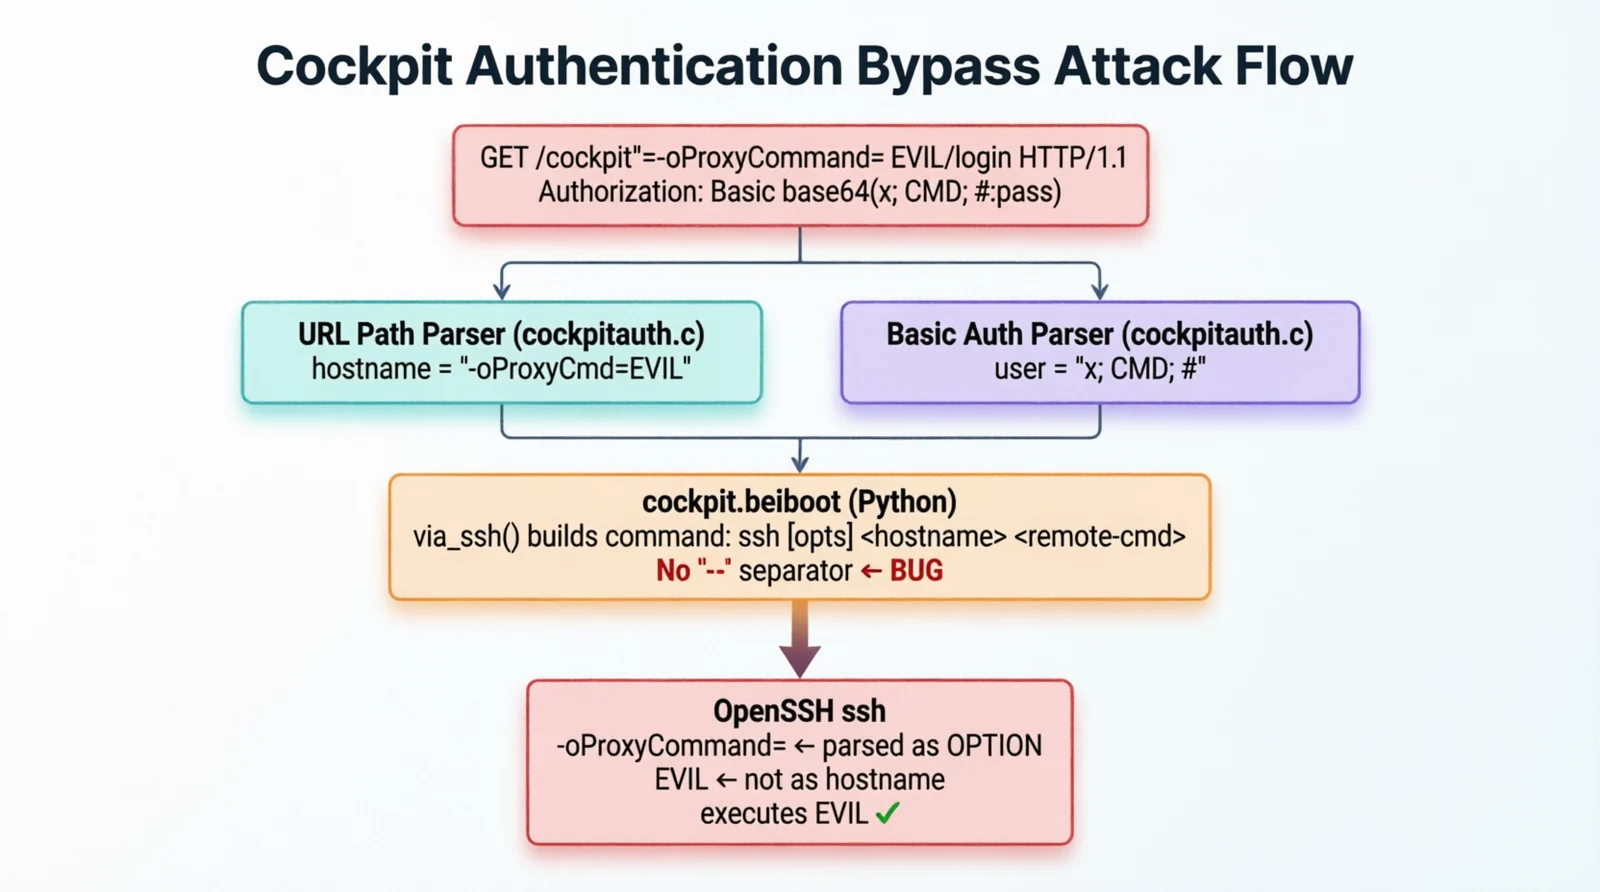 cyberheartmi9/cve-2026-4631-cockpit-rce
كوكبيت: تنفيذ أوامر عن بُعد دون مصادقة عبر حقن وسائط سطر أوامر SSH
 tas9er/cve-2021-22986
الرمز بواسطة: Tas9er / F5 BIG-IP ثغرة تنفيذ الأوامر عن بعد
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
ثغرة حقن الأوامر عن بُعد في جدار حماية Zyxel(CVE-2022-30525)
 padsalatushal/cve-2011-2523
استغلال Python لـ vsftpd 2.3.4 - تنفيذ أوامر الباب الخلفي
 tc4dy/cve-2026-15409-15410-framework
إطار عمل متعدد الاستغلالات لـ SonicWall SMA1000 يربط ثغرة SSRF (CVE-2026-15409) للوصول إلى RCE في Erlang ورفع الصلاحيات إلى الجذر (CVE-2026-15410).…
 tc4dy/cve-2026-41940-poc-exploit
PoC استغلال لـ CVE-2026-41940 يستهدف تجاوز المصادقة في cPanel/WHM عبر حقن CRLF. يدعم اختطاف الجلسات، RCE، reverse shell، الفحص الجماعي، وshell تفاعلي…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway إثبات المفهوم لثغرة تنفيذ التعليمات البرمجية عن بعد، بناءً على تنفيذ الأوامر، تمت إضافة عملية شل عكسية.
 user696/mrrat
:mouse: هذا حصان طروادة للوصول عن بُعد (RAT) مكتوب بلغة Python 2.x ويعمل عبر منصات متعددة
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) هي ثغرة يوم-صفر في Microsoft Office تم اكتشافها مؤخرًا. وهي ثغرة عالية الخطورة يمكن للقراصنة استغلالها لشن هجمات تنفيذ…
 horizon3ai/cve-2024-8190
إثبات مفهوم لاستغلال CVE-2024-8190، وهي ثغرة حقن أوامر مصادق عليها في جهاز Ivanti Cloud Service Appliance، مما يتيح تنفيذ أوامر عن بُعد على الأجهزة…
 leviticus-triage/chromsploit-framework
إطار استغلال متقدم مدعوم بالذكاء الاصطناعي | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
 arlyone/apache-struts-0day-exploit
تم اكتشاف ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (CVE-2018-11776) في Apache Struts.








