
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 اكتشاف واستغلال RCE في RocketMQ حسب الإصدار
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua تجاوز الصندوق الرمل تنفيذ الأوامر
 rvrsh3ll/azure-app-tools
مجموعة أدوات للاستخدام مع تطبيقات Azure
 puzzlepeaches/log4jcenter
استغلال CVE-2021-44228 في vCenter لتنفيذ الأوامر عن بُعد والمزيد.
 ghostwolflab/apt-individual-combat-guide
دليل تعليمي ومستودع أكواد لفهم تقنيات هجمات التهديدات المتقدمة المستمرة (APT)، ويغطي الاستطلاع، واستغلال الويب والخدمات، وأحصنة طروادة، والقيادة…
 benzamir/mitm6-kerberos-cname-abuse
إساءة استخدام Kerberos CNAME PoC
 al1ex/cve-2021-22986
CVE-2021-22986 و F5 BIG-IP RCE
 carbonblack/active_c2_ioc_public
النشاط النشط لمؤشرات الاختراق (C2 IoCs)
 rasta-mouse/spawnwith
أداة Cobalt Strike BOF تقوم بتشغيل عملية باستخدام توكن مستخدم آخر وحقن شيل كود Beacon، مما يتيح عمليات ما بعد الاستغلال والحركة الجانبية عبر انتحال…
 plackyhacker/cmdlinespoofer
كيفية تزوير سطر الأوامر عند إنشاء عملية جديدة من C#.
 codextf2/customc2channeltemplate
قالب لتطوير قنوات C2 مخصصة لـ Cobalt Strike باستخدام خطافات IAT المطبَّقة بواسطة محمّل انعكاسي.

 sh1n0g1/shinobot
محاكي RAT / Botnet لاختبار الاختراق / التعليم
 d4vinci/wormy
بعض دوال python3 لإضافة ميزات الانتشار إلى أي باب خلفي بلغة بايثون
 joelgmsec/kitsune
إطار عمل C2 متعدد الأشكال بواجهة رسومية، وإعادة اتصال تلقائية، وتوليد حمولات، وأدوات اختراق مدمجة لعمليات الفريق الأحمر واختبار الاختراق.
 ricardojoserf/covert-tube
يوتيوب كقناة خفية - التحكم في الأنظمة عن بعد وتنفيذ الأوامر عن طريق تحميل الفيديوهات إلى يوتيوب
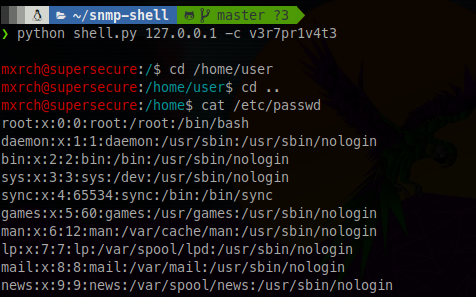 mxrch/snmp-shell
محاكاة الصدفة عبر Net-SNMP مع وظيفة extend
 aether-0/cve-2024-12986
# ماسح واستغلال لـ CVE-2024-12986، حقن أوامر في أجهزة بوابة DrayTek يتضمن ماسحًا بلغة Bash وقشرة تفاعلية بلغة Python لتنفيذ أوامر عشوائية على…








