
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE أداة استغلال رسومية GUI بنقرة واحدة لثغرة rce من مستوى القنبلة النووية، تم تطويرها بناءً على JavaFx، العمليات الرسومية أبسط وتحسن الكفاءة.

أداة استغلال ثغرة تنفيذ الأوامر في قلب Springboot، CVE-2022-22965، مبنية على JavaFx، مع واجهة رسومية لتسهيل الاستخدام وزيادة الكفاءة.
في الأيام الأخيرة، كنت أعمل على إعادة إنتاج الثغرات، واكتشفت فجأة أنني فاتني الكثير من الثغرات الكلاسيكية، بما في ذلك ثغرة RCE في قلب Spring. لذلك بحثت كثيرًا على الإنترنت، ووجدت الأمر ممتعًا، لكن التقاط الحزم وإرسالها كان مزعجًا جدًا (في الحقيقة ليس مزعجًا، لكنني كسول، وتعديل طلبات الاستعلام في كل مرة كان مزعجًا جدًا)، وهكذا ظهرت هذه الأداة الرسومية لاستغلال CVE-2022-22965 — Rexbb.jar ❤️.
الشكل الخارجي ليس فيه زخرفة زائدة، فقط يقوم بالوظائف الأساسية: كتابة webshell تلقائيًا وتنفيذ الأوامر التعسفية. الأداة مبنية على JDK 1.8 (Java 8)، لأن JDK 8 أكثر انتشارًا، لذا لم أستخدم إصدارًا أعلى من JDK لتطويرها.

في السابق، قال الكثير من الأصدقاء إن أدواتي الأخرى لا تعمل 😤، وبعد ذلك راسلت كلًا منهم على حدة واكتشفت أن مشكلة بيئة Java لديهم هي السبب 😁. ولتجنب حدوث ذلك، أقوم قبل رفع الأدوات على GitHub بتشغيلها في جهاز افتراضي يعمل بـ JDK 1.8، ثم تشغيلها على أجهزة الآخرين، وكل شيء يعمل. إذا أخبرتني مرة أخرى أن إصدار Java هو نفسه لكن الأداة لا تعمل، فهذا يعني أن مشكلة بيئة Java لديك 🤔.
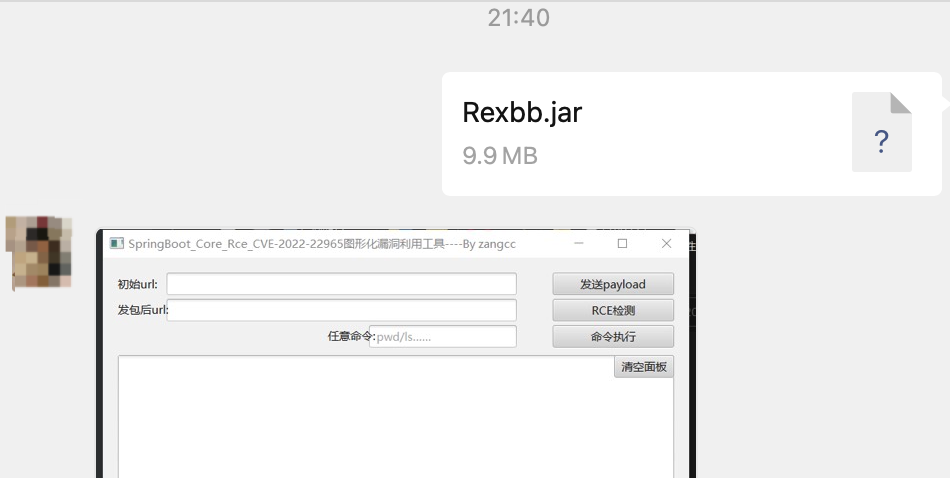
① هنا أستخدم ساحة اختبار vulfocus للاختبار. بعد تشغيل الساحة، أدخل عنوان URL، ثم انقر على زر "إرسال الحمولة" (Send payload).

② بعد النقر على زر إرسال الحمولة، سيتم عرض محتوى HTML لاستجابة الحزمة بعد إرسال الحمولة، ثم في مربع النص الثاني سيظهر عنوان URL الكامل. 📢 ملاحظة! هذا المربع النصي مضبوط ليكون غير قابل للتحرير، ولا يمكن للمستخدم تعديله. أخشى أن يقوم الجميع بتعديله بشكل عشوائي، مما يؤدي إلى فشل تنفيذ الأوامر لاحقًا، لذلك قررت منع التعديل تمامًا وجعله للإخراج فقط. كما في الصورة أدناه:

③ بعد عرض عنوان URL، يمكنك النقر على الزر الثاني وهو فحص RCE. هنا يتم تنفيذ أمر whoami مباشرة، ويمكن عرض نتيجة تنفيذ الأمر في مربع النص الكبير، كما هو موضح في الصورة أدناه:

④ إذا كنت ترغب في تنفيذ أوامر أخرى، يمكنك إدخالها في مربع النص الصغير بالأسفل. هنا ننفذ الأمر ls /tmp مباشرة، ويتم تنفيذ الأمر بنجاح، ويتم الحصول على العلم. الأوامر الأخرى تعمل أيضًا.

إذا كنت ترغب في فهم المبادئ الكامنة وراء هذه الأداة وفكرة تطويرها، أو مبدأ الثغرة والخطوات التفصيلية، يمكنك الرجوع إلى مقالي على المدونة، حيث يحتوي على إعادة إنتاج الثغرة باستخدام Burp Suite والفكرة العامة لتطوير الأداة. وأي نواقص، أرجو النقد 🙏






