
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 drb-ra/c2intelfeeds
تغذيات استخبارات التهديدات C2 المُولّدة تلقائيًا لعناوين IP والنطاقات ومسارات URL وبيانات وصفية لتكوين البرمجيات الخبيثة، مستمدة من مسح الإنترنت…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 sshuttle/sshuttle
خادم وكيل شفاف يعمل كبديل بسيط لشبكة VPN. يقوم بالتوجيه عبر SSH. لا يتطلب صلاحيات المدير. يعمل مع لينكس وماك أو إس. يدعم نفق DNS.
 fortra/impacket
مكتبة بايثون للتعامل مع بروتوكولات الشبكة منخفضة المستوى، تتضمن تطبيقات لـ SMB وMSRPC وKerberos وWMI مع أدوات لهجمات المصادقة، وهجمات pass-the-hash،…
 vulncheck-oss/go-exploit
إطار عمل لتطوير الاستغلال مبني على Go مع مراحل مدمجة للتحقق من الهدف، مسح الإصدار، الاستغلال، والتحكم (C2). يدعم حمولات متعددة، مساعدات بروتوكول،…
 onyks-os/transparenttorproxy
أداة سطر أوامر لنظام Linux تقوم بتوجيه جميع حركة مرور النظام بشكل شفاف عبر شبكة Tor باستخدام nftables. تتيح تدويراً سريعاً لعناوين IP وتبديلاً سهلاً…
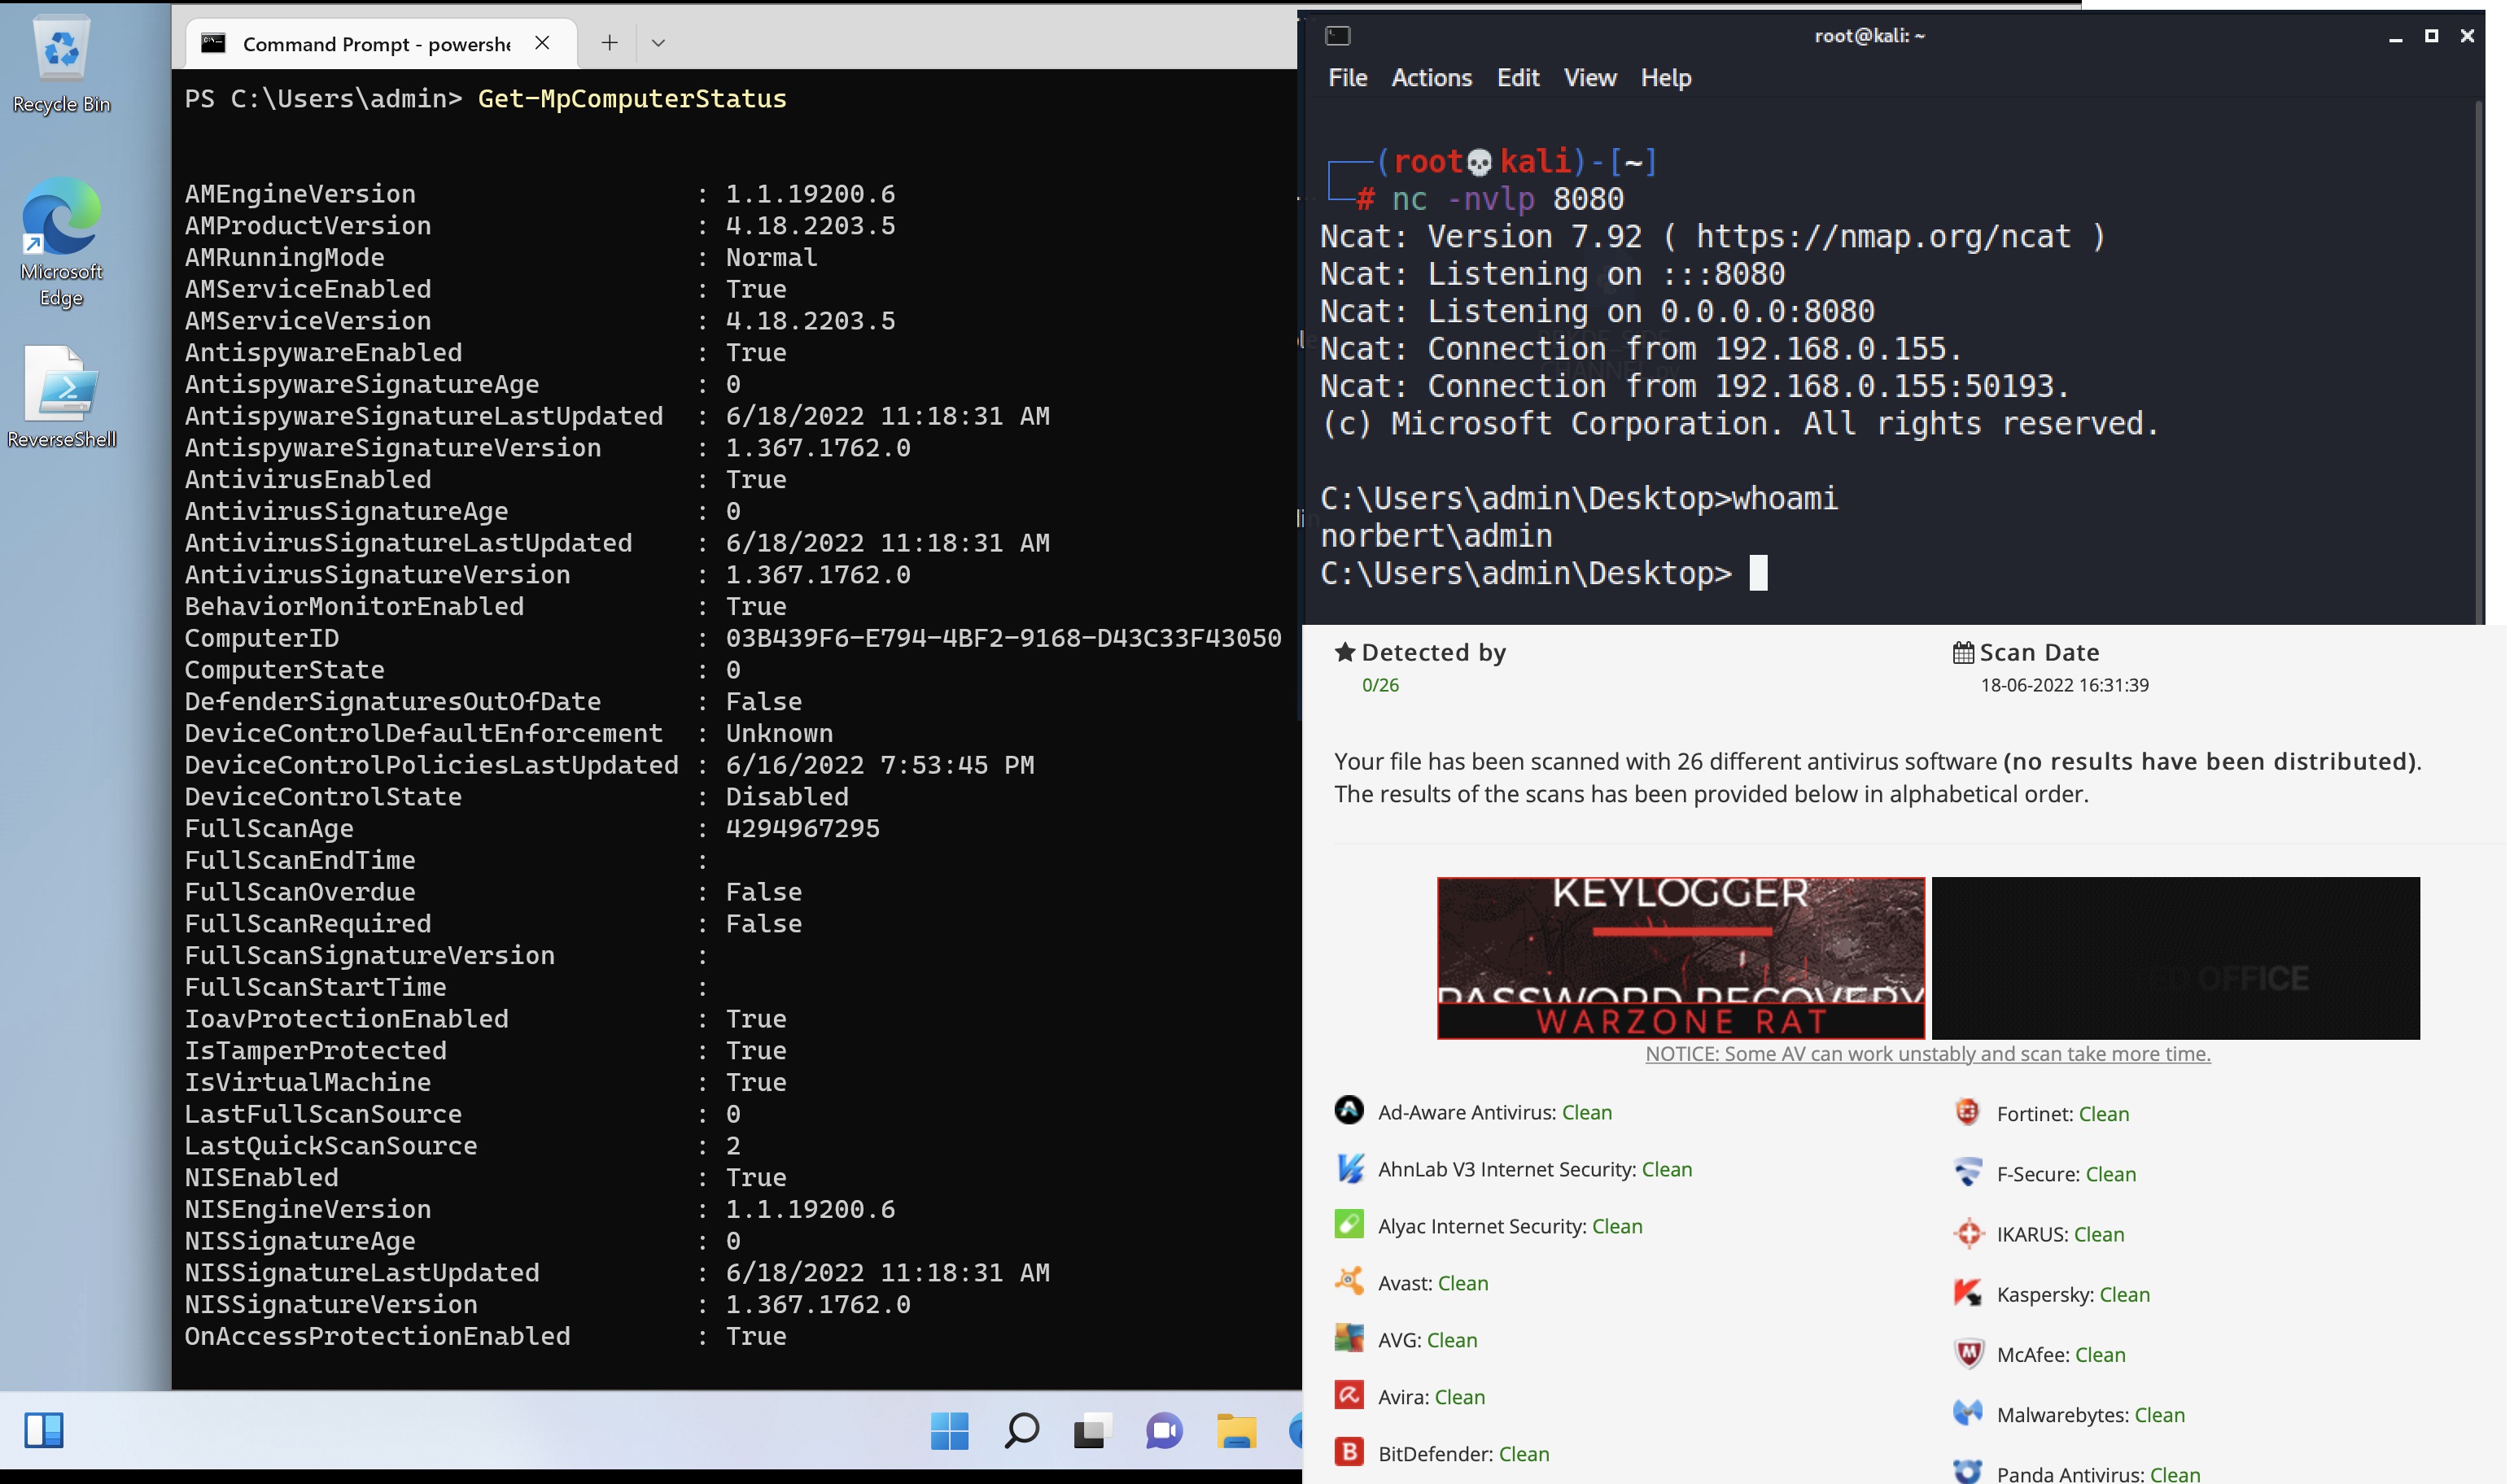 tihanyin/pssw100avb
قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).
 beefproject/beef
مشروع إطار استغلال المتصفحات
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…

 yukibtc/redknife
A Swiss Army knife for offensive security.
 mafifrizi/ares
منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
 threatexpert/gonc
Netcat مع اجتياز NAT تلقائي، وP2P آمن، وميزات متقدمة للوصول إلى shell، ونقل الملفات، ووكالة الشبكة.
 voidsecsoftwares/voidsyscall
منصة زرع وC2 مدعومة باستدعاءات النظام عبر الأنظمة — استدعاءات نظام مباشرة (Win)، استدعاءات نظام خام (Linux)، قنوات HTTPS/DNS/ICMP. بدون طبقة winapi.







