
 #1
 safedep/vet
احمِ نفسك من حزم المصادر المفتوحة الخبيثة 🤖
 bishopfox/jsluice
استخراج عناوين URL والمسارات والأسرار وغيرها من الأجزاء المثيرة للاهتمام من JavaScript
 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية
 intelxed/xed
مكتبة منخفضة المستوى لترميز وفك ترميز تعليمات IA32/Intel64 x86، تعرض واجهات برمجة تطبيقات لطول التعليمات، والمعاملات، والفئات، والبيانات الوصفية…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
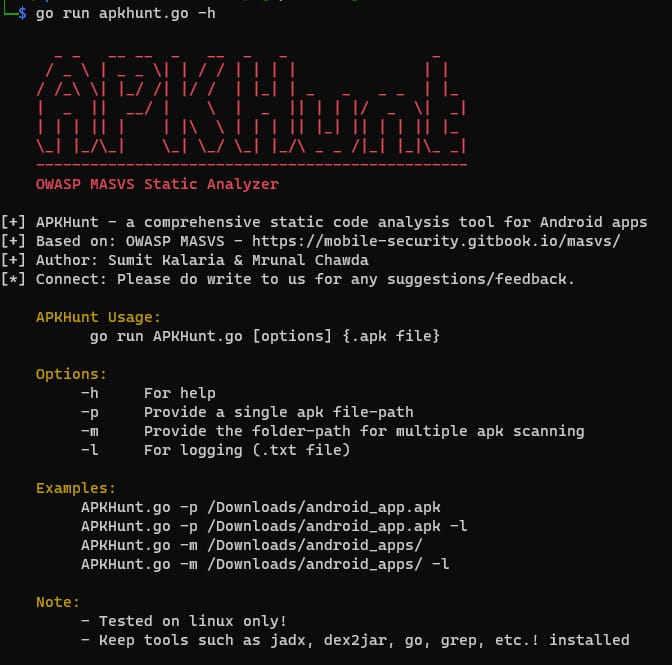 cyber-buddy/apkhunt
أداة تحليل كود ثابت لتطبيقات أندرويد بناءً على OWASP MASVS، تكتشف الثغرات الأمنية في ملفات APK بمعدلات إيجابية كاذبة منخفضة وقواعد مسح محسّنة.
 secretlint/secretlint
أداة فحص قابلة للتوصيل لمنع ارتكاب بيانات الاعتماد.
 owasp/java-html-sanitizer
يأخذ HTML من طرف ثالث وينتج HTML آمنًا لتضمينه في تطبيق الويب الخاص بك. سريع وسهل التكوين.
 jsonpath-plus/jsonpath
فورك من JSONPath من http://goessner.net/articles/JsonPath/
 owasp/railsgoat
نسخة ضعيفة من Rails تتوافق مع OWASP Top 10
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
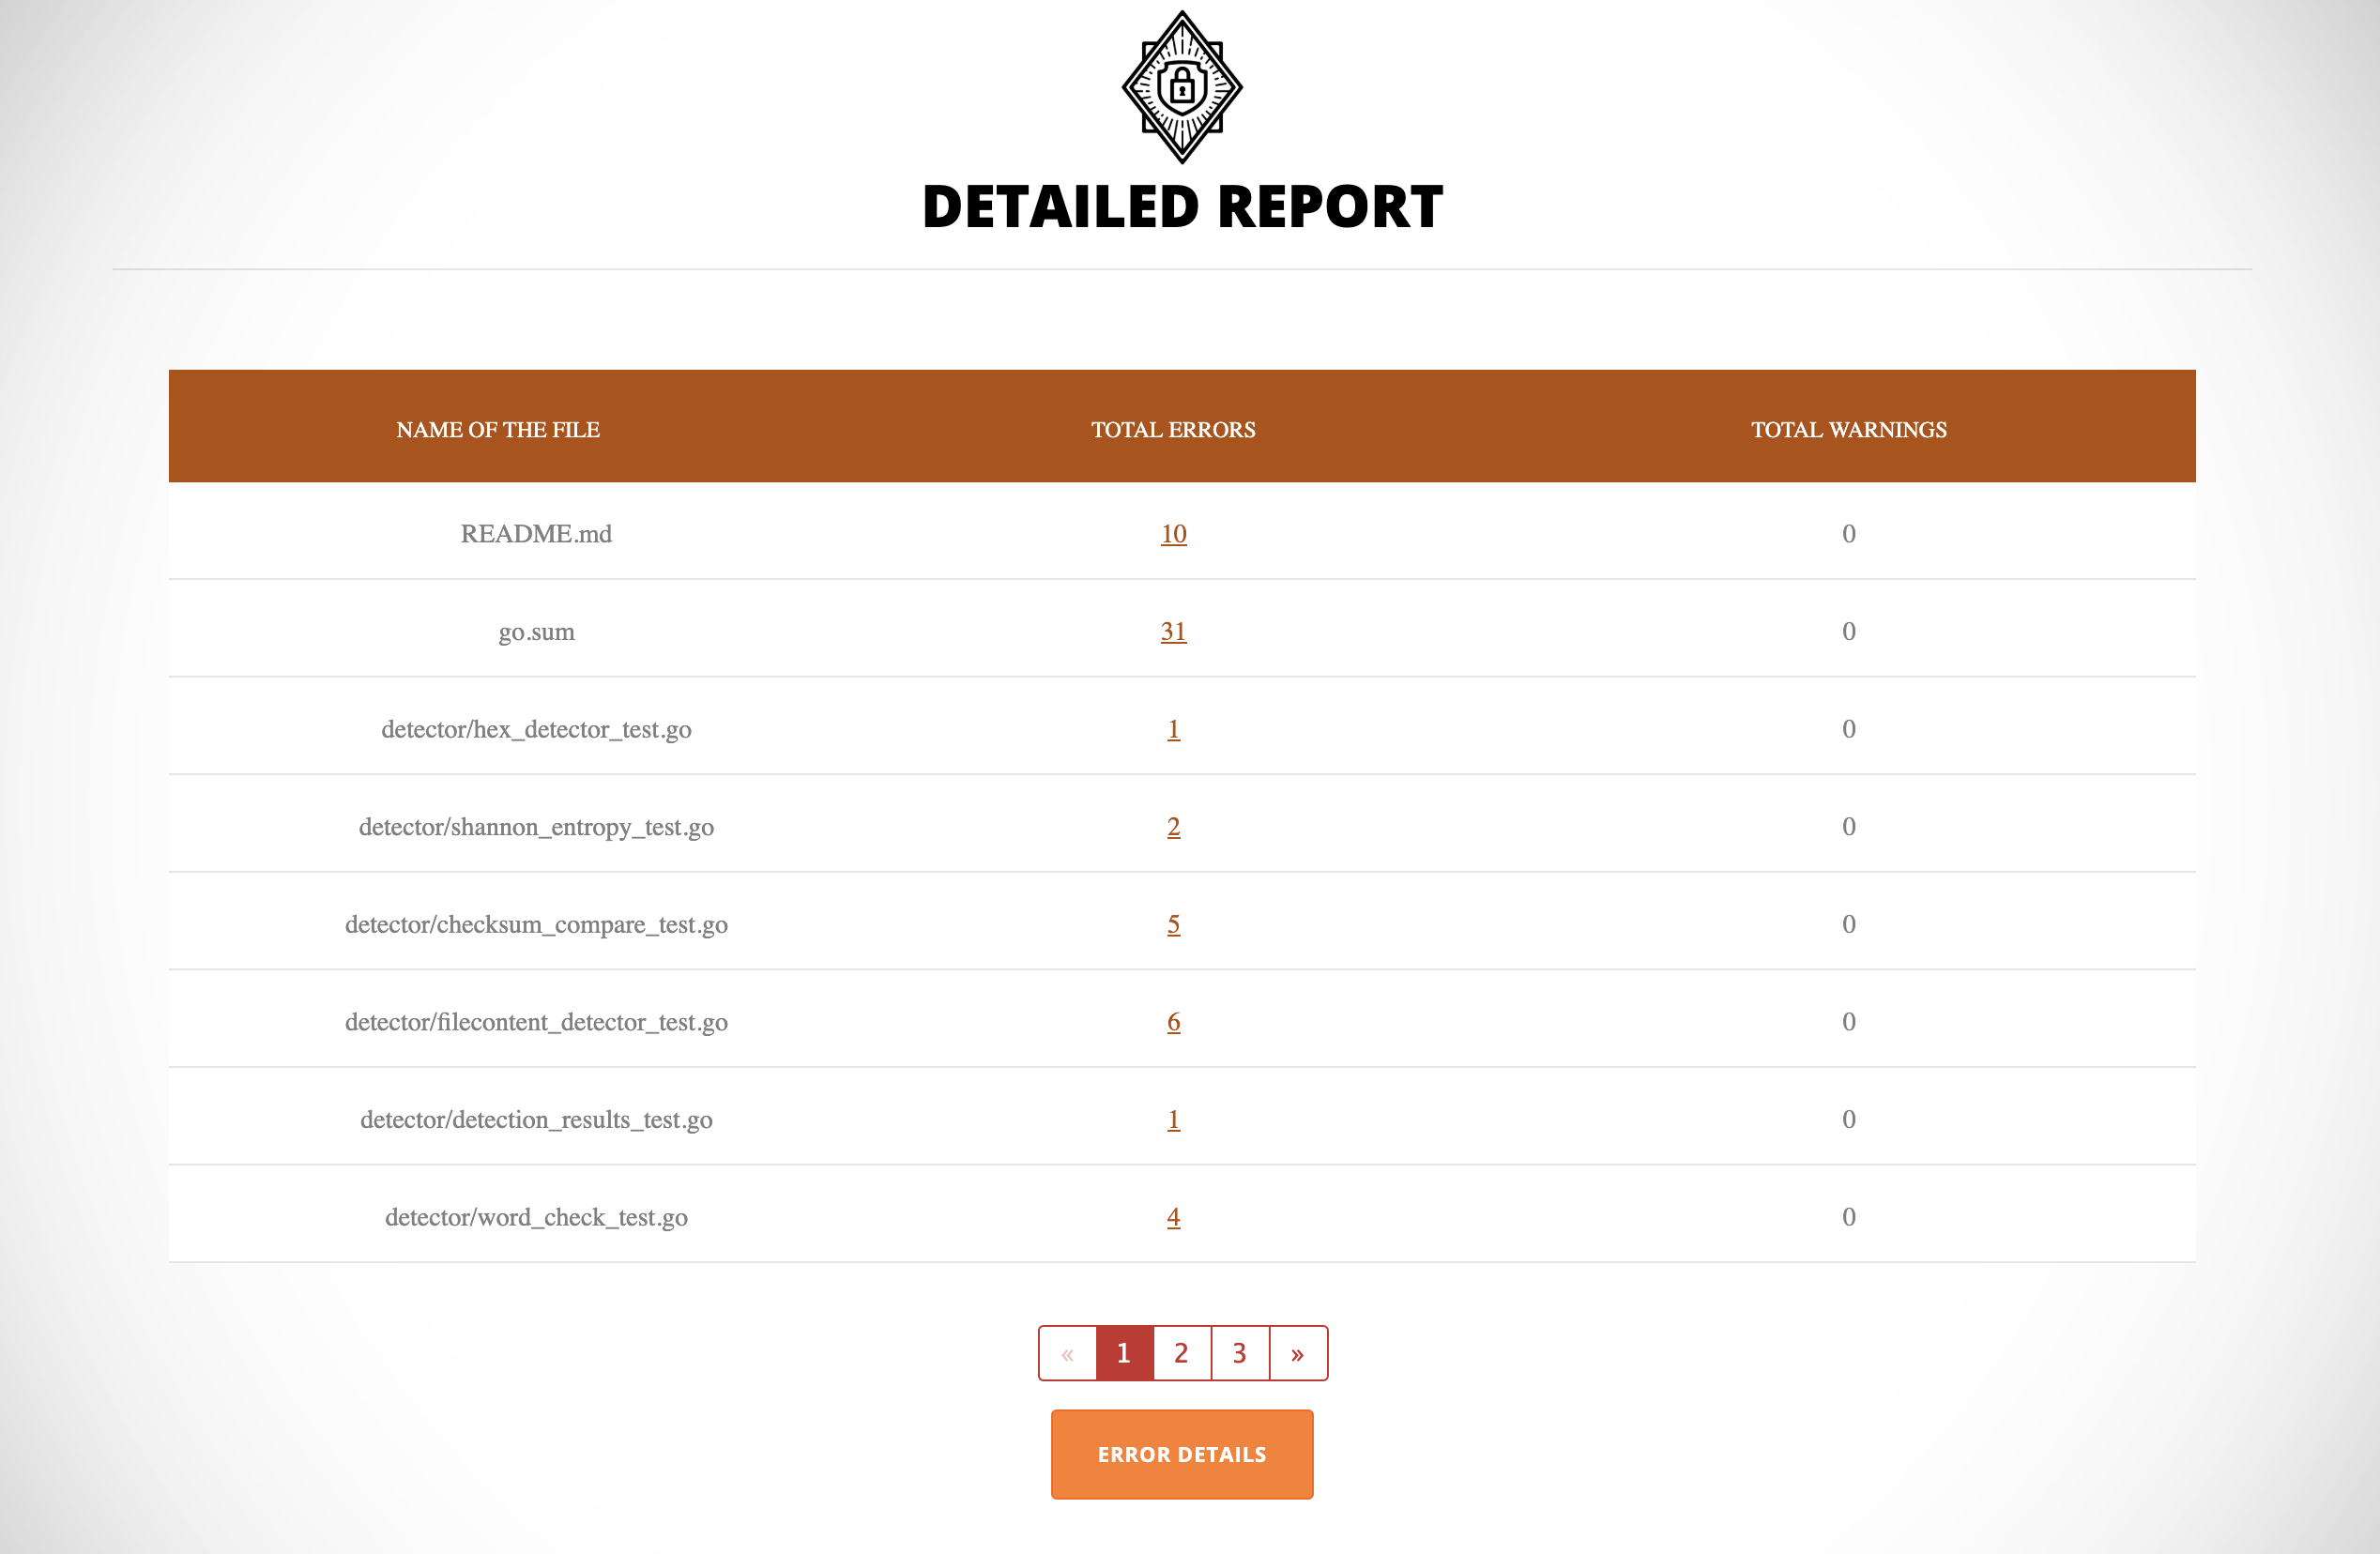 thoughtworks/talisman
ماسح أسرار قائم على خطاف Git يكتشف الرموز وكلمات المرور والمفاتيح الخاصة في مجموعات التغييرات الصادرة، مما يمنع البيانات الحساسة من أن تُلتزم أو…
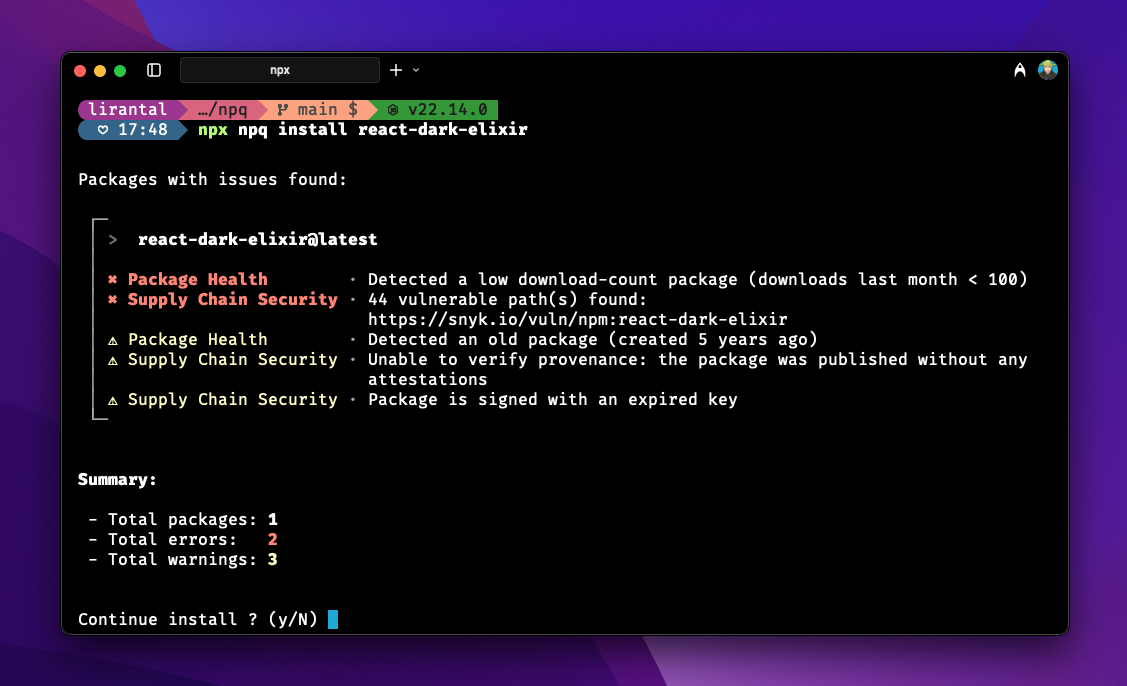 lirantal/npq
ثبّت حزم npm بأمان من خلال تدقيقها قبل مرحلة التثبيت
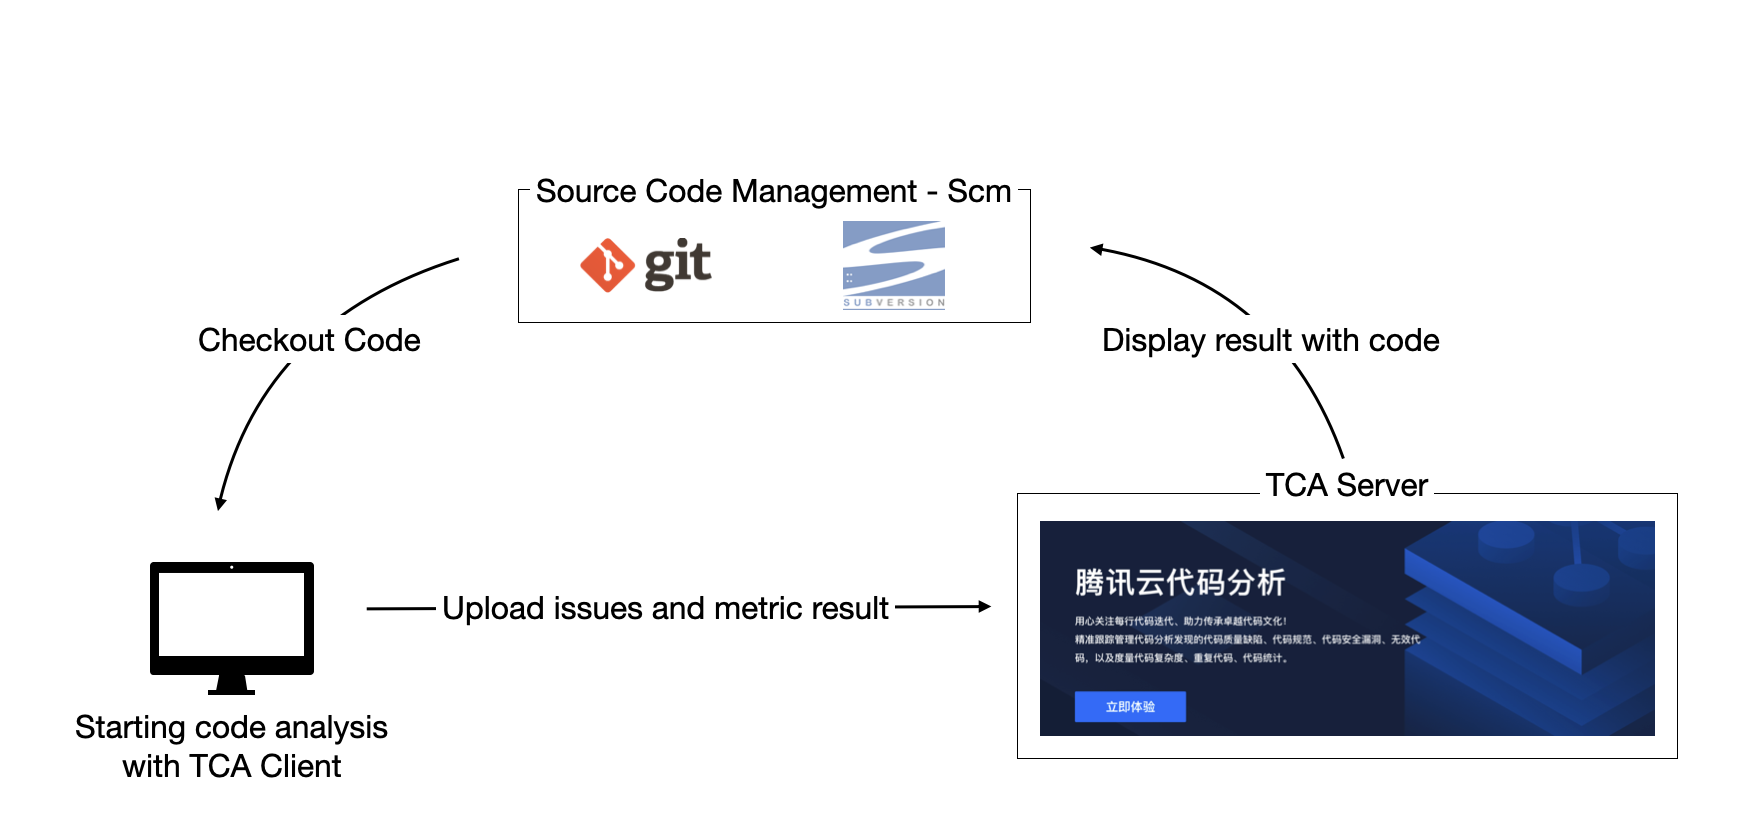 tencent/codeanalysis
منصة تحليل كود ثابتة من فئة المؤسسات مع دعم متعدد اللغات، كشف الثغرات الأمنية، مقاييس جودة الكود، وتكامل ديف أوبس للمراقبة المستمرة.
 msanft/cve-2025-55182
استغلال PoC لـ CVE-2025-55182، يوضح تنفيذ التعليمات البرمجية عن بُعد في React Server Functions عبر تلوث النموذج الأولي وحمولة Flight Protocol مصممة.
 python-security/pyt
أداة تحليل ثابتة لكشف الثغرات الأمنية في تطبيقات الويب بلغة بايثون









