
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 trailofbits/claude-code-devcontainer
حاوية تطوير معزولة (devcontainer) لتشغيل Claude Code في وضع bypass بأمان. صُممت لعمليات التدقيق الأمني ومراجعة التعليمات البرمجية غير الموثوقة.
 med0x2e/sigflip
SigFlip هي أداة لتعديل ملفات PE الموقعة بتقنية Authenticode (exe, dll, sys ..إلخ) دون إبطال أو كسر التوقيع الحالي.
 yeswehack/vulnerable-code-snippets
مقتطفات تويتر القابلة للاستغلال
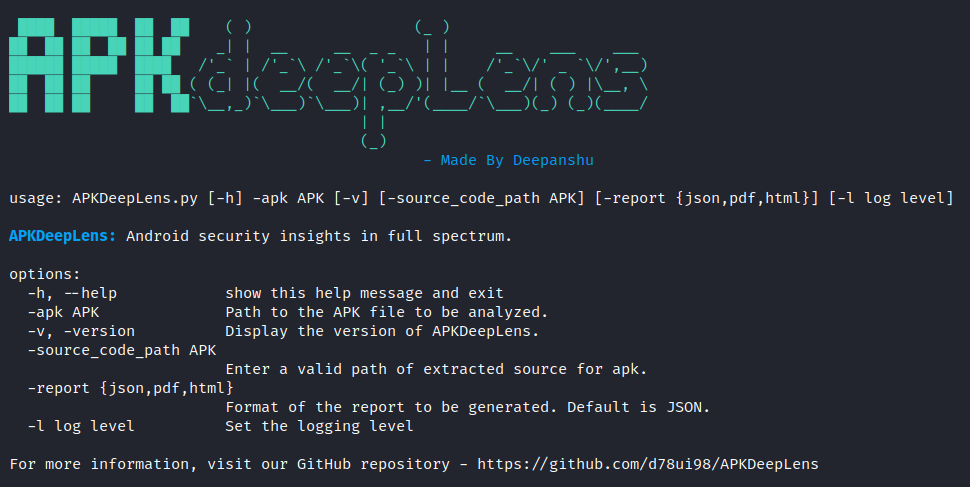 d78ui98/apkdeeplens
رؤى أمنية لنظام أندرويد في الطيف الكامل.
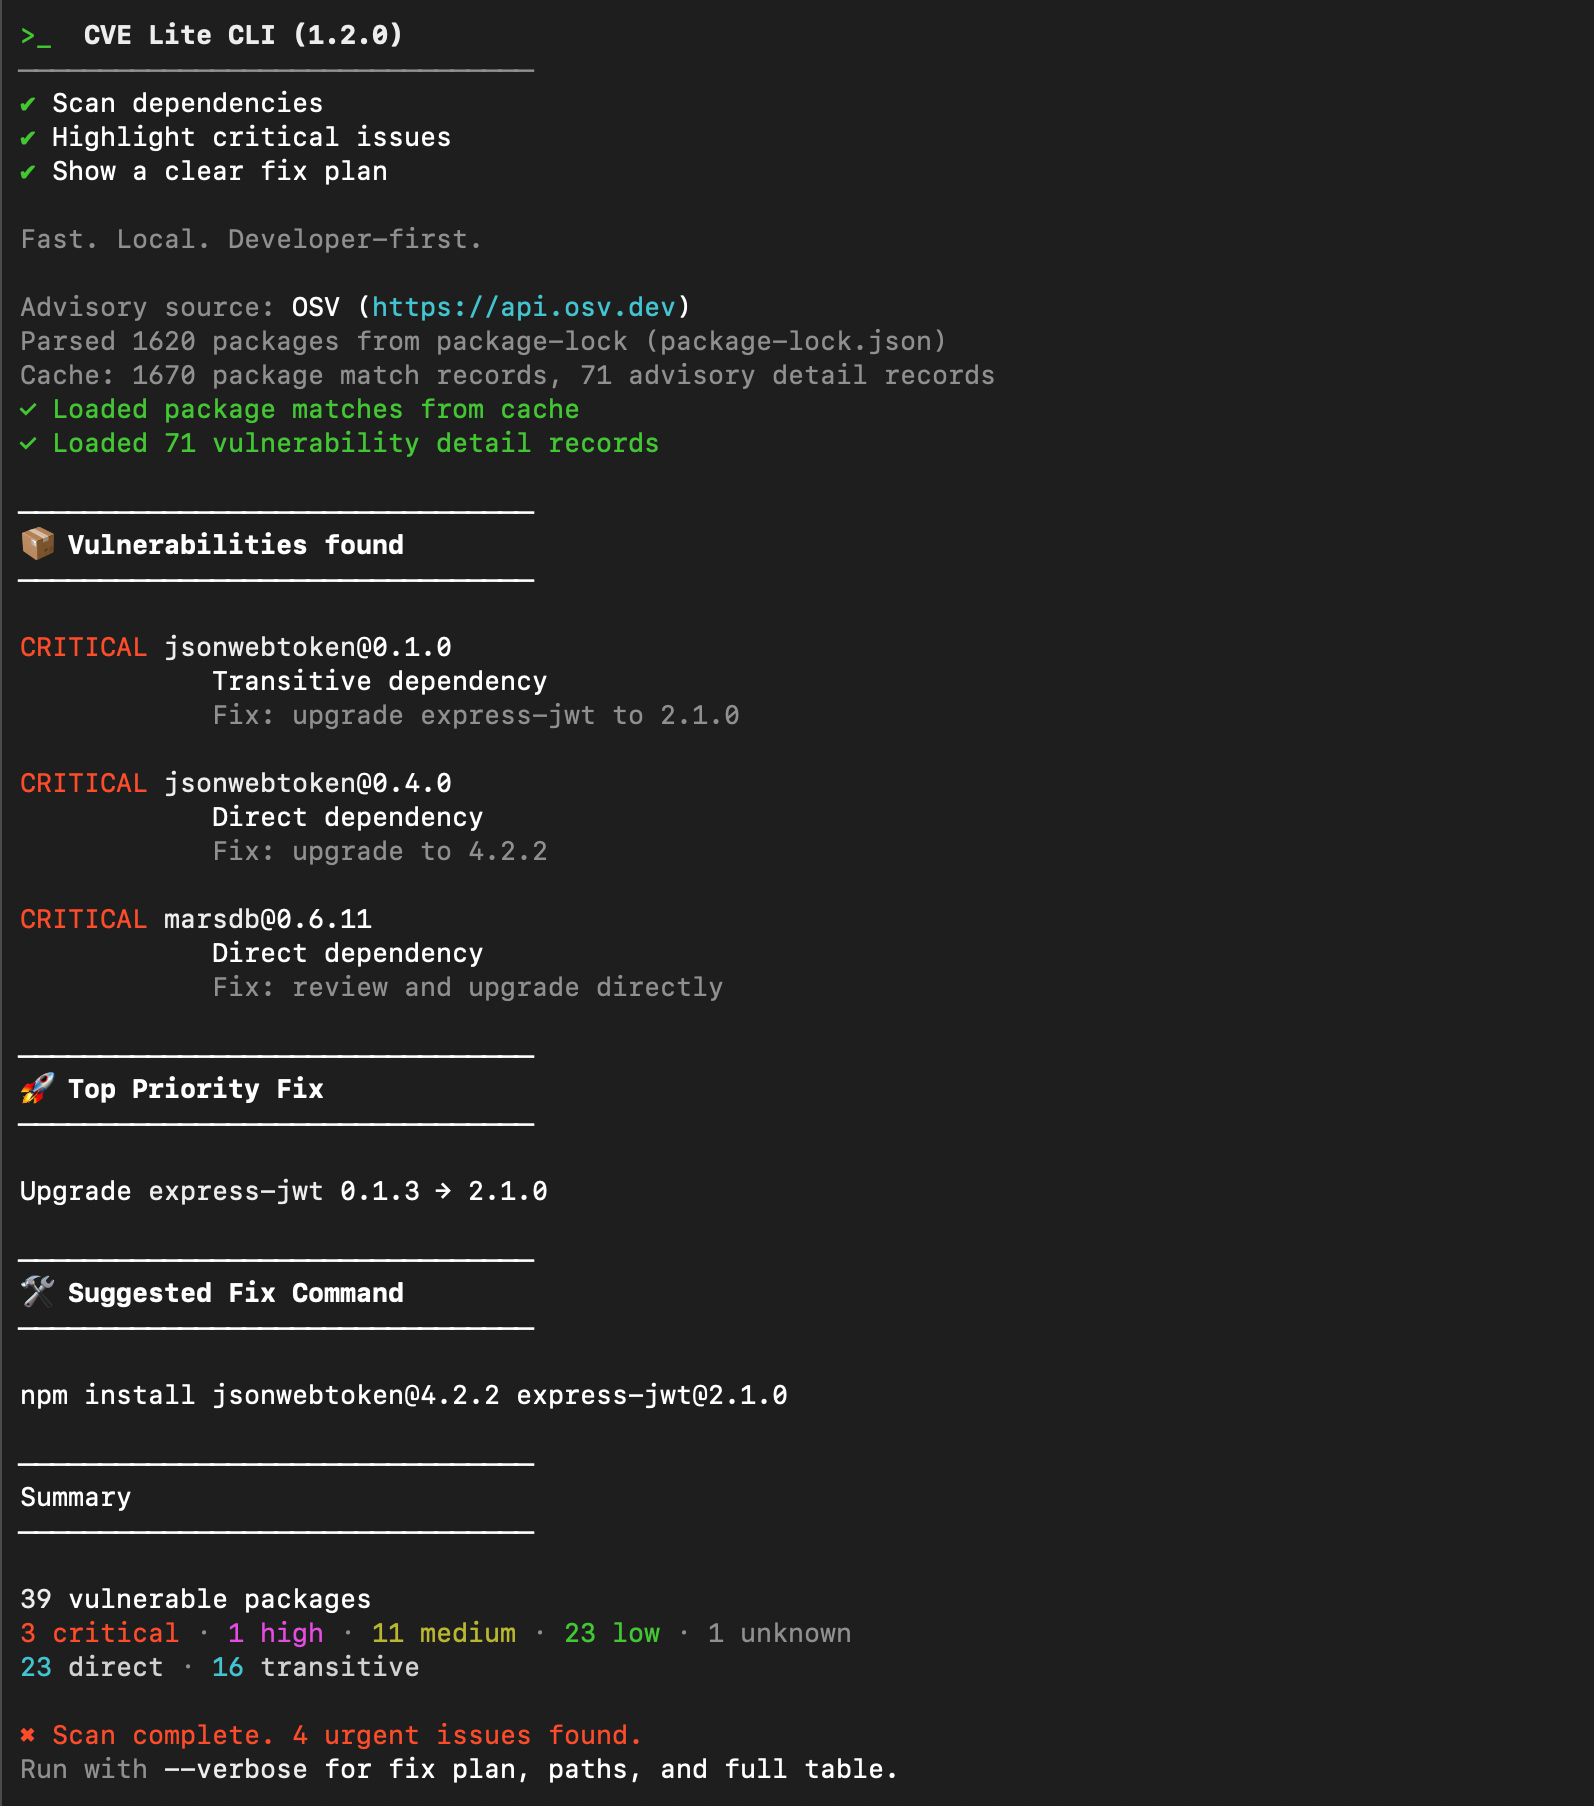 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 jvoisin/snuffleupagus
وحدة أمان لـ php7 و php8 - القضاء على أصناف الثغرات وتصحيح افتراضي للباقي!
 anshumanbh/git-all-secrets
أداة لالتقاط جميع أسرار git من خلال الاستفادة من أدوات بحث git مفتوحة المصدر المتعددة
 honeynet/apkinspector
APKinspector هي أداة GUI قوية للمحللين لتحليل تطبيقات Android.
 washi1337/asmresolver
مكتبة لإنشاء وقراءة وتحرير ملفات PE ووحدات .NET.
 github/securitylab
موارد متعلقة بـ GitHub Security Lab
 google/capslock
أداة سطر أوامر لتحليل قدرات حزم Go من خلال تتبع الاستدعاءات المتعدية لعمليات المكتبة القياسية المميزة، مما يتيح تقييم مخاطر سلسلة التوريد وتطبيق مبدأ…
 behisecc/vibesec-skill
هذه المهارة تساعد Claude على كتابة كود آمن ومنع الثغرات الأمنية الشائعة.
 0xdea/semgrep-rules
مجموعة من قواعد Semgrep الخاصة بي لتسهيل أبحاث الثغرات الأمنية.
 ly4k/curveball
إثبات المفهوم لـ CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)
 p3nt4/powershdll
تشغيل PowerShell باستخدام rundll32. تجاوز قيود البرامج.
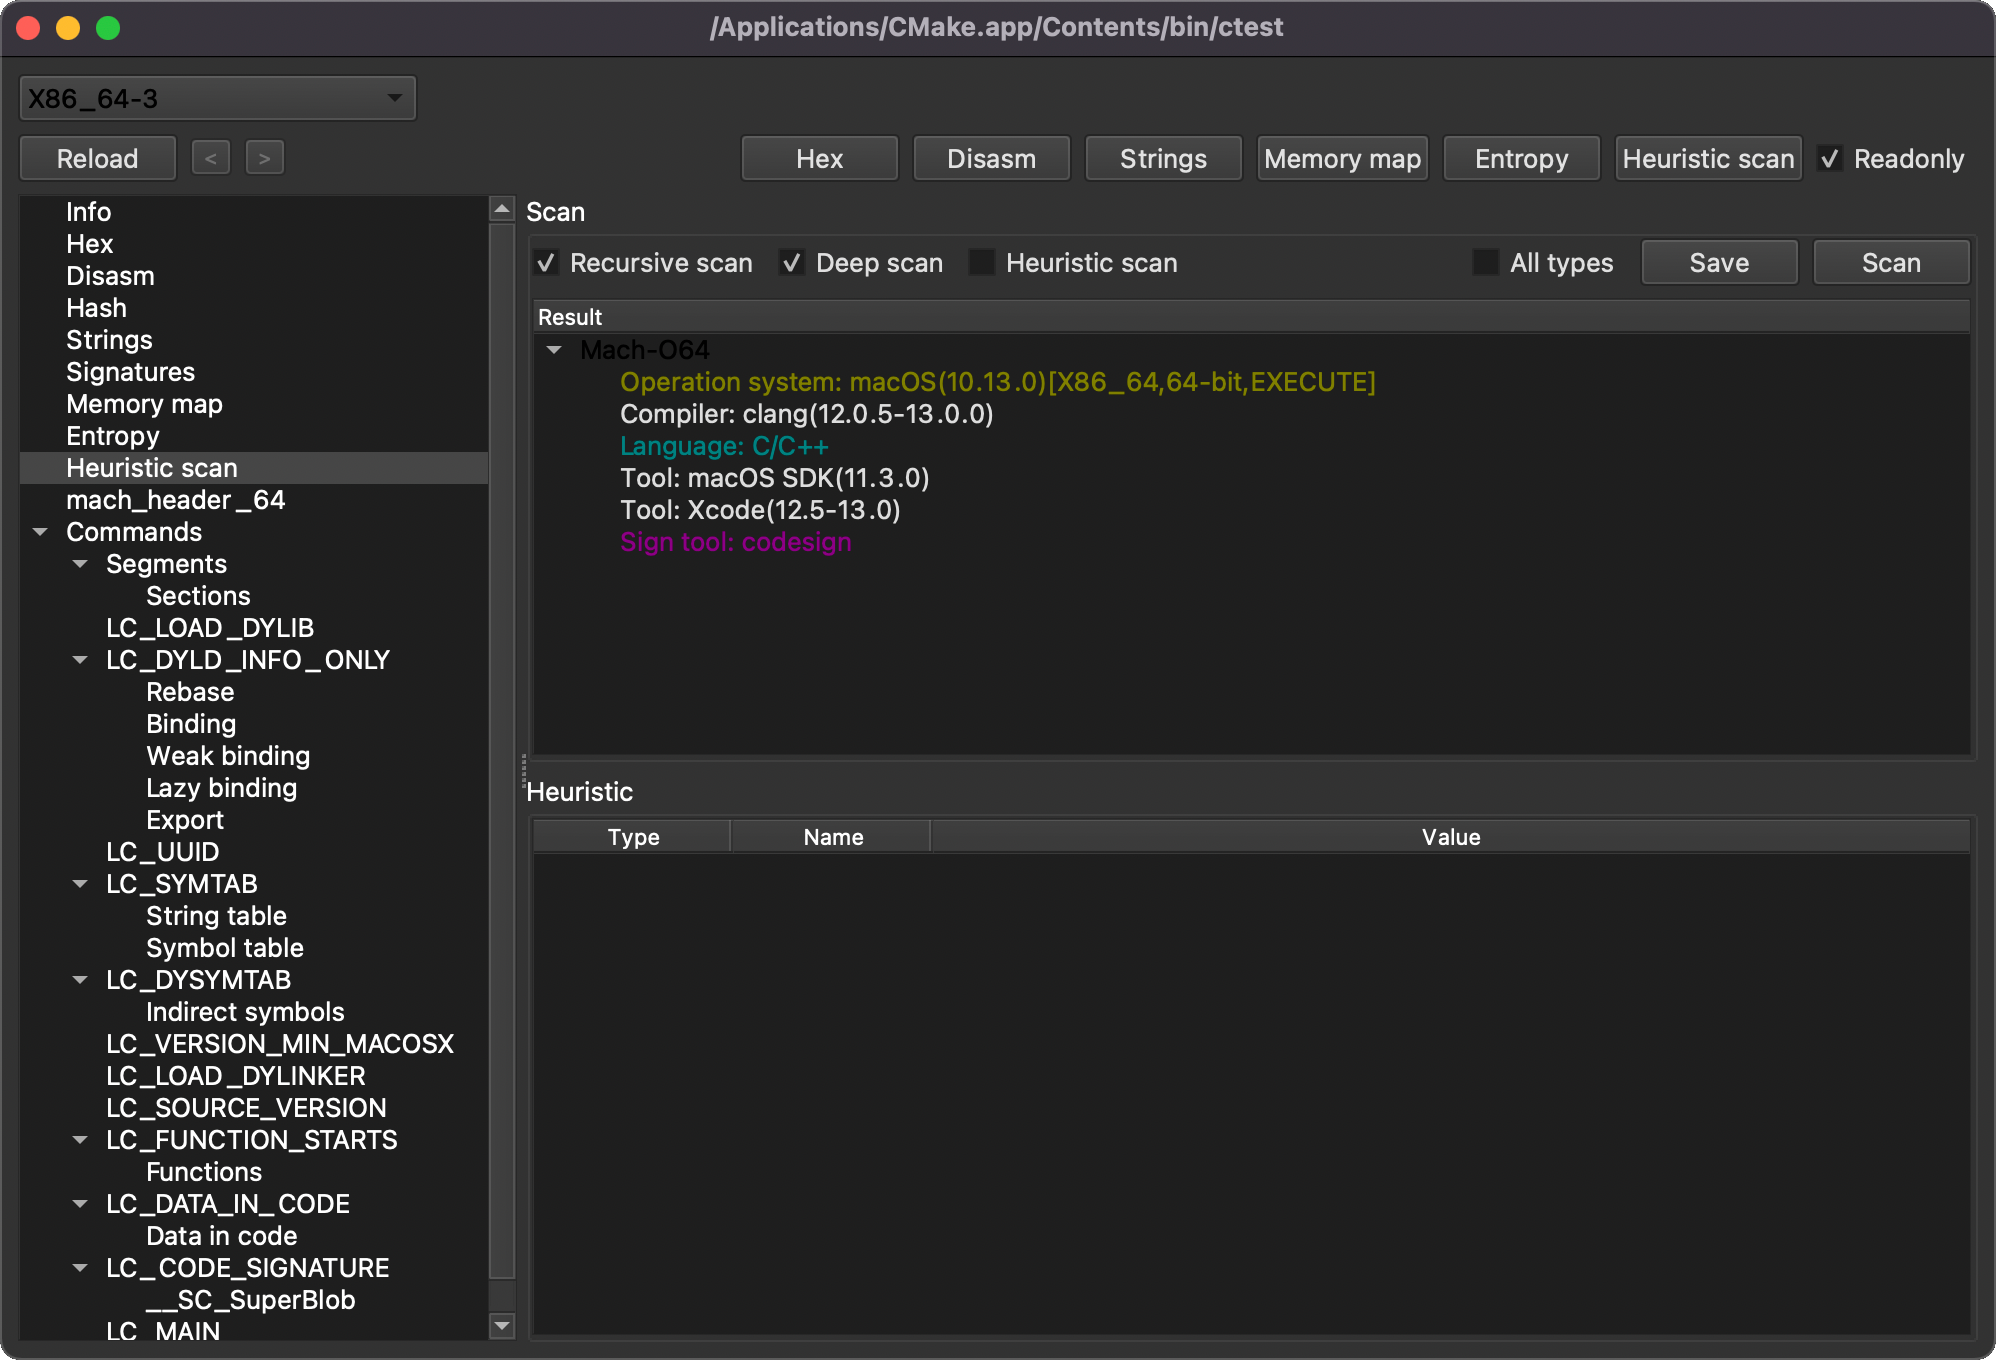 horsicq/xmachoviewer
XMachOViewer هو عارض ملفات Mach-O لأنظمة ويندوز ولينكس وماكوس
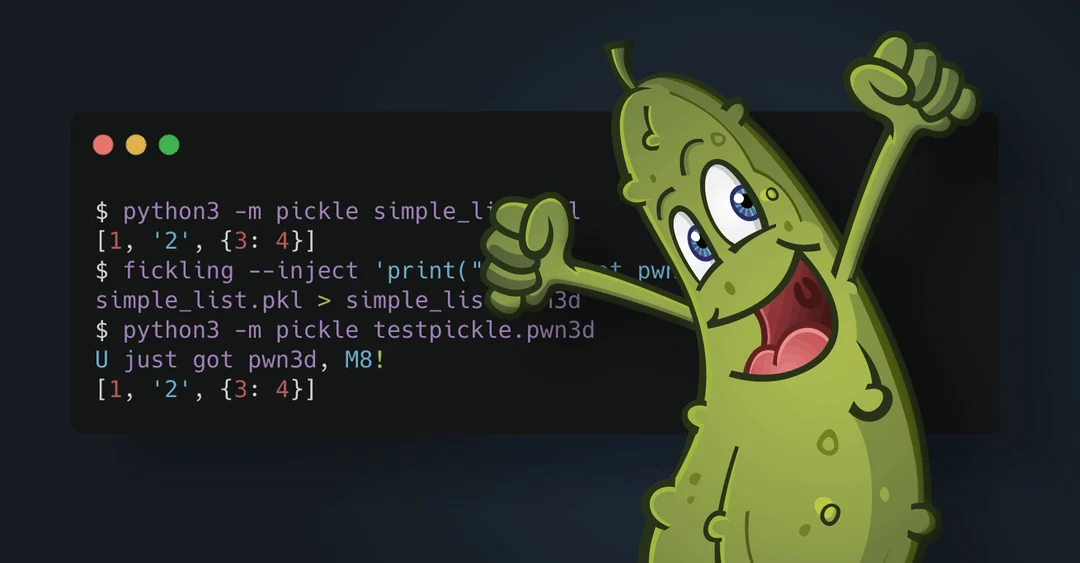 trailofbits/fickling
مفكِّك ترميز pickling في بايثون ومحلِّل ثابت.
 mobsf/mobsfscan
mobsfscan هي أداة تحليل ثابت يمكنها العثور على أنماط الشيفرات غير الآمنة في شيفرة المصدر الخاصة بتطبيقات Android وiOS. تدعم شيفرة Java وKotlin وSwift…








