
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - تضمين ملفات محليًا دون مصادقة
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : استغلال حقن القوالب من جانب الخادم وتنفيذ الأكواد عن بُعد في Tiki Wiki CMS GroupWare
 mbadanoiu/cve-2022-40635
CVE-2022-40635: تجاوز بيئة العزل (Sandbox) في CrafterCMS
 barroqueiro/cve-2023-37941
استغلال ذاكرة التخزين المؤقت الافتراضية لـ Superset باستخدام pickle
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - نقص التفويض يسمح للمستخدمين المصادَق عليهم (مشترك+) بتثبيت/تفعيل إضافات بشكل تعسفي
 nth347/cve-2019-9081_poc
إثبات المفهوم لـ CVE-2019-9081
 brinmon/cve-2024-44337
CVE-2024-44337 POC الحزمة `github.com/gomarkdown/markdown` هي مكتبة Go لتحليل نص Markdown وعرضه بصيغة HTML. والتي سمحت لمهاجم عن بعد بالتسبب في حالة…
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
في إصدارات المكوّن الإضافي News and Blog Designer Bundle الخاصة بـ WordPress، جميع الإصدارات حتى 1.1 وما قبلها، توجد ثغرة تضمين ملفات محلية عبر معامل…
 geeksikhsecurity/ai-tool-poisoning-guard
قاعدة أمان مجانية لـ Claude Code وCodex وCursor: تعامل مع أوصاف أدوات MCP كمدخلات غير موثوقة (OWASP MCP Top 10 MCP03، CVE-2025-54136).
 danielhemmati/cve-2016-2098-my-first-exploit
هذا الاستغلال هو ثغرة تنفيذ كود عن بُعد في Ruby-on-Rails عند استخدام render على بيانات مقدمة من المستخدم
 tina94happy/spring-web-5xx-mitigated-version
نسخة مخففة لثغرة CVE-2016-1000027 في Spring Web
 cymulateresearch/react2shell-scanner
React2Shell Scanner (CVE-2025-55182 و CVE-2025-66478)
 themalwareguardian/cve-2025-70330
ثغرة في تحليل الملفات في Easy Grade Pro 4.1 تُستخدم كمثال تعليمي لإظهار كيف يمكن للمبتدئين البدء في أبحاث الثغرات الأمنية من خلال الهندسة العكسية.
 mouadk/cve-2024-38821
cve-2024-38821
 dottak/cve-2025-22710
إثبات المفهوم لـ CVE-2025-22710
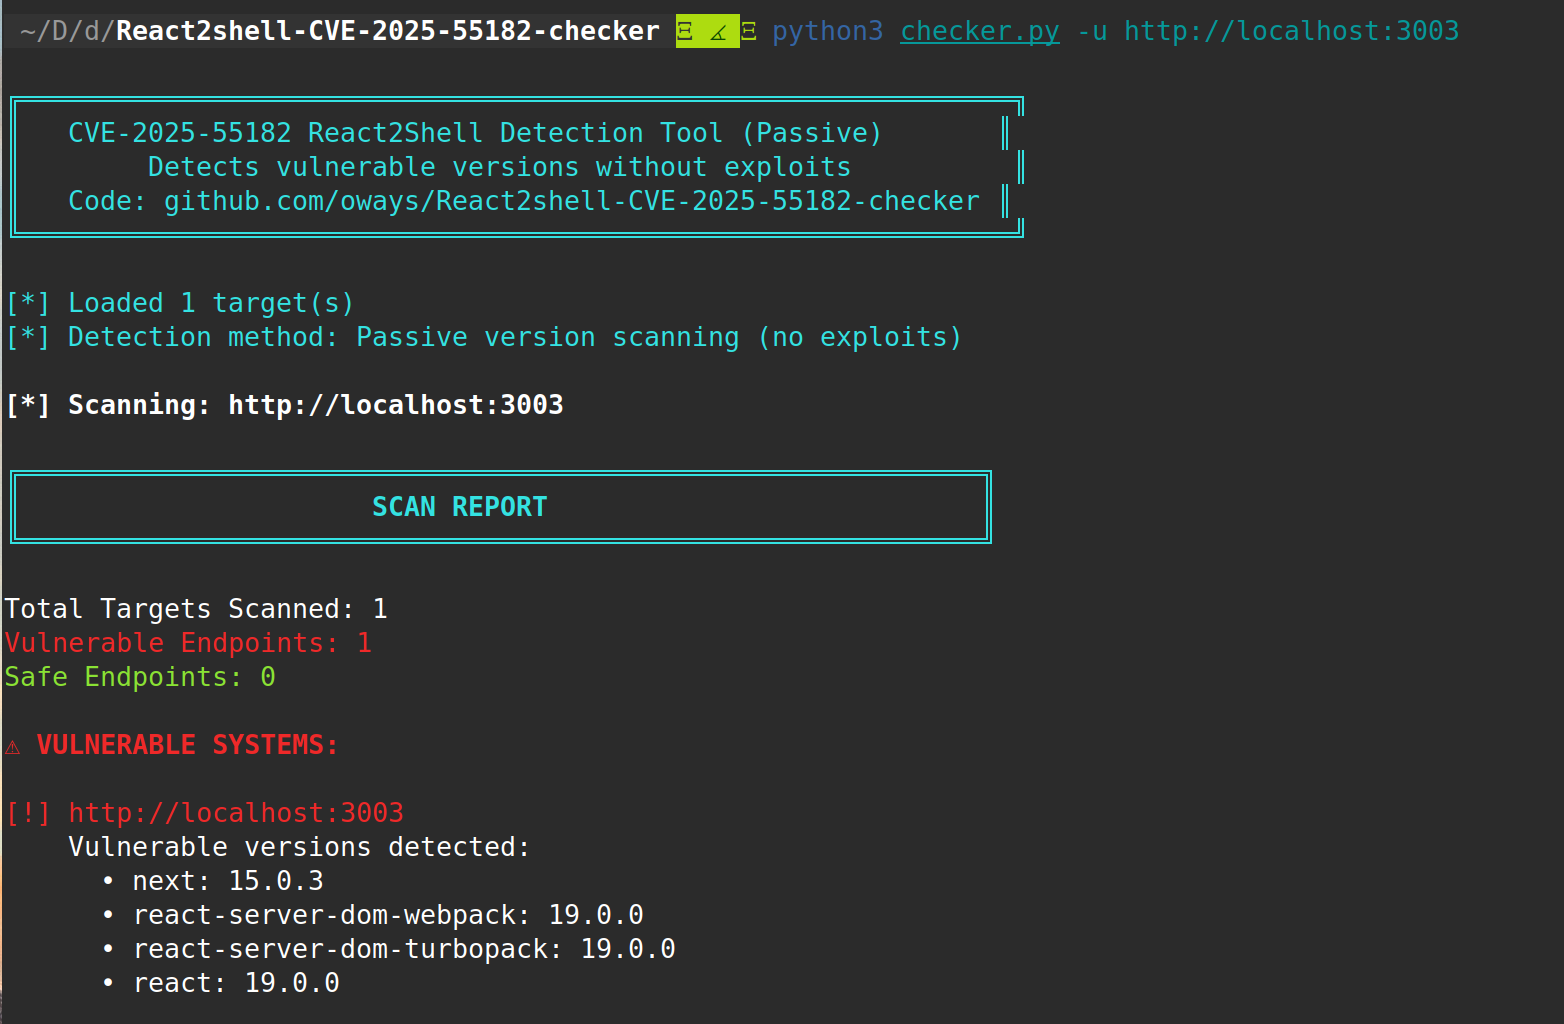 oways/react2shell-cve-2025-55182-checker
أداة كشف سلبية لـ CVE-2025-55182 للمكونات الخادمة لـ React الضعيفة. تفحص ملفات package.json، حزم JavaScript، رؤوس HTTP، ونقاط نهاية API لتحديد…
 shivang0/guardmodel
إجراء GitHub الذي يفحص ملفات نماذج التعلم الآلي بحثًا عن التعليمات البرمجية الضارة والثغرات الأمنية








