
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 dbzoo/log4j_scanner
ماسح نظام ملفات لثغرة Log4Shell (CVE-2021-44228) والثغرات ذات الصلة. يكتشف ملفات JAR المعرضة للخطر عبر مطابقة التجزئة ووجود الفئات. يعمل بشكل مستقل…
 inettgmbh/checkmk-log4j-scanner
امتداد Checkmk يقوم بفحص ملفات JAR وWAR وEAR وAAR بحثًا عن إصدارات Log4j المعرّضة للثغرة CVE-2021-44228 من خلال فحص إدخالات META-INF pom.properties.
 gmh5225/antidbg-unabomber
# فكرة VMP المحسّنة (AmogusPlugin القديم)
 nth347/cve-2020-28032_poc
إثبات المفهوم لـ CVE-2020-28032 (إنها مجرد سلسلة POP في ووردبريس < 5.5.2 لاستغلال حقن كائن PHP)
 liyuxuan504-byte/cve-2026-14266
تجاوز سعة المخزن المؤقت في الكومة في مفكك ترميز XZ في 7-Zip - تحليل كامل، السبب الجذري، PoC، وخارطة طريق استغلال RCE
 0x-nope/cve-2019-12180
استشارة وإثبات مفهوم لـ CVE-2019-12180، يوضح تنفيذ كود Groovy عشوائي في SoapUI وReadyAPI عبر ملفات مشروع خبيثة.
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 التحكم غير السليم في توليد الشيفرة ('حقن الشيفرة')
 aelmosalamy/cve-2024-53924
إثبات مفهوم لـ CVE-2024-53924
 ming1700/cve-2026-38192
# ثغرة حقن الكود في pluck-CMS 4.7.20
 alikarimi999/cve-2021-21315
إثبات مفهوم لاستغلال CVE-2021-21315، وهي ثغرة حقن أوامر في Node.js، توضح تنفيذ التعليمات البرمجية عن بعد.
 surajhacx/helakuruv.1.1-dllhijack
Helakuru الإصدار 1.1 اختطاف DLL - CVE-2024-48605
 rndhouse/vcamper
PoC: تحديد التصحيحات الأمنية الصامتة قبل CVE
 hoangkien1020/cve-2021-21014
إصدارات Magento 2.4.1 (والإصدارات الأقدم)، و2.4.0-p1 (والإصدارات الأقدم)، و2.3.6 (والإصدارات الأقدم) معرّضة لثغرة تجاوز قيود رفع الملفات. قد يؤدي…
 jzheaux/cve-2023-34035-mitigations
يوضح ثغرة CVE-2023-34035 في Spring Security من خلال تطبيقات نموذجية ضعيفة ومخففة، مع تعليم التكوين الصحيح لتعيين servlet ومطابقة الطلبات.
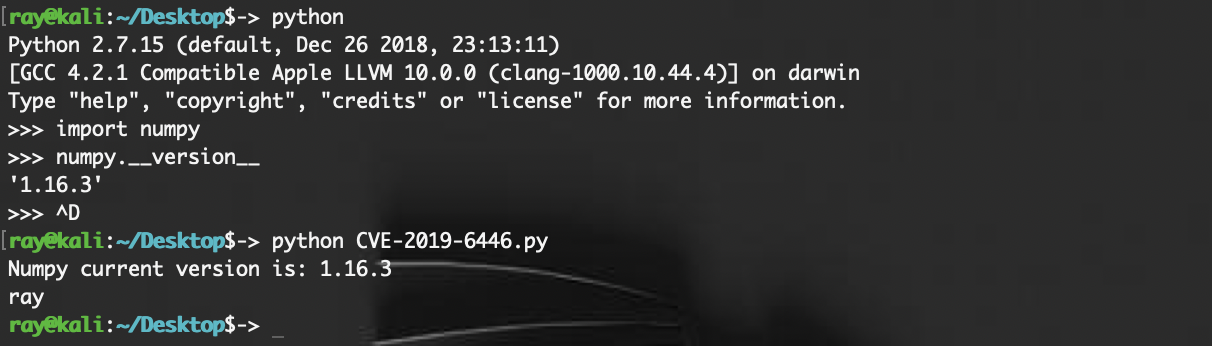 rayscri/cve-2019-6446
تنفيذ الأوامر عبر إلغاء تسلسل Numpy
 viszsec/cve-2024-23897
Jenkins POC لضعف قراءة الملفات التعسفية عبر CLI يمكن أن يؤدي إلى RCE
 yuriisanin/cve-2022-45771
[PoC] تصعيد الامتيازات وتنفيذ الأكواد عبر LFI في PwnDoC
 p33d/cve-2024-9441
استغلال لثغرة CVE-2024-9441: تنفيذ الأوامر عن بُعد عبر عدم كفاية تنظيف المدخلات في وظيفة استعادة كلمة المرور في PHP. يرفع برنامجًا نصيًا خبيثًا وينفذ…








