#1
 hoangkien1020/cve-2021-21014
إصدارات Magento 2.4.1 (والإصدارات الأقدم)، و2.4.0-p1 (والإصدارات الأقدم)، و2.3.6 (والإصدارات الأقدم) معرّضة لثغرة تجاوز قيود رفع الملفات. قد يؤدي…
 jzheaux/cve-2023-34035-mitigations
يوضح ثغرة CVE-2023-34035 في Spring Security من خلال تطبيقات نموذجية ضعيفة ومخففة، مع تعليم التكوين الصحيح لتعيين servlet ومطابقة الطلبات.
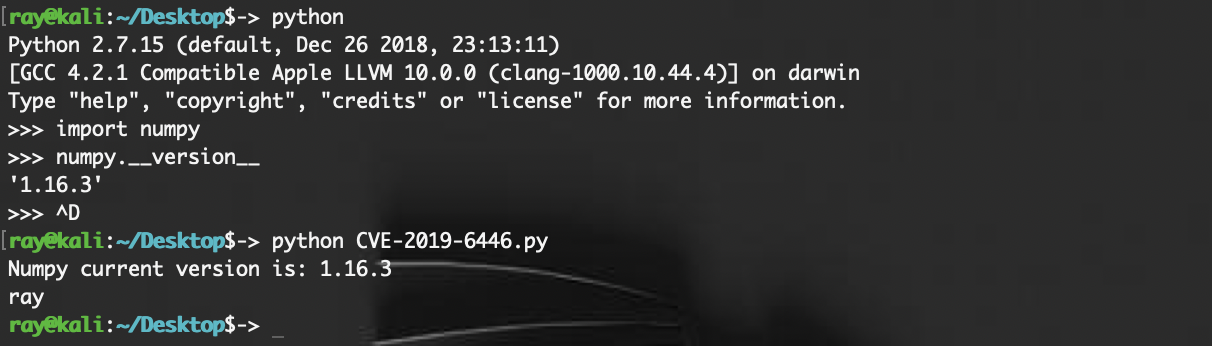 rayscri/cve-2019-6446
تنفيذ الأوامر عبر إلغاء تسلسل Numpy
 viszsec/cve-2024-23897
Jenkins POC لضعف قراءة الملفات التعسفية عبر CLI يمكن أن يؤدي إلى RCE
 yuriisanin/cve-2022-45771
[PoC] تصعيد الامتيازات وتنفيذ الأكواد عبر LFI في PwnDoC
 p33d/cve-2024-9441
استغلال لثغرة CVE-2024-9441: تنفيذ الأوامر عن بُعد عبر عدم كفاية تنظيف المدخلات في وظيفة استعادة كلمة المرور في PHP. يرفع برنامجًا نصيًا خبيثًا وينفذ…
 gmh5225/awesome-mba
- قائمة بالموارد المنطقية-الحسابية المختلطة
 akiraaisha/shellshocker-python
هذا تطبيق بايثون يساعدك على اكتشاف ما إذا كان جهازك الذي يعمل بـ bash معرّضًا للثغرة CVE-2014-6271
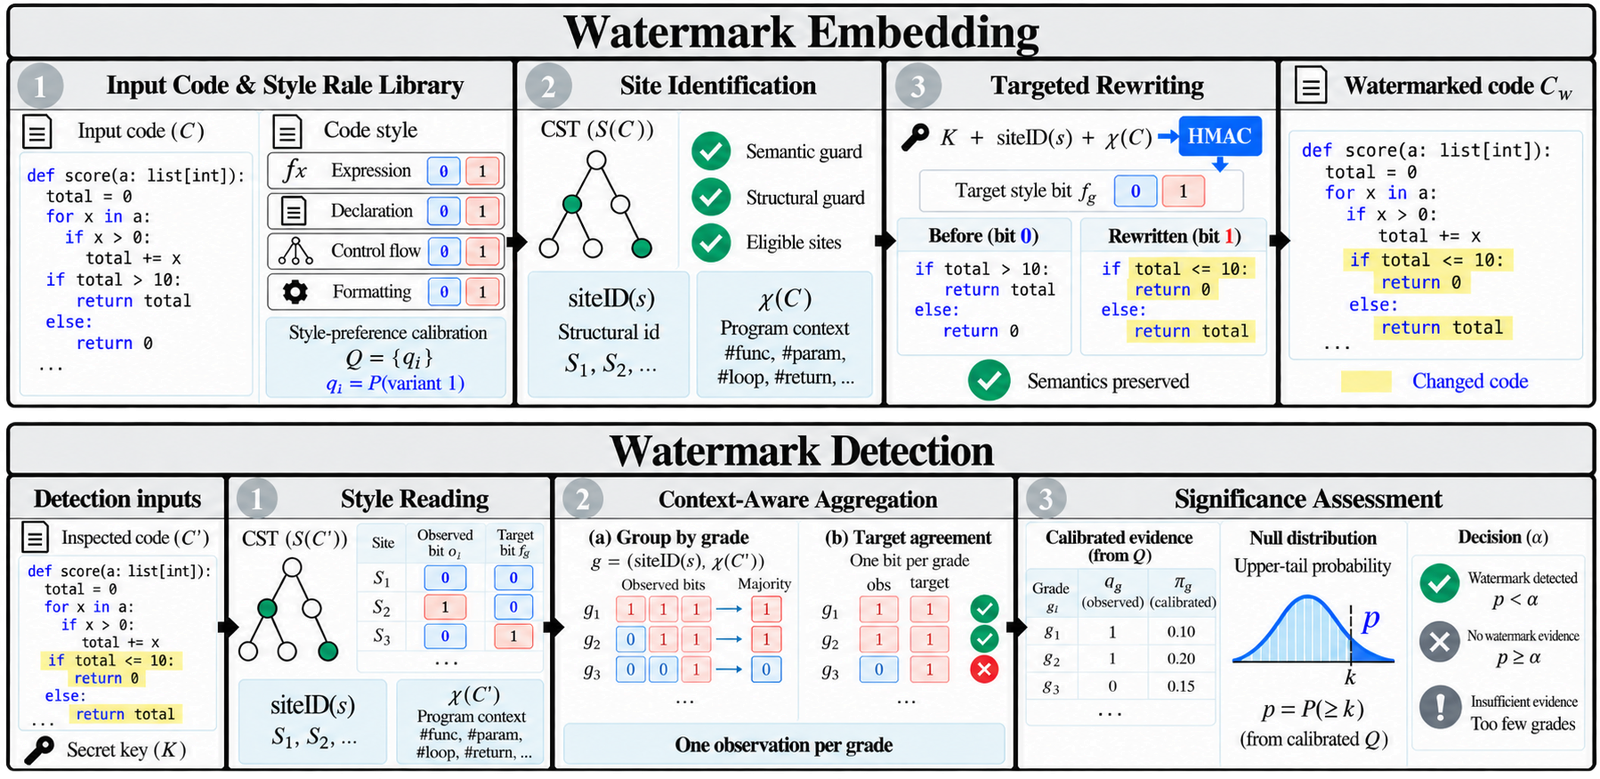 suhanmen/sew
يُضمّن ويكتشف علامات مائية مفتاحية قائمة على الأسلوب في شيفرة Python وJava وC++ المولّدة بواسطة LLM عبر إعادة كتابة CST، مع الحفاظ على الصحة الوظيفية…
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php تنفيذ التعليمات البرمجية عن بُعد
 zihxs/check-react-rce-cve-2025-55182
ماسح أمني لكشف الثغرات الأمنية CVE-2025-55182 و CVE-2025-66478 في مشاريع React Server Components (RSC)
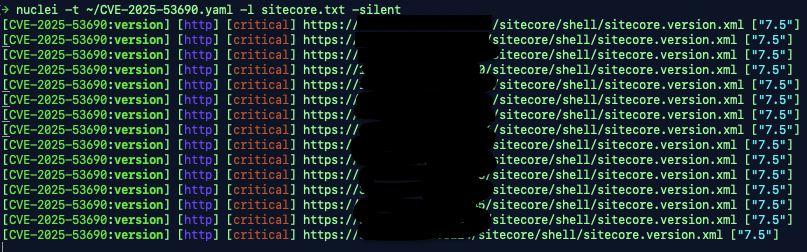 rxerium/cve-2025-53690
الكشف عن CVE-2025-53690
 d0rb/cve-2023-49606
اكتشاف ثغرة حرجة من نوع الاستخدام بعد التحرير في Tinyproxy
 owasp/trisuella-aidlca-framework
إطار عمل LLMSecOps محكوم بالسياسات يوفر SAST قائمًا على AST، وفحص الأسرار، وفحوصات سلسلة التوريد وCSPM متعددة السحابات، وتوليد AI-BoM، وبوابات أمان…
 ghostinexile/cve-2026-63030-wp2shell
إثبات مفهوم (PoC) لاستغلال SQLi في REST API الخاص بـ WordPress للوصول إلى RCE (CVE-2026-63030 & CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 تلوث النموذج الأولي لترقيم صفحات طلب HTTP يؤدي إلى تنفيذ تعليمات برمجية عن بُعد (أداة NODE_OPTIONS runner-spawn…