
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 rgielen/struts1filter
حل فلتر معاملات الطلب لـ Struts 1 CVE-2014-0114 استنادًا إلى عمل Alvaro Munoz وفريق HP Fortify
 elevenpaths/atomshields
إطار اختبار أمان للمستودعات والشفرة المصدرية
 werew/qsynth-artifacts
مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
 synacktiv/action-octoscan
📦 :octocat: GitHub Action تقوم بفحص أمني لـ GitHub Actions الخاصة بك.
 csenox/cve-2021-21425
GravCMS كتابة/تحديث YAML اعتباطي بدون مصادقة يؤدي إلى تنفيذ كود (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
في Dolibarr 17.0.0 مع تفعيل إضافة CMS Website (الأساسية)، يمكن لمهاجم مُصادَق الحصول على تنفيذ أوامر عن بُعد عبر حقن كود PHP متجاوزًا قيود التطبيق.
 chybeta/cve-2018-11235-demo
يُوضح استغلال ثغرة CVE-2018-11235، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في الوحدات الفرعية لـ Git، مع سكربت بناء وتحليل لأغراض تعليمية.

 bytehackr/cve-2022-0853
يوضح تسرب ذاكرة في عميل JBoss عند استخدام UserTransaction بشكل متكرر، مع PoC وتحليل لـ CVE-2022-0853.
 vinsontang1/vultriage
كود VulTriage: توسيع السياق عبر ثلاث مسارات للكشف عن الثغرات الأمنية المعتمد على LLM
 gmh5225/cve-2022-35737
إثبات المفهوم لرمز الاستغلال والتحليل الفني لـ CVE-2022-35737، وهو تجاوز عدد صحيح في دالة sqlite3_str_vappendf الخاصة بـ SQLite3 مما يتيح تجاوز سعة…
 mindpatch/vulfy
🐺 Vulfy – ماسح إصدارات الحزم السريع المبني على Rust
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rvermeulen/codeql-workshop-cve-2021-21380
ورشة عمل CodeQL تغطي CVE-2021-21380
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / تنفيذ التعليمات البرمجية عن بُعد (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
كود استغلال لثغرة CVE-2021-2394، وهي ثغرة أمنية في Java، يوفّر إثباتًا للمفهوم لاختبار الأمان والبحث.
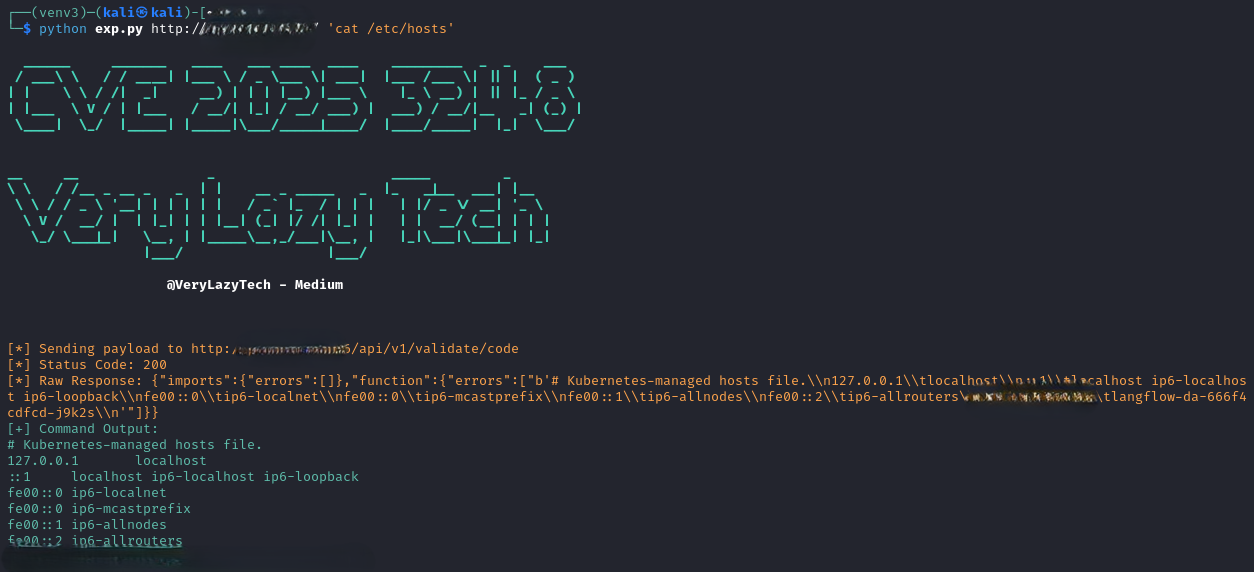 verylazytech/cve-2025-3248
استغلال إثبات المفهوم لثغرة CVE-2025-3248، وهي ثغرة حقن كود عن بعد في Langflow قبل الإصدار 1.3.0. يرسل طلبات HTTP مخصصة لتنفيذ كود عشوائي عبر نقطة…








