
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 nzkoz/bigdecimal-segfault-fix
يوفر حلاً سريعًا لخلل خطأ التجزئة (segfault) في روبي (CVE-2009-1904)
 sudistark/vscode-rce-electrovolt
محاولة إعادة إنتاج CVE-2021-43908
 simplylu/cve-2021-42574
أنشئ ملفات خبيثة باستخدام هجوم bidi المنشور مؤخرًا (CVE-2021-42574)
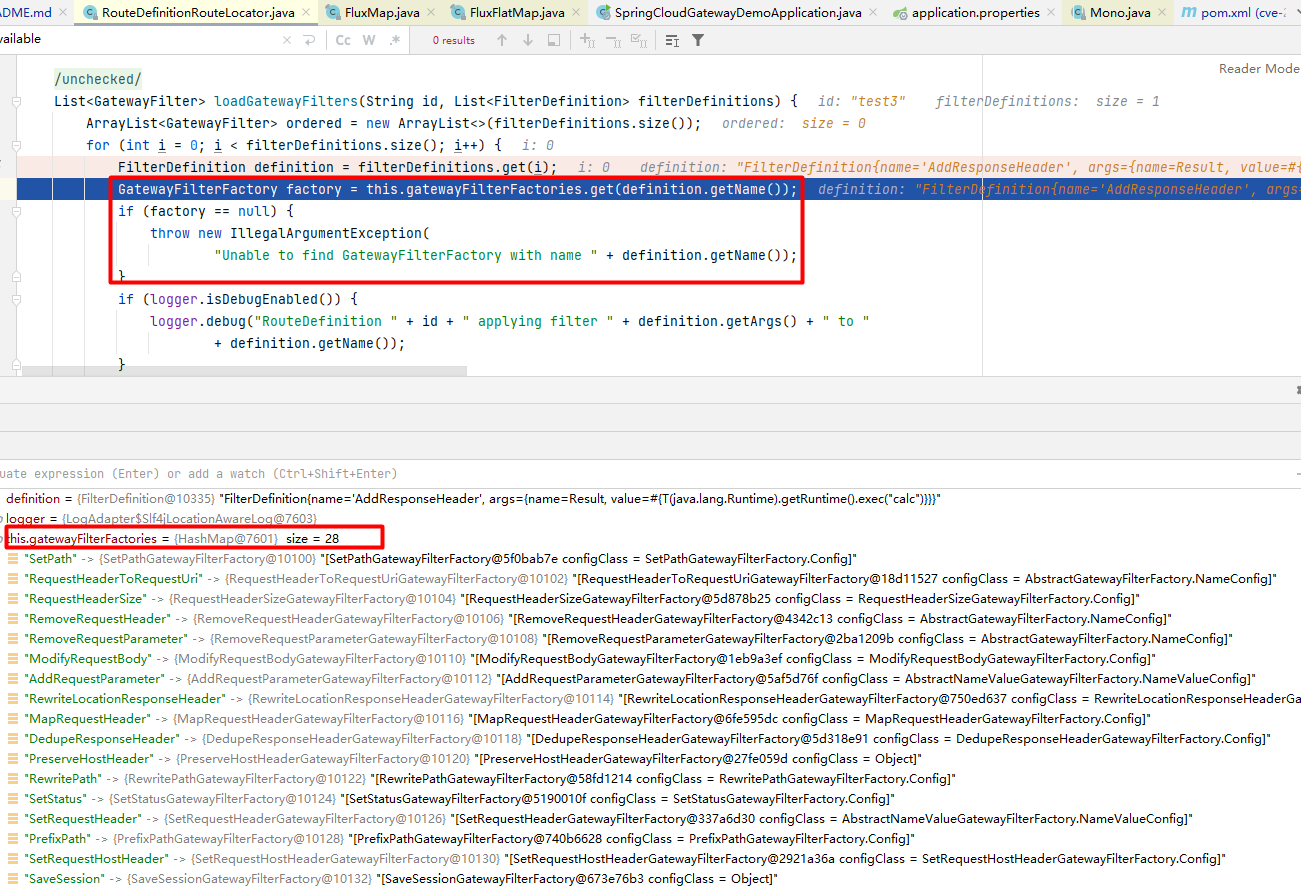 enokiy/cve-2022-22947-spring-cloud-gateway
# تحليل واستغلال تفصيلي لـ CVE-2022-22947 ثغرة تنفيذ التعليمات البرمجية عن بُعد في Spring Cloud Gateway عبر حقن SpEL في واجهة Actuator API. يتضمن…
 neurosaki987/qvm-tool
مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
 hunntr/cve-2023-46818
تم اكتشاف مشكلة في ISPConfig قبل الإصدار 3.2.11p1. يمكن تحقيق حقن كود PHP في محرر ملفات اللغة بواسطة مسؤول إذا كان admin_allow_langedit مفعّلاً.
 elpe-pinillo/cve-2023-6246
استغلال إثبات المفهوم مكتوب بلغة C لـ CVE-2023-6246، يستهدف ثغرة تصعيد الصلاحيات في استدعاءات نظام نواة لينكس. تم اختباره على Fedora WS 38.
 rgielen/struts1filter
حل فلتر معاملات الطلب لـ Struts 1 CVE-2014-0114 استنادًا إلى عمل Alvaro Munoz وفريق HP Fortify
 ztcoalson/if-guide
[NeurIPS '25] الكود الخاص بالورقة البحثية "IF-Guide: قمع بيانات التدريب الضارة الموجه بواسطة دالة التأثير للحد من سمية نماذج اللغة الكبيرة"
 elevenpaths/atomshields
إطار اختبار أمان للمستودعات والشفرة المصدرية
 werew/qsynth-artifacts
مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
 csenox/cve-2021-21425
GravCMS كتابة/تحديث YAML اعتباطي بدون مصادقة يؤدي إلى تنفيذ كود (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
في Dolibarr 17.0.0 مع تفعيل إضافة CMS Website (الأساسية)، يمكن لمهاجم مُصادَق الحصول على تنفيذ أوامر عن بُعد عبر حقن كود PHP متجاوزًا قيود التطبيق.
 chybeta/cve-2018-11235-demo
يُوضح استغلال ثغرة CVE-2018-11235، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في الوحدات الفرعية لـ Git، مع سكربت بناء وتحليل لأغراض تعليمية.

 bytehackr/cve-2022-0853
يوضح تسرب ذاكرة في عميل JBoss عند استخدام UserTransaction بشكل متكرر، مع PoC وتحليل لـ CVE-2022-0853.
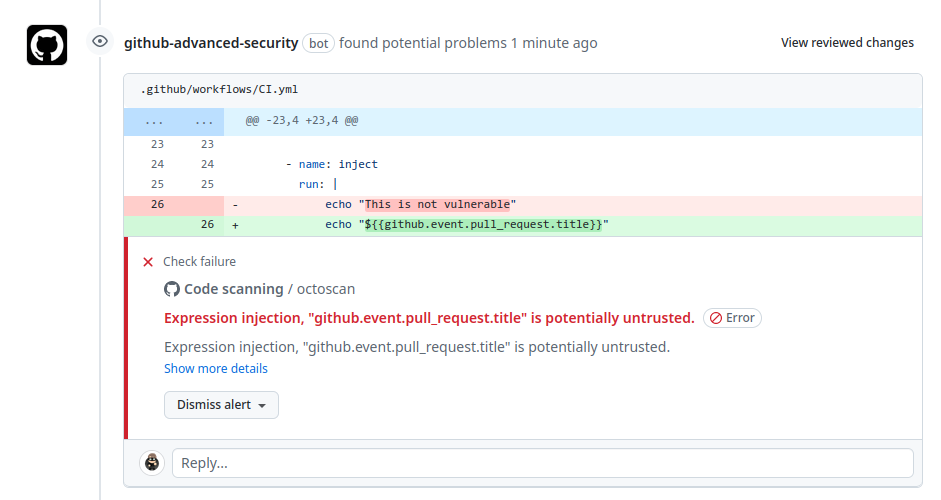 synacktiv/action-octoscan
📦 :octocat: GitHub Action تقوم بفحص أمني لـ GitHub Actions الخاصة بك.








