

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
action-octoscan — 📦 :octocat: GitHub Action تقوم بفحص أمني لـ GitHub Actions الخاصة بك. | Kitploit

أدوات/GitHubGitHub/synacktiv/action-octoscan
ماسحات الثغرات الأمنيةتحليل الشفرة الثابت (SAST)تحليل الكودDevSecOpsسوء التكوين
GitHubsynacktiv/action-octoscan

action-octoscan

📦 :octocat: GitHub Action تقوم بفحص أمني لـ GitHub Actions الخاصة بك.

عرض المستودع
2643منذ 6 أيامتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة
📦 :octocat:

action octoscan

إجراء GitHub يقوم بإجراء فحص أمني لإجراءات GitHub الخاصة بك.

يعتمد هذا الإجراء على octoscan

  • 🤸 الاستخدام
  • التخصيص
    • المدخلات
    • المخرجات
    • الأذونات

🤸 الاستخدام

إليك مثالًا أساسيًا لكيفية استخدام هذا الإجراء. سيعمل هذا مع أحداث push وpull_request على حد سواء.

---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan

الإصدارات

يقوم الإجراء بتنزيل octoscan من الإصدارات الخاصة به عند تشغيله، لذا فإن synacktiv/action-octoscan@v1 يشغّل دائمًا أحدث إصدار من octoscan، دون الحاجة إلى تحديث أي شيء.

لإعادة إنتاج تشغيل ما، ثبّت octoscan باستخدام المُدخل version وثبّت الإجراء باستخدام commit SHA:

- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7

يتم التحقق من الملف الثنائي باستخدام SHA256SUMS الخاص بالإصدار (الإصدارات المنشورة قبل وجوده لا يتم التحقق منها).

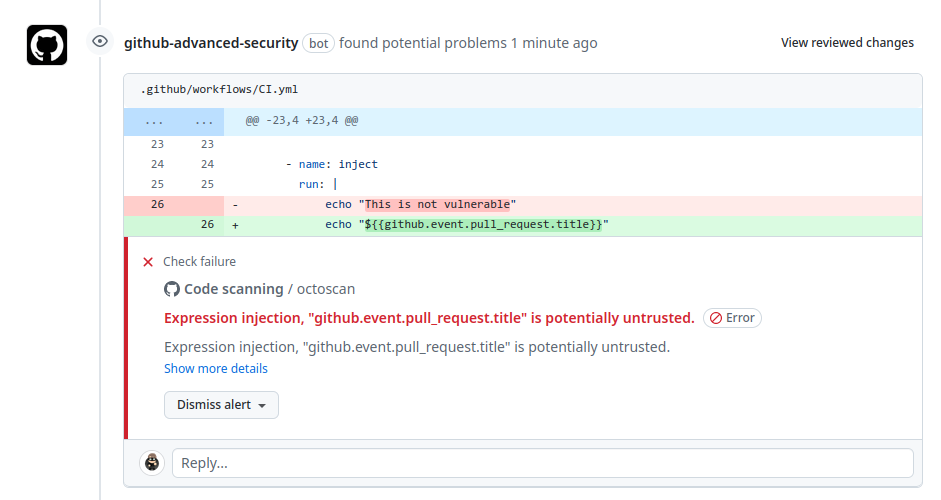
يمكن مراجعة نتائج الأمان في تبويب أمان الكود إذا كانت لديك صلاحية الكتابة على المستودع المستهدف: code security
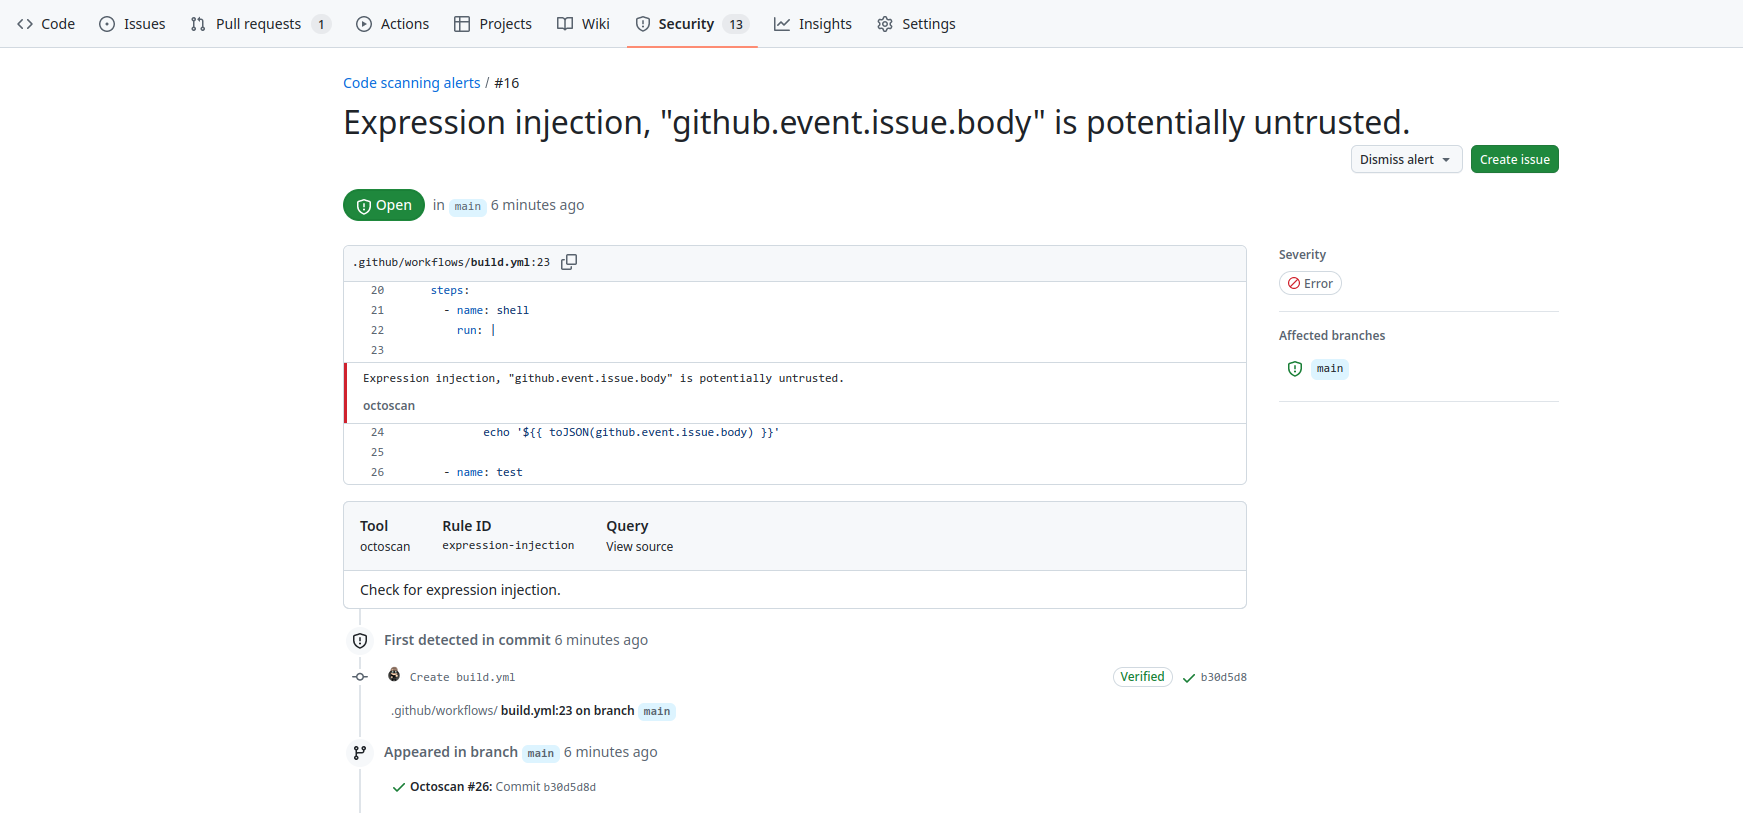
أو مباشرة في طلب السحب: code security

التخصيص

المدخلات

تستند المدخلات إلى خيارات octoscan، يمكنك العثور عليها هنا.

المدخلات التالية اختيارية كمفاتيح step.with:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





