
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 aelmokhtar/cve-2024-34716
استغلال إثبات المفهوم لـ CVE-2024-34716، سلسلة XSS إلى RCE مدفوعة بـ PNG في PrestaShop 8.1.5، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر تحميلات…
 123wwwa/flowname
استعادة معرّفات JavaScript من الجيل التالي باستخدام LLMs.
 sourceincite/cve-2021-26121
إثبات المفهوم لاستغلال الثغرة CVE-2021-26121: حقن القالب من جانب الخادم في CS-Cart <=4.12.x مما يسمح لمسؤول المتجر بتنفيذ الأوامر عن بُعد عبر تحرير…
 haile01/perl_spreadsheet_excel_rce_poc
POC لثغرة RCE في مكتبة ParseExcel، وأيضًا ParseXLSX، كمكتبة تابعة
 contrastsecurity/contrast
أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
 jas502n/cve-2020-26259
CVE-2020-26259: XStream عرضة لحذف ملفات تعسفي على المضيف المحلي عند فك التجميع، طالما أن العملية المنفِّذة تمتلك صلاحيات كافية.
 mudongliang/source-packages
يخزّن هذا المستودع الكود المصدري للبرنامج الضعيف.
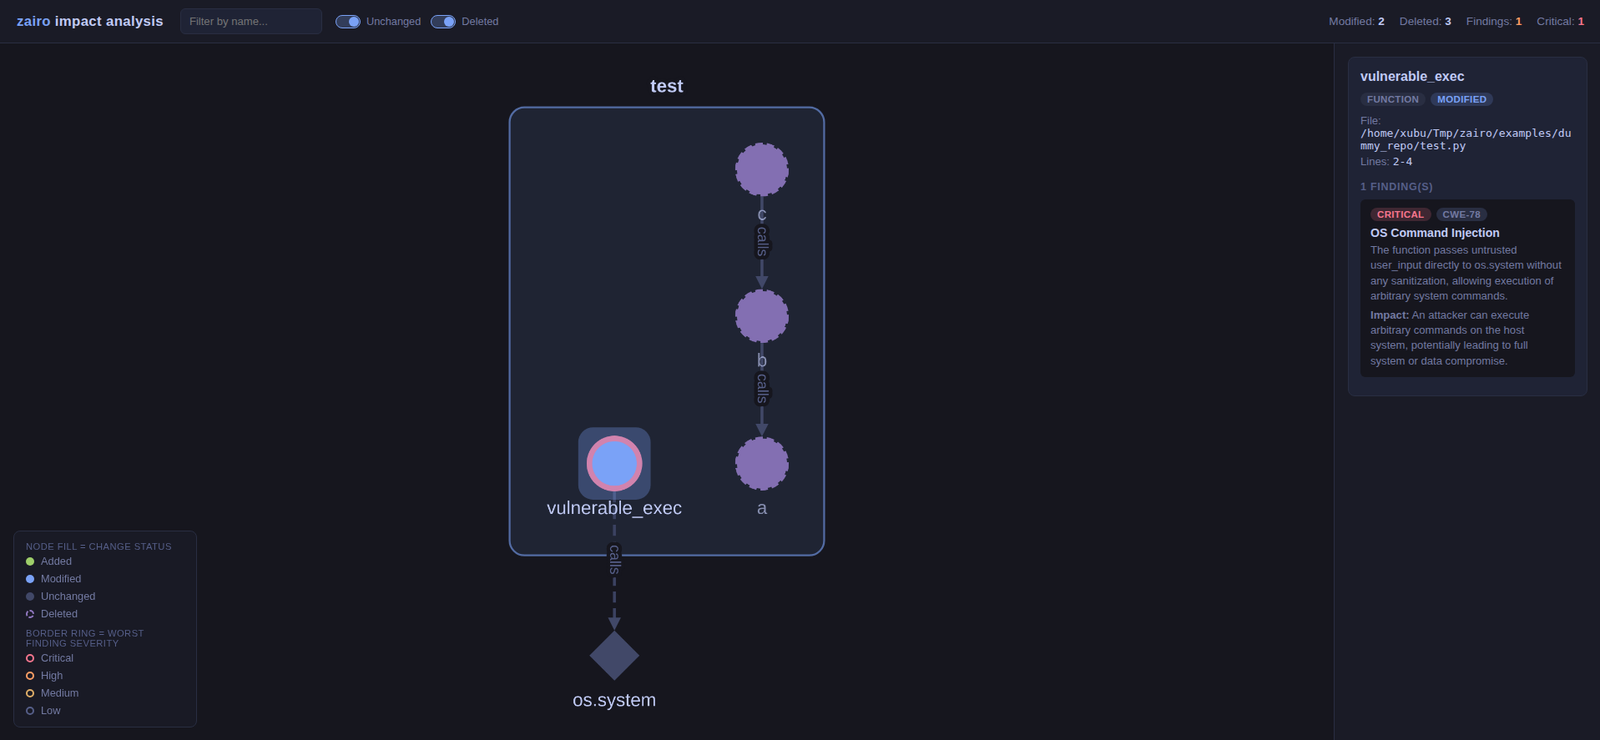 iamavu/zairo
يفحص فروقات الكود مع السياق لبناء رسم بياني للتأثير ويستخدم نماذج اللغة الكبيرة (LLMs) للعثور على الثغرات الأمنية، مع دعم فحص المستودعات المتعددة…
 nccgroup/rustproofing-linux
أمثلة تعليمية لنقل ثغرات نواة لينكس إلى Rust، تتضمن كودًا مُعرَّضًا للثغرات عمدًا واستغلالات (exploits) لتعلّم أمن النواة وسلامة لغة Rust.
 redteampentesting/moodle-rce-calculatedquestions
نصوص برمجية لتحليل ثغرة تنفيذ الأكواد عن بُعد (RCE) في الأسئلة المحسوبة في Moodle (CVE-2024-43425)
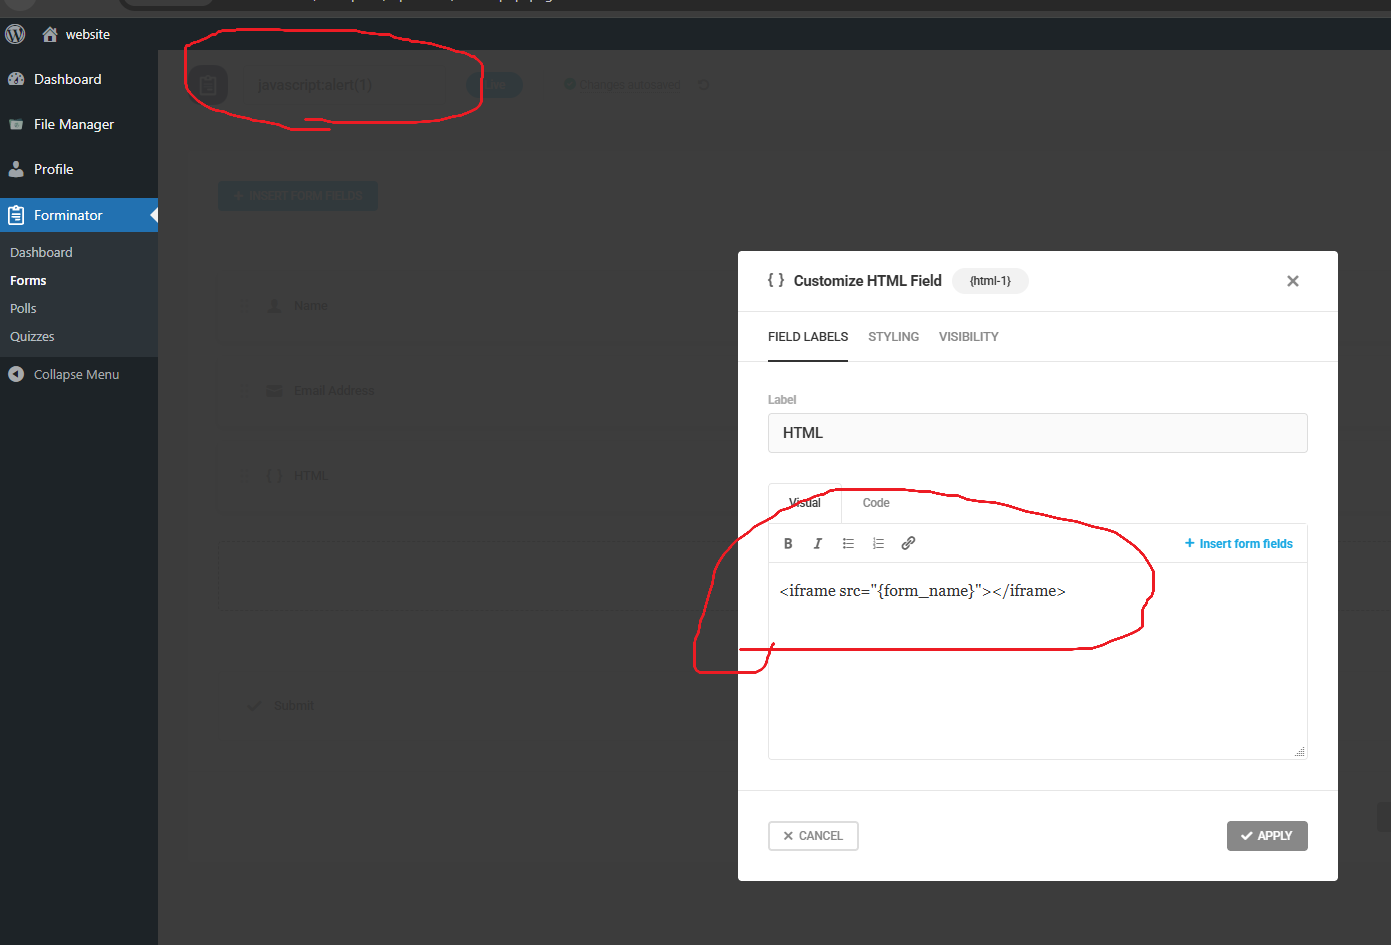 typedefabcd1234ntd/cve-2026-2002-poc
CVE-2026-2002 تقرير وإثبات المفهوم
 jackadamson/cve-2021-26700
إثبات المفهوم لـ CVE-2021-26700: تنفيذ التعليمات البرمجية عن بُعد في إضافة VSCode npm-script عبر settings.json ضار في مساحة العمل، مع إرشادات مفصلة…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 استغلال Python3 لثغرة حقن كود PHP في ISPConfig <= 3.2.11 (language_edit.php)
 aliclub0x00/cve-2025-55182-poc-nextjs
إثبات مفهوم عملي لثغرة RCE في NextJS لإنشاء صدفة عكسية. [React2Shell]
 koadt/poc-cve-2025-55182
يحتوي هذا المستودع على إثبات المفهوم (POC) لـ CVE-2025-55182، وهي ثغرة أمنية خطيرة (درجة CVSS 10.0) تسمح بتنفيذ التعليمات البرمجية عن بُعد قبل…
 koblers/np-audit
تحليل أمان ثابت لحزم npm. يكتشف الكود المبهم والأنماط الخبيثة والثغرات المعروفة قبل التثبيت.
 h3st4k3r/cve-2025-30065
أداة بحث قائمة على Java لدراسة CVE-2025-30065، ثغرة RCE في Apache Parquet عبر إلغاء تسلسل مخطط Avro، مخصصة للتحقق المختبري المصرح به والتحليل الدفاعي.








