
 #1
 zr0n/react2shell
إطار عمل كامل لاستغلال الثغرة الأمنية CVE-2025-55182
 iamavu/zairo
يفحص فروقات الكود مع السياق لبناء رسم بياني للتأثير ويستخدم نماذج اللغة الكبيرة (LLMs) للعثور على الثغرات الأمنية، مع دعم فحص المستودعات المتعددة…
 nccgroup/rustproofing-linux
أمثلة تعليمية لنقل ثغرات نواة لينكس إلى Rust، تتضمن كودًا مُعرَّضًا للثغرات عمدًا واستغلالات (exploits) لتعلّم أمن النواة وسلامة لغة Rust.
 redteampentesting/moodle-rce-calculatedquestions
نصوص برمجية لتحليل ثغرة تنفيذ الأكواد عن بُعد (RCE) في الأسئلة المحسوبة في Moodle (CVE-2024-43425)
 sickwell/cve-2025-55182
CVE-2025-55182 - استغلال وماسح RCE لمكونات خادم React يدعم الخوادم الخارجية وواجهة سطر الأوامر
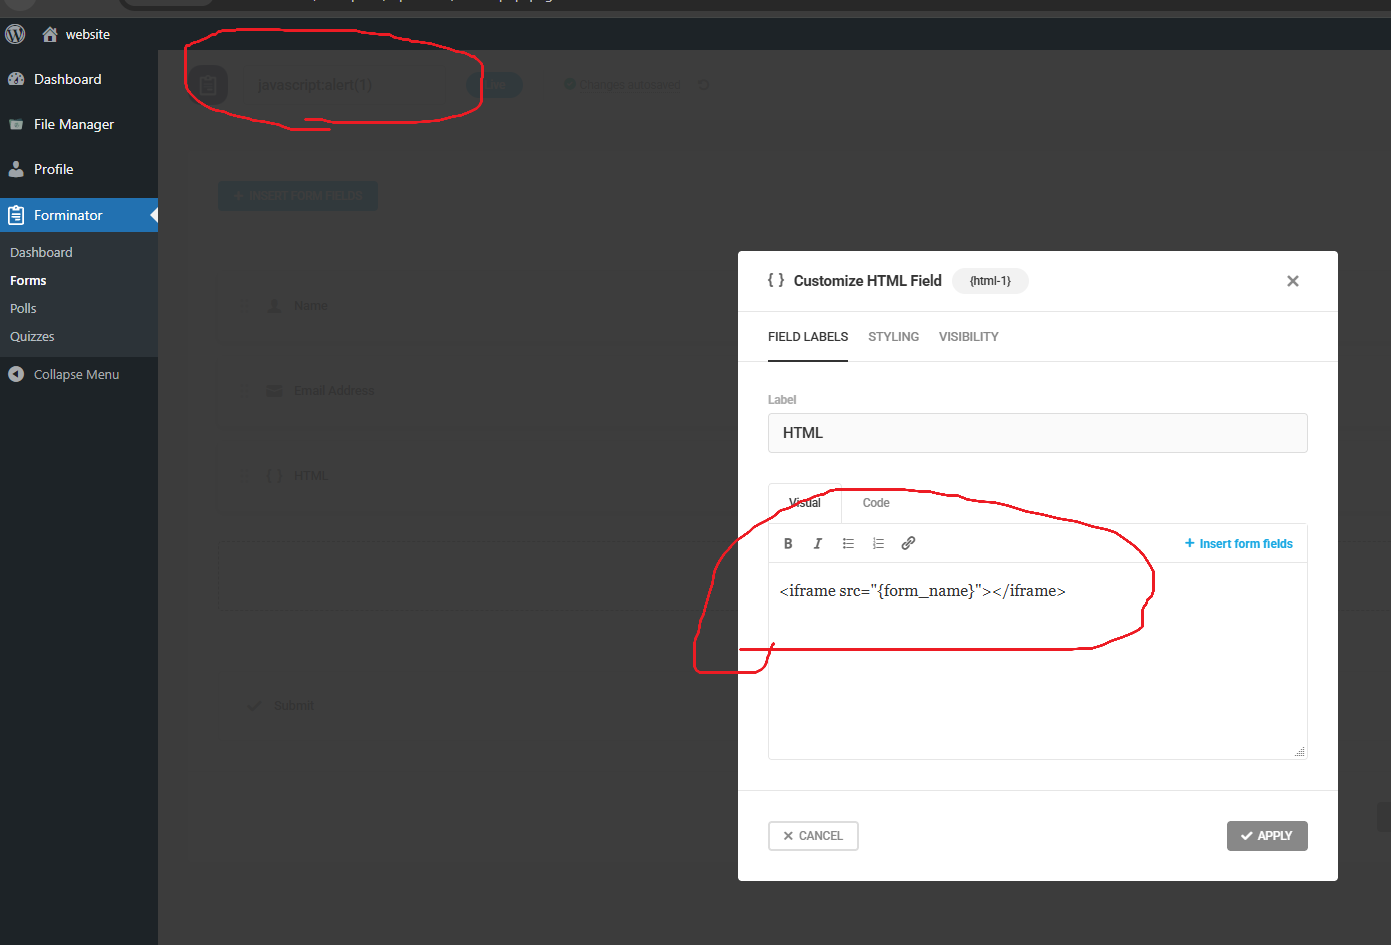 typedefabcd1234ntd/cve-2026-2002-poc
CVE-2026-2002 تقرير وإثبات المفهوم
 jackadamson/cve-2021-26700
إثبات المفهوم لـ CVE-2021-26700: تنفيذ التعليمات البرمجية عن بُعد في إضافة VSCode npm-script عبر settings.json ضار في مساحة العمل، مع إرشادات مفصلة…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 استغلال Python3 لثغرة حقن كود PHP في ISPConfig <= 3.2.11 (language_edit.php)
 aliclub0x00/cve-2025-55182-poc-nextjs
إثبات مفهوم عملي لثغرة RCE في NextJS لإنشاء صدفة عكسية. [React2Shell]
 koadt/poc-cve-2025-55182
يحتوي هذا المستودع على إثبات المفهوم (POC) لـ CVE-2025-55182، وهي ثغرة أمنية خطيرة (درجة CVSS 10.0) تسمح بتنفيذ التعليمات البرمجية عن بُعد قبل…
 koblers/np-audit
تحليل أمان ثابت لحزم npm. يكتشف الكود المبهم والأنماط الخبيثة والثغرات المعروفة قبل التثبيت.
 h3st4k3r/cve-2025-30065
أداة بحث قائمة على Java لدراسة CVE-2025-30065، ثغرة RCE في Apache Parquet عبر إلغاء تسلسل مخطط Avro، مخصصة للتحقق المختبري المصرح به والتحليل الدفاعي.
 titanous/rocacheck
حزمة Go تتحقق مما إذا كانت مفاتيح RSA معرّضة للثغرة ROCA / CVE-2017-15361
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 rocketchat/layne
كلب لطيف يساعدك في البحث عن المشكلات الأمنية في مستودعاتك.
 p0in7s/cve-2024-38475
إثبات مفهوم لاستغلال CVE-2024-38475 يستهدف خلل الهروب غير الصحيح في mod_rewrite بخادم Apache HTTP Server، مما يتيح تعيين عناوين URL إلى نظام الملفات…
 papageo75/cve-2026-48908-poc
PoC لاستغلال RCE بدون مصادقة لثغرة CVE-2026-48908 — SP Page Builder لـ Joomla (≤ 6.6.1): رفع ملفات تعسفي عبر asset.uploadCustomIcon. تنظيف ذاتي، محمي…









