#1
 parasimpaticki/awesome-appsec-interview
قائمة منسّقة من الموارد، وأسئلة تدريبية، ومواد دراسية لمساعدتك في التحضير لمقابلات أمن التطبيقات (AppSec).
 manuelz120/cve-2022-23940
PoC لـ CVE-2022-23940
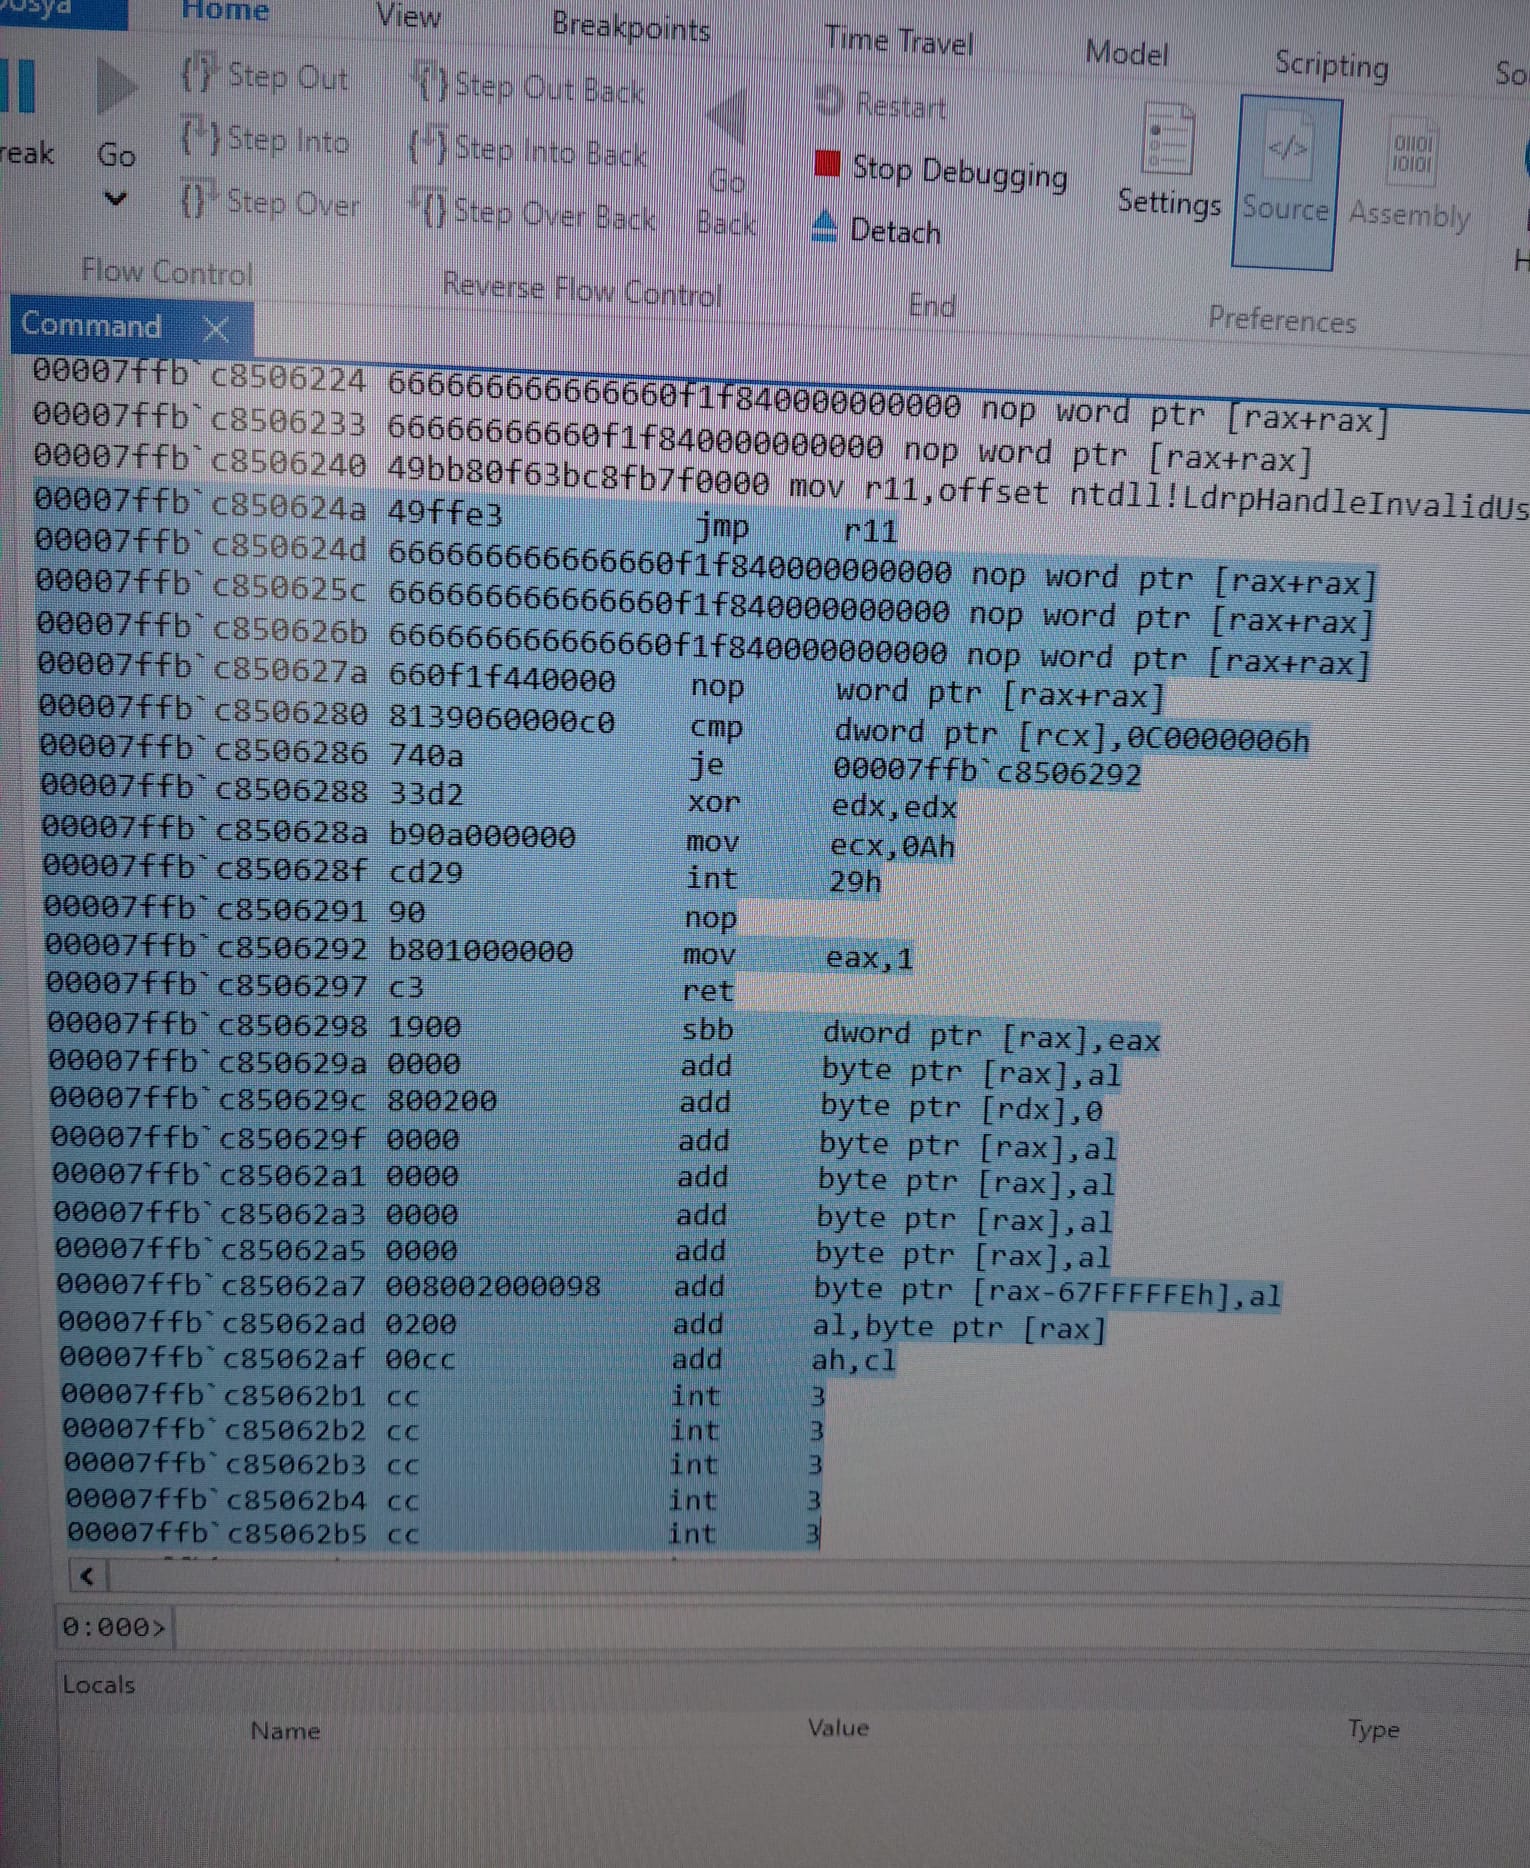 kaandemir993/advanced-loader-reverse-engineering
تحليل هندسي عكسي متعمق لبرنامج تحميل متعدد المراحل متقدم يستهدف Shellhost.exe وamsi.dll وmstscax.dll وclbcatq.dll باستخدام module stomping وتجاوز CFG…
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke إلغاء تسلسل ملفات تعريف الارتباط وتنفيذ التعليمات البرمجية عن بُعد (RCE)
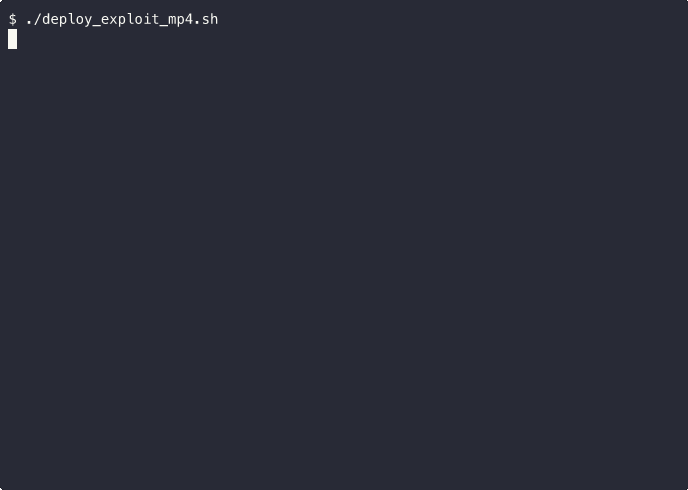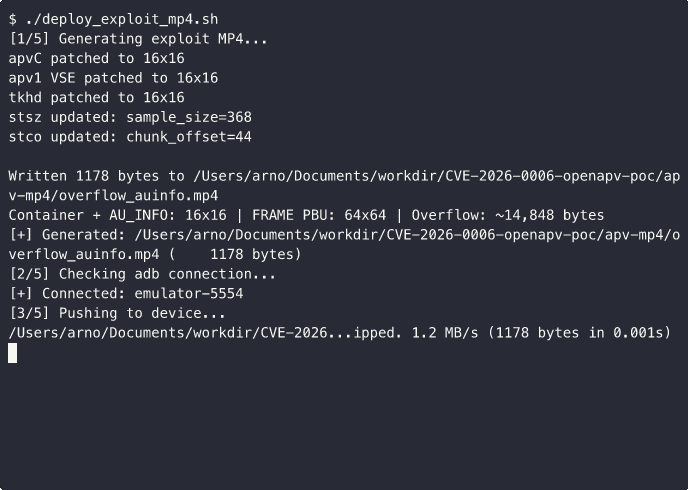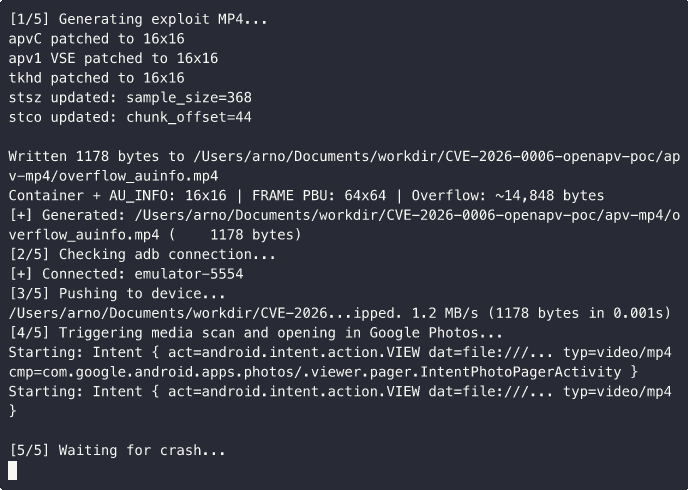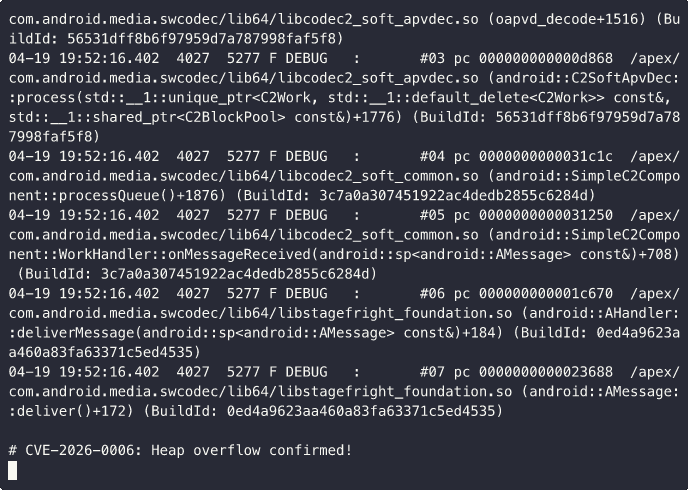 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: إثبات مفهوم (PoC) لثغرة تجاوز سعة المخزن المؤقت في الكومة (Heap Buffer Overflow) لمكتبة libopenapv (برنامج ترميز APV لنظام أندرويد) -…
 kh4sh3i/spring-cve
يتضمن ذلك CVE-2022-22963، وهي ثغرة وصول إلى الموارد في Spring SpEL / Expression، بالإضافة إلى CVE-2022-22965، وهي ثغرة تنفيذ التعليمات البرمجية عن…
 ioncodes/curveball
إثبات المفهوم لـ CVE-2020-0601 - استغلال CryptoAPI
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
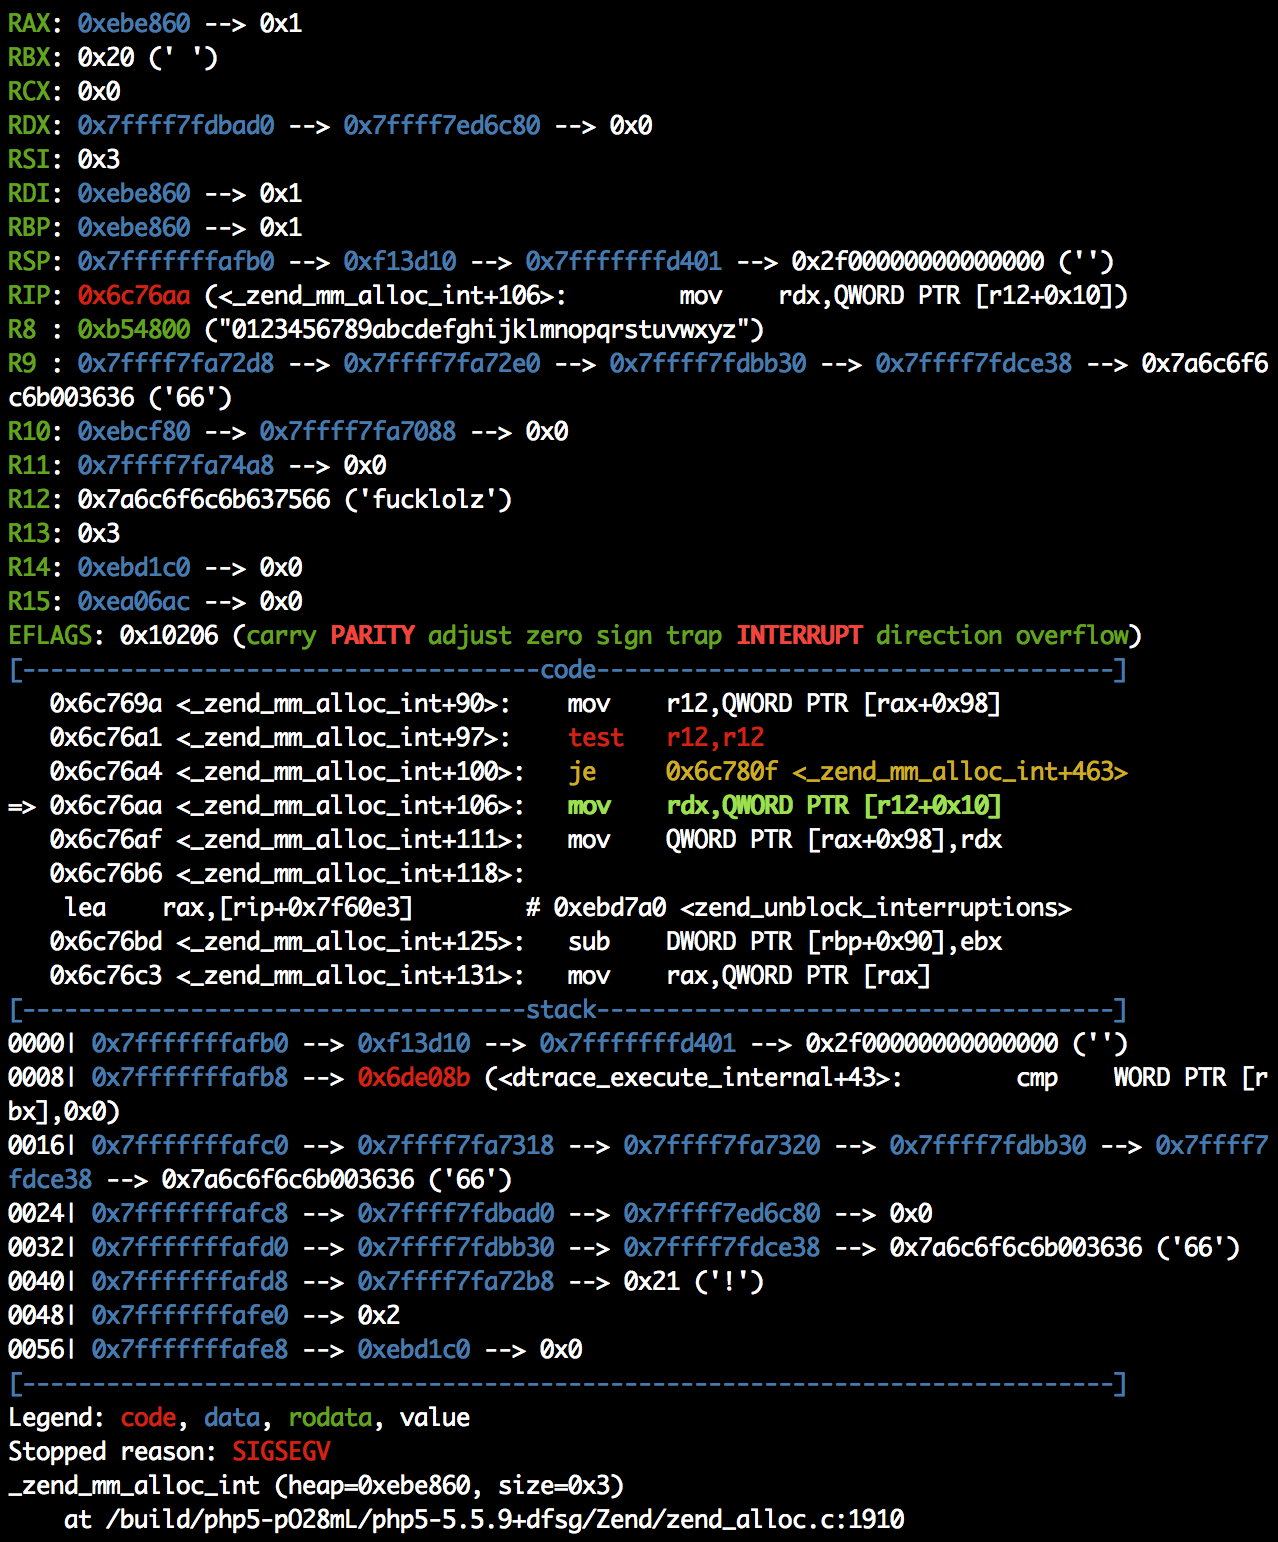 peternguyen93/cve-2016-3141
CVE-2016-3141
 magiczer0/jackson_rce-cve-2019-12384
بيئة اختبار الثغرة CVE-2019-12384
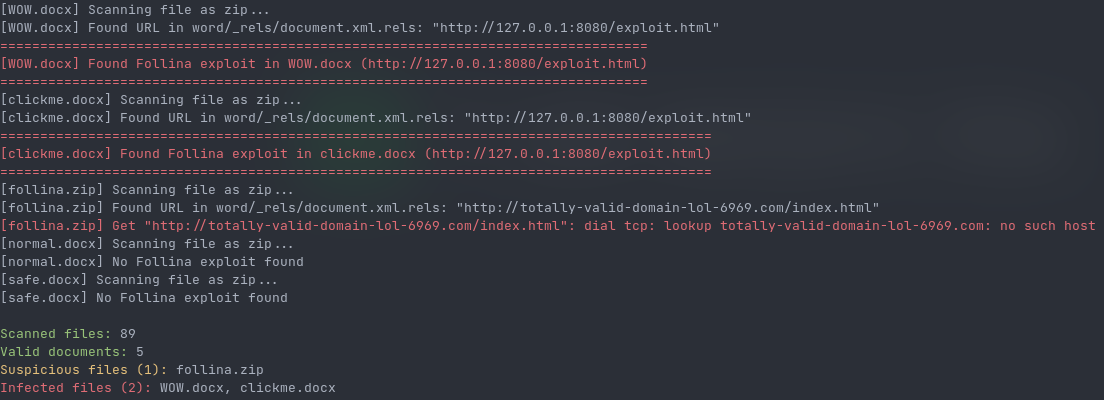 errornointernet/follinascanner
أداة مكتوبة بلغة Go تقوم بفحص الملفات والدلائل بحثًا عن استغلال Follina (CVE-2022-30190)
 nyamort/cve-2024-52301
استغلال إثبات المفهوم لـ CVE-2024-52301 يوضح التلاعب بالبيئة في Laravel عبر معلمات URL المحقونة، مع تحليل تفصيلي للكود وخطوات إعادة الإنتاج.
 bekk/retire.js
retire.js لديه موطن جديد
 jc175/cve-2022-32119
CVE-2022-32119 - Arox-Unrestricted-File-Upload
 lolcaken/javascript-deobfuscator
مزيل التشويش لمخرجات javascript-obfuscator 5.x (مصفوفات النصوص، تسطيح تدفق التحكم، الحماية الذاتية، RC4/base64)
 sunnypatell/basalt
أول مدقق مخاطر في العالم لمعالجات NVIDIA Blackwell (sm_120)، مع مُجمِّع وجدولة مطابقين تمامًا لمُترجمهم الخاص بايتًا ببايت. الفحص الذي لم يُصدروه…
 aelmokhtar/cve-2024-34716
استغلال إثبات المفهوم لـ CVE-2024-34716، سلسلة XSS إلى RCE مدفوعة بـ PNG في PrestaShop 8.1.5، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر تحميلات…