PulseAPK
PulseAPK هي واجهة رسومية احترافية لهندسة عكسية وتحليل أمان تطبيقات أندرويد، مبنية باستخدام WPF و .NET 8. تجمع بين قوة apktool الخام وإمكانات تحليل ثابت متقدمة ضمن واجهة عالية الأداء بطابع سايبربانك. تعمل PulseAPK على تبسيط سير العمل بالكامل من التفكيك إلى التحليل، ثم إعادة البناء والتوقيع.
شاهد العرض التوضيحي على YouTube
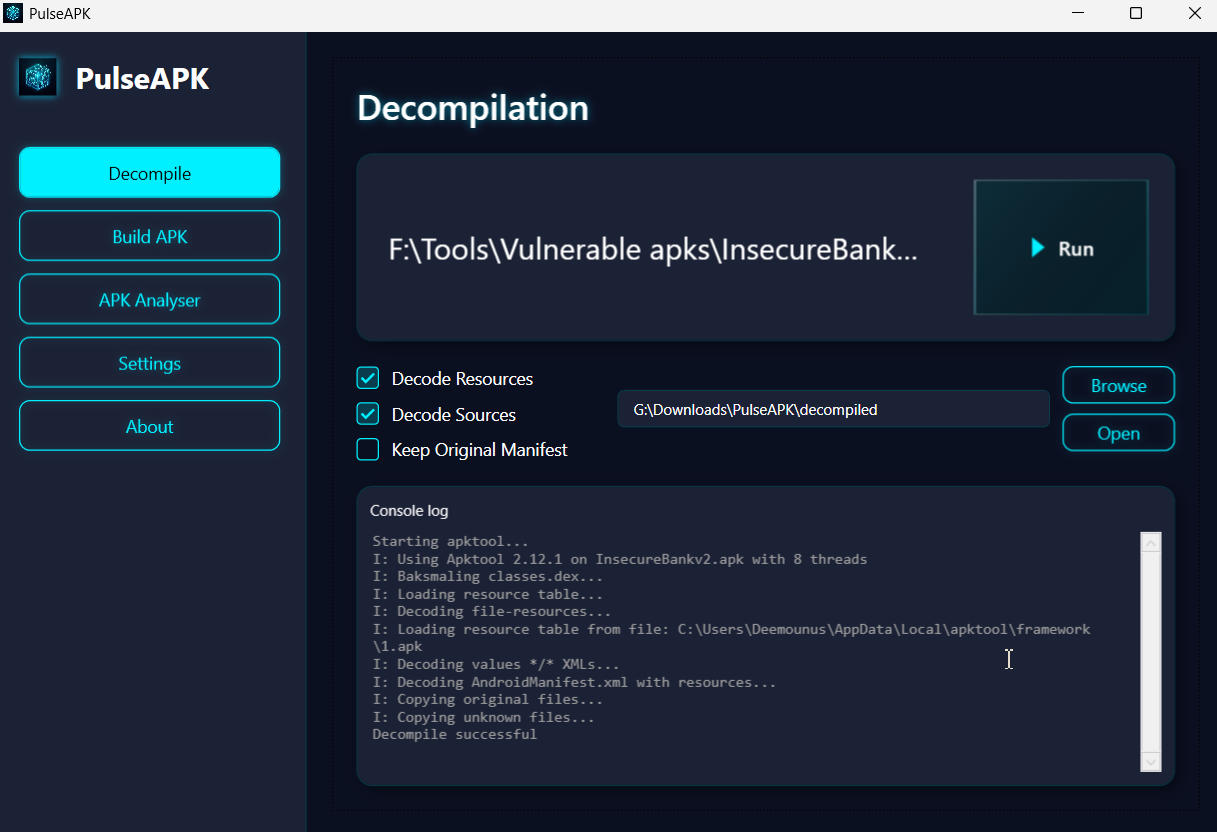
يمكنك أيضًا إجراء تحليل كود Smali. ما عليك سوى سحب وإفلات مجلد Smali داخل تبويب Analysis.

إذا أردت بناء مجلد Smali (وتوقيعه عند الحاجة) فاستخدم قسم "Build APK".

الميزات الرئيسية
- 🛡️ تحليل أمني ثابت: يفحص كود Smali تلقائيًا بحثًا عن الثغرات، بما في ذلك اكتشاف الروت، وفحوصات المحاكي، والبيانات الاعتمادية المضمنة، والاستخدام غير الآمن لـ SQL/HTTP.
- ⚙️ محرك قواعد ديناميكي: قواعد تحليل قابلة للتخصيص بالكامل عبر
smali_analysis_rules.json. يمكن تعديل أنماط الكشف دون إعادة تشغيل التطبيق. يستخدم التخزين المؤقت لأداء أفضل.
- 🚀 واجهة حديثة: واجهة داكنة متجاوبة للعمل بكفاءة مع دعم السحب والإفلات وتغذية راجعة فورية في وحدة التحكم.
- 📦 سير عمل متكامل: فك، تحليل، تعديل، إعادة بناء وتوقيع ملفات APK ضمن بيئة واحدة.
- ⚡ آمن ومتين: يتضمن آليات تحقق ذكية ومنع الأعطال لحماية مساحة العمل والبيانات.
- 🔧 قابلية تهيئة كاملة: إدارة مسارات الأدوات (Java، Apktool) وإعدادات مساحة العمل ومعلمات التحليل بسهولة.
إمكانيات متقدمة
التحليل الأمني
تتضمن PulseAPK محللًا ثابتًا مدمجًا يفحص الكود المفكك بحثًا عن مؤشرات أمان شائعة:
- اكتشاف الروت: تحديد فحوصات Magisk و SuperSU والملفات التنفيذية الشائعة للروت.
- اكتشاف المحاكي: العثور على فحوصات QEMU و Genymotion وخصائص نظام محددة.
- البيانات الحساسة: البحث عن مفاتيح API والرموز المميزة وترويسات المصادقة الأساسية المضمنة.
- الشبكات غير الآمنة: تمييز استخدام HTTP ونقاط تسريب محتملة للبيانات.
يتم تعريف القواعد في smali_analysis_rules.json ويمكن تخصيصها وفقًا لاحتياجاتك.
إدارة APK
- فك التجميع: فك موارد ومصادر APK بسهولة مع خيارات قابلة للتهيئة.
- إعادة التجميع: إعادة بناء المشاريع المعدلة إلى APK صالح.
- التوقيع: إدارة متكاملة للمفاتيح لتوقيع APK المعاد بناؤه لضمان جاهزيته للتثبيت.
المتطلبات الأساسية
- Java Runtime Environment (JRE): مطلوب لـ
apktool. تأكد من أن java ضمن متغير البيئة PATH.
- Apktool: حمّل
apktool.jar من ibotpeaches.github.io.
- Ubersign (Uber APK Signer): مطلوب لتوقيع APK المُعاد بناؤه. حمّل أحدث
uber-apk-signer.jar من إصدارات GitHub.
- .NET 8.0 Runtime: مطلوب لتشغيل PulseAPK على Windows.
دليل البدء السريع
-
التنزيل والبناء
dotnet build
dotnet run
-
الإعداد
- افتح Settings.
- اربط مسار
apktool.jar.
- ستتعرف PulseAPK تلقائيًا على تثبيت Java لديك اعتمادًا على متغيرات البيئة.
-
تحليل APK
- قم بفك APK المستهدف في تبويب Decompile.
- انتقل إلى تبويب Analysis.
- اختر مجلد المشروع المفكك.
- انقر Analyze Smali لإنشاء تقرير أمني.
-
التعديل وإعادة البناء
- عدّل الملفات في مجلد المشروع.
- استخدم تبويب Build لإعادة البناء إلى APK جديد.
- استخدم تبويب Sign لتوقيع APK الناتج.
البنية التقنية
تستخدم PulseAPK بنية MVVM (Model-View-ViewModel) نظيفة:
- Core: .NET 8.0، WPF.
- Analysis: محرك تحليل ثابت مخصص قائم على Regex مع قواعد قابلة لإعادة التحميل الفوري.
- Services: خدمات مخصصة لتفاعل Apktool، ومراقبة نظام الملفات، وإدارة الإعدادات.
الترخيص
هذا المشروع مفتوح المصدر ومتاح بموجب Apache License 2.0.
❤️ دعم المشروع
إذا كانت PulseAPK مفيدة لك، يمكنك دعم تطويرها بالضغط على زر "Support" في الأعلى.
كما أن وضع نجمة للمستودع يساعد كثيرًا.
المساهمة
نرحب بالمساهمات! يرجى ملاحظة أن جميع المساهمين يجب أن يوقعوا على اتفاقية ترخيص المساهم (CLA) لضمان إمكانية توزيع أعمالهم قانونيًا.
من خلال إرسال طلب سحب، فإنك توافق على شروط اتفاقية CLA.

 deemoun/pulseapk







